
aws-vault
 99designs/aws-vault
Ein Tresor zum sicheren Speichern und Abrufen von AWS-Anmeldedaten in Entwicklungsumgebungen
cloud-infrastructure-securitygeneral-purpose-utilitiesencryption-decryption-tools+5
9.0k
99designs/aws-vaultEin Tresor zum sicheren Speichern und Abrufen von AWS-Anmeldedaten in Entwicklungsumgebungen
 soufianecyber/quantum-safe-migration
Enterprise-grade toolkit to audit and migrate legacy infrastructure to hybrid post-quantum cryptography (PQC).
 viralmaniar/vulnvault
Developer-focused knowledge base of application security vulnerabilities with insecure vs secure code examples, prevention guidance, and OWASP/CWE…
 ndaal_open_source/ndaal_public_auditd
Best-Practice-Linux-Auditd-Regelsatz mit 14.956 MITRE-ATT&CK-zugeordneten Regeln, Ansible-Deployment-Rolle und Lint-/Test-Tooling für…
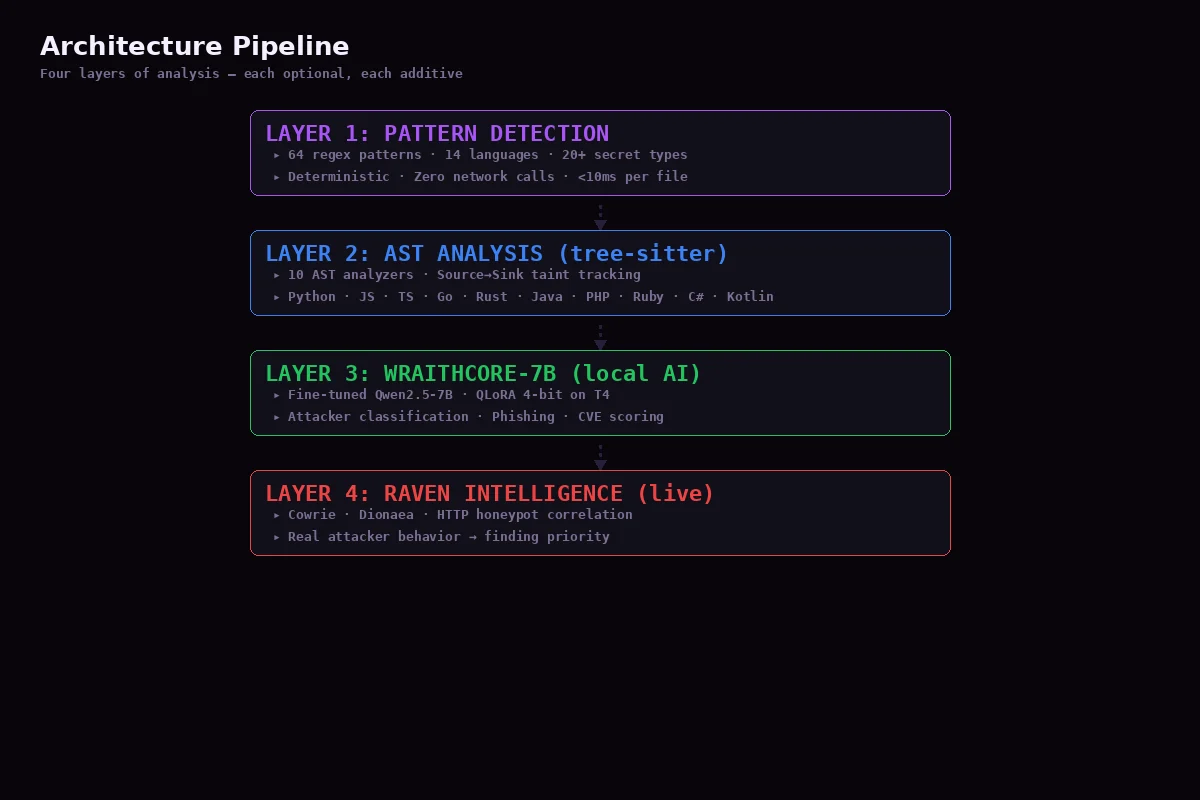 niffyhunt/codeguard-copilot
KI-gestützter Sicherheits-Copilot, der Schwachstellen erkennt, während du programmierst. Echtzeit-Sicherheitsscans, verständliche Erklärungen und…
 0sec-labs/0
The multiplayer AI offensive security OS - open, self-improving, extensible. Find, verify, and fix vulnerabilities.
 dmdhrumilmistry/security-harness
Multi-Agenten-Harness für statische Anwendungssicherheits-Reviews für KI-Coding-Agenten: kartiert Codebasen, jagt Schwachstellenklassen, verkettet…
 valtersit/wordpress-cve-scanner
Scan your WordPress core, themes and plugins for known CVEs from the command line. Open source, auditable, privacy-first — powered by the ValtersIT…
 mondoohq/cnspec
An open source, cloud-native security to protect everything from build to runtime
 dev-sec/chef-mysql-hardening
Dieses Chef-Cookbook bietet Sicherheitskonfiguration für mysql.
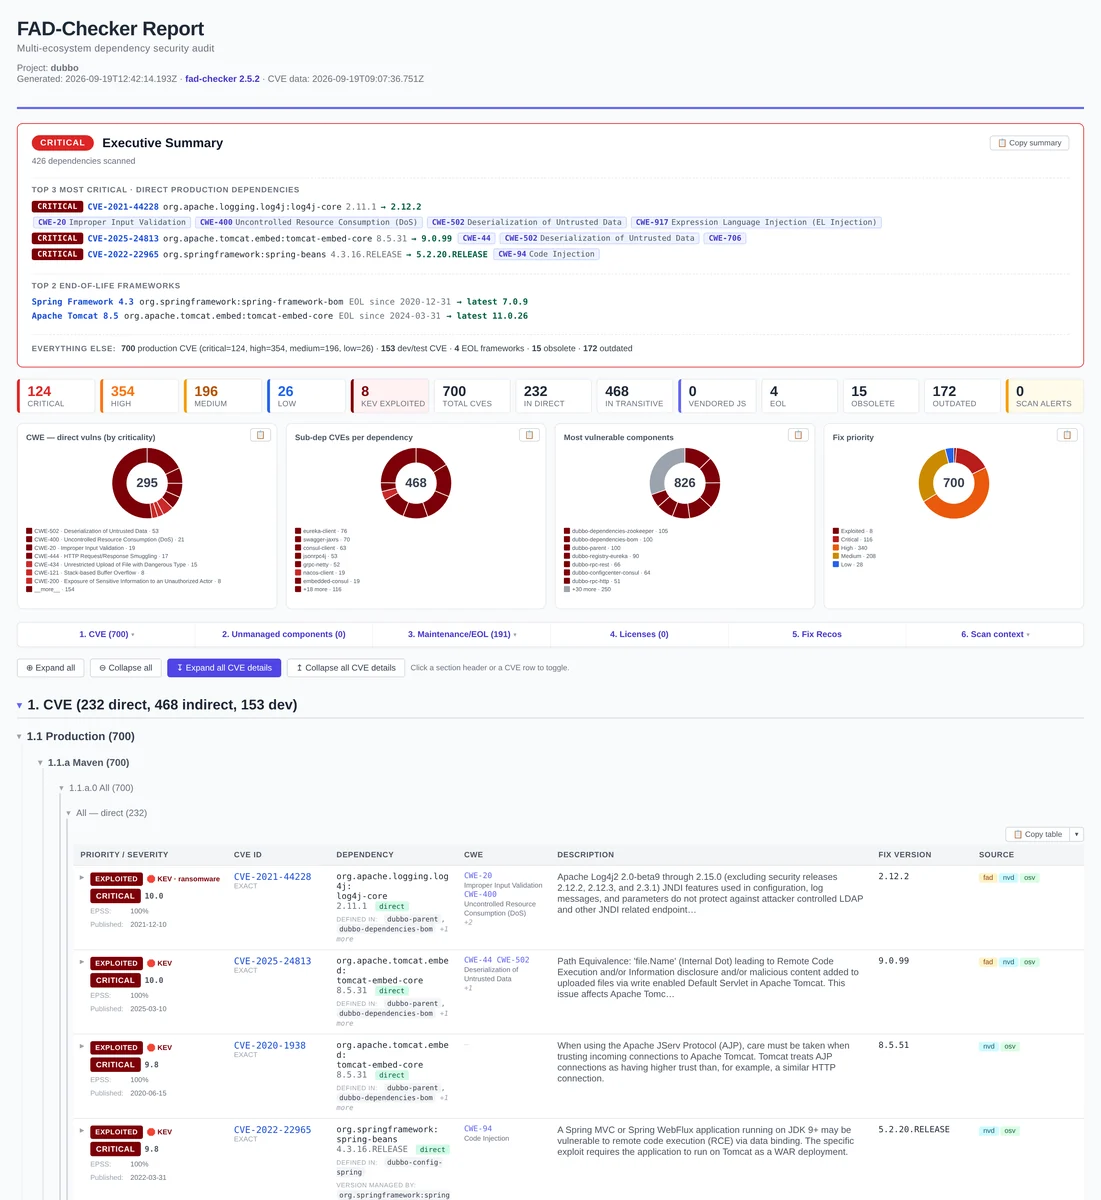 9pings/fad-checker
Buildless dependency auditor that scans 10 ecosystems offline, reporting CVEs prioritized by CISA KEV and EPSS, EOL packages, licenses, committed…
 navikt/cplt
Sandbox für KI-Coding-Agents. Führt Copilot CLI, Claude Code, OpenCode, Gemini CLI, Antigravity, Pi, goose oder eine einfache Shell in einer Sandbox…
 nationwide-group-oss/cryptoptic
CodeQL-basierter Scanner, der kryptografische Funktionsaufrufe in Repositories und GitHub-Organisationen inventarisiert und eine Cryptographic Bill…
 vpierre/ndaal_public_sbom_auditor
Offline-Single-Binary-Web-App, die CycloneDX-, SPDX- und syft-SBOMs einliest, ein Ensemble von CVE-Scannern ausführt, Ergebnisse mit EPSS, CISA-KEV…
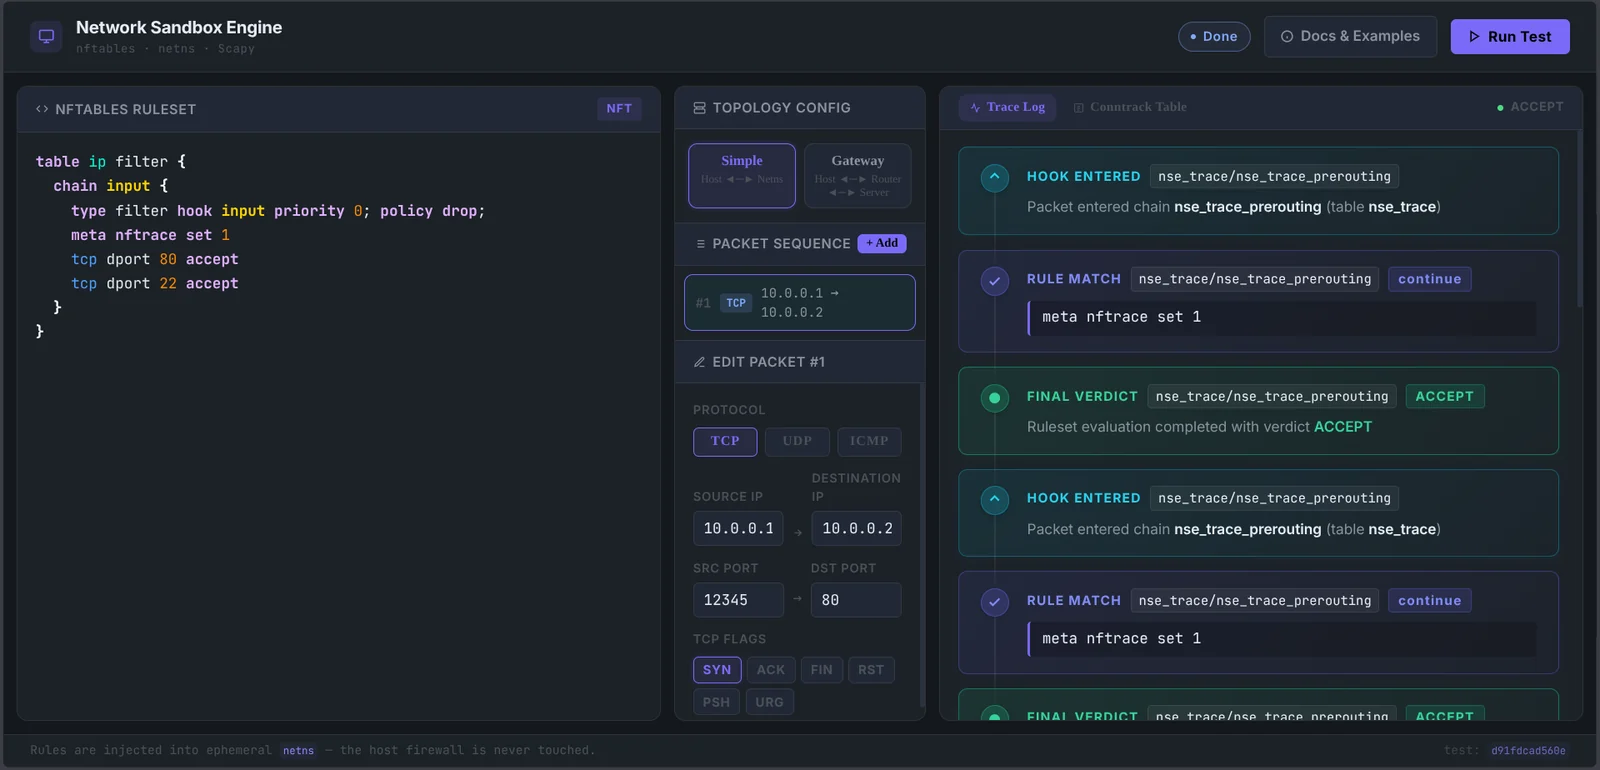 onyks-os/networksandboxengine
A deterministic network sandbox for testing nftables rules. It uses ephemeral Linux network namespaces (netns) and Scapy to validate firewall logic…
 owasp/owasp-ctf-in-a-box
Selbst gehostetes OWASP-CTF-Kit: eine Box, eine kostenlose GitHub-Organisation, keine Cloud-Abhängigkeiten
 hashgraph-online/hol-guard
Open-Source-Antivirus für KI-Agenten: Blockiert riskante Tools, Secret-Zugriffe, Prompt-Injection, bösartige Pakete, MCP-Server, Plugins und Skills…
 whgojp/javaseclab
Umfassendes Java-Sicherheitslabor mit verwundbarem und korrigiertem Code, Angriffsszenarien, Audit-Notizen zu Quellen und Senken sowie Anleitungen…