Enterprise-Toolkit zur Prüfung und Migration von Legacy-Infrastruktur auf hybride Post-Quanten-Kryptographie (PQC).

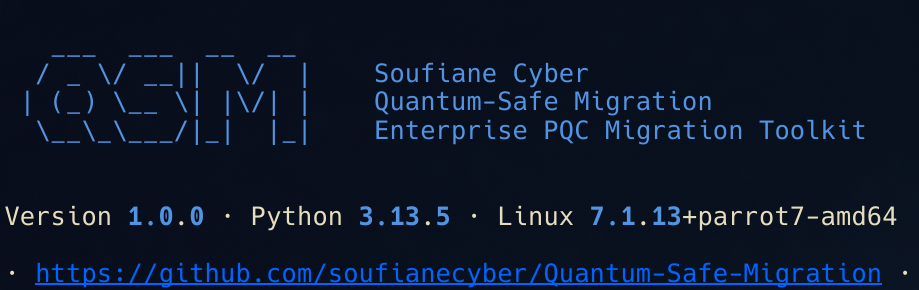


Ein Migrationstoolkit für Post-Quanten-Kryptographie für Nginx und OpenSSH.
QSM ist ein Open-Source-Toolkit, das veraltete kryptographische Konfigurationen prüft und sie auf hybride Post-Quanten-Kryptographie (PQC) migriert. Es adressiert den Bedrohungsvektor „Harvest Now, Decrypt Later" (HNDL), indem es die Auswirkungen von Shors Algorithmus simuliert und hybride Migrationen auf Debian-basierten Systemen automatisiert.
⚠️ Striktes Architekturprinzip: QSM erlaubt niemals eine reine Post-Quanten-Bereitstellung. Alle Vorgänge erzwingen ein hybrides Paradigma, das klassische und PQC-Algorithmen kombiniert (ECDSA P-256 + ML-DSA-65 für die Authentifizierung; X25519 + ML-KEM-768 für den Schlüsselaustausch).
QSM ist ein funktionaler Proof-of-Concept, kein zertifiziertes Produktionswerkzeug. Bitte lesen Sie diesen Abschnitt sorgfältig, bevor Sie sich in kritischen Umgebungen darauf verlassen.
Der Befehl --simulate verwendet ein vereinfachtes analytisches Modell zur
Ressourcenschätzung von Shors Algorithmus – keinen kompilierten Quantenschaltkreis:
O(bits³)logical_qubits × 1000 (Surface-Code-Annahme)Dies liefert Größenordnungs-Schätzungen, keine präzisen Vorhersagen. Die realen Ressourcenanforderungen eines CRQC hängen von der Schaltkreistiefe, der Gattertreue, dem Fehlerkorrektur-Overhead und der Hardwarearchitektur ab. Diese Bereiche sind weiterhin Gegenstand aktiver Forschung.
Die Ausgabewerte (z. B. „~99 Tage für ECC-256") stellen eine theoretische Untergrenze unter den genannten Annahmen dar, keine Messung auf einer existierenden Maschine. Es existiert heute kein kryptographisch relevanter Quantencomputer (CRQC).
Der Befehl --migrate modifiziert Konfigurationsdateien, um hybride
Cipher Suites einzufügen. Er tut Folgendes nicht:
liboqs oder oqs-provider installieren oder konfigurierenSie müssen sicherstellen, dass oqs-provider installiert und geladen ist,
damit die eingefügten Cipher-Namen berücksichtigt werden. Testen Sie alle
Migrationen zuerst in einer Nicht-Produktionsumgebung.
QSM wurde verifiziert auf:
tests/)Es wurde nicht unter Last, in großem Maßstab oder über verschiedene Umgebungen hinweg einem Stresstest unterzogen. Betrachten Sie es als Referenzimplementierung und passen Sie es an Ihre Infrastruktur an.
QSM zielt auf die finalisierten NIST-Standards ab:
| FIPS | Algorithmus | QSM-Verwendung |
|---|---|---|
| FIPS 203 | ML-KEM | Schlüsselaustausch (ML-KEM-768) |
| FIPS 204 | ML-DSA | Authentifizierung (ML-DSA-65) |
Terminologie: „Kyber" und „Dilithium" waren die vorstandardisierten Codenamen, die während des NIST-Wettbewerbs verwendet wurden. Die finalisierten Standards verwenden ML-KEM bzw. ML-DSA. QSM verwendet durchgängig die standardisierten Namen.
QSM ist so konzipiert, dass es sich adaptiv über verschiedene Umgebungen hinweg ausführen lässt:
liboqs,
um Konfigurationsebenen atomar mit
prüfsummenverifizierter Rollback-Logik zu patchen.# Clone and enter the vault
git clone https://github.com/soufianecyber/Quantum-Safe-Migration
cd Quantum-Safe-Migration
# Initialize virtual environment
python3 -m venv venv
source venv/bin/activate
# Install dependencies
pip install -r requirements.txt
python3 qsm.py --preflight
# 1. Run Quantum Attack Simulation on target assets
python3 qsm.py --simulate --target example.com
python3 qsm.py --simulate --keyfile ./test_legacy_key.pem

# 2. Preview Hybrid Migration Block (Safe Dry-Run)
python3 qsm.py --migrate --target nginx --config ./dummy_nginx.conf --dry-run

# 3. Apply Production Migration (Requires Sudo)
sudo venv/bin/python3 qsm.py --migrate --target nginx --config /etc/nginx/nginx.conf
sudo venv/bin/python3 qsm.py --migrate --target sshd --config /etc/ssh/sshd_config

# 4. Atomic Rollback Checksum Restoration
sudo venv/bin/python3 qsm.py --rollback --target /etc/nginx/nginx.conf
sudo python3 qsm.py --preflight
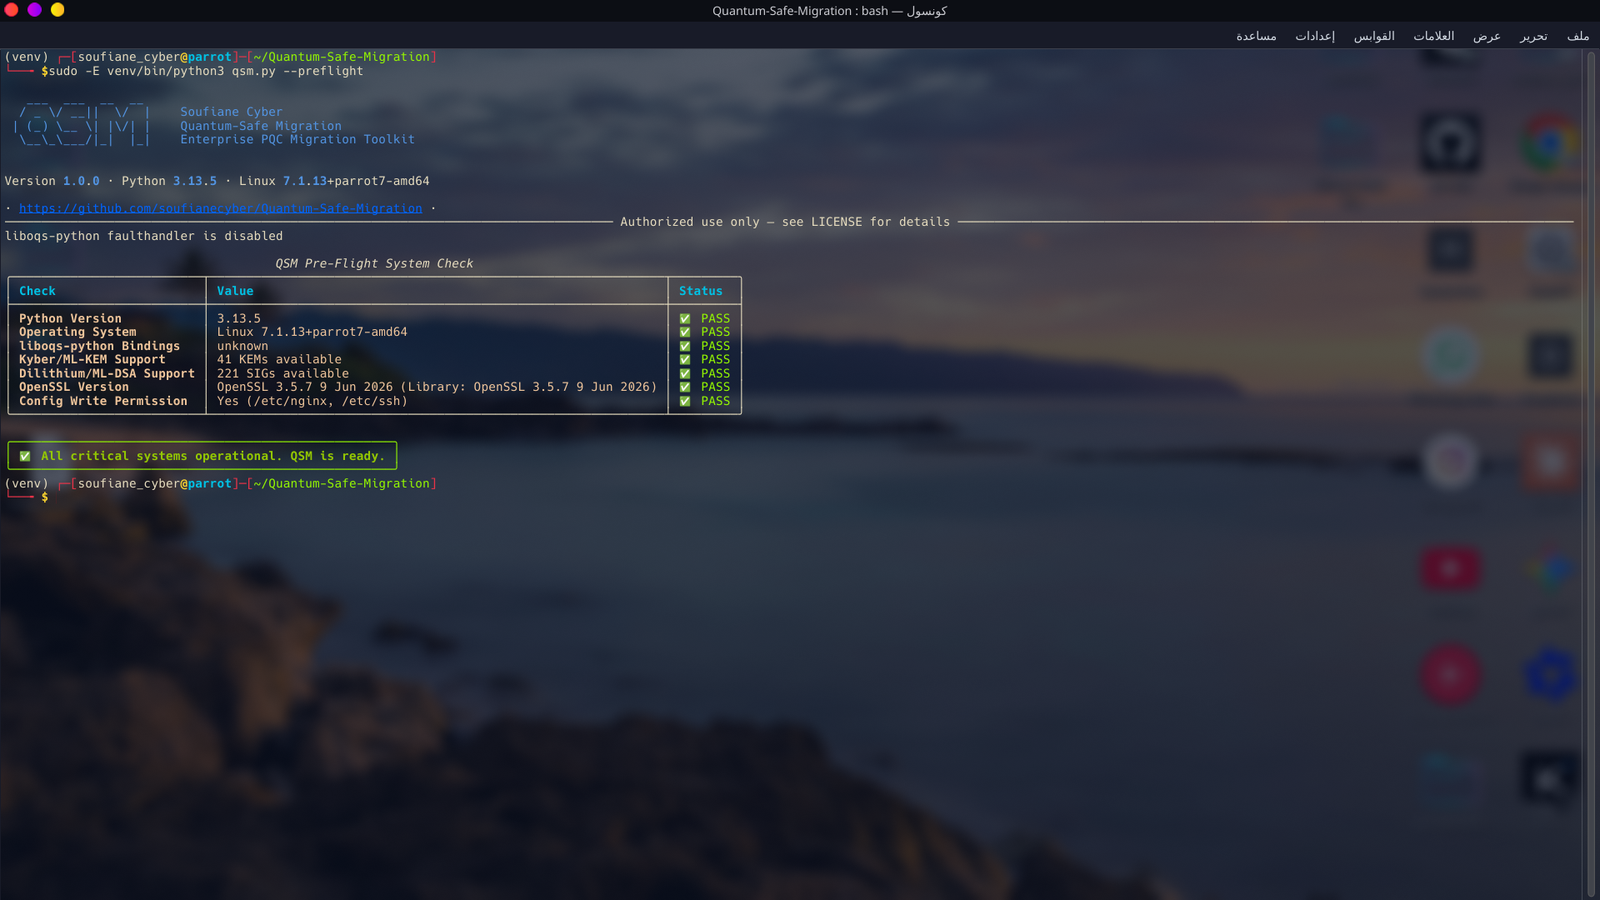
Validiert die Python-Version, liboqs-Bindings, die Verfügbarkeit von ML-KEM/ML-DSA und OpenSSL.
python3 qsm.py --simulate --target google.com
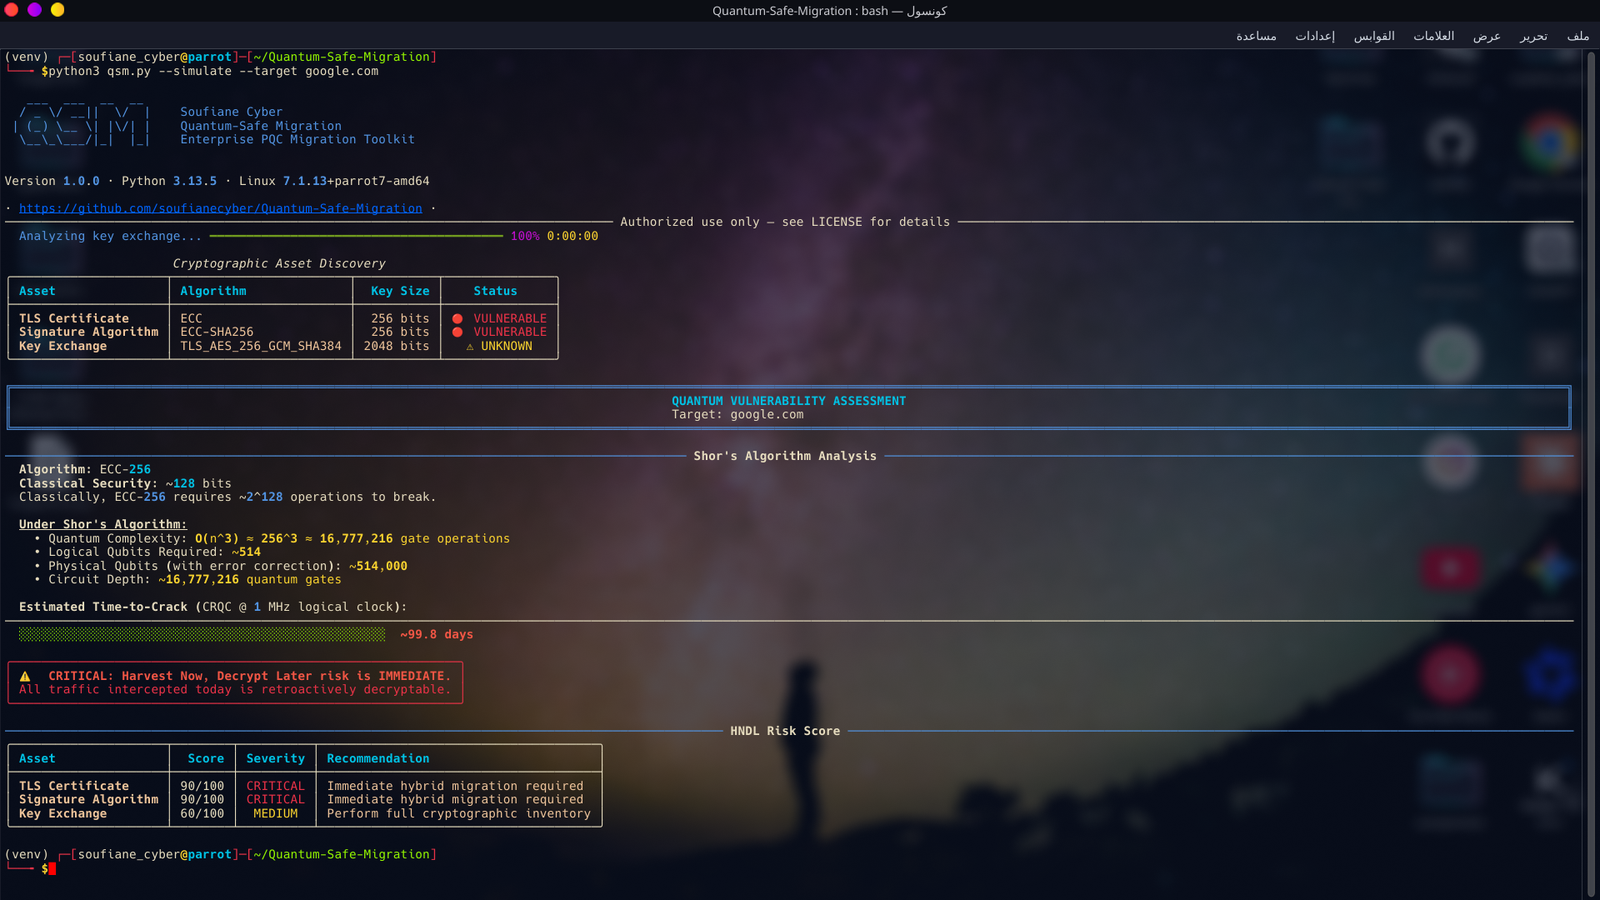
Erkennt ECC-256 auf google.com und berechnet die Zeit bis zum Knacken mittels Shor-Algorithmus.
sudo python3 qsm.py --migrate --target nginx --config /etc/nginx/nginx.conf --dry-run
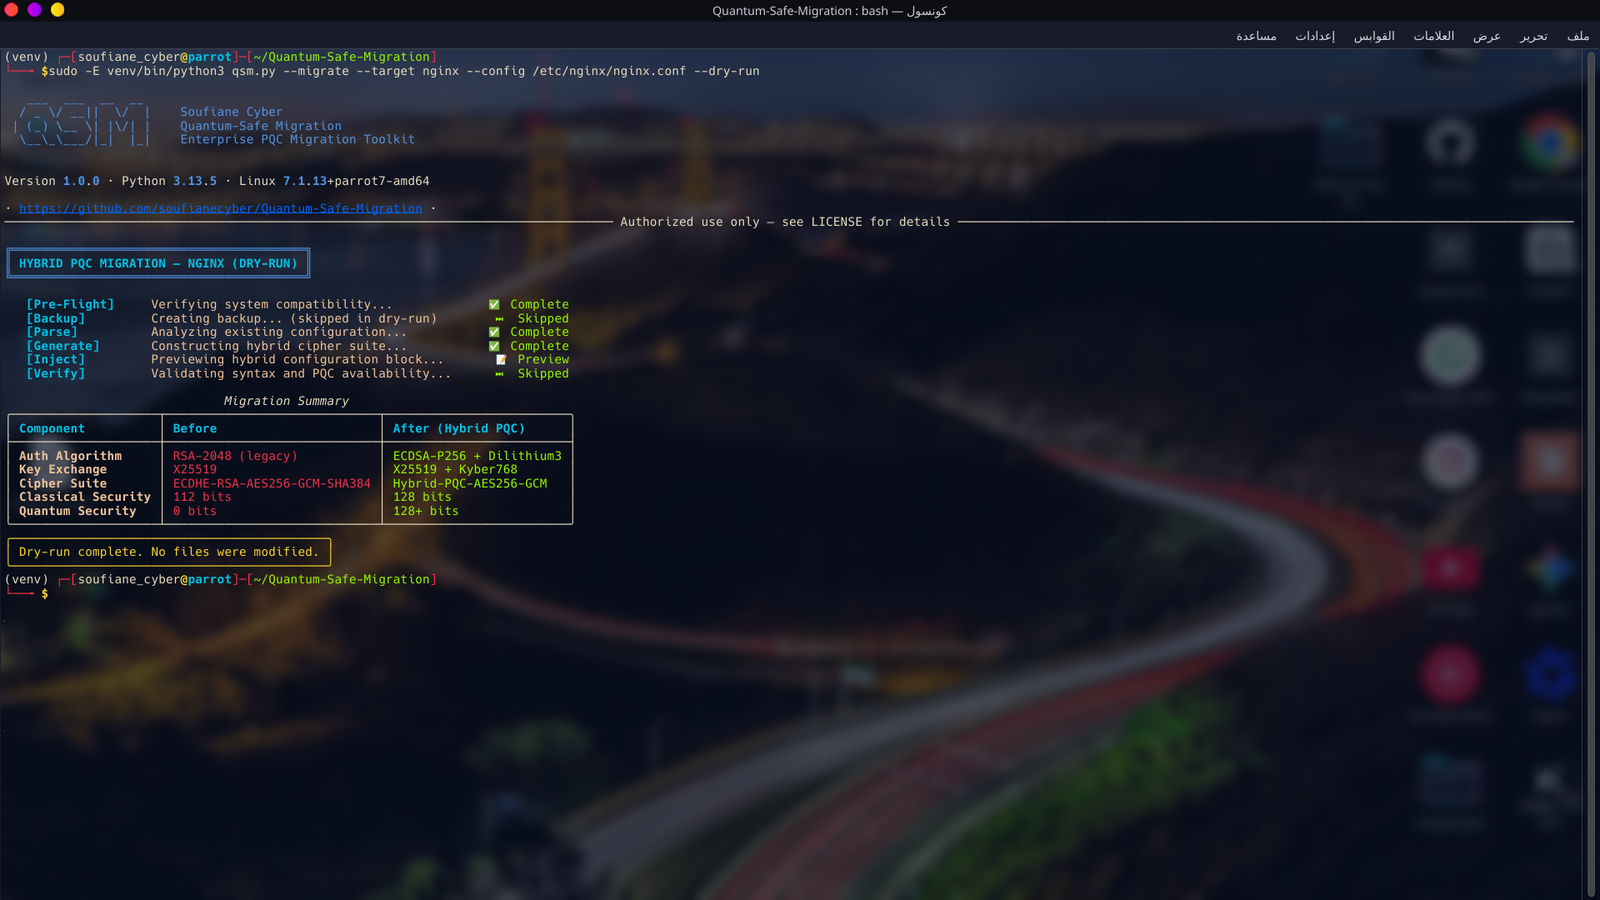
Vorschau der Injektion hybrider Cipher-Suites — keine Dateien verändert.
Verteilt unter der MIT-Lizenz. Details siehe LICENSE.
Haftungsausschluss: Dieses Toolkit wurde ausschließlich für autorisierte Tests und die Verifikation von Infrastrukturmigrationen entwickelt.
Soufiane Cyber