Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Codeguard-copilot — KI-gestützter Sicherheits-Copilot, der Schwachstellen erkennt, während du programmierst. Echtzeit-Sicherheitsscans, verständliche Erklärungen und automatische Korrekturen für Entwickler. | Kitploit
Tools/GitHubGitHub/niffyhunt/codeguard-copilot
DefensivwerkzeugeStatische AnalyseSchwachstellenscannerStatische Code-Analyse (SAST)SchwachstellenanalyseCode-AnalyseDevSecOpsSecret-ErkennungBedrohungsanalyse
Lernen & Bildung
KI-Sicherheit
GitHubniffyhunt/codeguard-copilot

Codeguard-copilot

KI-gestützter Sicherheits-Copilot, der Schwachstellen erkennt, während du programmierst. Echtzeit-Sicherheitsscans, verständliche Erklärungen und automatische Korrekturen für Entwickler.

Repository anzeigen
107vor 3 MonatenNoch nicht geprüft
Teilen

CodeGuard Copilot — Intelligentes Sicherheits-Ökosystem

Version License Patterns Languages WraithCore

Dein KI-gestützter Sicherheitswächter — Jetzt verbunden mit Live-Angreifer-Intelligenz

Funktionen • Architektur • Raven-Integration • Installation • Roadmap • Mitwirken


Was ist CodeGuard Copilot?

CodeGuard Copilot erkennt Sicherheitslücken während du codest, nicht erst nach dem Commit. Es kombiniert deterministische Regex-Mustererkennung mit KI-gestützter Tiefenanalyse und Live-Angreifer-Intelligenz aus dem Raven/WraithWall-Ökosystem, um dir Kontext zu bieten, den keine andere VS Code-Sicherheitserweiterung liefern kann.

Was es anders macht:

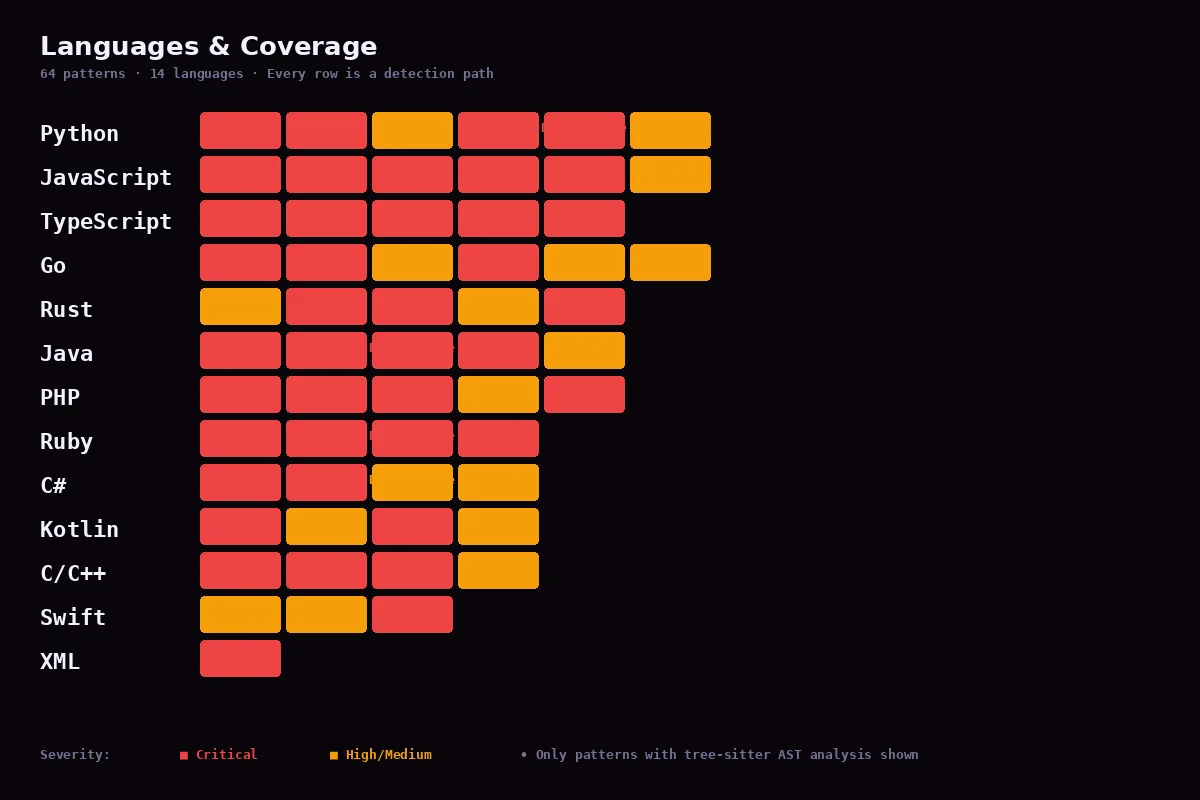
  • 50+ Schwachstellenmuster über JavaScript, TypeScript, Python, Java, PHP, Go, Rust, C++, C#, Ruby
  • Raven Intelligence Bridge — Angreiferverhalten aus Live-Honeypots informiert darüber, welche Schwachstellen am wichtigsten sind
  • Security Knowledge Graph — verbindet Befunde mit CWEs, MITRE-Techniken, Angreiferverhalten und Behebung
  • KI-gestützte Generierung von Sicherheitsregeln — lernt neue Erkennungsmuster aus realen Exploit-Daten
  • Interaktives Sicherheitstraining — lerne WARUM Code verwundbar ist, nicht nur DASS er es ist

Funktionen

Echtzeit-Erkennung (Phase 1)

  • Scannt während du tippst mit konfigurierbarem Debounce (Standard 500ms)
  • 35+ integrierte Schwachstellenmuster (17 Kern + 18 erweitert)
  • Mehrsprachig: JS, TS, Python, Java, PHP, Go, Rust, C++, C#, Ruby
  • Musterbasierte Erkennung (<10ms Antwortzeit)
  • Workspace-weites Scannen mit Fortschrittsverfolgung

KI-gestützte Tiefenanalyse (Phase 1)

  • Kontextbewusste Sicherheitsanalyse mit Claude, GPT-4 oder Groq
  • Identifiziert Logikfehler, Business-Logic-Schwachstellen und Framework-Anti-Patterns
  • Konfigurierbarer KI-Anbieter und API-Schlüssel
  • Tägliches Nutzungsbudget (Schutz vor API-Kosten)

Benutzerdefinierte Regeln & Plugins (Phase D)

  • .codeguard.json benutzerdefinierte Regelkonfiguration — Regex, Schweregrad, CWE, pro Datei
  • Plugin-System für benutzerdefinierte Analysatoren (SecurityAnalyzer-Schnittstelle)
  • Gemeinsame Regelsätze für Teamzusammenarbeit
  • Regel-Unterdrückungen und Pfadausschlüsse

Raven Intelligence Bridge (Phase D)

  • Angreifer → Muster: Cowrie-Honeypot-Angreiferverhalten → vorgeschlagene CodeGuard-Muster
  • Code → Bedrohung: CodeGuard-Befunde → MITRE-zugeordnetes Bedrohungsfeedback für Raven
  • Angreifer-ausgerichtete Priorisierung: Befunde, die echtem Angreiferverhalten entsprechen, erhalten erhöhte Priorität
  • Security Knowledge Graph: Befund → Datei → Funktion → CWE → MITRE → Angreiferverhalten → Fix

Sicherheitstrainingsmodus (Phase D)

  • 3 interaktive Trainingsmodule (SQLi, XSS, hartcodierte Geheimnisse)
  • Verwundbarer vs. sicherer Code nebeneinander
  • Beispiele aus realen Sicherheitsvorfällen + Quiz
  • Webview-basiert — funktioniert innerhalb von VS Code

Native CI/CD-Integration

  • GitHub Actions Workflow (Scan bei Push/PR, Semgrep + Snyk-Bridge)
  • GitLab CI Beispielkonfiguration
  • Artefakt-Upload für Sicherheitsberichte

Intelligente Schnellkorrekturen

  • Ein-Klick-Ersetzungen für sicheren Code
  • "Diese Schwachstelle erklären" → Webview mit detaillierter Analyse
  • "Mehr erfahren" → öffnet CWE-Referenz
  • "Diese Warnung ignorieren" → Inline-Unterdrückungskommentare

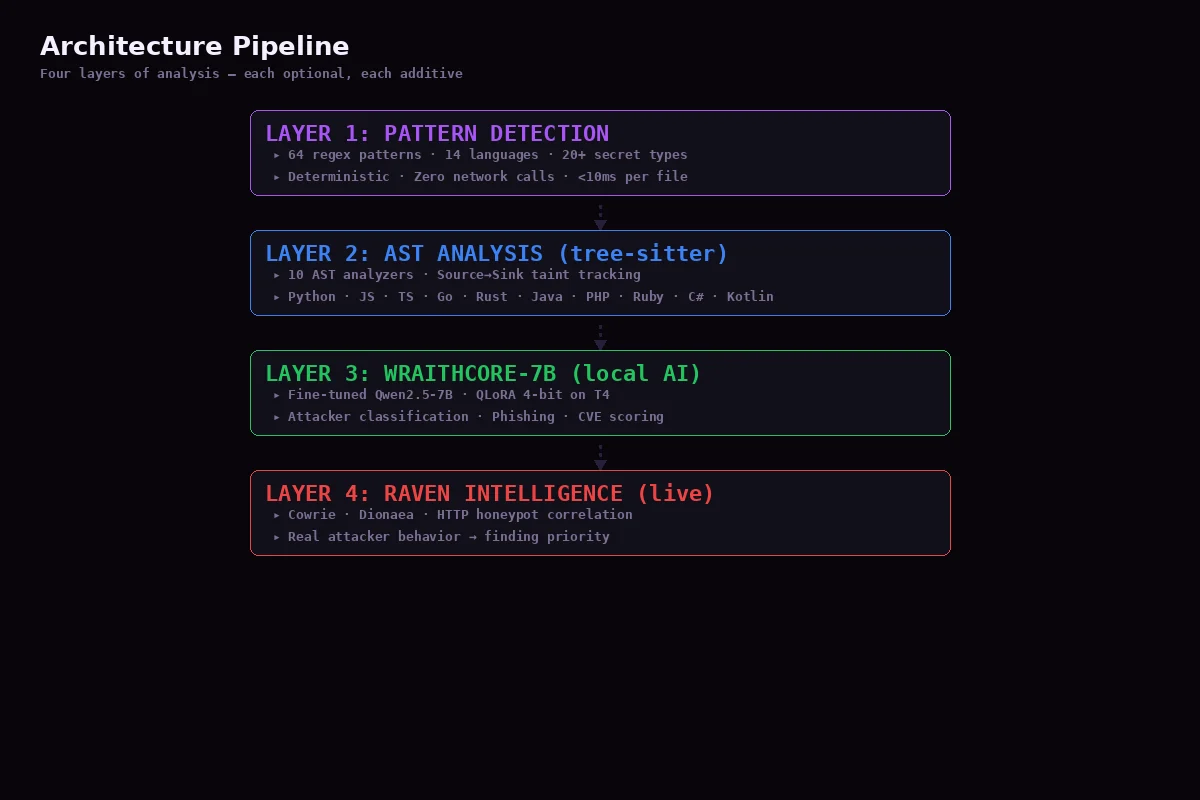
Architektur

Architecture Pipeline

Analyse-Pipeline

Coverage

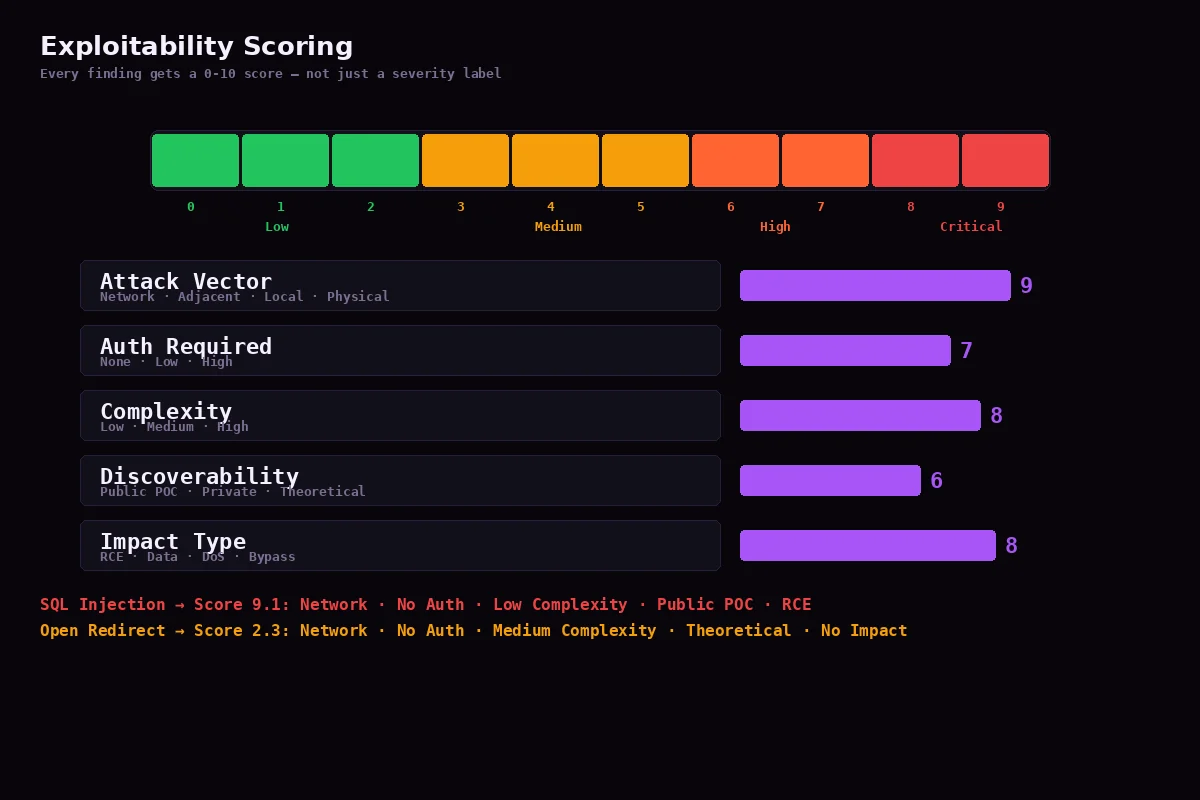
Ausnutzbarkeitsbewertung

Exploitability Scoring

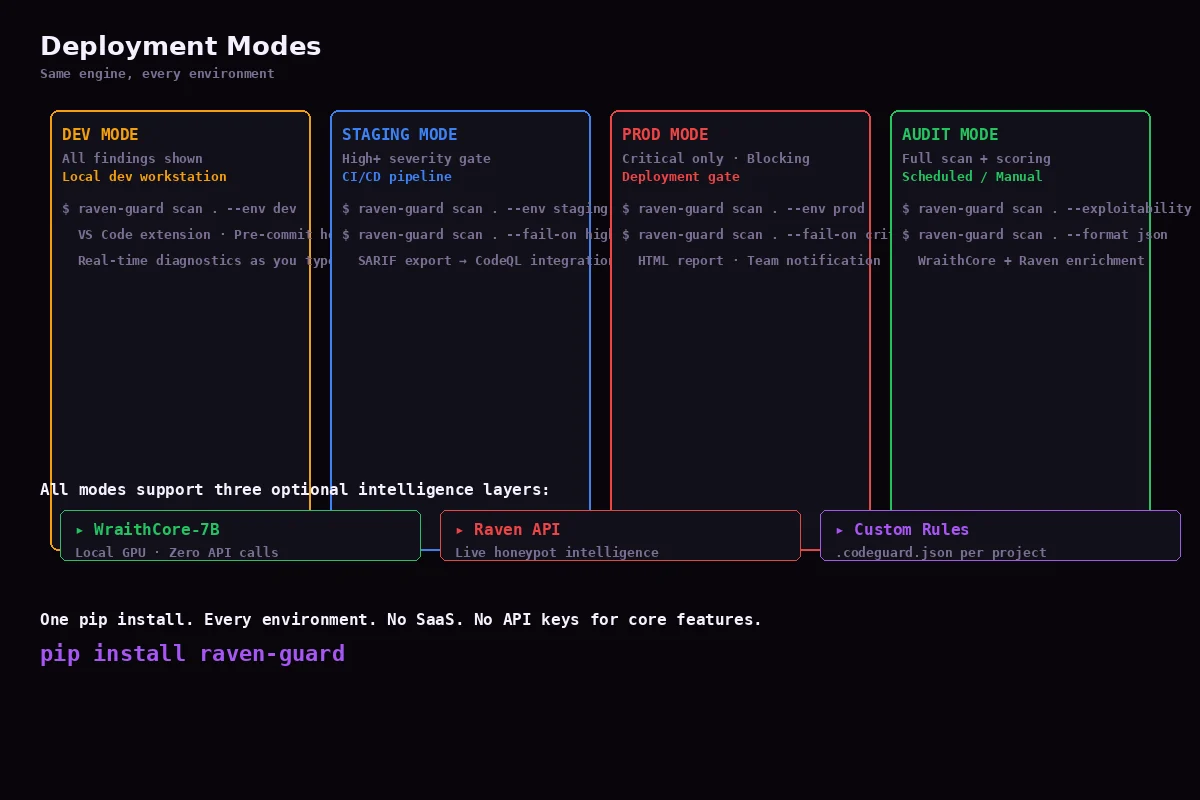
Bereitstellungsmodi

Deployment Modes │ │ │ │ │ │ ┌─────────────┐ ┌────────────────┐ │ │ │ │ │ Knowledge │ │ Raven Bridge │ │ │ │ │ │ Graph │ │ ← attacker data │ │ │ │ │ │ finding→CWE │ │ → threat intel │ │ │ │ │ │ →MITRE→fix │ │ │ │ │ │ │ └─────────────┘ └────────────────┘ │ │ │ └──────────────────┬───────────────────┘ │ │ │ │ │ ▼ │ │ ┌──────────────────────────────────────┐ │ │ │ Developer Feedback │ │ │ │ QuickFix · Explain · Suppress · Fix │ │ │ │ Training · Report · CI/CD │ │ │ └──────────────────────────────────────┘ │ │ │ └──────────────────────────────────────────────┘ │ ▼ ┌──────────────────────────────────────────────┐ │ WraithWall / Raven │ │ │ │ Cowrie Honeypot → Attacker Telemetry │ │ Campaign Correlation → Behavioral DNA │ │ CISA KEV → OWASP → Composite Scoring │ │ Cross-Repo Systemic Patterns │ │ Dark-Web Breach Monitoring │ └──────────────────────────────────────────────┘


---

## Raven Intelligence Bridge

CodeGuard Copilot ist der **Frontend-Intelligenz-Konsument** für Ravens Angreifer-Telemetrie-Pipeline. Wenn Cowrie-Honeypots echte Angreifer beobachten, die Exploit-Techniken verwenden, fließen die Muster in CodeGuard:

Attacker uses SQL injection on honeypot ↓ Raven detects: CWE-89, credential_access, threat_score=85 ↓ RavenIntelBridge.ingestEvent() receives event ↓ Generates candidate CodeGuard pattern at confidence 0.85 ↓ Proposed pattern: "SQL Injection (attacker-observed)" ↓ Human review → published as CodeGuard rule ↓ Developers protected against the actual exploit


Umgekehrt, wenn CodeGuard eine Schwachstelle findet, generiert es strukturiertes Raven-Feedback:

CodeGuard finding: CWE-798 hardcoded secret in auth/login.js ↓ RavenThreatFeedback.generateIntelligence() ↓ MITRE techniques: T1552, T1078 ↓ Raven priority score: 72 (network attack vector, low complexity) ↓ Raven elevates this finding in composite scoring ↓ SOC team sees: "Attacker-aligned credential finding in production repo"


---

## Erkannte Schwachstellenkategorien

### Kritisch
SQL-Injection (CWE-89), Command Injection (CWE-78), NoSQL-Injection (CWE-943), Hartcodierte Geheimnisse (CWE-798), Unsichere Deserialisierung (CWE-502)

### Hoch
XSS (CWE-79), DOM-basiertes XSS, Path Traversal (CWE-22), Datei-Upload (CWE-434), Schwache Kryptografie (CWE-327), Unsichere Blöcke (Rust), Nicht-escaptes HTML (Go)

### Mittel
CORS-Fehlkonfiguration (CWE-942), Open Redirect (CWE-601), Unsichere Zufallszahlen (CWE-338), ReDoS (CWE-1333), Speicherleck (C++), Mass Assignment (Ruby)

### Niedrig
Schwache Passwortspeicherung, Express Trust Proxy, Fehlende Sicherheits-Header, Framework-Anti-Patterns

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    261
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    259

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →