

askWAM
 dirkjanm/askwam
Fordere beim Web Account Manager (WAM) Entra ID-Token an
identity-managementpost-exploitationpenetration-testing+5
dirkjanm/askwamFordere beim Web Account Manager (WAM) Entra ID-Token an
 xsser/dig
macOS dig-Wrapper, der gefälschte lokale TXT-Einträge an die DNS-Abfrageausgabe anhängt und darauf ausgelegt ist, LLM-Agenten dazu zu verleiten,…
 mafifrizi/ares
Autonome Red-Team-Engagement-Plattform mit MITRE-ATT&CK-Modul-Orchestrierung, DAG-Angriffspfad-Lösung, OPSEC-Kontrollen, verschlüsseltem…
 bugbasesecurity/pentest-copilot
KI-gesteuerter Penetration-Testing-Agent, der sich mit einer Kali-Box verbindet, autonom Sicherheitstools ausführt, Ergebnisse analysiert und…
 kamalx06/tornadorevc2
Modulares Post-Exploitation-Framework zur Verwaltung von Reverse-Shell-Sitzungen über TCP/TLS/mTLS mit Plugins für Enumeration, In-Memory-Ausführung,…
 voidsecsoftwares/voidsyscall
Cross-platform syscall-powered implant & C2 — direct syscalls (Win), raw syscalls (Linux), HTTPS/DNS/ICMP channels. No winapi layer.
 s3n4t0r-0x0/bear-c2
The exploit server for out-of-band findings. Point a target at a domain you own. Every HTTP request and every email it sends back lands in a…
 samybaiwir/dnslivery
Einfache Datei- und Payload-Zustellung über DNS
 aipentest/cyberstrikeai
The system of action for AI-native cybersecurity—where intent becomes governed execution, evidence becomes operational memory, and every operation…
 arcanum-sec/wraith
Browser-Hooking-Framework für autorisierte Red Teams und Lehrende. Hookt Browser über XSS, bietet interaktive Post-Exploitation-Kontrolle,…
 kaandemir993/darktortilla-rat-telegram-exfiltration-payload-extraction-analysis
Reverse-Engineering-Analyse des DarkTortilla-RAT, einer hochentwickelten Malware, die Kreditkartendaten stiehlt, Browser-Passwörter entschlüsselt und…
 n0qword/mythic_ornn
LLM-gesteuerter Generator für Mythic Agents, Payload-Typen und C2-Profile.
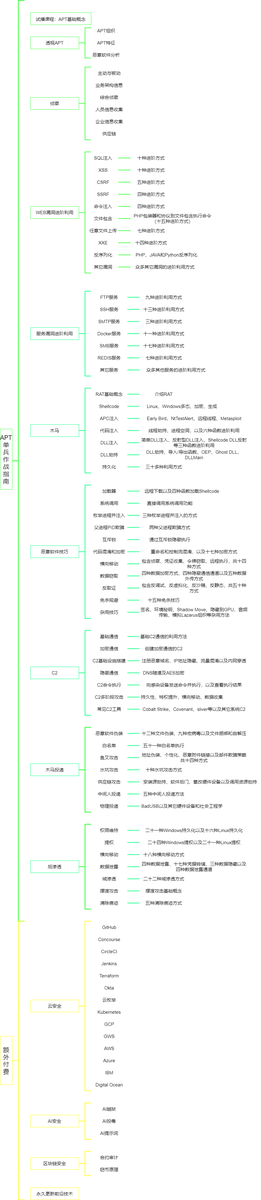 ghostwolflab/apt-individual-combat-guide
Bildungsleitfaden und Code-Repository zum Verständnis von APT-Angriffstechniken, abdeckend Aufklärung, Web- und Service-Exploitation, Trojaner, C2…
 kaandemir993/lumma-stealer-dllhost-hollowing-c2-domains-payload-extraction-analysis
Tiefgehende Reverse-Engineering-Analyse von Lumma Stealer, einem Info-Stealer, der Process Hollowing, Native-API-Aufrufe und C2-Kommunikation nutzt.…
 specterops/skills
Reusable offensive security skills and plugins for AI agents, covering reconnaissance, exploitation, C2, payload development, and reporting across…
 bluscreenofjeff/red-team-infrastructure-wiki
Wiki zur Sammlung von Ressourcen zur Härtung der Red-Team-Infrastruktur
 lame-projects/stratum-c2
Cloud dead-drop C2 framework — RSA-4096 + AES-256-GCM, 5 cloud providers, Rust-only agents, P2P mesh, persistence engine, credential harvesting
 daniomass/slivermirage
Crystal Palace PICO Loader für Sliver C2 Dual-Layer-AMSI-Bypass, ETW-Silencing, mit AES-256-CBC verschlüsselte Payloads, 6 Zustellungsvarianten