s3n4t0r-0x0/bear-c2
Der Exploit-Server für Out-of-Band-Funde. Richte ein Ziel auf eine Domain aus, die dir gehört. Jede HTTP-Anfrage und jede E-Mail, die es zurücksendet, landet in einem Dashboard, das du kontrollierst, und es erhält als Antwort, was auch immer du wählst.
BEAR-C2 ist ein Framework für Gegner-Simulation und -Emulation, das auf realen TTPs aufbaut, inspiriert von russischen, chinesischen, nordkoreanischen und iranischen APT-Gruppen. Es bietet eine flexible Umgebung für vielfältige Einsatzszenarien und liefert eine realistische Grundlage für Red-Team-Operationen und Gegner-Emulation, basierend auf verwandter Simulationsforschung im APT Attack Simulation Repository. Es unterstützt Techniken zur Verteidigungsumgehung sowie mehrere Verschlüsselungsoptionen zur akkuraten Darstellung realer Eindringungsszenarien.

[!CAUTION] Es ist wichtig zu beachten, dass dieses Projekt ausschließlich Bildungs- und Forschungszwecken dient und jede unbefugte Nutzung rechtliche Konsequenzen nach sich ziehen kann.
chmod +x Makefile && ./Makefile

./BEAR-C2
⚠️ HINWEIS: Dieses Projekt befindet sich in aktiver Entwicklung. Funktionen werden kontinuierlich hinzugefügt und verbessert.
| Funktion | Beschreibung |
|---|---|
| Multi-Protokoll-Listener | DoH, HTTPS, HTTP, QUIC, Reverse TCP |
| Verschlüsselung pro Listener | AES, XOR, RC4, DES, ChaCha20, RSA |
| Exfiltrationsprofile | Google Drive, OneDrive, Dropbox |
| Integrierte C2-Kanäle | Integrierter Telegram-, Discord-C2-Kommunikationskanal |
| Proxy-Unterstützung | Unterstützung für SOCKS4-, SOCKS4a- und SOCKS5-Proxys und Redirectoren |
| Dynamischer Domain Generation Algorithm | DGA-Unterstützung für resiliente Infrastruktursimulation |
| JA3S-Fingerprinting | Anpassbare JA3S-Fingerabdrücke für Verkehrssimulation und Netzwerkprofil-Tuning |
| Malleable C2 Profiles | Unterstützung für Community-Malleable C2 profiles zur flexiblen Netzwerkverkehrssimulation |
Die akkurate Nachbildung von APT-Techniken erfordert eine flexible Umgebung, die in der Lage ist, Verbindungsprotokolle, Verschlüsselungsmethoden, Exfiltrationstechniken und C2-Kanäle/-Profile nachzubilden, die in modernen Angriffen verwendet werden. Dieses Maß an Präzision zu erreichen, war jedoch schon immer eine Herausforderung.
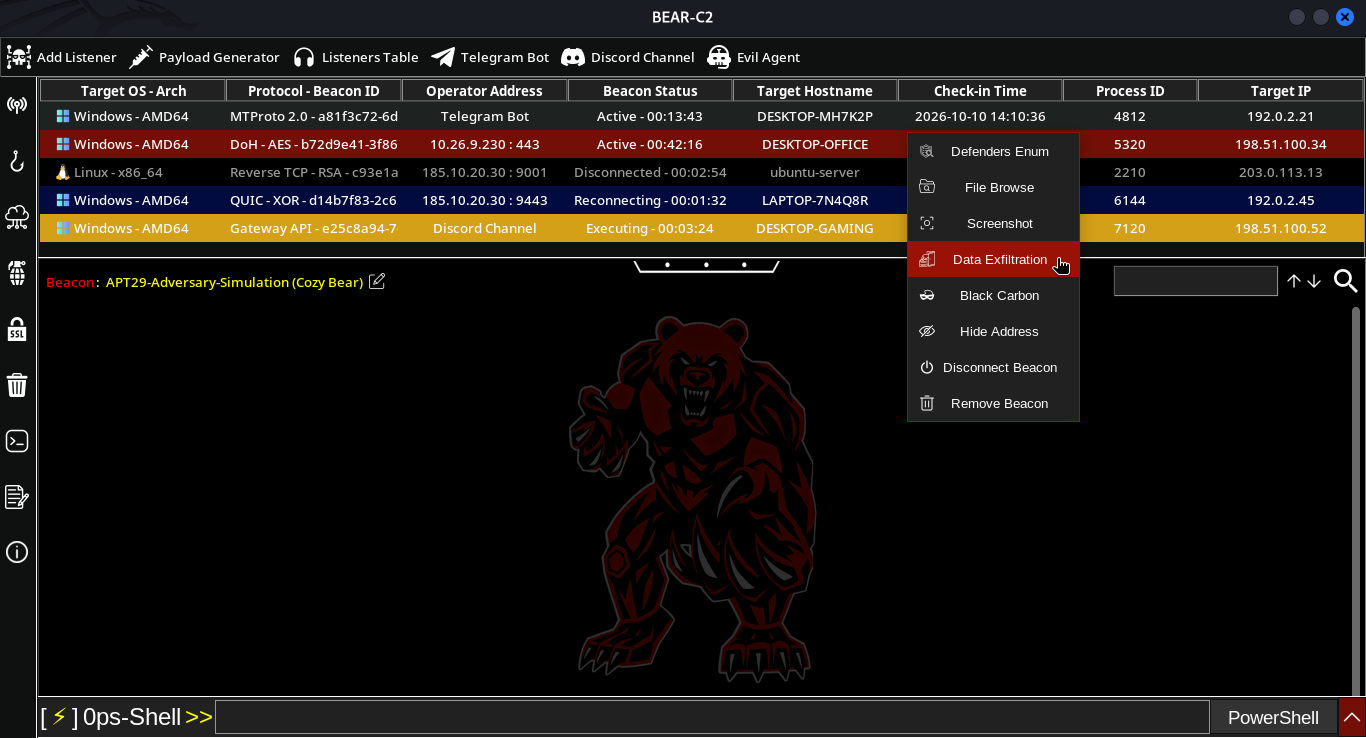
Jedes Mal, wenn ein Operator ein bestimmtes Verschlüsselungsschema mit einem bestimmten Exfiltrationsprofil testen muss, muss ein separates C2-Skript erstellt werden, das zum Angriffsszenario passt. Beispielsweise könnte eine Simulation AES-Verschlüsselung mit OneDrive-Exfiltration erfordern, während eine andere eine andere Verschlüsselungsmethode in Kombination mit Dropbox-Exfiltration benötigen könnte, um die in realen Angriffen beobachteten Techniken widerzuspiegeln. Dieser Mangel an Flexibilität macht den Prozess ineffizient und zeitaufwändig.
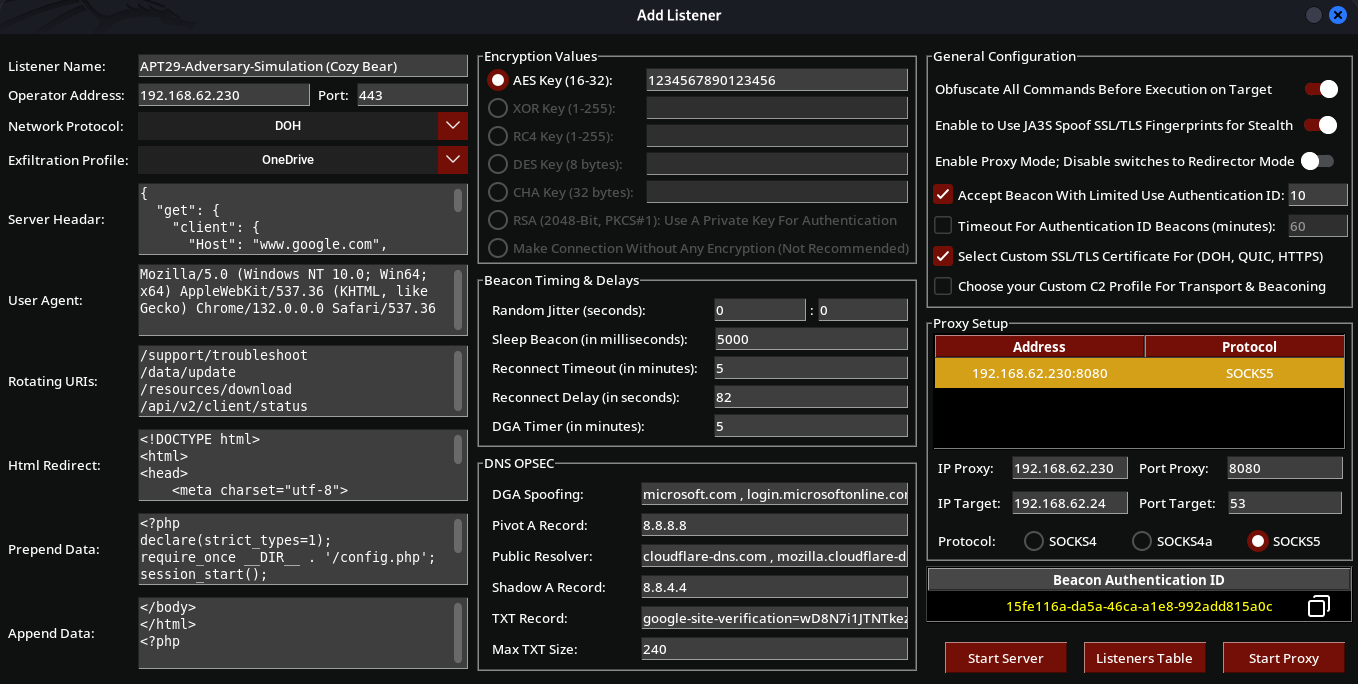
Aus diesem Grund wurde BEAR C2 entwickelt, um Adversary Simulation mit vollständiger Anpassung durch den neuen Listener bereitzustellen, was eine nahtlose Konfiguration von Verbindungsprotokollen, Verschlüsselung, Exfiltration und automatisierten Ladetechniken ermöglicht. Dies stellt sicher, dass Simulationen reale APT-Intrusionen präzise widerspiegeln können, ohne für jedes Szenario benutzerdefinierte Skripte erstellen zu müssen.
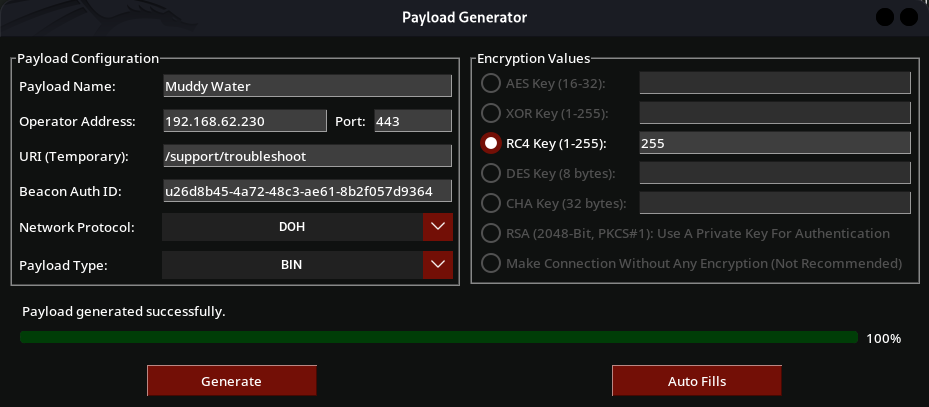
Payload-Generator von BEAR-C2. Er erstellt automatisch angepasste Payloads / Beacons gemäß der ausgewählten Listener-Konfiguration und unterstützt Payload-Typen (EXE, DLL, BIN, HEX), Netzwerkprotokolle (DoH, HTTPS, HTTP, QUIC, Reverse TCP) und Verschlüsselungstypen (AES, XOR, RC4, DES, ChaCha20, RSA oder keine). Die Schaltfläche Auto Fills öffnet ein Listener-Auswahlfenster, das alle zuvor konfigurierten Listener aus der Listener-Tabelle auflistet. Wenn Sie einen Listener auswählen, füllt Tactical Load automatisch den Listener-Namen, die Operator-Adresse + Port, das Netzwerkprotokoll, den Verschlüsselungstyp + Schlüssel, die Beacon-Auth-ID und den URI-Pfad aus. Dadurch können Operatoren schnell passende Payloads generieren, ohne Listener-Details manuell erneut eingeben zu müssen.
Die Listener-Tabelle bietet eine zentrale Übersicht über alle aktiven und konfigurierten C2-Listener. Sie zeigt wesentliche Details wie Listener-Name, Adresse, Netzwerkprotokoll, Verschlüsselungsmethode, Exfiltrationsprofil und aktuellen Status (Aktiv oder Gestoppt/Getrennt) an. Über diese Oberfläche können Operatoren Listener einfach starten, stoppen, umbenennen oder entfernen. Sie bietet außerdem schnellen Zugriff auf Verschlüsselungsschlüssel und Authentifizierungs-IDs zur Verwaltung der Beacon-Kommunikation. Diese Tabelle dient als Kommandozentrale für die Orchestrierung und Überwachung Ihrer C2-Infrastruktur.

Konfigurieren Sie pro Sitzung Exfiltrationseinstellungen für unterstützte Cloud-Speicheranbieter wie Google Drive, OneDrive, and Dropbox. Die Oberfläche Exfiltration Profile ermöglicht es Ihnen, API-Zugriffstoken und Zielordnerpfade zu definieren, sodass Sie Datenerfassungsworkflows für jede Sitzung anpassen können. Jede Sitzung kann ihr eigenes Exfiltrationsprofil verwenden, wodurch sich gesammelte Daten je nach Operation einfach an verschiedene Cloud-Speicheranbieter oder Ziele weiterleiten lassen.

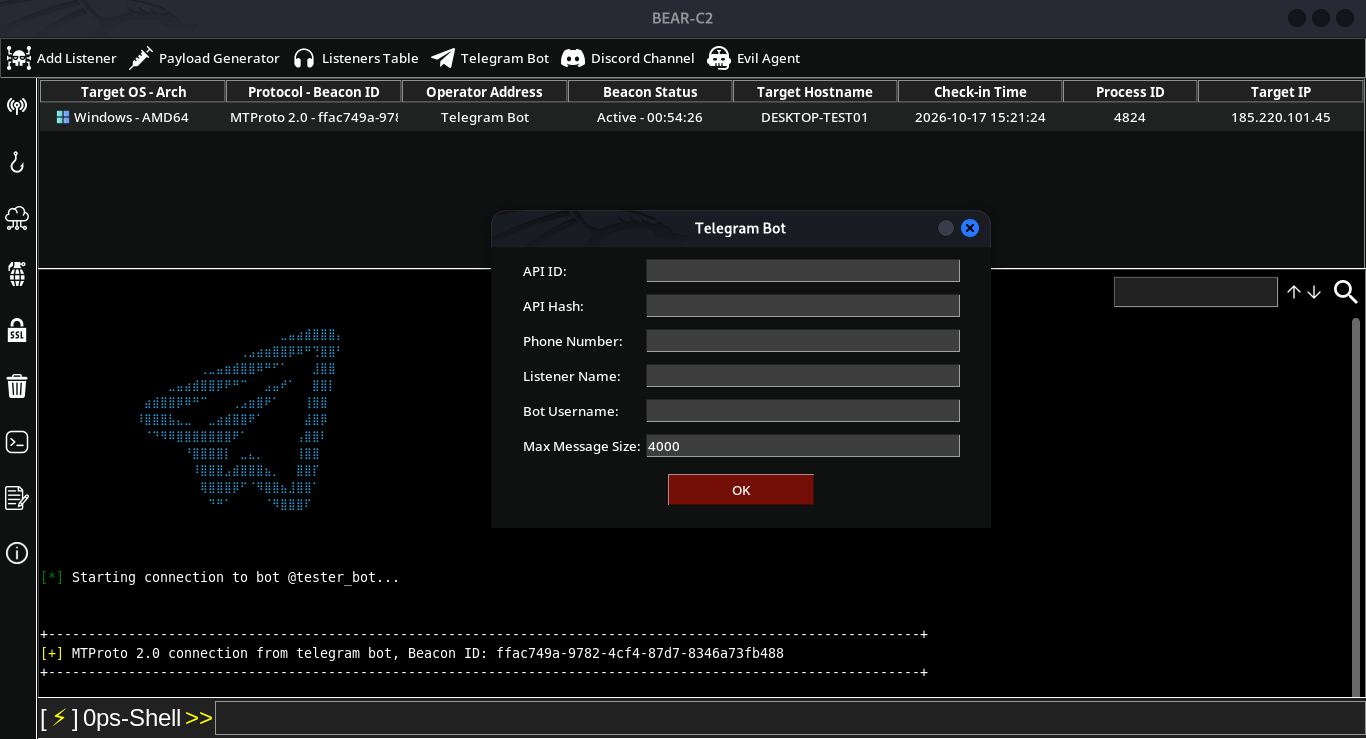
Die Telegram-Kommunikationsschicht verwendet einen Telegram-Bot als Vermittler zwischen dem C2-Server und dem Payload. Der C2-Server authentifiziert sich beim Telegram-Konto mithilfe der konfigurierten API-ID, des API-Hash und der Telefonnummer und verbindet sich dann über dieses Konto mit dem zuvor erstellten Telegram-Bot.