ebpf-container-escape-framework

Auditoria apenas eBPF EDR para Linux 5.15+ LTS: 14 hooks de kernel, 15 ações (13 técnicas MITRE), linhagem de processos, exportação para SIEM, pronto…

Auditoria apenas eBPF EDR para Linux 5.15+ LTS: 14 hooks de kernel, 15 ações (13 técnicas MITRE), linhagem de processos, exportação para SIEM, pronto…

Ring -4 a Ring 0: plataforma de pesquisa de firmware para ofensiva e defesa. Nós criamos os bootkits, depois nós os detectamos. Ciclo fechado.…

Ferramenta de investigação de identidade OSINT. Faça pivô a partir de um e-mail, nome de usuário, telefone ou carteira em 46 fontes para um único…

Scanner de segurança estático local para aplicações Next.js, Supabase e Stripe: 24 verificações baseadas em AST para chaves expostas, RLS e grants…

Windows host hardening auditor and remediation tool in PowerShell: CIS, DISA STIG, Essential Eight checks, reversible fixes, optional AI analysis

Auditor de higiene somente leitura do Active Directory e Microsoft Entra ID em PowerShell puro. Coleta uma vez, analisa offline: descobertas…

Plataforma de Detecção e Remediação de Vulnerabilidades assistida por IA, com um agente de endpoint em Go, um painel centralizado e um mecanismo de…

Agente autônomo de pentest com IA independente, com um ciclo planejar→agir→julgar, habilidades genéricas, bloqueio de ações destrutivas e provedores…

Extração determinística com PyGhidra, triagem e pipeline local de backend de compilador com LLM para reimplementação em C.

Inteligência de segurança local para triagem de CVE - 40 fontes de dados e 41 ferramentas, pontuações de risco e um servidor MCP para agentes de IA,…

Gere impressões digitais semânticas determinísticas para funções Go. Detete backdoors ao estilo xz e verifique a equivalência semântica usando…

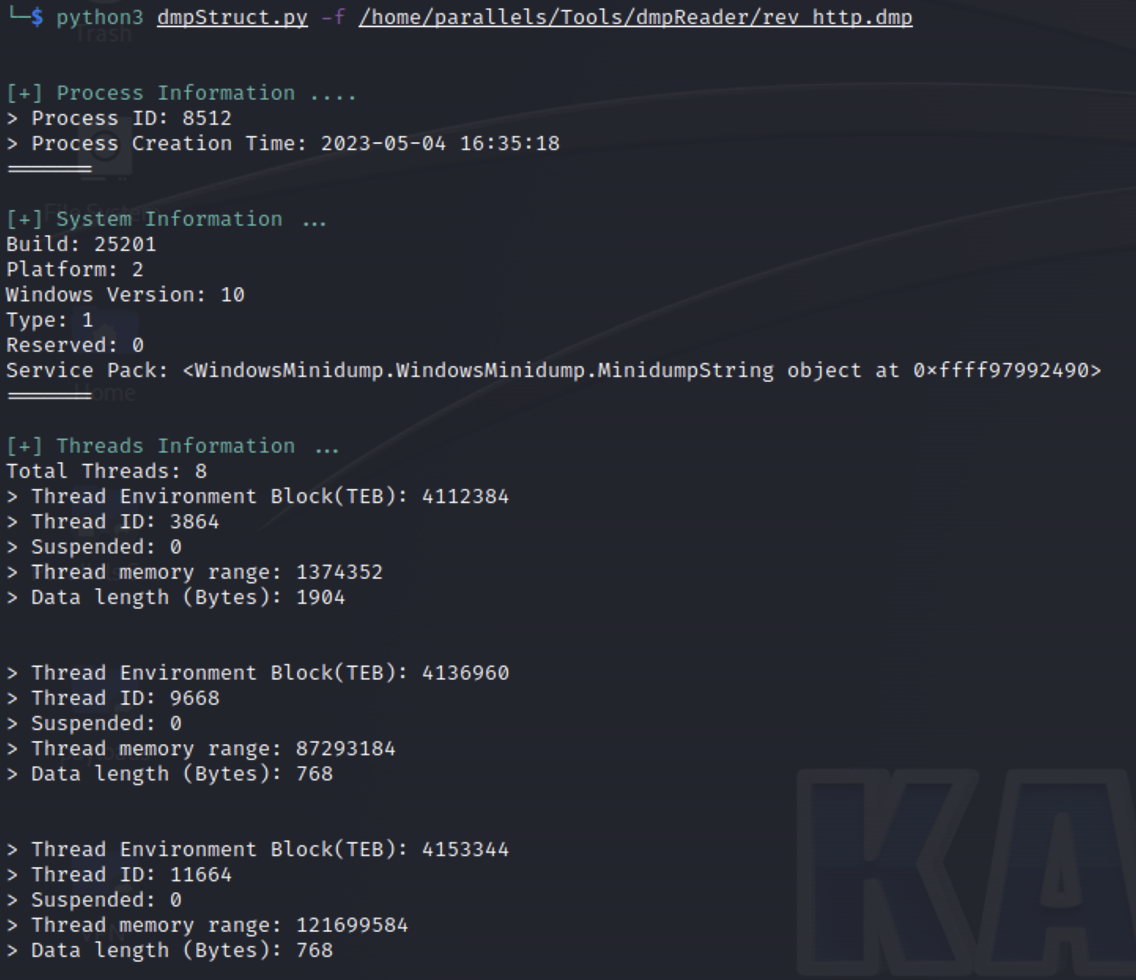
Analisa arquivos Windows MiniDump (MDMP) com Kaitai Struct, extraindo strings de memória e verificando-as com regras YARA para triagem forense e de…

Plataforma OSINT de microsserviços em Rust que automatiza a coleta, correlação e visualização de inteligência para threat intelligence e mapeamento…

Kit de ferramentas de remoção de marca d'água de áudio por IA e anti-atribuição forense. Neutraliza Suno, Udio e impressões digitais neurais com…

Pesquise artefatos forenses do Windows, veja onde cada um reside no disco e copie o comando KAPE para coletá-lo. Também cria scripts de coleta e…

Kit de ferramentas de segurança celular GTK4 e CLI com 57 módulos para interface aérea 2G GSM, 3G UMTS, 4G LTE e 5G NR, rede central, identidade SIM,…

Pull-based C2 framework with ten native transports, concurrent multi-profile handlers, ECDSA-signed tasking, and a multi-operator team server with…

Agente autônomo de segurança de endpoint em Rust que combina driver Ring-0 do Windows e bloqueio pré-execução eBPF do Linux, detecção YARA,…