

MCP-God-Mode
 gmh5225/mcp-god-mode
Você já quis que ele fizesse tudo? 148 ferramentas PODEROSAS de Infosec/Admin em um único servidor MCP.
packet-sniffing-analysisport-scanningrfid-nfc-tools+9
1
gmh5225/mcp-god-modeVocê já quis que ele fizesse tudo? 148 ferramentas PODEROSAS de Infosec/Admin em um único servidor MCP.
 yslxotwod/wifisting
Kit de ferramentas de segurança sem fio GTK4 com 57 módulos shell autônomos para ataques de Wi-Fi, Bluetooth, RF, Zigbee, NFC e do lado do roteador,…
 roostercoopllc/flipper-mcp
Servidor MCP com IA para Flipper Zero. Controle SubGHz, NFC, RFID, IR, BLE, GPIO e muito mais via WiFi usando Claude ou qualquer cliente MCP.
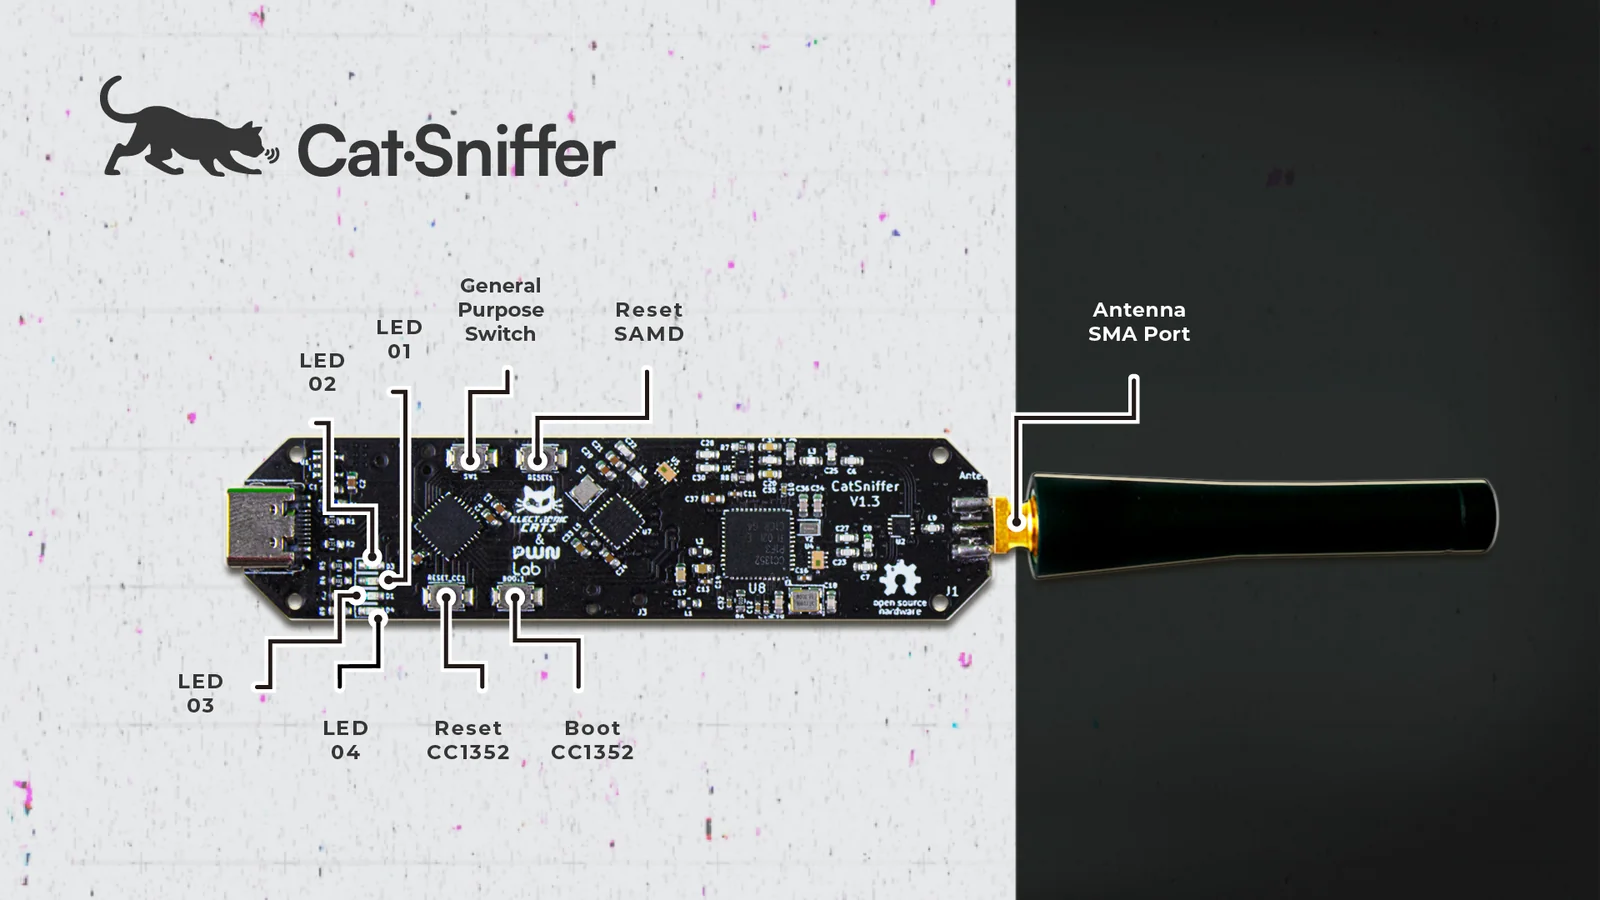 electroniccats/catsniffer-firmware
Repositório de firmware para CatSniffer, uma placa de pesquisa em segurança IoT multiprotocolo com suporte a BLE, Zigbee, Sub-1 GHz e mais, com…
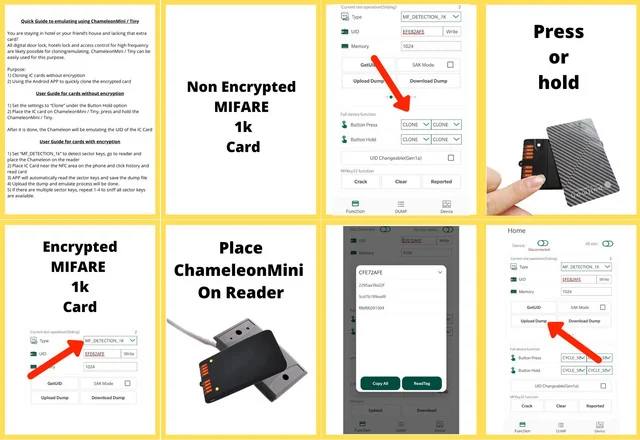 rfidresearchgroup/chameleonmini
Ferramenta portátil de segurança NFC/RFID para emular e clonar smartcards sem contato, ler tags, capturar tráfego RF e recuperar chaves de acesso…
 nfc-tools/milazycracker
Mifare Classic Plus - Implementação do Ataque Hardnested para o leitor USB SCL3711 LibNFC
 adamlaurie/rfidiot
Python library and tools for exploring RFID/NFC tags and readers: read, write, clone, and analyze supported ACG serial hardware for research and…
 nfc-tools/libfreefare
Uma API de conveniência para manipulação de cartões NFC baseada em libnfc.
 nfc-tools/libnfc
Biblioteca de Near Field Communication (NFC) independente de plataforma
 nfc-tools/mfoc
Ferramenta offline de ataque aninhado que recupera chaves de autenticação MIFARE Classic usando chaves padrão conhecidas ou fornecidas pelo usuário…
 nfc-tools/mfcuk
Recupera chaves criptográficas de cartões RFID MiFare Classic usando ataques DarkSide e nested-auth para testes de segurança de sistemas NFC/RFID.
 greatscottgadgets/ubertooth
Farejador BLE e plataforma de experimentação Bluetooth com hardware aberto, firmware e captura limitada de pacotes Classic BR para trabalhos de…
 ikarus23/mifareclassictool
Um aplicativo Android NFC para leitura, escrita, análise, etc. de tags RFID MIFARE Classic.
 rfidresearchgroup/chameleonultra
A nova geração do chameleon baseada em NRF52840 torna o desempenho da emulação de cartões mais estável. E deu ao chameleon a capacidade de ler,…
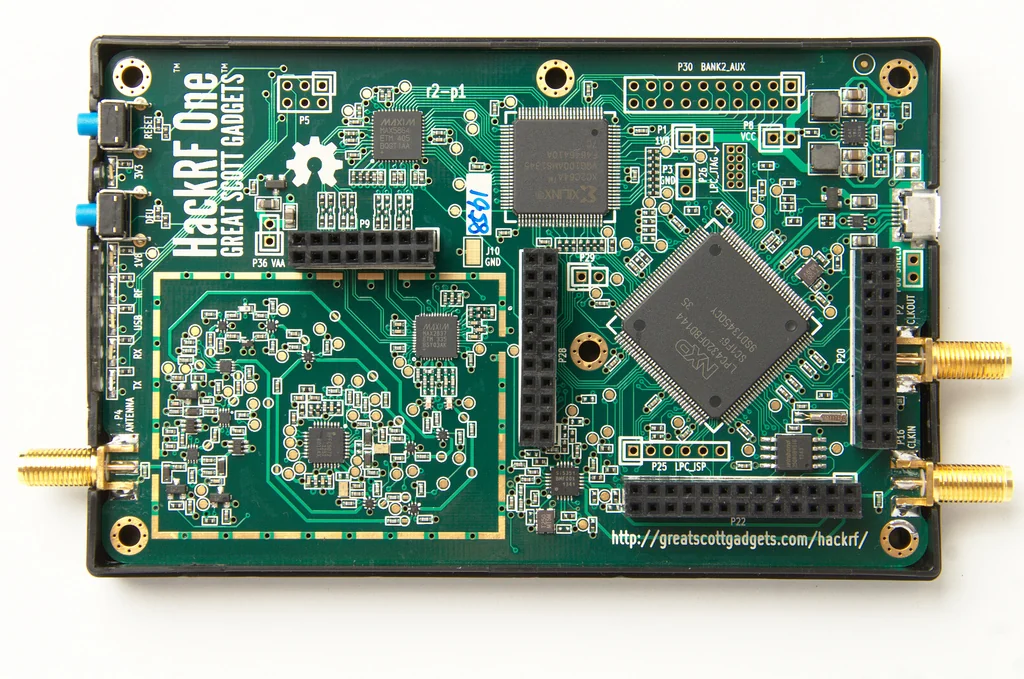 greatscottgadgets/hackrf
Plataforma de rádio definido por software (SDR) de código aberto e baixo custo, com projetos de hardware e firmware para transmissão, recepção e…
 newaetech/chipwhisperer
Open-source hardware security toolchain for power trace capture, side-channel analysis, and glitching/fault-injection attacks on embedded devices and…
 darkflippers/unleashed-firmware
Firmware personalizado para o Flipper Zero que permite rádio Sub-GHz, emulação de NFC/RFID, infravermelho e recursos de ataque BadUSB para testes de…
 ghostesp-revival/ghostesp
A plataforma de pesquisa sem fio de código aberto para ESP32.