

SecretSifter
 owasp/secretsifter
Projeto OWASP Incubator: detecta credenciais expostas em conteúdo entregue pelo navegador (JavaScript, respostas de configuração, tráfego ao vivo).
defensive-toolsvulnerability-scannersweb-application-exploitation+7
owasp/secretsifterProjeto OWASP Incubator: detecta credenciais expostas em conteúdo entregue pelo navegador (JavaScript, respostas de configuração, tráfego ao vivo).
 brutelogic/unkover
Testador de bypass de acesso 403/401 em Bash que sonda uma URL com spoofing de cabeçalhos, adulteração de métodos, normalização de caminhos e…
 affolter-engineering/xssearch
Scanner XSS baseado em Rust com seleção de payload sensível ao contexto, detecção e bypass de WAF, crawling, callbacks de XSS cego e análise estática…
 tegal1337/pocketpentester
Kit de ferramentas de segurança ofensiva para Android com abordagem offline-first, com 21 módulos para reconhecimento, varredura de portas,…
 vigiloss/vigil
Engajamentos de segurança orientados por IA com agentes especializados, um runtime Kali e orquestração durável.
 vighnesh91/-logicsentry-ai
Motor de triagem SAST/DAST offline que analisa código-fonte e reproduz tráfego HAR para detectar falhas de lógica de negócio, BOLA, condições de…
 evkir/phantom-grid
Alternativa gratuita ao Burp Collaborator - captura de interação OOB (HTTP/HTTPS/DNS) com SQLite e remontagem de exfiltração
 dragonjar/burpia
Extensão do Burp Suite que incorpora detecção passiva de vulnerabilidades por meio de inteligência artificial.
 ajnik/joomla-bruteforce
Script Python que faz brute-force de credenciais de login de administrador do Joomla usando wordlists, com opções de proxy e modo verboso para testes…
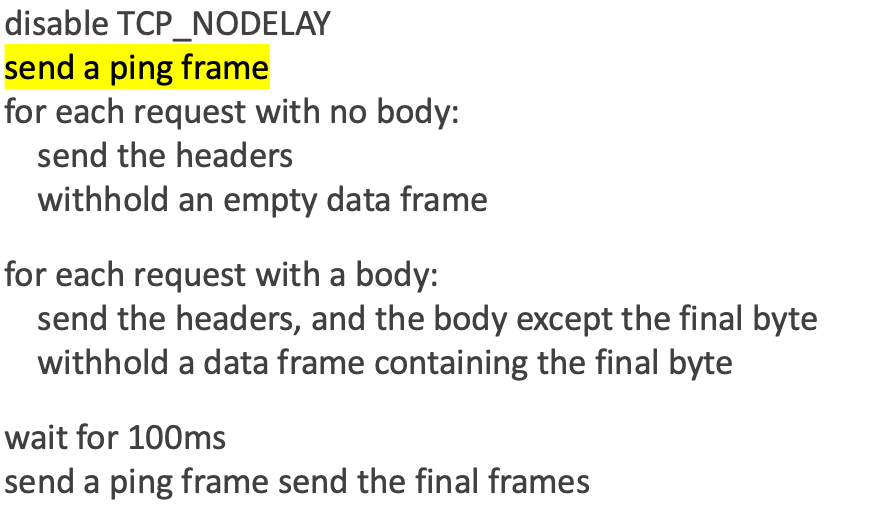 nxenon/h2spacex
Biblioteca/Ferramenta de baixo nível para Sincronização do Último Frame HTTP/2 (também conhecida como Ataque de Pacote Único) baseada em Scapy +…
 albinowax/activescanplusplus
Extensão do Burp Suite que amplia a verificação ativa e passiva com verificações para ataques de cabeçalho de host, XXE, injeção de linguagem de…
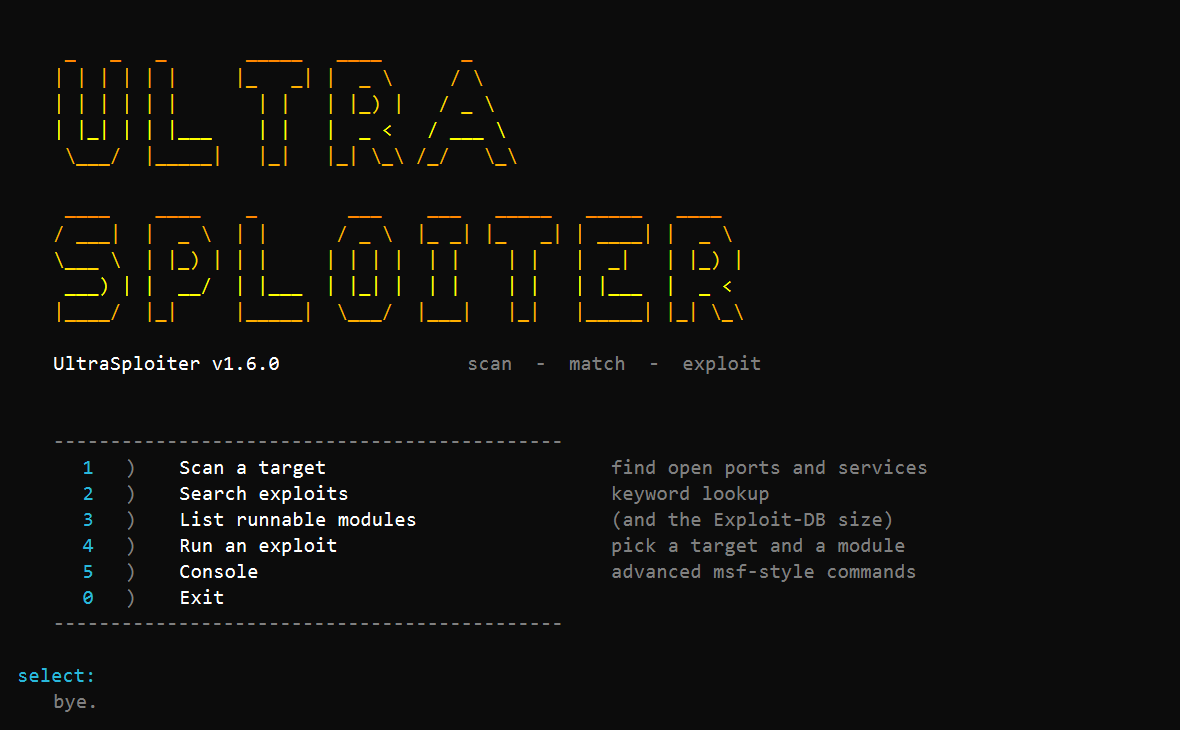
 vqkro/ultrasploiter
A single binary that folds a port scanner, the full Exploit-DB index (47k entries) and runnable exploit modules into one tool. Written in Rust, runs…
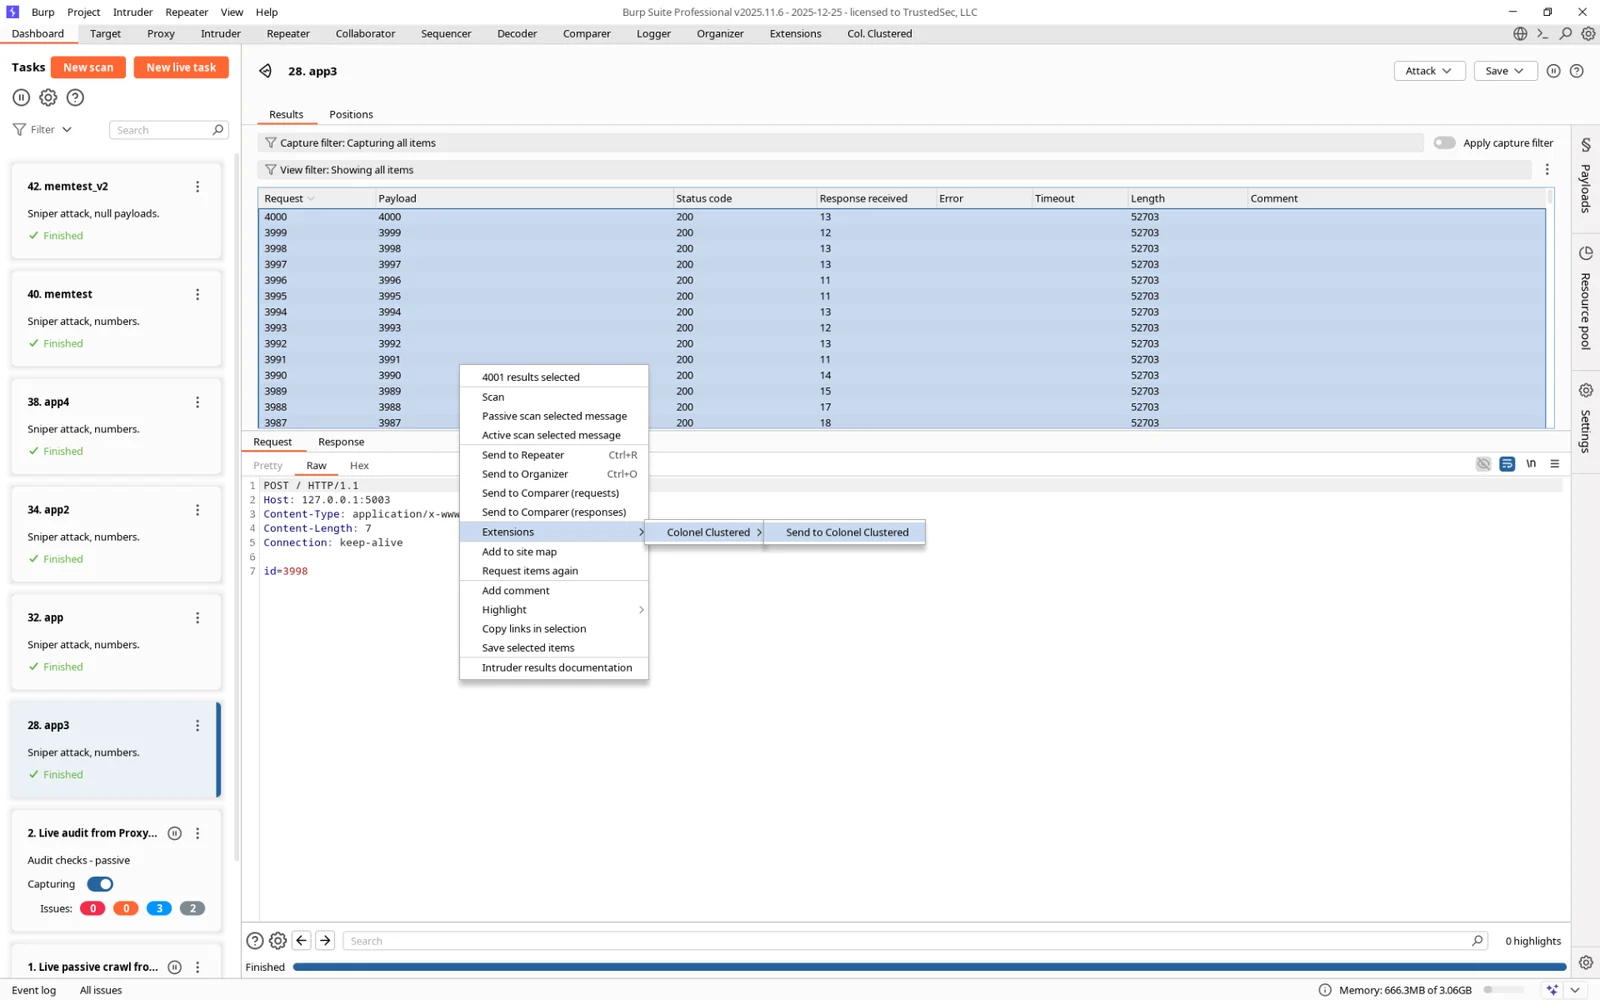 hoodoer/colonelclustered
Um plugin Burp em Java que realiza clustering de texto nas respostas para identificar outliers/grupos com base no conteúdo real das respostas do…
 portswigger/active-scan-plus-plus
Extensão do Burp Suite que amplia a verificação ativa e passiva com verificações para ataques de cabeçalho de host, XXE, injeção de código e CVEs…
 d0ge/xsw
Extensões do Burp Suite para XML Signature Wrapping
 d0ge/websocketturbointruder
Extensão do Burp Suite para fuzzing de mensagens WebSocket com código Python personalizado, com suporte a múltiplos mecanismos, roteamento de…
 hackvertor/repeat-strike
Extensão do Burp Suite que usa regras de strike regex geradas por IA para detectar falhas de IDOR e controle de acesso, e em seguida varre o…
 hackvertor/shadow-repeater
Extensão do Burp Suite Repeater que muta automaticamente payloads e analisa respostas para descobrir path traversal, SQL injection, XSS e outras…