

TornadoC2
 kamalx06/tornadoc2
Pull-based C2 framework with ten native transports, concurrent multi-profile handlers, ECDSA-signed tasking, and a multi-operator team server with…
penetration-testing-frameworkspersistence-mechanismsids-ips-evasion+9
2
kamalx06/tornadoc2Pull-based C2 framework with ten native transports, concurrent multi-profile handlers, ECDSA-signed tasking, and a multi-operator team server with…
 capture0x/adstrike
Estrutura modular de red-team para Active Directory com IA, destinada a testes de penetração autorizados, enumeração de AD, análise de caminhos de…
 karmanya03/overthrone
Framework de exploração de Active Directory totalmente em Rust: enumeração LDAP/SMB/Kerberos, pathfinding de grafo de ataque, Kerberoasting, relay…
 mrexodia/titanhide
Driver de kernel do Windows que faz hook das funções Nt* da SSDT para ocultar depuradores e processos de verificações anti-debug, com um plugin…
 linnemanlabs/glimmer
Emulação de adversários e framework C2 para pesquisa de segurança
 darthton/hyperbone
Hipervisor VT-x minimalista para Windows x64 que fornece hooks de syscall, MSR, IDT e inline de kernel, além de substituição de páginas baseada em…
 thesecretclub/sandboxbootkit
Bootkit para Windows Sandbox para desativar DSE/PatchGuard.
 rapid7/metasploit-payloads
Repositório unificado para diferentes payloads do Metasploit Framework
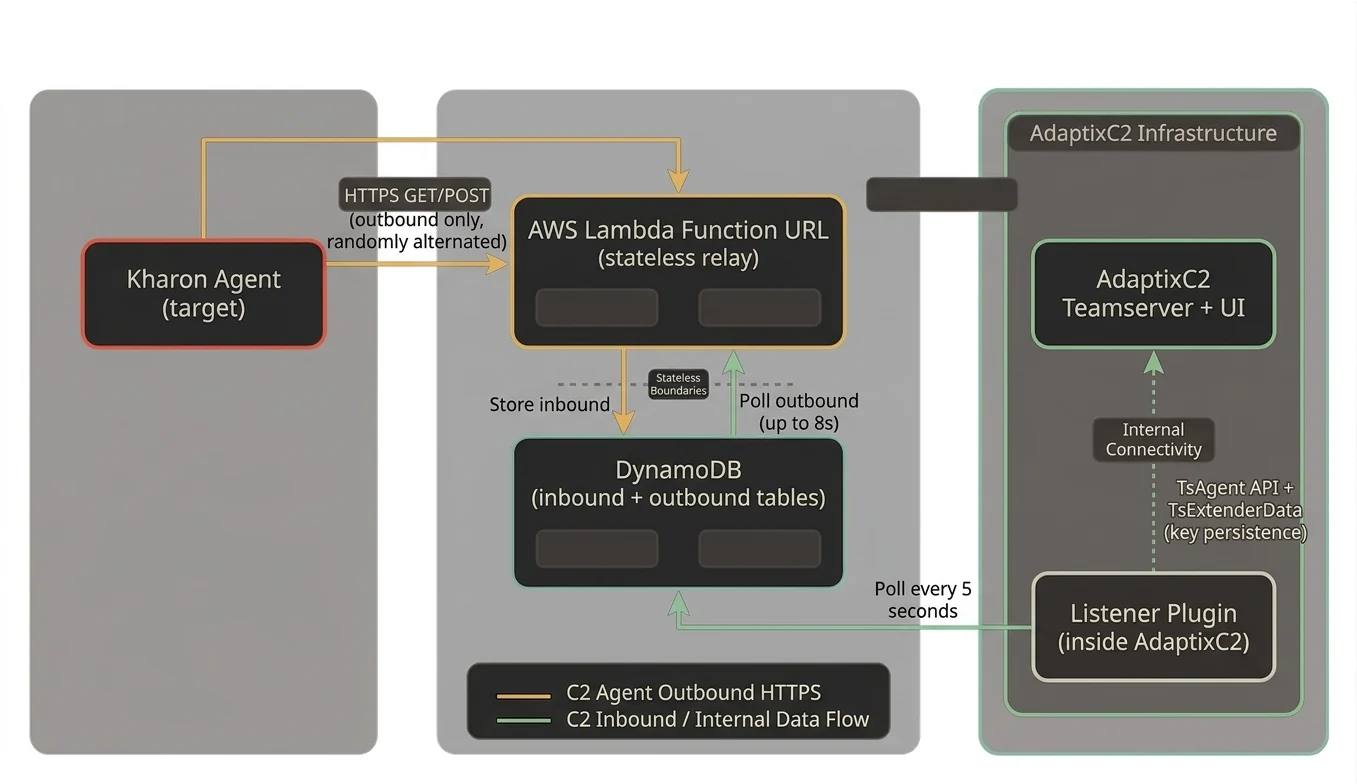 stillbigjosh/adaptix-serverless-c2
Plugin de transporte C2 serverless para AdaptixC2 v1.2 usando AWS Lambda + DynamoDB como infraestrutura de relay.
 hfiref0x/kdu
Utilitário de driver de kernel do Windows que abusa de drivers assinados vulneráveis (BYOVD) para contornar o DSE, carregar drivers não assinados,…
 gmh5225/kli-ex
Importador lazy de kernel estendido para drivers Windows que resolve APIs em tempo de execução com nomes de importação criptografados e em cache para…
 gmh5225/kprocterminator
Driver de kernel do Windows projetado para encerrar processos específicos em um sistema
 g13net/lockjaw
Framework C2 modular para Windows com teamserver em Rust, implant em Zig, syscalls indiretas, bypass de AMSI, injeção reflexiva/PoolParty, execução…
 kyle41111/ai-file
Um perfil de listener para o framework Mythic C2 que utiliza as APIs de arquivos de fornecedores de IA
 mythicagents/xenon
Um agente Mythic para Windows escrito em C
 dagowda/notrdp
Plugin Havoc C2 que cria uma área de trabalho Windows oculta, transmite-a para um visualizador no navegador e injeta entrada de mouse/teclado para…
 x3r0day/fud-c2-framework
Um shell reverso sem arquivo e framework C2 que utiliza syscalls diretas, tunelamento por proxy e criptografia ChaCha20 para evasão de AV.
 kaill-jlq/mmskillrisk
Benchmark e harness de avaliação que testa se agentes LLM resistem a instruções maliciosas ocultas em imagens de habilidades multimodais, com 108…