

summit
 pennacle-security/summit
Plataforma open-source de testes de segurança web: proxy, scanner e fuzzer em uma única CLI. Por Pennacle Security.
reconnaissancevulnerability-scannersweb-vulnerability-scanners+9
1
pennacle-security/summitPlataforma open-source de testes de segurança web: proxy, scanner e fuzzer em uma única CLI. Por Pennacle Security.
 brutelogic/unkover
Testador de bypass de acesso 403/401 em Bash que sonda uma URL com spoofing de cabeçalhos, adulteração de métodos, normalização de caminhos e…
 vighnesh91/-logicsentry-ai
Motor de triagem SAST/DAST offline que analisa código-fonte e reproduz tráfego HAR para detectar falhas de lógica de negócio, BOLA, condições de…
 dragonjar/burpia
Extensão do Burp Suite que incorpora detecção passiva de vulnerabilidades por meio de inteligência artificial.
 albinowax/activescanplusplus
Extensão do Burp Suite que amplia a verificação ativa e passiva com verificações para ataques de cabeçalho de host, XXE, injeção de linguagem de…
 portswigger/active-scan-plus-plus
Extensão do Burp Suite que amplia a verificação ativa e passiva com verificações para ataques de cabeçalho de host, XXE, injeção de código e CVEs…
 d0ge/xsw
Extensões do Burp Suite para XML Signature Wrapping
 d0ge/websocketturbointruder
Extensão do Burp Suite para fuzzing de mensagens WebSocket com código Python personalizado, com suporte a múltiplos mecanismos, roteamento de…
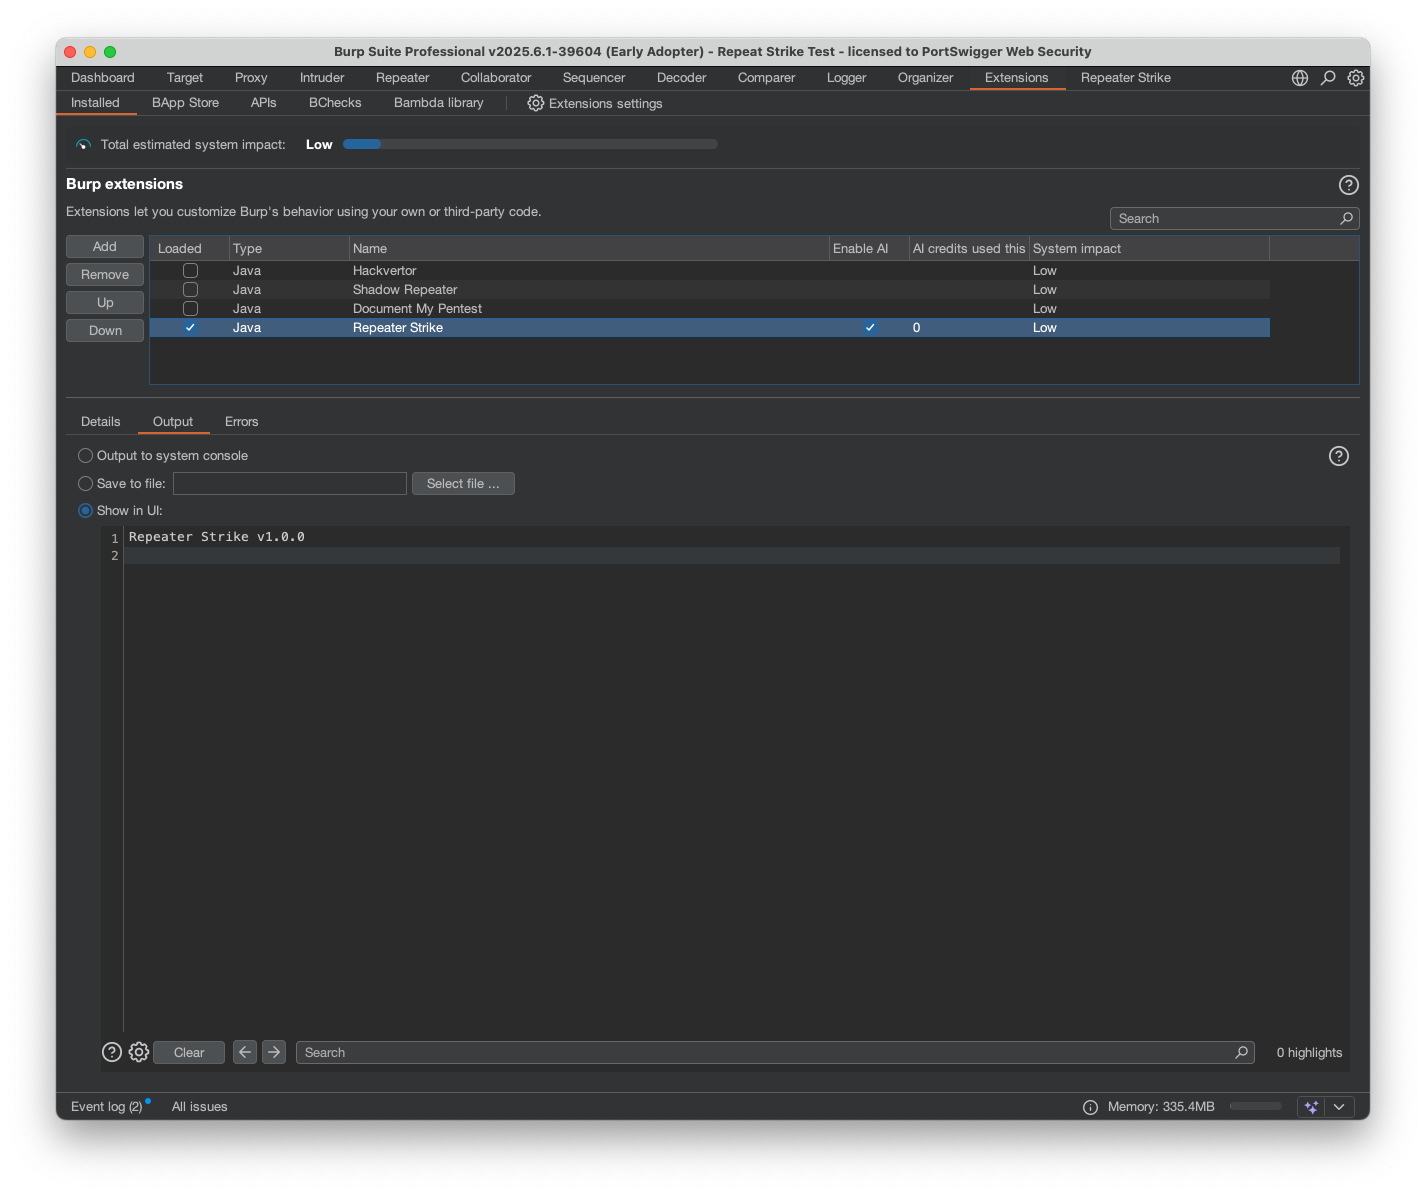 hackvertor/repeat-strike
Extensão do Burp Suite que usa regras de strike regex geradas por IA para detectar falhas de IDOR e controle de acesso, e em seguida varre o…
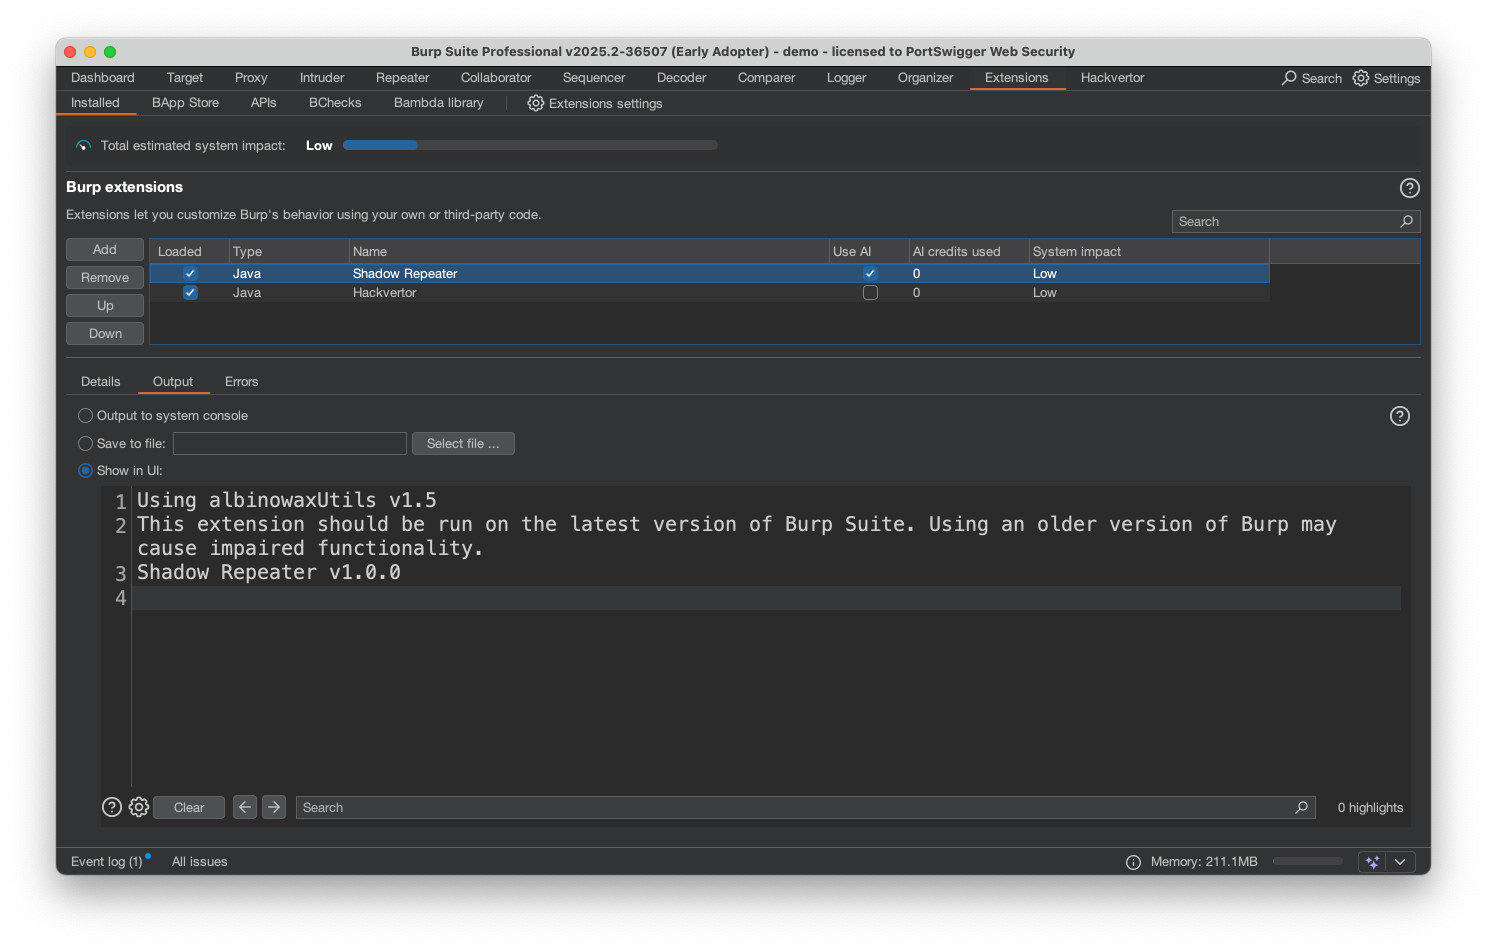 hackvertor/shadow-repeater
Extensão do Burp Suite Repeater que muta automaticamente payloads e analisa respostas para descobrir path traversal, SQL injection, XSS e outras…
 portswigger/burp-extensions-montoya-api-examples
Extensões de exemplo do Burp Suite que demonstram a API Montoya, abrangendo manipuladores HTTP e de proxy, verificações de varredura personalizadas,…
 usebruno/bruno
IDE de código aberto para explorar e testar APIs (alternativa leve ao Postman/Insomnia)
 piratesshield/apiharvester
A ferramenta de ataque de API one shot - encontra a URL da API a partir da raiz fornecida e simula os ataques automatizados
 vighnesh91/securiscan
Motor de triagem de segurança em Python com biblioteca padrão que escaneia aplicações web, APIs, LLMs e pacotes móveis por meio de inspeção passiva…
 devcop95/bugbounty-lab101
Um workspace completo de bug bounty para pesquisadores do HackerOne. Inclui aplicação de escopo, pipeline automatizado de recon/vuln (mais de 400…
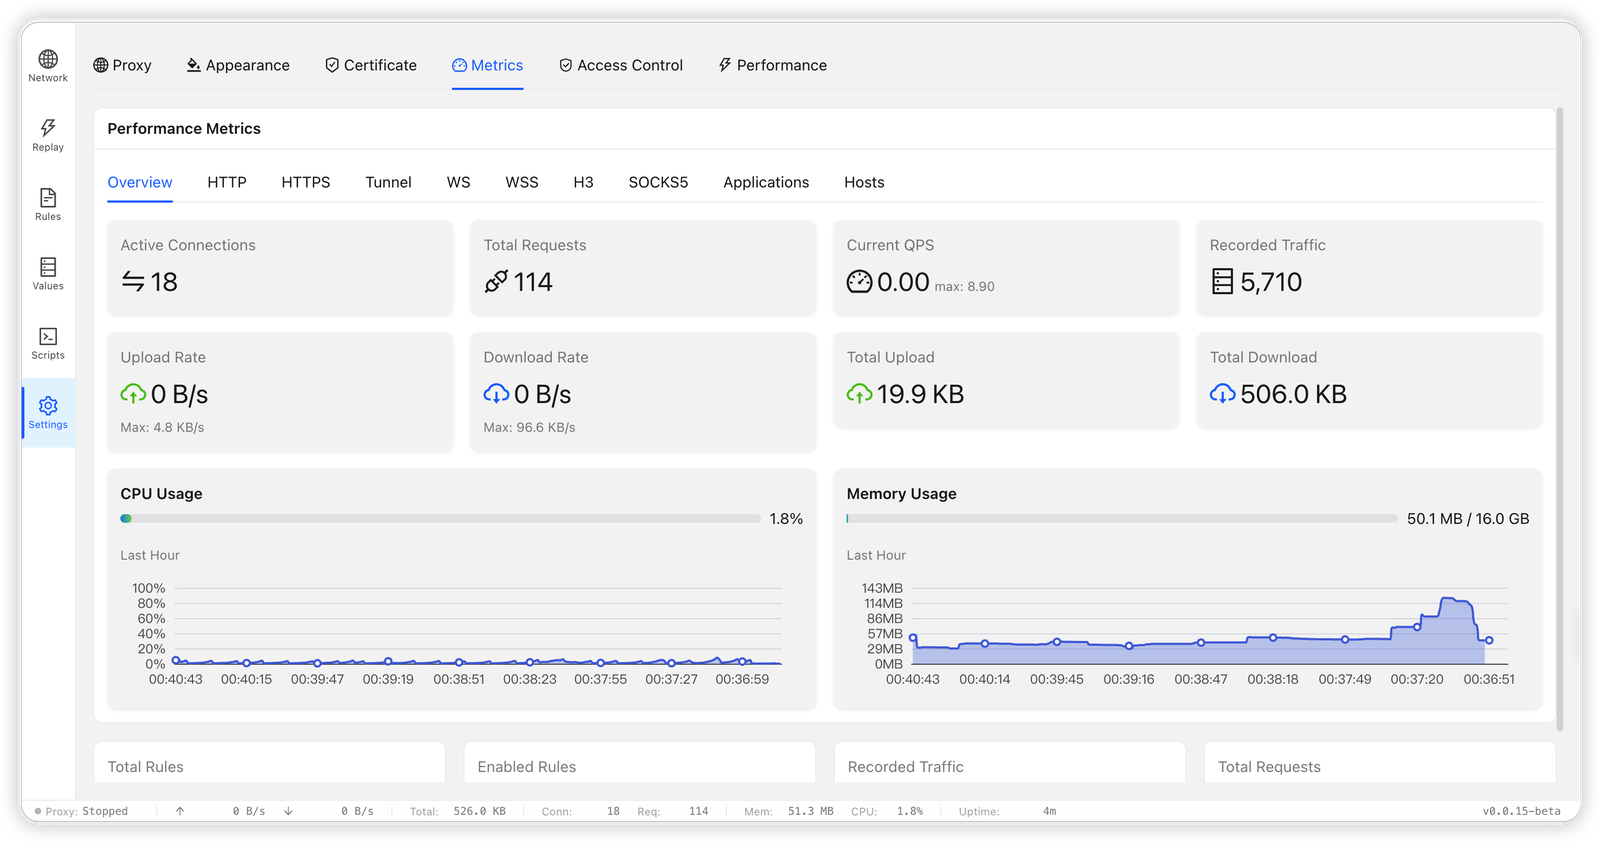 bifrost-proxy/bifrost
High-performance HTTP/HTTPS/SOCKS5 MITM proxy in Rust with TLS interception, rule-based request rewriting, traffic capture, breakpoints, script…
 akha-security/akca
Evidence-oriented DAST scanner in Go that crawls web apps and APIs, then runs adaptive SQLi, XSS, RCE, SSRF, and auth checks with replayable proof.
 theqmaks/resolver
Esta extensão integra serviços populares de solução de CAPTCHA no BurpSuite para processar diferentes tipos de CAPTCHAs sem intervenção manual.