

TornadoC2
 kamalx06/tornadoc2
Pull-based C2 framework with ten native transports, concurrent multi-profile handlers, ECDSA-signed tasking, and a multi-operator team server with…
penetration-testing-frameworkspersistence-mechanismsids-ips-evasion+9
2
kamalx06/tornadoc2Pull-based C2 framework with ten native transports, concurrent multi-profile handlers, ECDSA-signed tasking, and a multi-operator team server with…
 rapid7/metasploit-payloads
Repositório unificado para diferentes payloads do Metasploit Framework
 g13net/lockjaw
Framework C2 modular para Windows com teamserver em Rust, implant em Zig, syscalls indiretas, bypass de AMSI, injeção reflexiva/PoolParty, execução…
 mythicagents/xenon
Um agente Mythic para Windows escrito em C
 x3r0day/fud-c2-framework
Um shell reverso sem arquivo e framework C2 que utiliza syscalls diretas, tunelamento por proxy e criptografia ChaCha20 para evasão de AV.
 grisuno/lazyown
Red team framework and multi-operator C2 platform with AI agents, malleable implants, rootkits, phishing engine, and 741 CLI commands covering the…
 voidsecsoftwares/voidsyscall
Cross-platform syscall-powered implant & C2 — direct syscalls (Win), raw syscalls (Linux), HTTPS/DNS/ICMP channels. No winapi layer.
 cenobyte-vincit/slot2
UEFI GRUB2 bootkit that installs a pre-boot networked implant via NVRAM boot option, chainloads a UKI, executes a dracut payload, and kexecs the…
 pr0xylife/qakbot
Repositório de inteligência de ameaças e análise de malware focado em um trojan bancário e botnet, com IOCs, indicadores de C2 e pesquisa…
 tihanyin/pssw100avb
Uma lista de scripts Powershell úteis com 100% de bypass de AV (no momento da publicação).
 bc-security/empire
Empire é um framework de pós-exploração e emulação de adversários usado para auxiliar Red Teams e Penetration Testers.
 pr0xylife/gozi
Trojan bancário com capacidades de injeção no navegador e comando e controle, usado para roubar credenciais e dados financeiros; relevante para…
 darkcodersc/subseven
SubSeven Legacy Repositório Oficial de Código-Fonte
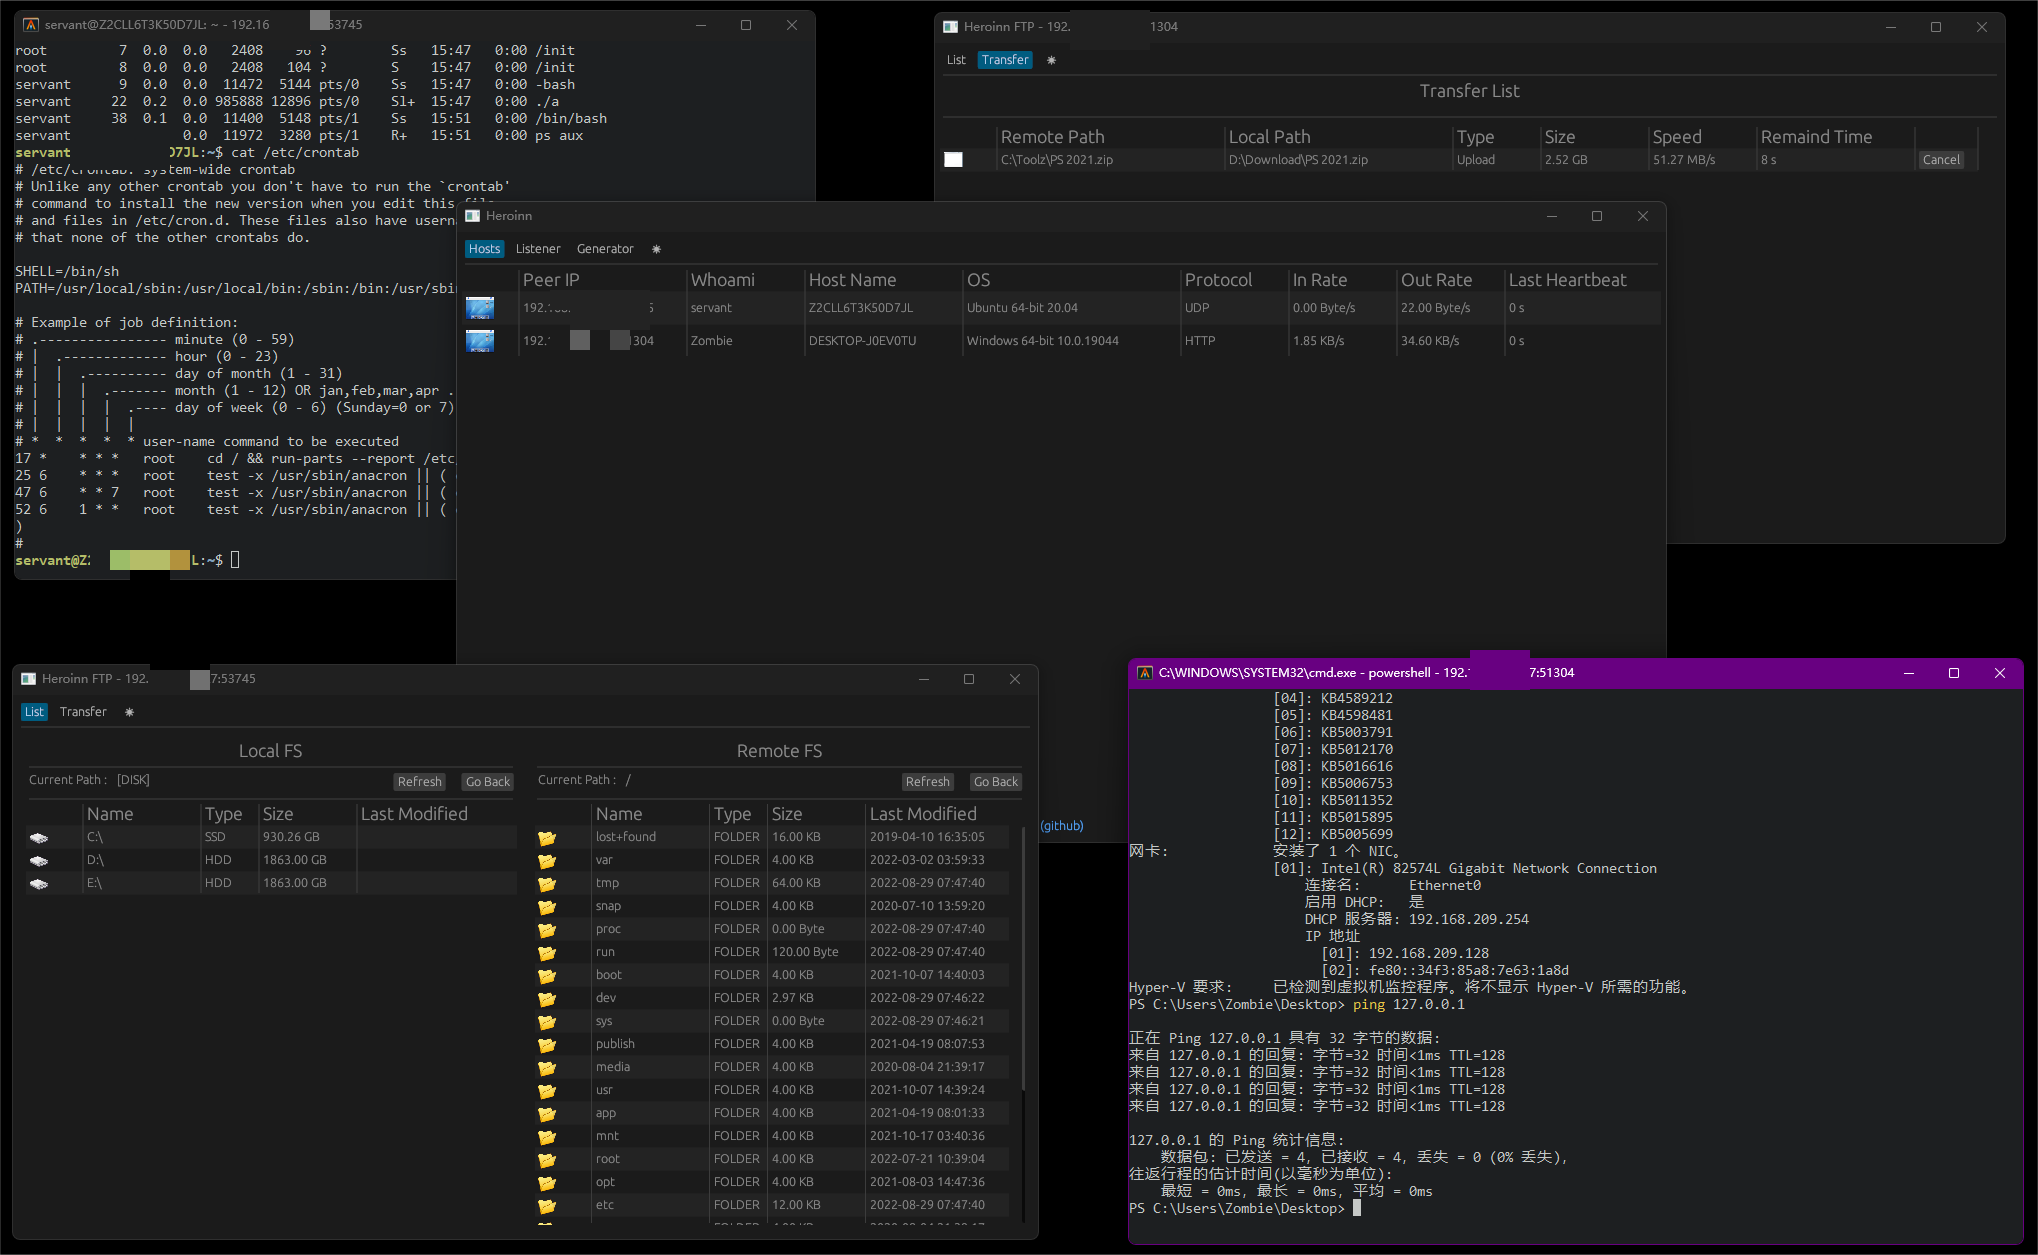 b23r0/heroinn
A cross platform C2/post-exploitation framework.
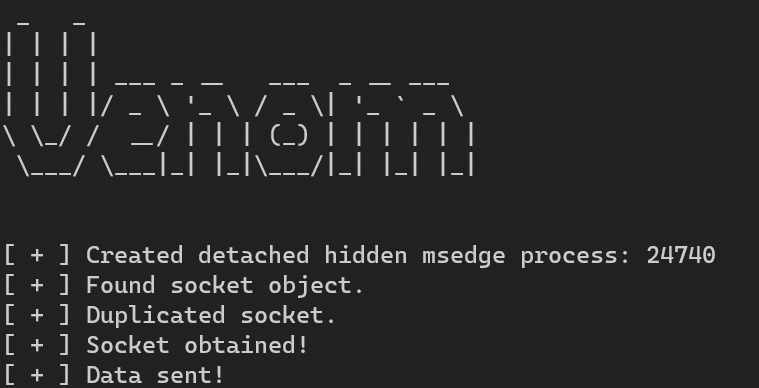 idov31/venom
Venom é uma biblioteca concebida para realizar comunicação evasiva usando socket de navegador roubado.
 tsuyoken/imgbackdoor
Oculte seu payload em um arquivo .jpg
 rvrsh3ll/rendezvousrat
RAT auto-reparável utilizando libp2p
 demon-i386/zoshrinkc2
Malware direcionado de DNS sobre HTTPS (executa apenas uma vez)