
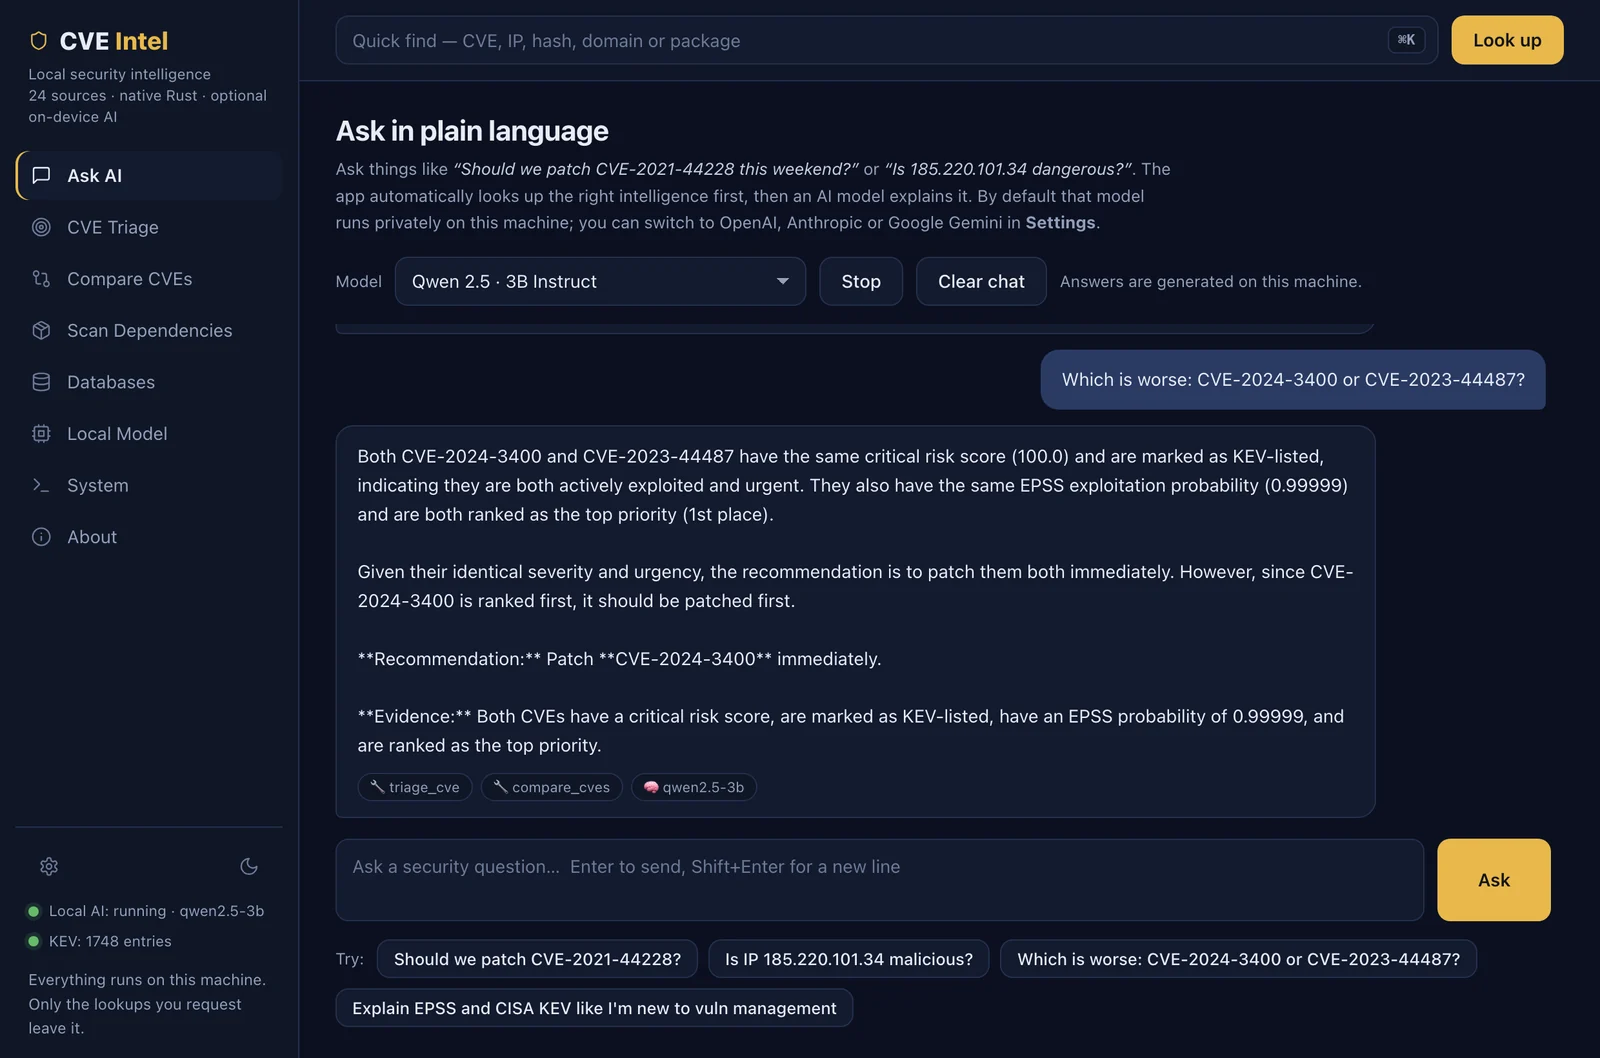
cve-intel
 fazmin/cve-intel
Inteligência de segurança local para triagem de CVE — 31 ferramentas, 25 fontes, pontuações de risco e um servidor MCP para agentes de IA, tudo em…
ioc-managementosintvulnerability-scanners+8
5
fazmin/cve-intelInteligência de segurança local para triagem de CVE — 31 ferramentas, 25 fontes, pontuações de risco e um servidor MCP para agentes de IA, tudo em…
 blackvectorops/semantic_firewall
Generate deterministic semantic fingerprints for Go functions. Detect xz-style backdoors and verify semantic equivalence using Static Single…
 mongodb/kingfisher
Detect secrets + live validation. Map blast radius. Revoke fast. Use the CLI or embed in Rust and Python.
 vulnz/sast
Free offline SAST engine for CI/CD: AST and cross-file taint analysis, secret detection with live validation, SCA/CVE, IaC misconfiguration, and…
 anthropics/oss-scanner
Serviço que compila repositórios open-source inscritos em VMs isoladas offline e os analisa em busca de vulnerabilidades de segurança, enviando por…
 vulncheck-oss/cli
VulnCheck's official command line tool
 cartography-cncf/cartography
Pulls infrastructure assets and their relationships from 30+ cloud, identity, and SaaS platforms into a Neo4j graph for security queries and…
 viralmaniar/vulnvault
Developer-focused knowledge base of application security vulnerabilities with insecure vs secure code examples, prevention guidance, and OWASP/CWE…
 gmh5225/jataayu
Segurança de agentes de IA com suporte de LLM — deteção de injeção de entrada + proteção de privacidade de saída
 owasp/owasp-top-10-neocloud-and-ai-data-center-security-risks
OWASP framework cataloging the top 10 security risks in neocloud and AI data center infrastructure, covering hardware, networking, isolation,…
 niffyhunt/wraithwall-toolkit
Deception-engineering tools pulled from a production platform that takes live attacker traffic, supply-chain canary tokens, honeypot logs → MITRE…
 dmdhrumilmistry/security-harness
Harness de revisão estática de segurança de aplicações multiagente para agentes de codificação com IA: mapeia bases de código, caça classes de…
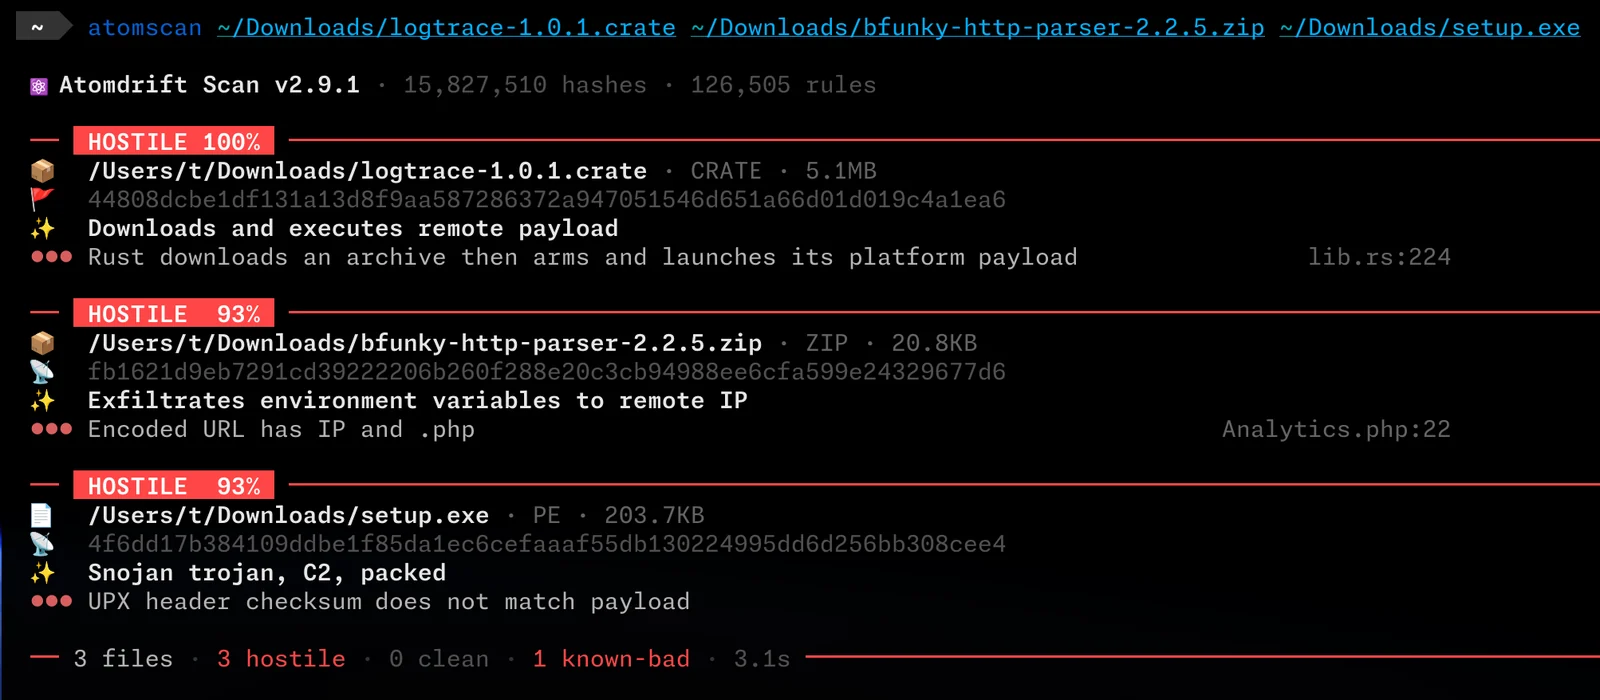 atomdrift-project/scan
Detecção de malware 0-day para binários, código-fonte e scripts (que não é ruim)
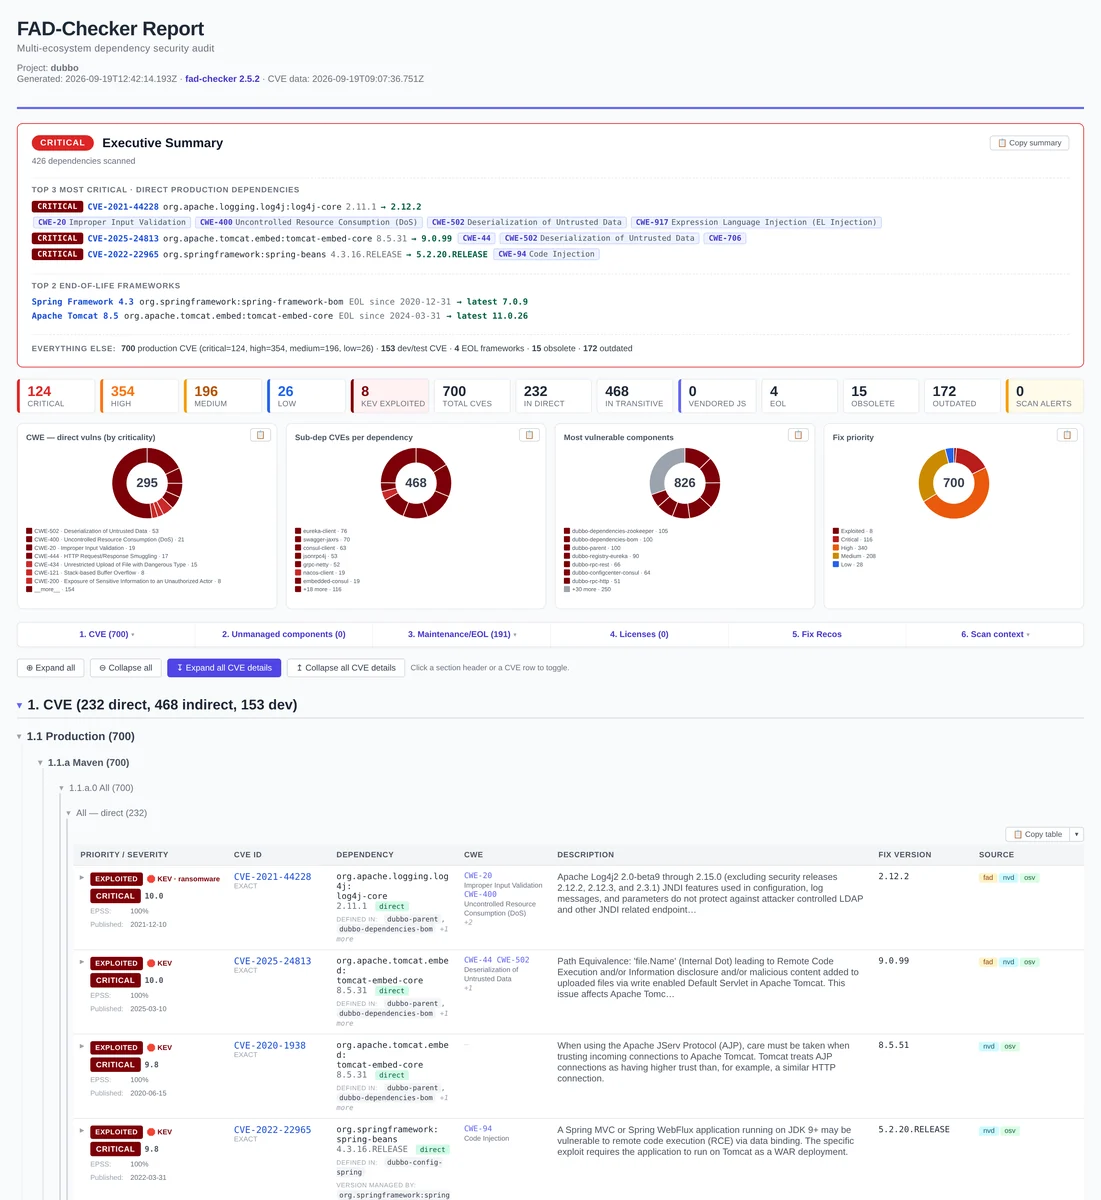 9pings/fad-checker
Buildless dependency auditor that scans 10 ecosystems offline, reporting CVEs prioritized by CISA KEV and EPSS, EOL packages, licenses, committed…
 navikt/cplt
Sandbox para agentes de codificação de IA. Executa Copilot CLI, Claude Code, OpenCode, Gemini CLI, Antigravity, Pi, goose ou um shell simples dentro…
 nationwide-group-oss/cryptoptic
Scanner baseado em CodeQL que inventaria chamadas de funções criptográficas em repositórios e organizações do GitHub, produzindo um Cryptographic…
 vpierre/ndaal_public_sbom_auditor
Aplicação web offline de binário único que ingere SBOMs CycloneDX, SPDX e syft, executa um conjunto de scanners de CVE, enriquece os resultados com…
 mubix/ai-ctf
Plataforma local de Capture-the-Flag com IA, com lições guiadas sobre injeção de prompt, abuso de chamadas de ferramentas e OSINT contra seis…