

DFIRHub
 lascc/dfirhub
Pesquise caminhos de artefatos, crie scripts de coleta e converta regras Sigma. Tudo em um só lugar.
forensicsinformation-gatheringdigital-forensics+4
9há 4 dias
lascc/dfirhubPesquise caminhos de artefatos, crie scripts de coleta e converta regras Sigma. Tudo em um só lugar.
 oyesanyf/oshoosiclaw
Autonomous Rust endpoint security agent combining Ring-0 Windows driver and Linux eBPF pre-execution blocking, YARA detection, MITRE ATT&CK mapping,…
 szzxli/soc-home-lab
Laboratório prático de cibersegurança: mini-SOC na AWS, analisador de IOC do CloudTrail, laboratório de análise de phishing, triagem de binários ELF,…
 owasp/piihunter
Escaneia bancos de dados PostgreSQL e issues do Jira em busca de PII usando regex, NER/ML e detecção opcional por LLM auto-hospedado, com relatórios…
 gmh5225/maldec-edr
Solução de detecção e resposta em endpoints Unix usando mecanismos em nível de kernel para detectar anomalias e ataques de malware em tempo real.
 rorywag/hayabusa-bulk-runner
Executar o Hayabusa em massa em uma pasta de coleções KAPE, uma execução por host, com relatórios por host e um painel de triagem entre hosts
 perplexityai/numbat
Visibilidade da atividade de agentes de IA em endpoints, com deteção no dispositivo, bloqueio opcional pré-ação e reconstrução forense.
 cognis-digital/c2detect
Fingerprinter de servidor C2 — Cobalt Strike, Sliver, Mythic, Havoc, Brute Ratel
 swastiksagar/wazuhlabproject
Laboratório prático de Wazuh SIEM/XDR em ambiente doméstico abordando implantação de OVA, registro de agentes, monitoramento de integridade de…
 jev-sec/jev-ids
Blazing-Fast Token-Efficient Intrusion Detection System (IDS) based on TypeSafe's Jev.
 gmh5225/llm-guard-service
Um serviço para fornecer proteção contra injeção de prompt, ataques de jailbreak e conteúdo prejudicial ao interagir com serviços de IA.
 gilnett/wstrace
Standalone zero-driver Windows system and API monitor in Rust
 vighnesh91/cloudgarrison
Workbench offline baseado em navegador para postura multi-cloud que simula caminhos de ataque, audita conformidade de IaC, analisa grafos de…
 clausing/scripts
Coleção de scripts Python e Perl para forense digital, resposta a incidentes e análise de rede, incluindo ferramentas de assinatura de hash e…
 trustedsec/artillery
Ferramenta open-source de blue team que protege sistemas Linux e Windows usando múltiplos métodos de defesa e detecção em host e rede.
 g0dse11/detecttrace
Ferramenta open-source de engenharia de detecção que rastreia detecções de segurança de ponta a ponta e identifica o primeiro estágio com falha.
 matijamiki/ranwhat
Flight recorder and secret scanner for AI coding agents. Reads what Claude Code, Codex, Gemini CLI and 17 more ran, and flags risky actions and…
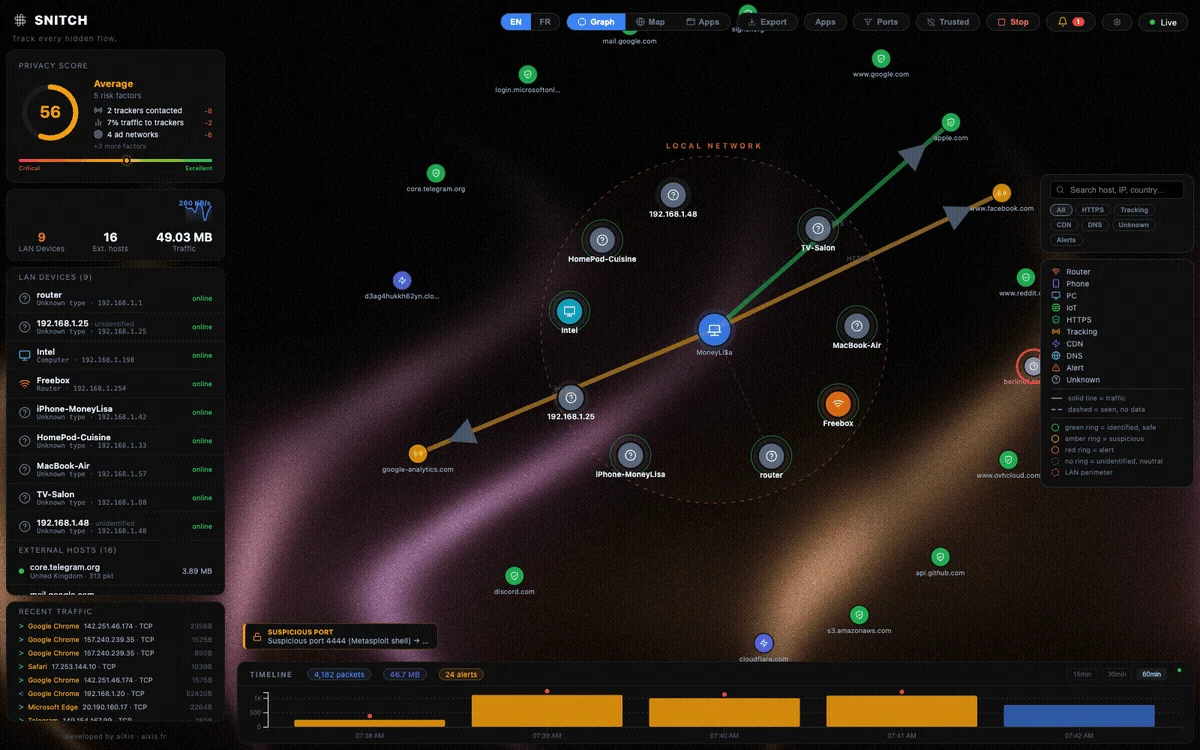 aixisstudio/snitch
Visualizador de tráfego de rede em tempo real — veja todas as conexões que o seu computador faz. Privacidade em primeiro lugar, 100% local. /…