

MCP-God-Mode
 gmh5225/mcp-god-mode
Você já quis que ele fizesse tudo? 148 ferramentas PODEROSAS de Infosec/Admin em um único servidor MCP.
packet-sniffing-analysisport-scanningrfid-nfc-tools+9
1
gmh5225/mcp-god-modeVocê já quis que ele fizesse tudo? 148 ferramentas PODEROSAS de Infosec/Admin em um único servidor MCP.
 hilmiazizi/oorecon
Interface de terminal para descoberta de superfície de ataque: reconhecimento de DNS, enumeração de subdomínios, varredura de portas, IP reverso,…
 tegal1337/pocketpentester
Kit de ferramentas de segurança ofensiva para Android com abordagem offline-first, com 21 módulos para reconhecimento, varredura de portas,…
 sleepingbag945/dddd
Ferramenta de coleta em lote de ativos e varredura de vulnerabilidades para red teams. Obtém alvos do Hunter, Fofa e Quake, realiza fingerprinting,…
 darkrx1/rxscan
Rust CLI for bounded network reconnaissance: TCP/UDP port discovery, service identification, DNS/TLS/HTTP evidence collection, and public-source…
 vqkro/ultrasploiter
A single binary that folds a port scanner, the full Exploit-DB index (47k entries) and runnable exploit modules into one tool. Written in Rust, runs…
 trustedsec/spoonmap
Python wrapper around masscan and nmap for large-scale port discovery, host discovery, banner grabbing, and NSE-based vulnerability scanning across…
 vqkro/higernes
a passive OSINT toolkit in python and c++ usernames, emails, domains, ips, phones, hashes. no keys, no logins.
 ankhcorp/nuke.sh
Script de reconhecimento passivo baseado em Bash + mapeamento de superfície de ataque usando apenas APIs públicas + ferramentas padrão do Linux…
 mmarting/unwaf
Ferramenta Go que descobre passivamente o IP de origem real por trás de um WAF/CDN usando múltiplas fontes OSINT, depois verifica os candidatos por…
 simplifaisoul/osiris
Plataforma de Inteligência Global de Código Aberto - Painel OSINT em Tempo Real - Uma Alternativa ao Palantir - …
 divinelabio/argus
O Kit Definitivo de Coleta de Informações
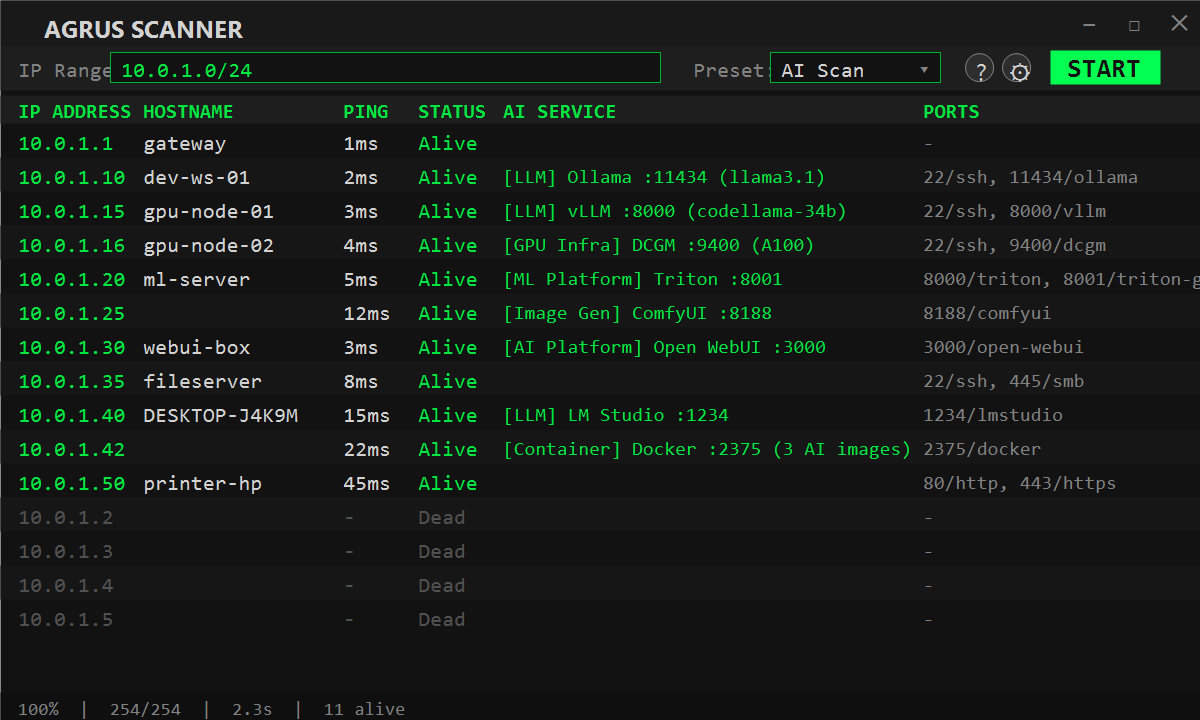 nybaywatch/agrusscanner
Windows network reconnaissance scanner with ping sweeps, TCP port scanning, and deep AI/ML service detection for finding shadow AI, rogue LLM…
 vighnesh91/omnisec-hex
Monorepo de segurança local no navegador com seis módulos para triagem de APK/IPA móvel, fuzzing DAST do lado do cliente, diretórios OSINT, pontuação…
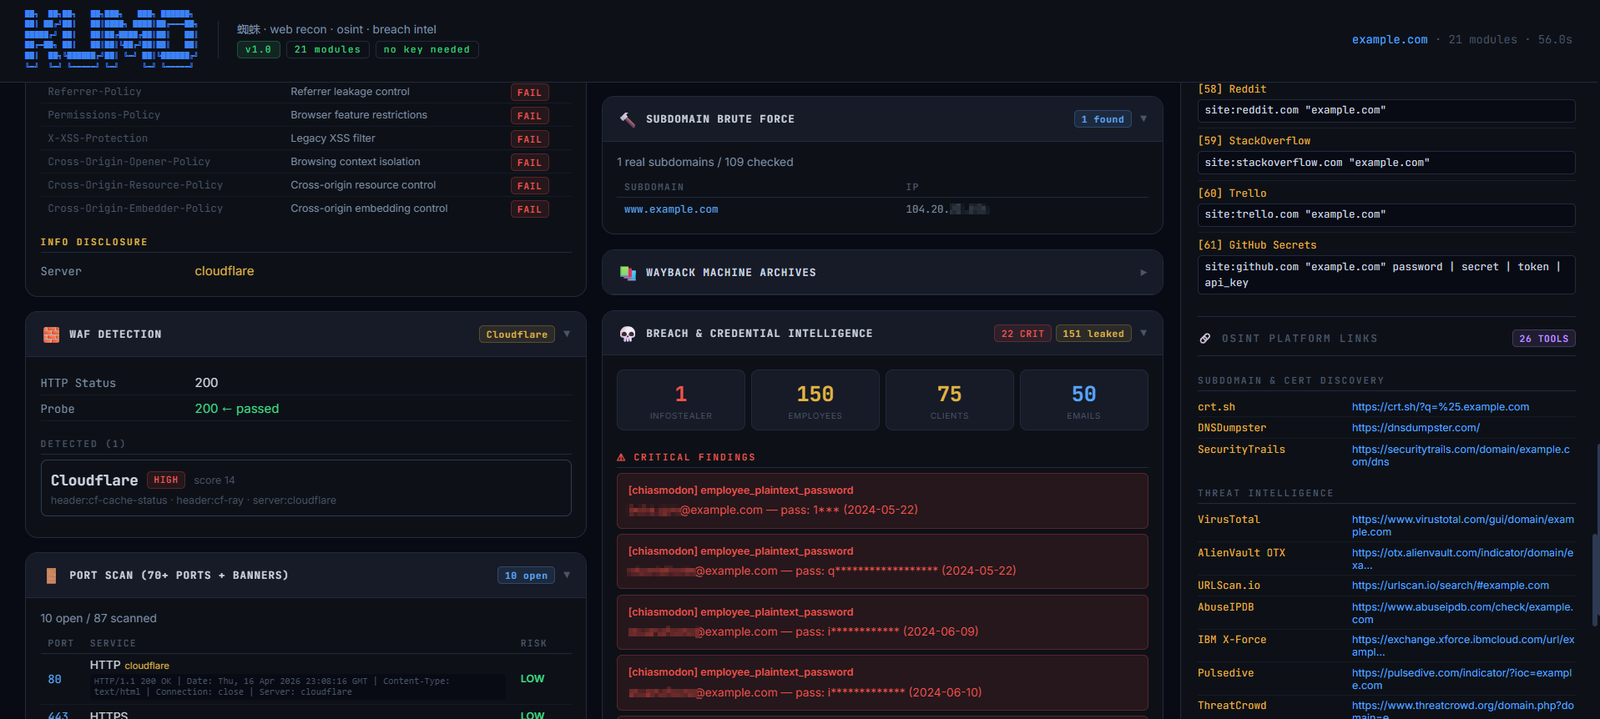 karim852/kumo-domain-recon-tool
Domain OSINT and security reconnaissance framework running 26 parallel modules for DNS, ports, subdomains, leaked credentials, exposed endpoints,…
 sakispat/simple-pentesting
Um kit de ferramentas Python educacional para testes de penetração autorizados: scanner de portas com threads, enumeração de subdomínios e…
 voidsecsoftwares/voidsec-proxy
Kit de ferramentas de segurança ofensiva multi-módulo para encadeamento de proxy SOCKS5, varredura de portas, enumeração de DNS, quebra de hash,…
 yeee3642/edu-recon
Orquestrador autorizado de reconhecimento e triagem para o setor educacional (nmap/dirsearch/sqlmap/hydra + CVE-2024-4577, vazamento de…