
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
veiled-eye — Ferramenta de investigação de identidade OSINT. Faça pivô a partir de um e-mail, nome de usuário, telefone ou carteira em 46 fontes para um único perfil e grafo de relacionamentos. | Kitploit
Ferramentas/GitHubGitHub/emrekybs/veiled-eye
OSINT (Inteligência de Fontes Abertas)ReconhecimentoOSINT para Engenharia SocialColeta de InformaçõesUtilitários e FrameworksInteligência de AmeaçasEnumeração de SubdomíniosColeta de EmailsRecursos Curados
GitHubemrekybs/veiled-eye

veiled-eye

1120há 25 diasAinda não revisado
Compartilhar

Ferramenta de investigação de identidade OSINT. Faça pivô a partir de um e-mail, nome de usuário, telefone ou carteira em 46 fontes para um único perfil e grafo de relacionamentos.
Ver RepositórioSite

Veiled Eye

Veiled Eye

Toda sombra tem uma história.

Investigação de identidade para OSINT e CTI. Forneça um e-mail, nome de usuário, número de telefone ou carteira de criptomoedas. Ele executa 46 fontes em paralelo, segue cada pista que elas retornam e correlaciona tudo em um único perfil.
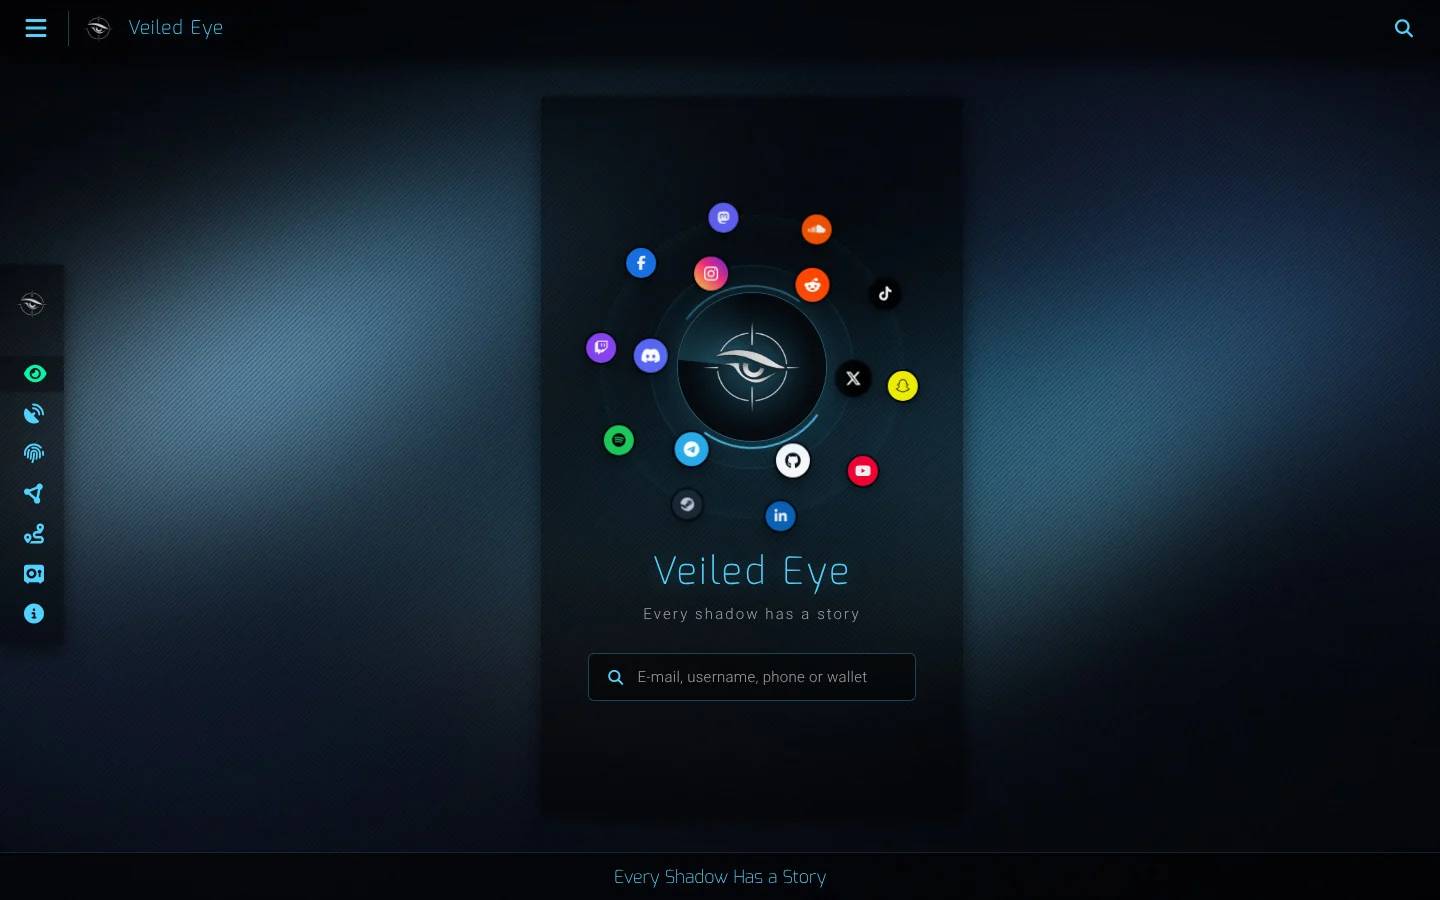
Tela inicial do Veiled Eye

Instalação

pipx install veiled-eye      # recomendado
# ou
pip install veiled-eye

A partir do código-fonte (sem PyPI)

git clone https://github.com/emrekybs/veiled-eye
cd veiled-eye
python3 -m venv .venv && source .venv/bin/activate
pip install -e .

ou em uma linha, isolado: pipx install git+https://github.com/emrekybs/veiled-eye

Execução

veiled-eye serve             # interface web → http://127.0.0.1:4300

serve precisa do Redis. Se o redis-server estiver instalado, ele é iniciado para você; caso contrário, execute docker run -d -p 6379:6379 redis:7-alpine.

Prefere o terminal? Não é necessário Redis:

veiled-eye scan johndoe
veiled-eye scan -e [email protected] -x html,pdf --outdir case/

Outros comandos: veiled-eye modules, veiled-eye doctor, veiled-eye proxies. Chaves, cookies e a lista de proxies são configurados na interface web em API Keys.

O que você obtém

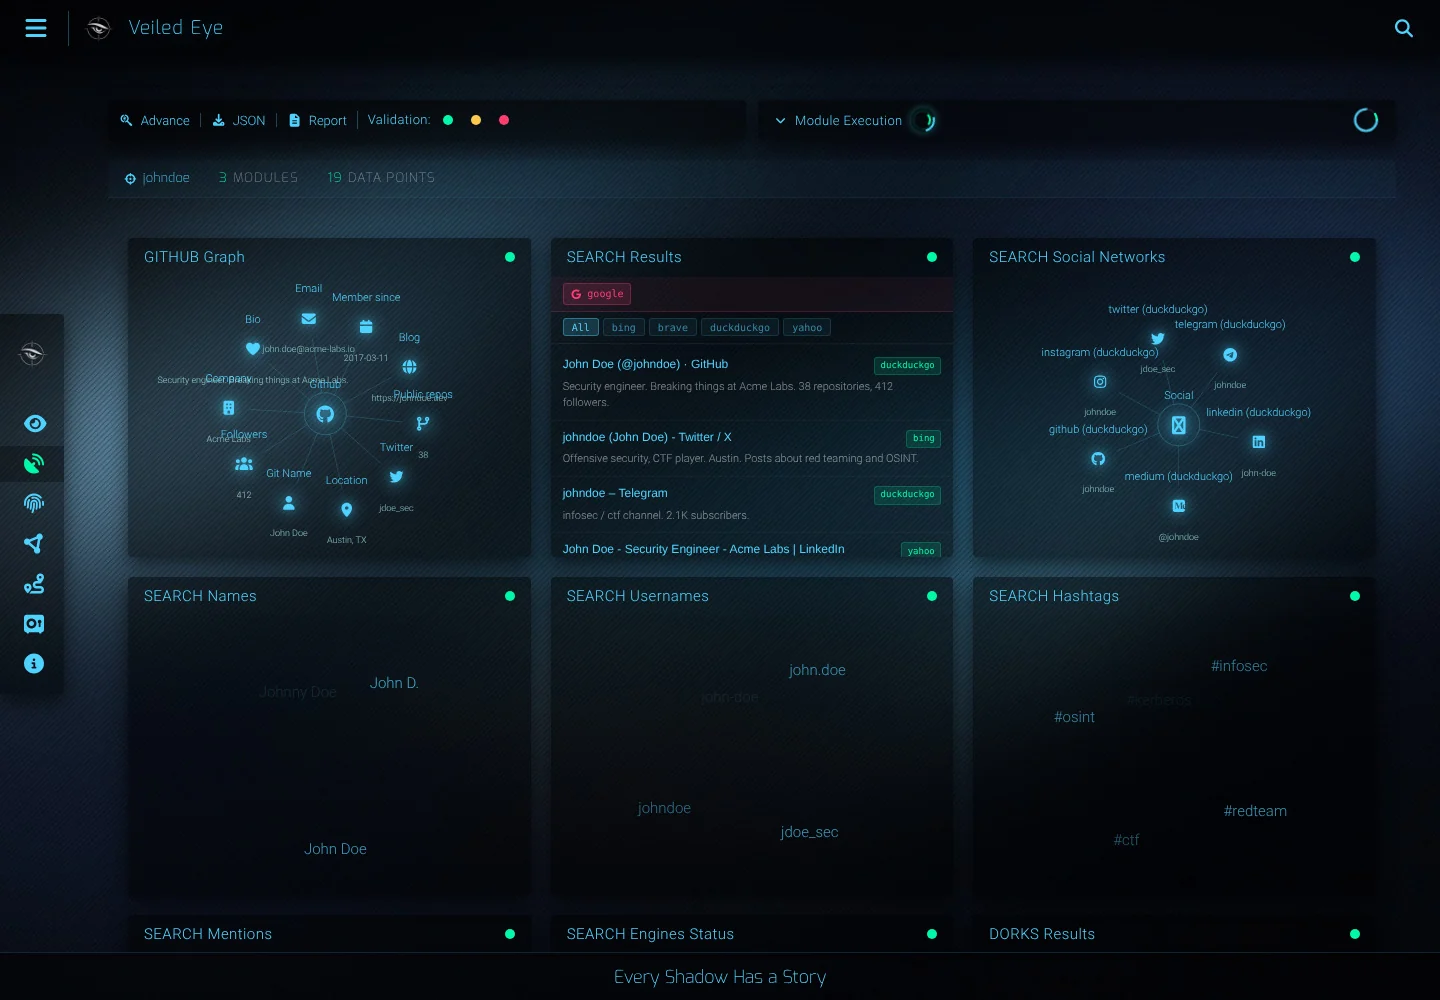
Nome de usuário

Varredura de nome de usuário

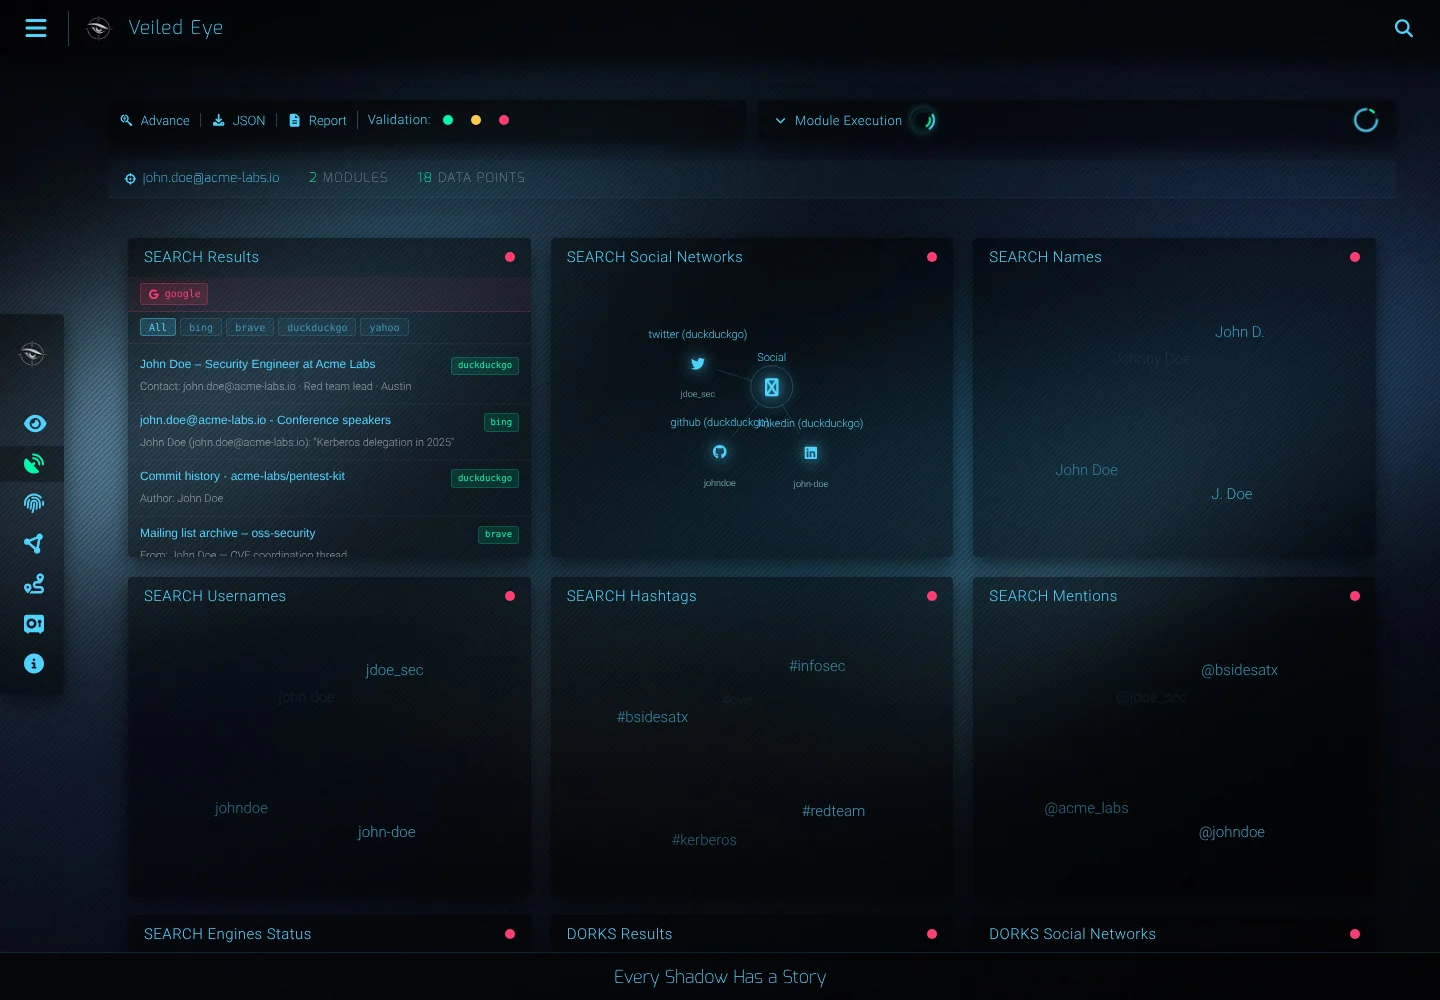
E-mail

Varredura de e-mail

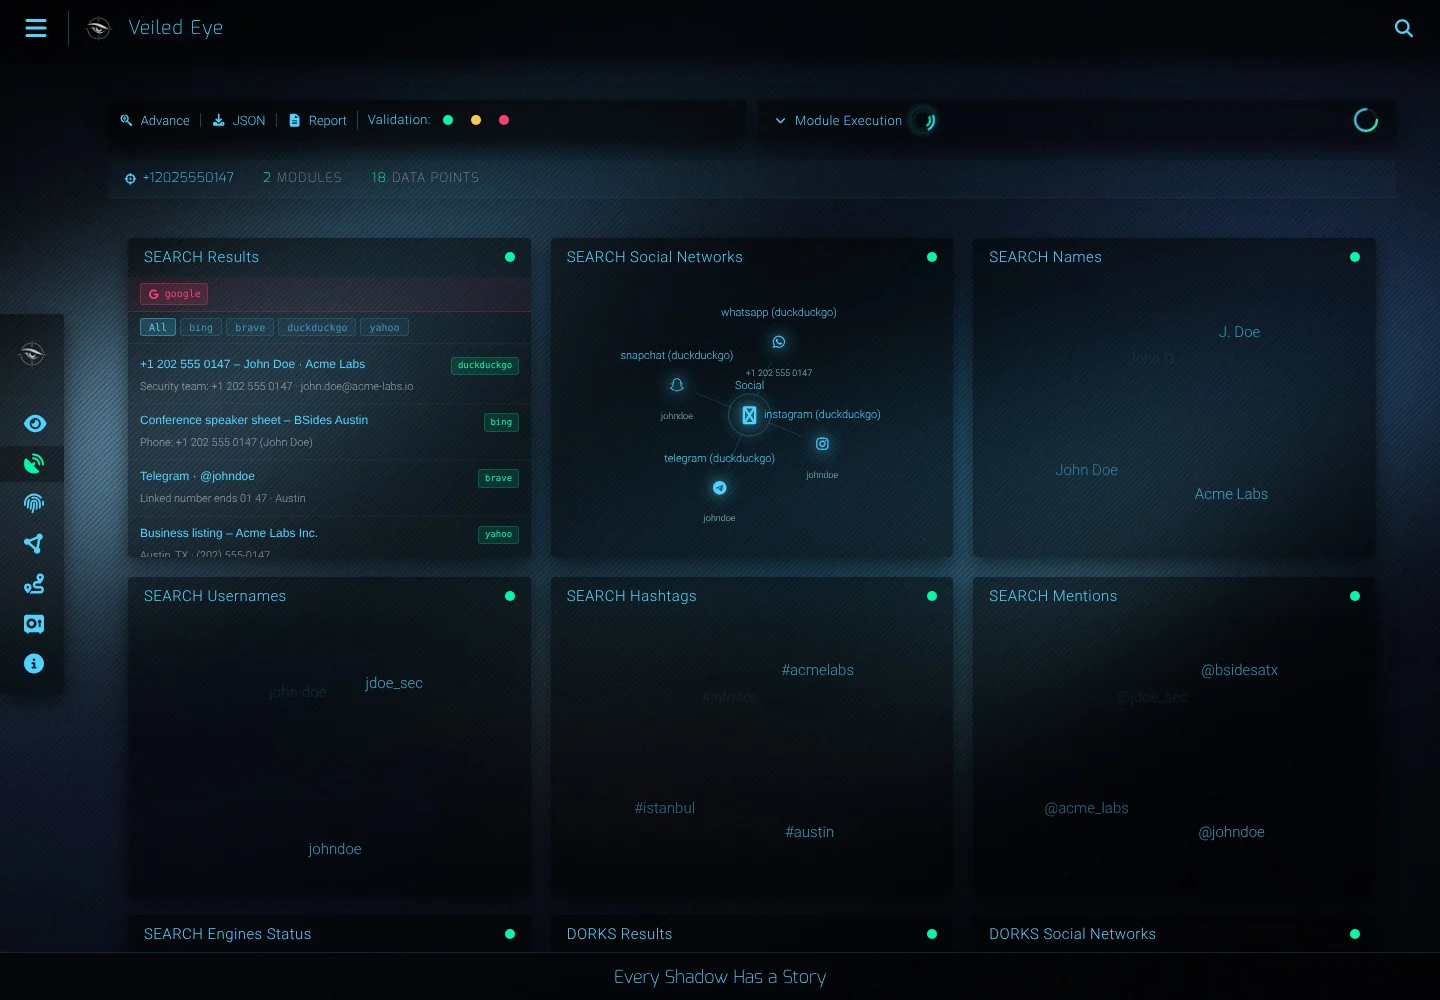
Telefone

Varredura de telefone

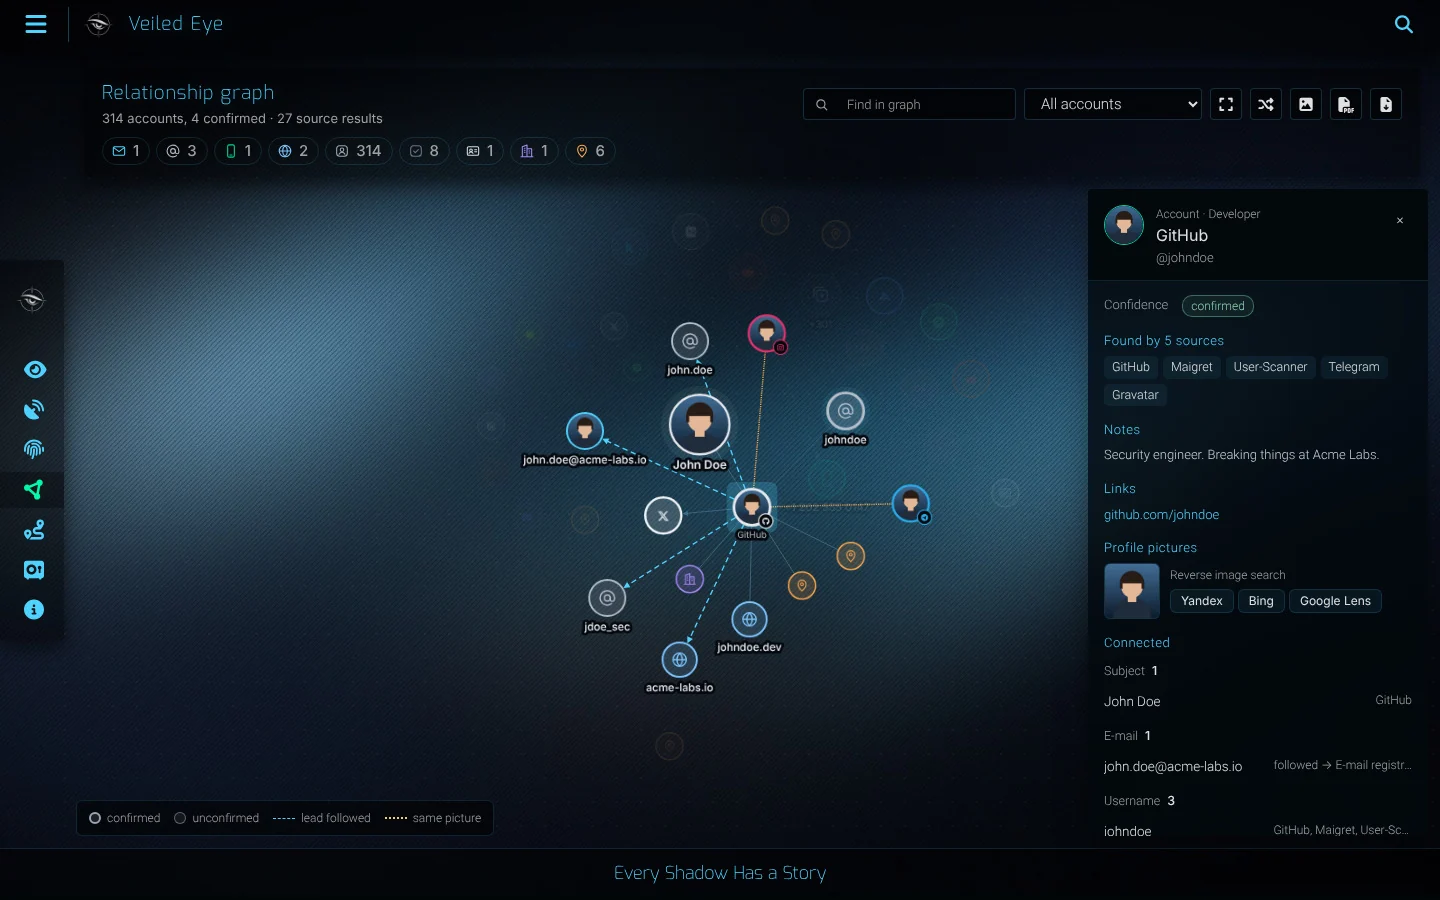
Grafo de relacionamentos

Grafo de relacionamentos

Exportações: relatório PDF / HTML, STIX 2.1, GraphML, CSV, JSON.

Docker

git clone https://github.com/emrekybs/veiled-eye && cd veiled-eye
docker compose up -d         # http://localhost:4300

Uso responsável

Investigue apenas pessoas e organizações para as quais você tem autorização. O Veiled Eye lê dados públicos; as sessões que você adiciona são usadas apenas para ler perfis públicos.

Licença

GPL-3.0-or-later. Consulte LICENSE, NOTICE e CREDITS. Por Emre Köybaşı.

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    377
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    324
  • 5

    estorides

    grisuno/estorides

    Agrega mais de 99 fontes OSINT gratuitas em paralelo, resolve entidades em um grafo de conhecimento e exporta STIX 2.1, MISP ou GraphML com análise assistida por LLM.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    252

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →