

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
HostBadger — Auditor de endurecimento de hosts Windows e ferramenta de remediação em PowerShell: verificações CIS, DISA STIG, Essential Eight, correções reversíveis, análise por IA opcional | Kitploit
Ferramentas/GitHubGitHub/g4bri-3l3/hostbadger
Ferramentas DefensivasEscalada de PrivilégiosScanners de VulnerabilidadesAnálise de VulnerabilidadesAuditoria de ConfiguraçãoPapers e PesquisaConfiguração IncorretaResposta a IncidentesAnálise de Logs
GitHubg4bri-3l3/hostbadger

HostBadger

274108há 4 diasRevisado pelo Kitploit
Compartilhar

Auditor de endurecimento de hosts Windows e ferramenta de remediação em PowerShell: verificações CIS, DISA STIG, Essential Eight, correções reversíveis, análise por IA opcional

Ver Repositório
     _.--""--._
   .'  |    |  '.
  /    |    |    \      HostBadger
 |  (o)|    |(o)  |     Windows host hardening
 |     |    |     |
  \    '.__.'    /
   '._   \/   _.'
      '--..--'

License: MIT OpenSSF Baseline

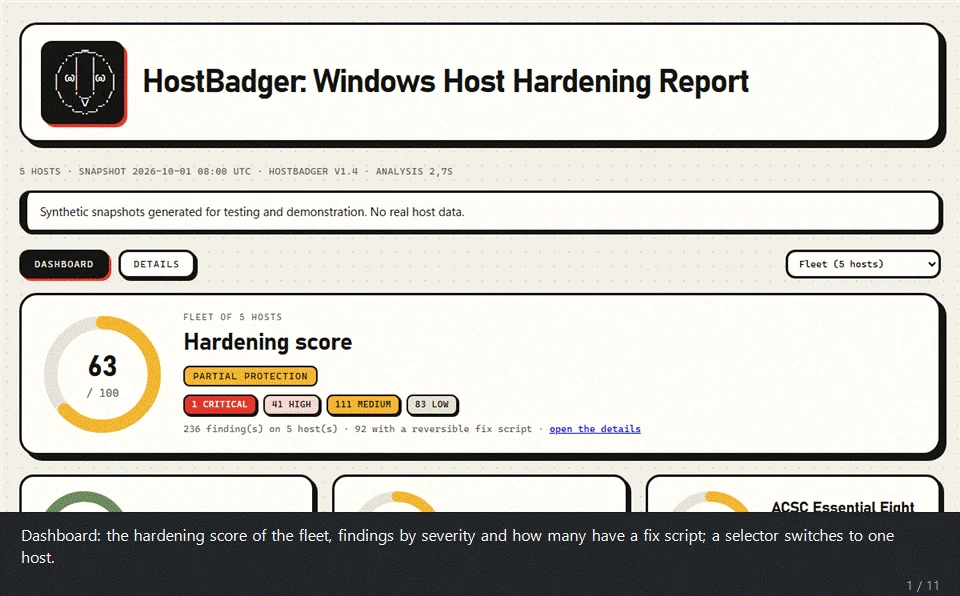
Um tour pelo relatório de demonstração

Resumo

O HostBadger audita as configurações de segurança de máquinas Windows e informa o que está fraco. Ele funciona em duas etapas. Um único script PowerShell faz um snapshot somente leitura de um host. O analisador então lê os snapshots offline e grava um relatório HTML, um CSV de achados e, se você quiser, JSON Lines para um SIEM. Entregue a ele um snapshot ou uma pasta com centenas e você obtém toda a frota em um único relatório, ou um relatório por host.

  • 223 verificações e cerca de 1.600 configurações: 210 verificações escritas à mão mais 1475 regras de registro DISA STIG, com o benchmark CIS Windows 11 como linha de base, e os drivers comparados com 2.198 arquivos de driver vulneráveis ou maliciosos conhecidos (LOLDrivers).
  • Colete em qualquer lugar, analise em qualquer lugar: o coletor é um único arquivo .ps1, sem módulo e sem prompt, que é executado como SYSTEM ou como administrador por meio de qualquer ferramenta capaz de executar um script PowerShell em seus hosts (a resposta ao vivo de um EDR, como CrowdStrike Falcon RTR, um RMM, scripts do Configuration Manager ou do Intune, um script de inicialização de Diretiva de Grupo, comunicação remota do PowerShell) e leva cerca de 15 segundos por host.
  • Somente leitura: não altera nada e não inicia nada, e não faz nenhuma chamada de rede a menos que você peça: -CheckUpdates (o serviço Windows Update procura atualizações ausentes), -KevOnline (baixa o catálogo CISA KEV, www.cisa.gov), -DriversOnline (baixa o catálogo LOLDrivers, www.loldrivers.io), -EolOnline (baixa dados de ciclo de vida de software, endoflife.date), -ChocoOnline (baixa versões de programas, community.chocolatey.org), -CveOnline (baixa CVEs e pontuações EPSS, services.nvd.nist.gov e epss.empiricalsecurity.com), -ExtensionsOnline (baixa a lista de extensões de navegador removidas das lojas, raw.githubusercontent.com), -ExploitsOnline (baixa as referências do Metasploit e do Exploit-DB, raw.githubusercontent.com e gitlab.com) e -SendToAI (Gemini). Cada uma é nomeada onde é oferecida. Test-HostBadgerSafety.ps1 comprova o restante a partir do código.
  • Honesto sobre lacunas: o que não pôde ser lido é listado como não avaliado, nunca como limpo.
  • Nada para instalar: Windows PowerShell 5.1 ou PowerShell 7.
  • Windows 10, Windows 11 e Windows Server: todo host recebe as verificações gerais e as STIGs do Defender, Firewall, Edge, Chrome, Firefox e Office (quando instalados); um host Windows 10 também recebe a STIG do Windows 10 e um host Windows 11 a STIG do Windows 11. Os números das regras CIS são os do benchmark do próprio host: Windows 11, Windows 10, Windows Server 2022, 2019 ou 2016 (outras versões mantêm os números do Windows 11). Um host Windows Server 2016, 2019, 2022 ou 2025 recebe sua própria STIG, as regras de controlador de domínio ou de servidor membro conforme a função (outras versões de servidor não recebem STIG do Windows); seus direitos de usuário são avaliados em relação à lista de servidor membro ou de controlador de domínio do benchmark CIS Server.

Ele lê o que um host realmente faz, o que nem sempre é o que a política diz que deveria fazer.

Recursos

Áreas de segurança

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    524
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    357
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    317
  • 5

    estorides

    grisuno/estorides

    Agrega mais de 99 fontes OSINT gratuitas em paralelo, resolve entidades em um grafo de conhecimento e exporta STIX 2.1, MISP ou GraphML com análise assistida por LLM.

    305
  • 6

    opencti

    opencti-platform/opencti

    Plataforma Aberta de Inteligência de Ameaças Cibernéticas

    275

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →






