Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
OshoosiClaw — Agente autônomo de segurança de endpoint em Rust que combina driver Ring-0 do Windows e bloqueio pré-execução eBPF do Linux, detecção YARA, mapeamento MITRE ATT&CK e compartilhamento de ameaças em malha P2P. | Kitploit
Ferramentas/GitHubGitHub/oyesanyf/oshoosiclaw
Ferramentas DefensivasSegurança de RedeAnálise de MalwareForensia DigitalComando e ControleInteligência de AmeaçasDetecção de IntrusãoResposta a IncidentesSegurança de IADetecção de AnomaliasAnálise de Logs
73231há 3 diasAinda não revisado
Compartilhar
GitHub
oyesanyf/oshoosiclaw

OshoosiClaw

Agente autônomo de segurança de endpoint em Rust que combina driver Ring-0 do Windows e bloqueio pré-execução eBPF do Linux, detecção YARA, mapeamento MITRE ATT&CK e compartilhamento de ameaças em malha P2P.
Ver Repositório

Banner do OshoosiClaw

🏹 OpenỌ̀ṣọ́ọ̀sì — OshoosiClaw

O Sistema Imunológico Descentralizado para o Endpoint Moderno

CI Status Rust Kernel EDR-Bench TPM 2.0 OWASP NASA F' OpenSSF Scorecard License Awesome OshoosiClaw

Google CAGE Substrate Multi-Trial Adversarial Proof

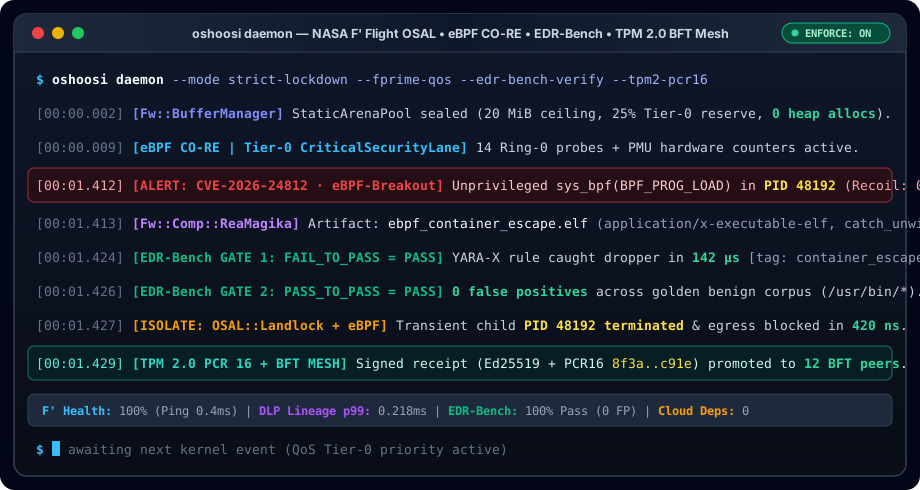
Demonstração de Terminal do OshoosiClaw
Detecção autônoma, contenção em nanossegundos e verificação de duplo portão do EDR-Bench em ação. Também gravado como Asciinema .cast e reproduzível via VHS .tape.

OshoosiClaw (OpenỌ̀ṣọ́ọ̀sì) é um sistema imunológico de Detecção e Resposta em Endpoints (EDR) descentralizado, de nível empresarial, projetado em Rust e Python de alta confiabilidade.
Ele combina bloqueio no kernel antes da execução, consenso de malha P2P pós-quântico e defesa por IA multiagente para caçar ameaças e conter adversários sem qualquer dependência de nuvem.

Visão Geral • Principais Recursos • Início Rápido • Arquitetura • Mapa do Código • Boas Primeiras Issues • Lista Awesome • Submissões ao Ecossistema • Contribuindo • Segurança • Referência da CLI


📑 Ir para as Seções Técnicas Detalhadas
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    439
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    264

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →