
 fazmin/cve-intel
Inteligência de segurança local para triagem de CVE — 31 ferramentas, 25 fontes, pontuações de risco e um servidor MCP para agentes de IA, tudo em Rust nativo. Privado por padrão.
Inteligência de segurança local em Rust nativo — um aplicativo desktop Tauri, um modelo de IA pequeno integrado com um clique (llama.cpp), um servidor MCP para qualquer harness, uma API REST e uma CLI simples. 31 ferramentas, 25 fontes de dados. IA privada no dispositivo por padrão; OpenAI, Anthropic ou Gemini são uma configuração opcional.


Equipes de segurança recebem um fluxo constante de novas vulnerabilidades (CVEs) e precisam responder a uma pergunta repetidamente: "Precisamos corrigir isso agora, ou pode esperar?" Responder normalmente significa abrir NVD, EPSS, CISA KEV, GitHub, Shodan e uma dúzia de outras abas e montar o quadro manualmente.
O CVE Intel faz isso por você. Forneça um CVE, um endereço IP, um hash de arquivo, um domínio ou uma lista de dependências. Ele consulta todas as fontes públicas relevantes ao mesmo tempo e retorna uma resposta única, priorizada e baseada em evidências: o que é, quão arriscado é e se deve agir agora. Uma pontuação de risco (0–100) é calculada a partir da severidade, da chance de exploração e se os atacantes já a estão usando — qualquer item na lista CISA KEV é sempre CRÍTICO.
Você pode usá-lo como aplicativo desktop, pela linha de comando, via API REST ou conectá-lo a uma ferramenta de codificação com IA através do MCP. Você também pode simplesmente perguntar em linguagem natural ("Devemos corrigir o CVE-2021-44228 neste fim de semana?"), e um pequeno modelo de IA explica os resultados. Por padrão, esse modelo roda na sua própria máquina; se preferir um mais forte, você pode alternar para OpenAI, Anthropic (Claude) ou Google Gemini em Configurações.
Ele ajuda você a decidir o que corrigir. Ele não escaneia sua rede nem corrige nada por você, e os resultados são tão atuais quanto as fontes públicas.
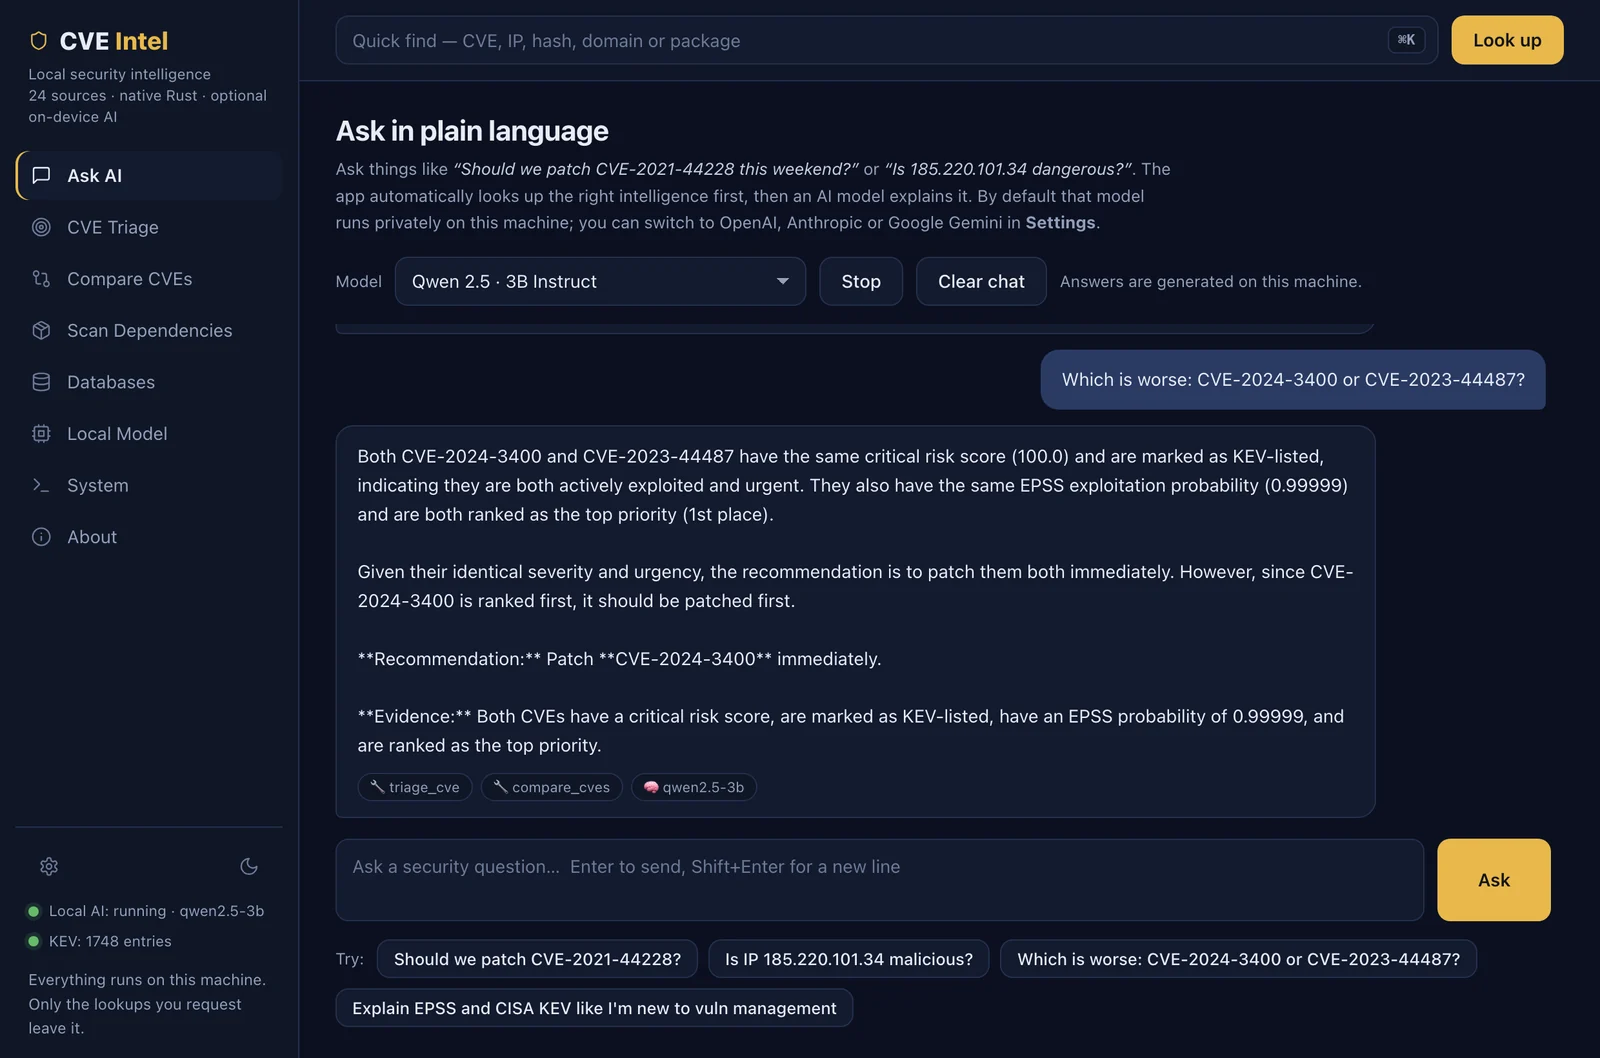
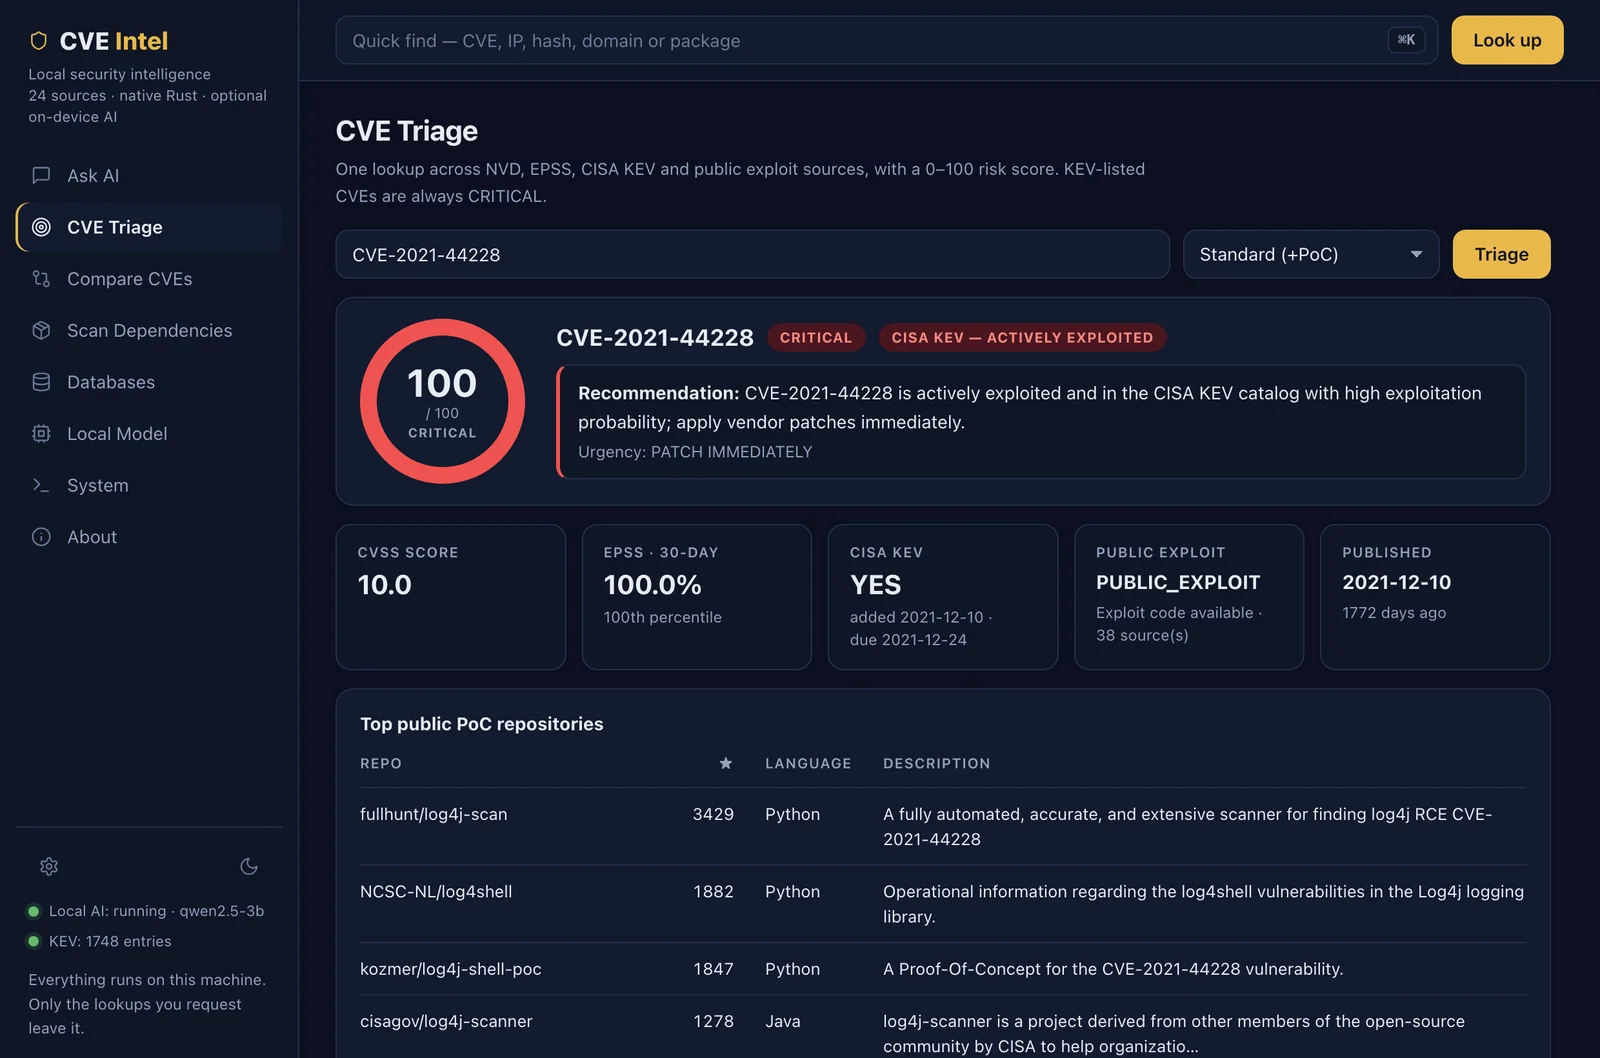
O aplicativo desktop, mostrando resultados ao vivo das fontes de dados reais (log4j, CISA KEV, EPSS, OSV.dev). Os temas escuro e claro seguem a configuração do seu sistema.
Triagem de CVE (acima): uma consulta, uma pontuação de risco de 0–100 e as evidências por trás dela.
Perguntar à IA: pergunte em linguagem natural. Os fatos são consultados primeiro, depois um pequeno modelo rodando na sua máquina os explica.
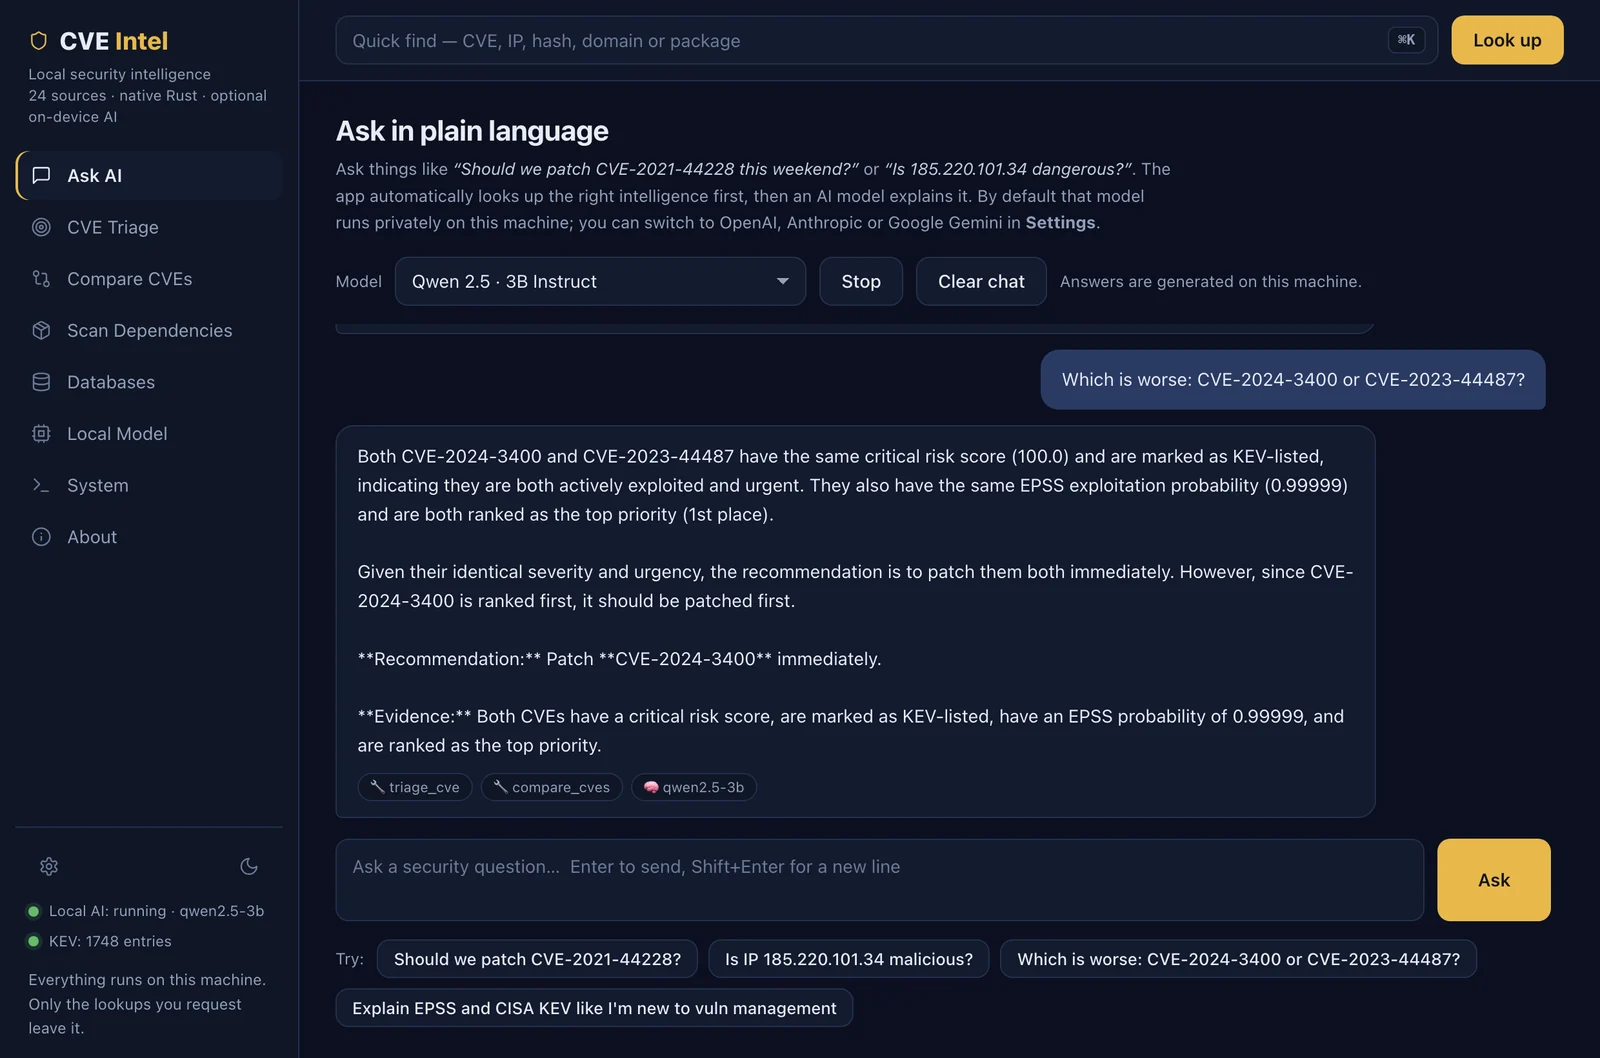
Comparar CVEs — um ranking de prioridade de correção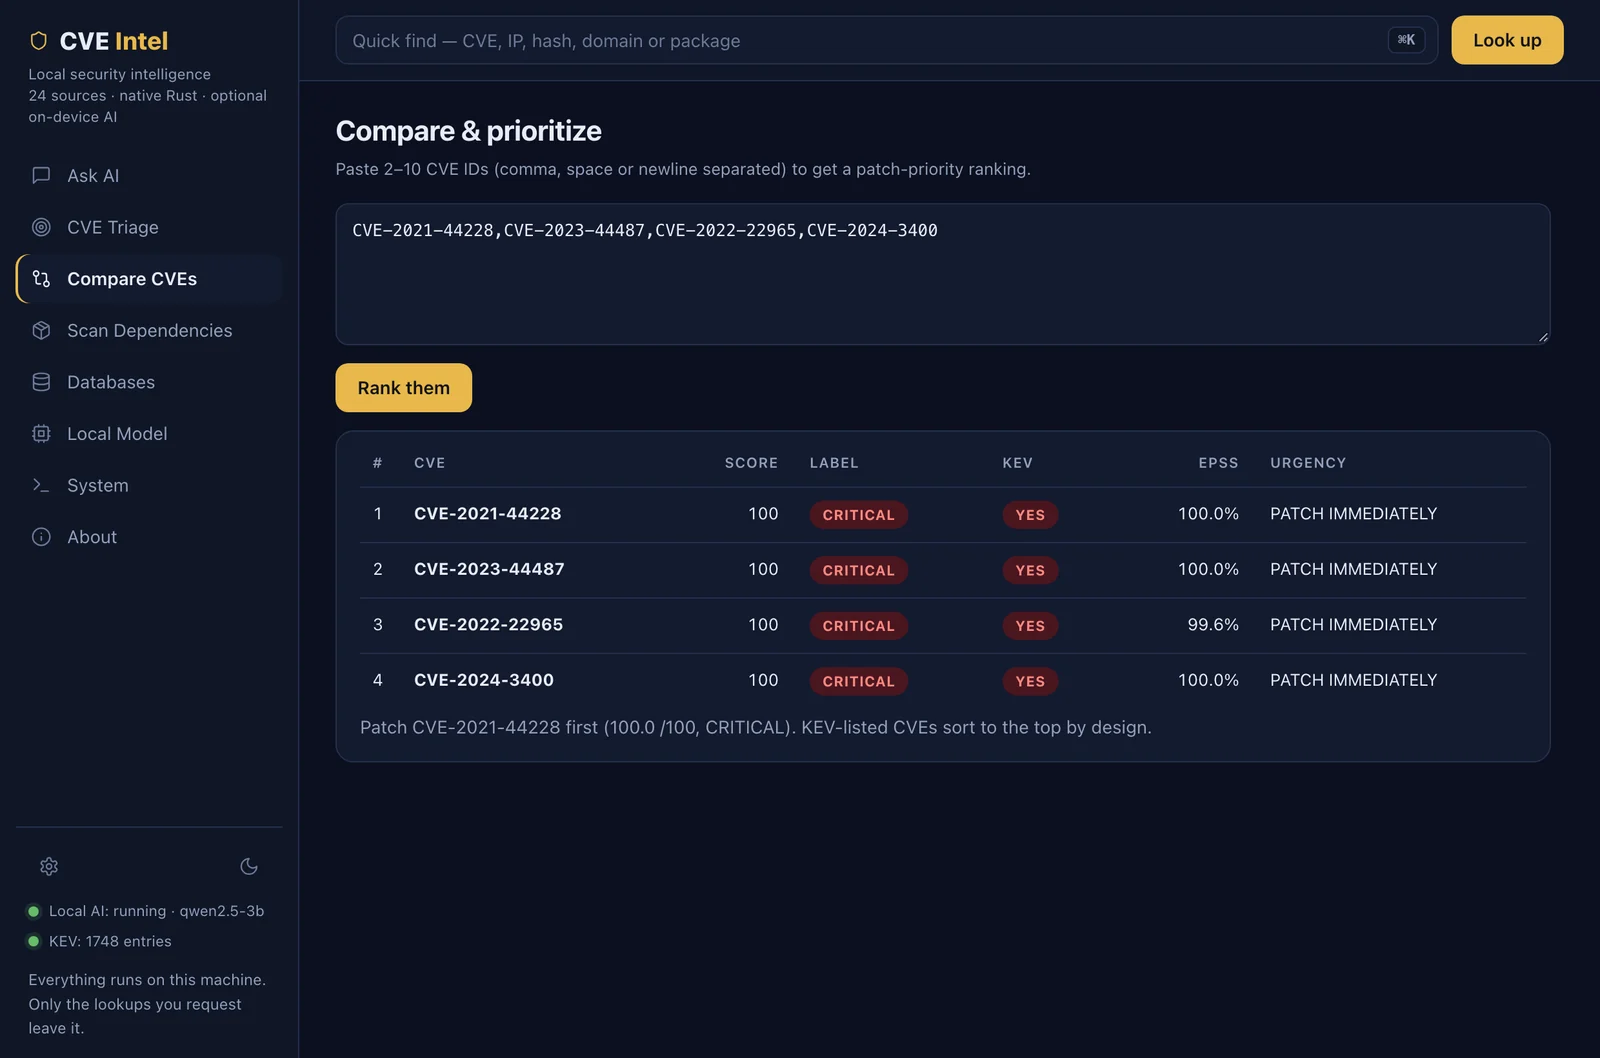 |
Escanear Dependências — vulnerabilidades conhecidas do OSV.dev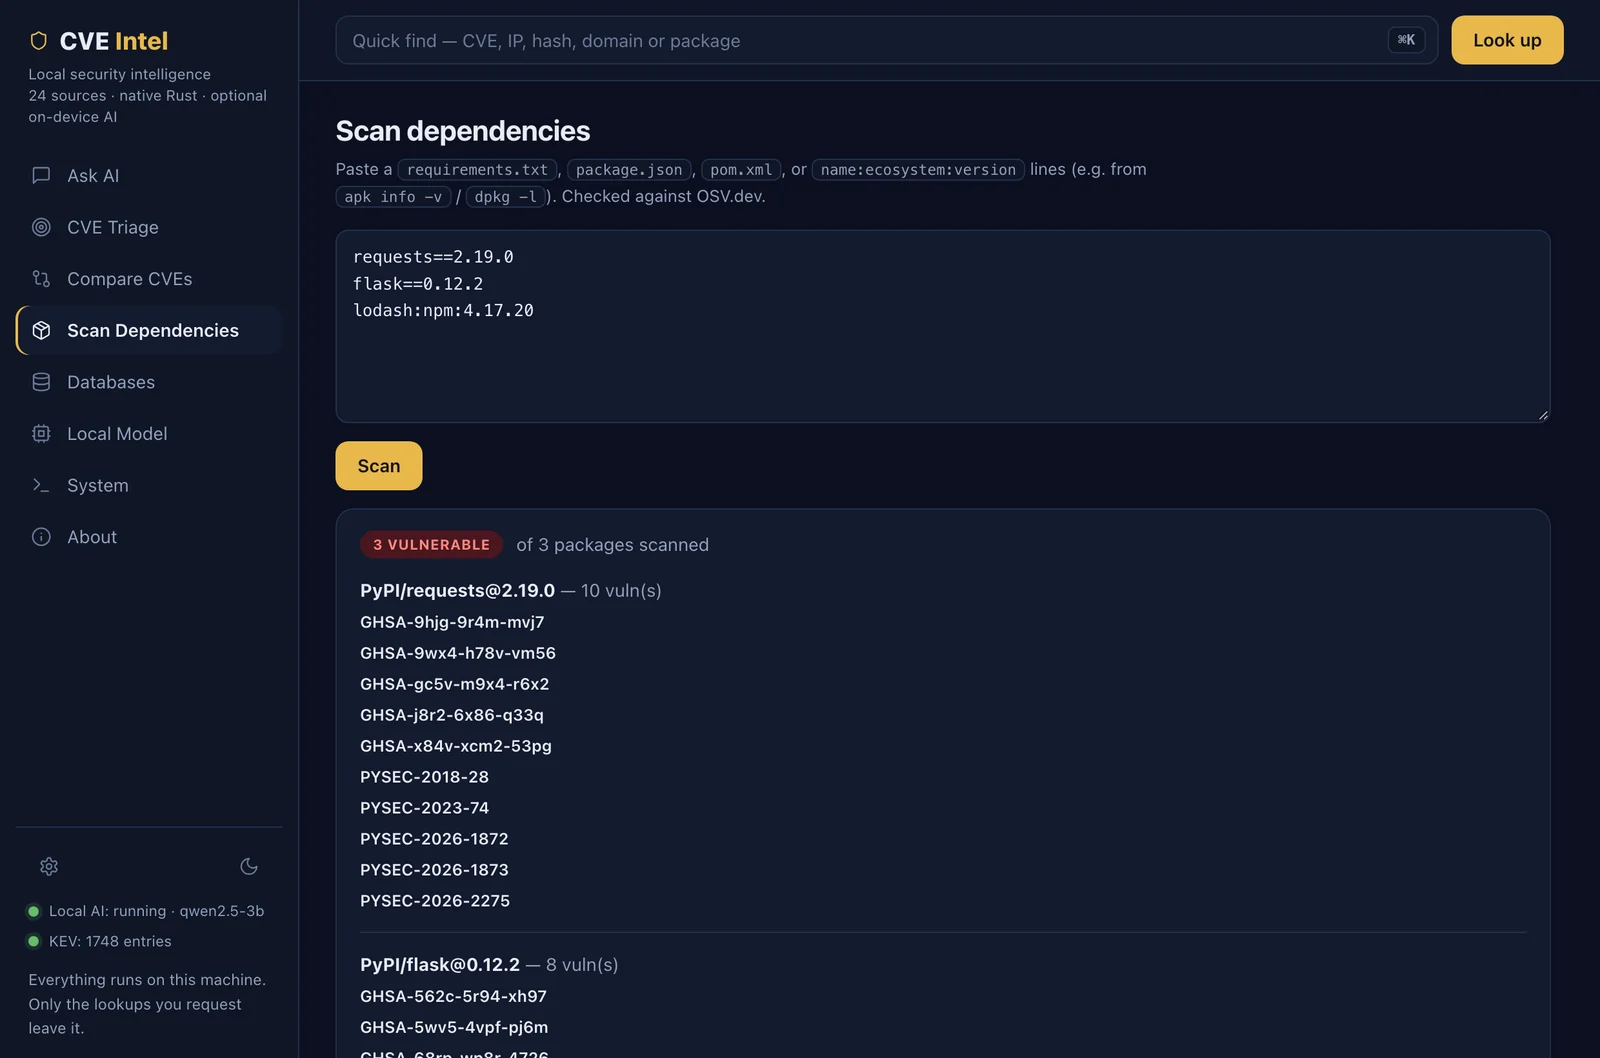 |
Bancos de dados — cada fonte de dados, seu status de chave e cache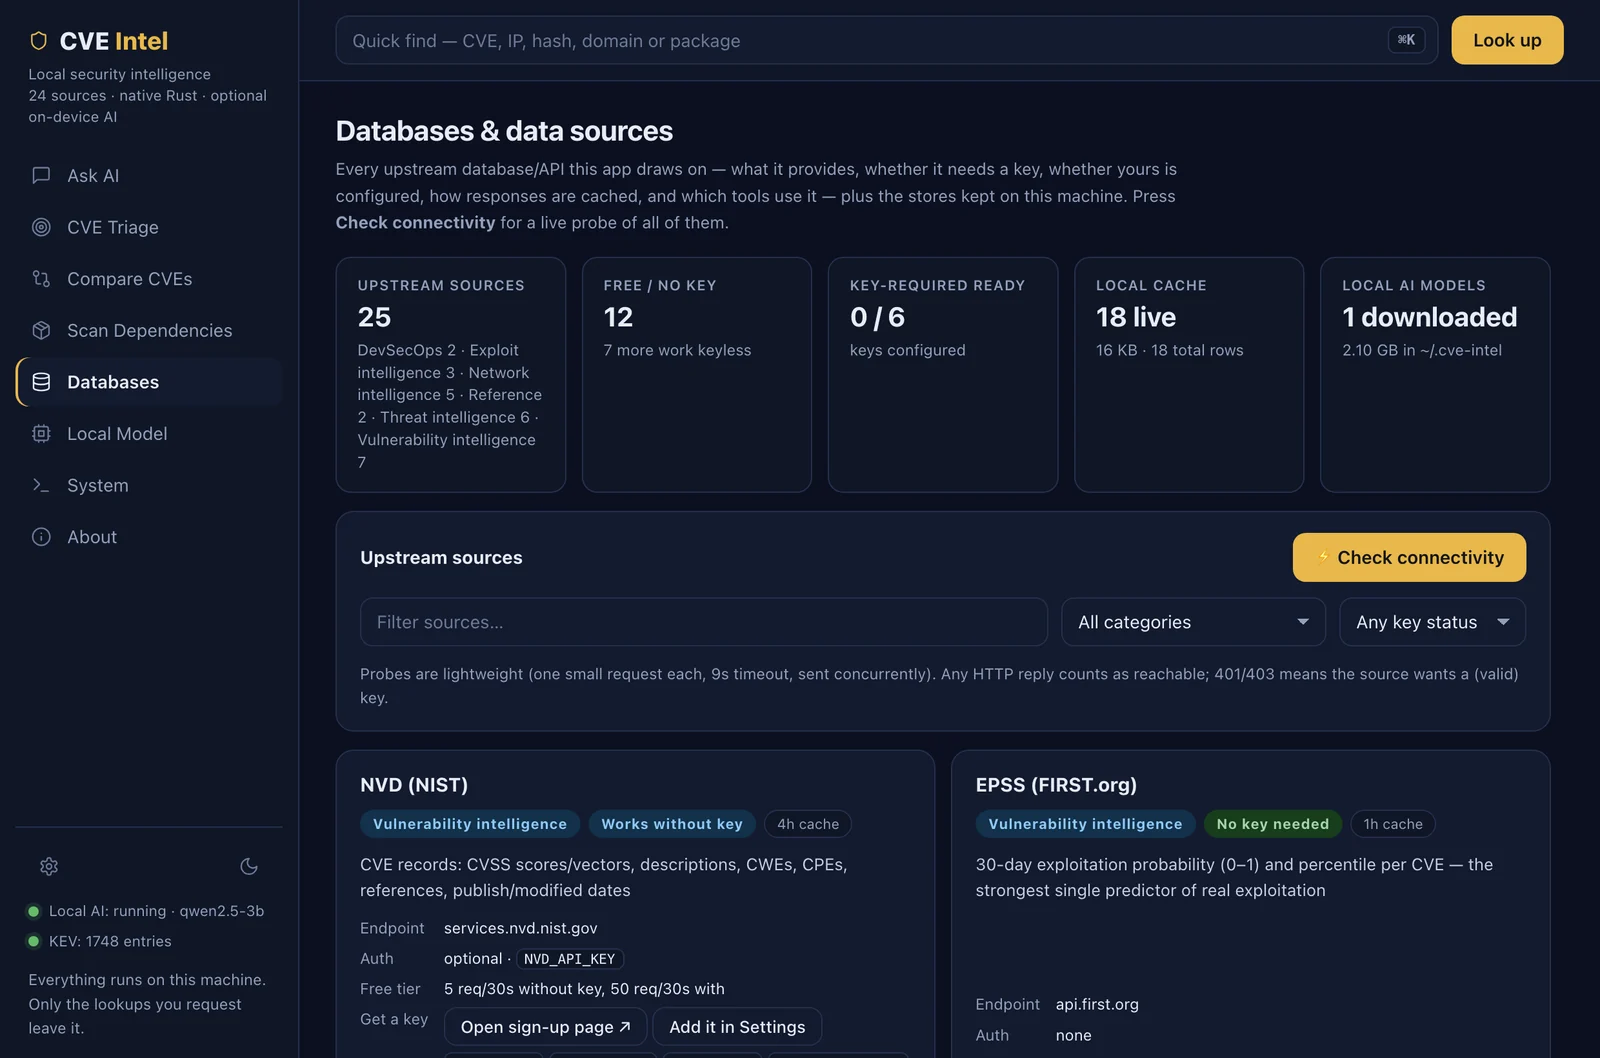 |
Tema claro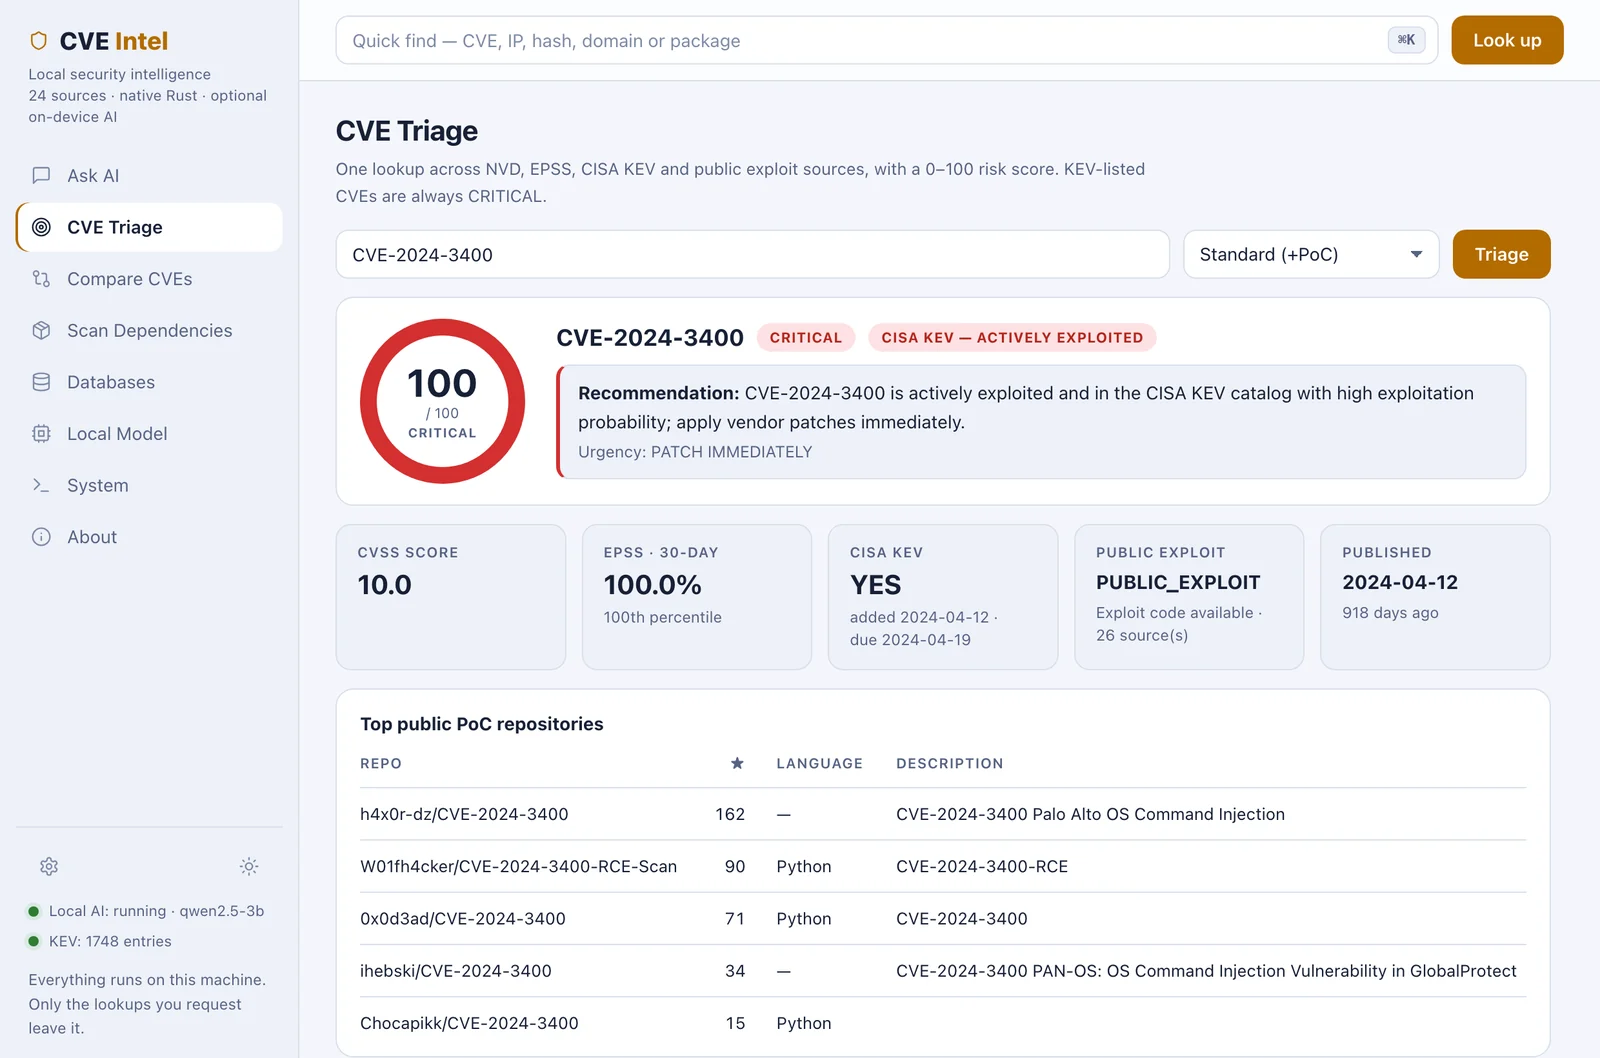 |
| Situação | O que você faz |
|---|---|
| Uma nova CVE está em todas as notícias numa sexta-feira. Deixamos tudo? | Pergunte "Devemos corrigir a CVE-2024-3400 neste fim de semana?" ou execute cve-intel triage CVE-2024-3400 --depth deep. Você obtém uma pontuação, se ela está no CISA KEV, a probabilidade de exploração EPSS, qualquer código de exploit público e uma urgência clara. |
| O scanner de vulnerabilidades acabou de reportar 40 descobertas. Quais primeiro? | Cole os IDs das CVEs em Compare CVEs (ou cve-intel compare CVE-… CVE-…) para obter uma ordem de correção classificada em vez de ordenar apenas por CVSS. |
| Um IP estranho aparece no seu firewall ou logs de login. | Cole-o em Quick Find (⌘K) ou execute cve-intel ip 185.220.101.34 para obter reputação do AbuseIPDB, GreyNoise, Shodan e mais. IPs privados/internos são recusados, nunca enviados para fora. |
| Seu EDR sinaliza um arquivo desconhecido. | cve-intel hash <sha256> verifica MalwareBazaar, VirusTotal e CIRCL hashlookup de uma só vez. |
| Antes de um lançamento: nossas dependências estão seguras? | Cole um requirements.txt / package.json / pom.xml em Scan Dependencies, ou execute-o no CI (abaixo). |
| Você vive numa ferramenta de codificação com IA (Claude Code, Cursor, VS Code). | Adicione o CVE Intel como um servidor MCP e pergunte ao seu assistente sobre CVEs enquanto ele trabalha no seu repositório. Veja examples/mcp/. |
| Você é novo em gestão de vulnerabilidades. | Pergunte "Explique EPSS e CISA KEV como se eu fosse novo nisso." A aba Ask explica as evidências em linguagem simples. |
Falhe uma build de CI quando uma dependência tiver uma vulnerabilidade conhecida:
cve-intel scan-deps requirements.txt | jq -e '.vulnerable_count == 0'
Obtenha um veredito legível por máquina para um ticket ou dashboard:
cve-intel triage CVE-2024-3400 --depth deep --json | jq '.risk | {risk_score, risk_label, urgency}'
Modelos pequenos são ruins em chamadas de ferramentas brutas, então o Ask é construído em três camadas:

