

TornadoC2
 kamalx06/tornadoc2
Pull-based C2 framework with ten native transports, concurrent multi-profile handlers, ECDSA-signed tasking, and a multi-operator team server with…
penetration-testing-frameworkspersistence-mechanismsids-ips-evasion+9
2
kamalx06/tornadoc2Pull-based C2 framework with ten native transports, concurrent multi-profile handlers, ECDSA-signed tasking, and a multi-operator team server with…
 capture0x/adstrike
Estrutura modular de red-team para Active Directory com IA, destinada a testes de penetração autorizados, enumeração de AD, análise de caminhos de…
 kr0no/bloodhound-shell
Um shell de linha de comando interativo para a API do BloodHound.
 bittersecurity/decepticon
Agente autônomo de red team com LLM que planeja e executa cadeias completas de ataque — reconhecimento, exploração, escalação de privilégios,…
 karmanya03/overthrone
Framework de exploração de Active Directory totalmente em Rust: enumeração LDAP/SMB/Kerberos, pathfinding de grafo de ataque, Kerberoasting, relay…
 kypvas/ad_attack_architecture
Mapa Abrangente de Referência de Pentest da Arquitetura de Ataque do Active Directory — Do Reconhecimento ao Domínio Total
 kypvas/red-team-map
Mapa de Arquitetura de Operações de Red Team Referência Abrangente para Operadores — Da Infraestrutura ao Impacto
 onescripter/wmiexec
Execute comandos do Windows remotamente e capture a saída usando apenas WMI e PowerShell (sem remoting).
 sliverarmory/sliver-gui
GUI Electron multiplataforma para o framework C2 Sliver, oferecendo painéis de sessão e beacon, geração de payload, listeners, loot e gerenciamento…
 g13net/lockjaw
Framework C2 modular para Windows com teamserver em Rust, implant em Zig, syscalls indiretas, bypass de AMSI, injeção reflexiva/PoolParty, execução…
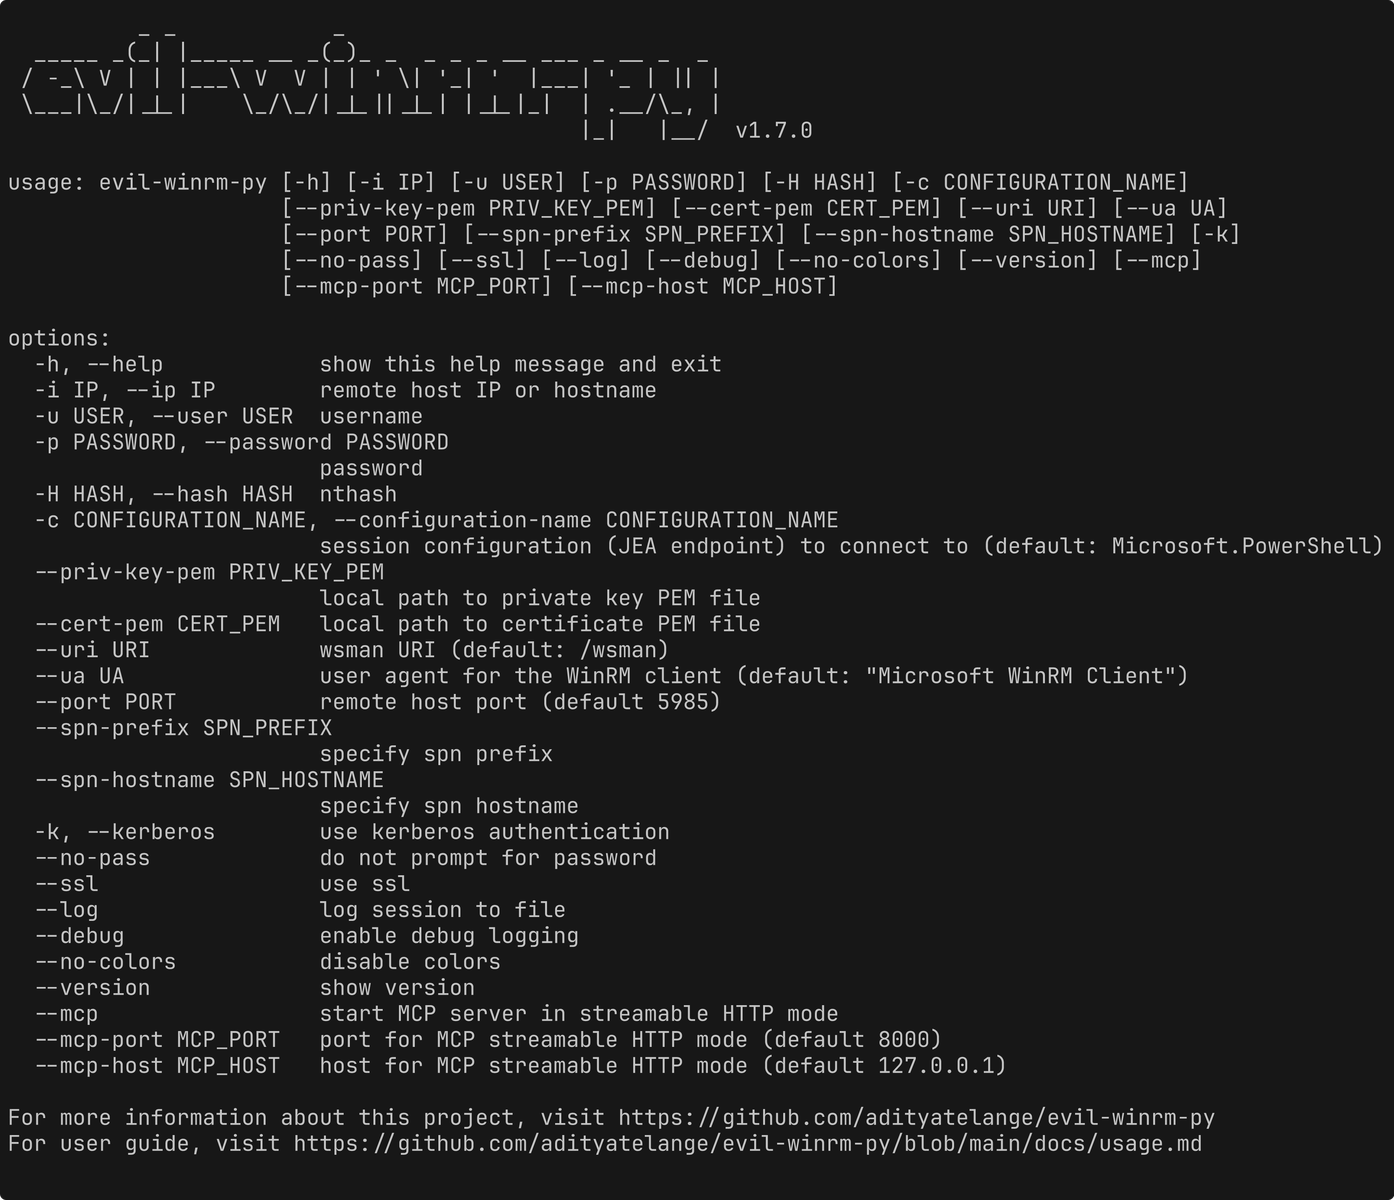 adityatelange/evil-winrm-py
Execute comandos interativamente em máquinas Windows remotas usando o protocolo WinRM (apenas mais rápido)
 mythicagents/xenon
Um agente Mythic para Windows escrito em C
 stillbigjosh/kube-reaper
Escaneia clusters Kubernetes a partir de qualquer identidade, sinaliza permissões perigosas e as encadeia em caminhos de escalação de múltiplas…
 b3rt1ng/koi
Multi-session reverse shell handler with PTY upgrade, post-exploitation modules, Layer 3 tunneling, payload obfuscation for EDR evasion, session…
 hac01/azure-pentesting-suite
Kit de ferramentas Go para avaliações de segurança autorizadas no Azure: enumera assinaturas e recursos, audita configurações incorretas e ataca o…
 mandiant/gopacket
Um port completo em Go do Impacket - 63 ferramentas CLI e 24 bibliotecas para ataques a protocolos Windows e Active Directory, compilado em um único…
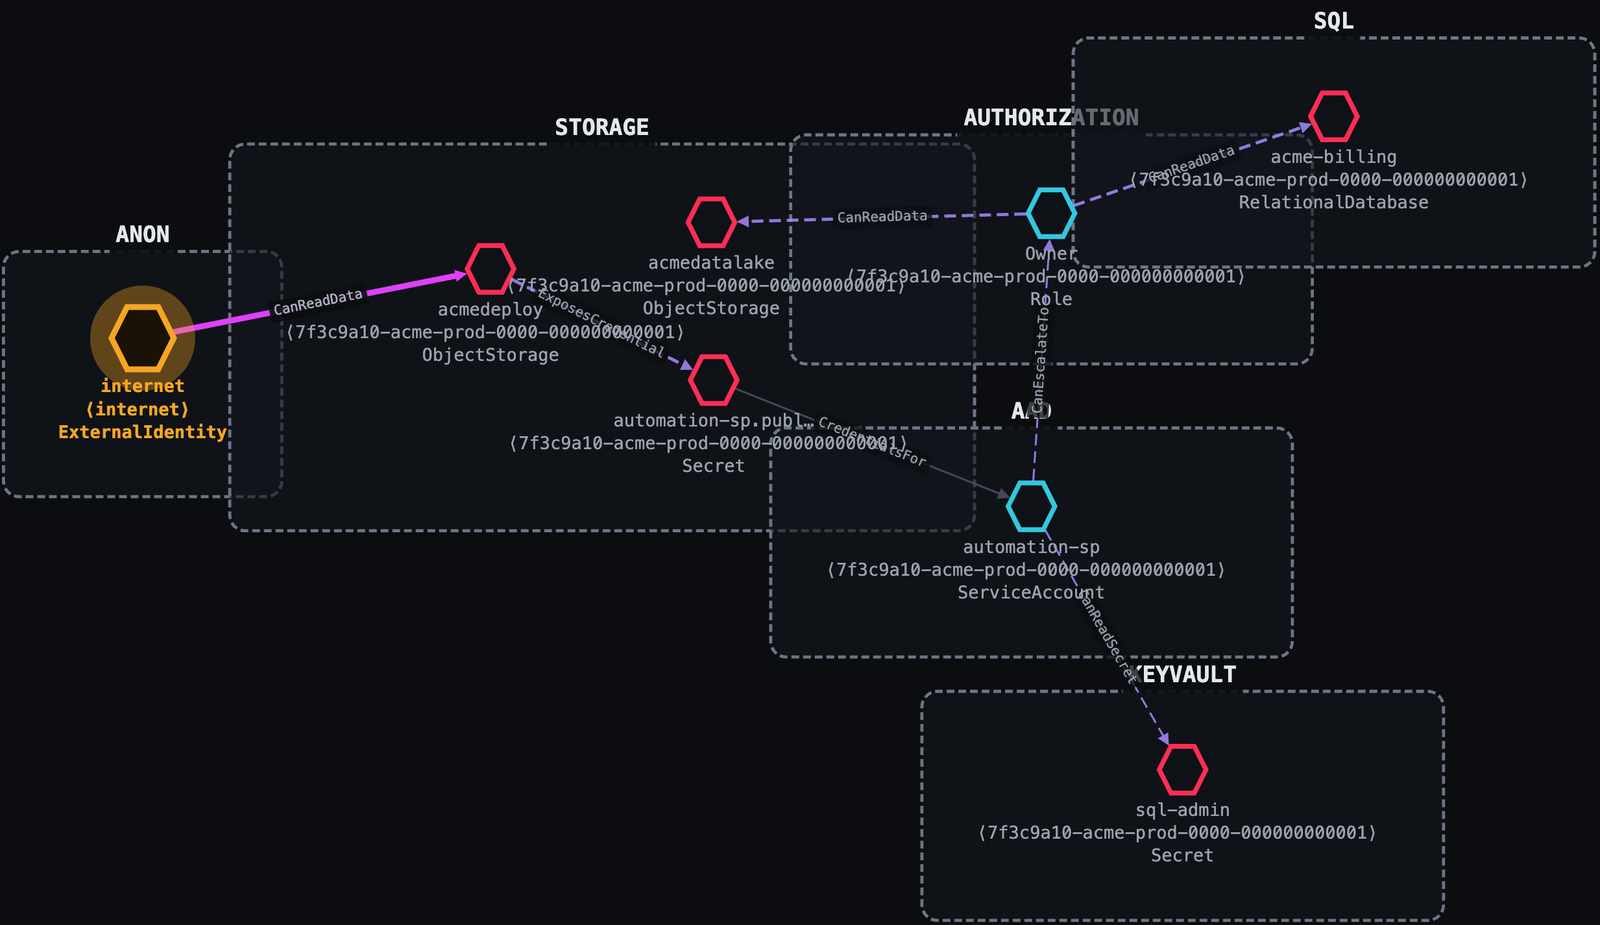 ustayready/thunderstorm
Um coletor e motor de derivação. Ele mapeia seu ambiente, avalia permissões efetivas e confiança, e grava um grafo de ataque completo como um único…
 kamalx06/tornadorevc2
Framework modular de pós-exploração que gerencia sessões de reverse-shell sobre TCP/TLS/mTLS com plugins para enumeração, execução em memória,…