

miniDumpReader
 gmh5225/minidumpreader
Analisa arquivos Windows MiniDump (MDMP) com Kaitai Struct, extraindo strings de memória e verificando-as com regras YARA para triagem forense e de…
memory-forensicsforensicsmalware-analysis+3
gmh5225/minidumpreaderAnalisa arquivos Windows MiniDump (MDMP) com Kaitai Struct, extraindo strings de memória e verificando-as com regras YARA para triagem forense e de…
 ahmadhassan-bted/nasuno
Kit de ferramentas de remoção de marca d'água de áudio por IA e anti-atribuição forense. Neutraliza Suno, Udio e impressões digitais neurais com…
 lascc/dfirhub
Pesquise caminhos de artefatos, crie scripts de coleta e converta regras Sigma. Tudo em um só lugar.
 gmh5225/maldec-edr
Solução de detecção e resposta em endpoints Unix usando mecanismos em nível de kernel para detectar anomalias e ataques de malware em tempo real.
 gmh5225/malwaredb
Coleção curada de 961 famílias de malware (1,36 GB) em arquivos ZIP protegidos por senha, organizados por família e tipo para análise e pesquisa.
 rorywag/hayabusa-bulk-runner
Executar o Hayabusa em massa em uma pasta de coleções KAPE, uma execução por host, com relatórios por host e um painel de triagem entre hosts
 gilnett/wstrace
Standalone zero-driver Windows system and API monitor in Rust
 clausing/scripts
Coleção de scripts Python e Perl para forense digital, resposta a incidentes e análise de rede, incluindo ferramentas de assinatura de hash e…
 microsoft/routeros-scanner
Ferramenta para escanear artefatos forenses e vulnerabilidades do RouterOS (Mikrotik).
 star-sg/random-scripts
Coleção de scripts Python de DFIR e OSINT para analisar amostras maliciosas de LNK, extrair objetos OLE de MHTML e gerar hashes de favicons para…
 sims718718/unifiedthreathunting
Documenta uma metodologia de caça a ameaças estruturada e repetível, abrangendo gatilhos, hipóteses SMART, critérios de viabilidade, definição de…
 thomaspoppelgaard/netscaler-ctx697096-checker
Read-only checker for Citrix NetScaler CTX697096 (CVE-2026-88771–88778): verifies build, CVE preconditions and upgrade risks, and sweeps public IoCs…
 radkawar/aws-firmware-dump
Adquire os discos EBS de uma AMI da AWS que você pode iniciar, transmitindo snapshots via APIs diretas do EBS para um bucket S3 privado com…
 jeeberrr/honeypot-stuff
Coisas como relatórios de análise de malware sobre o que capturei do meu honeypot
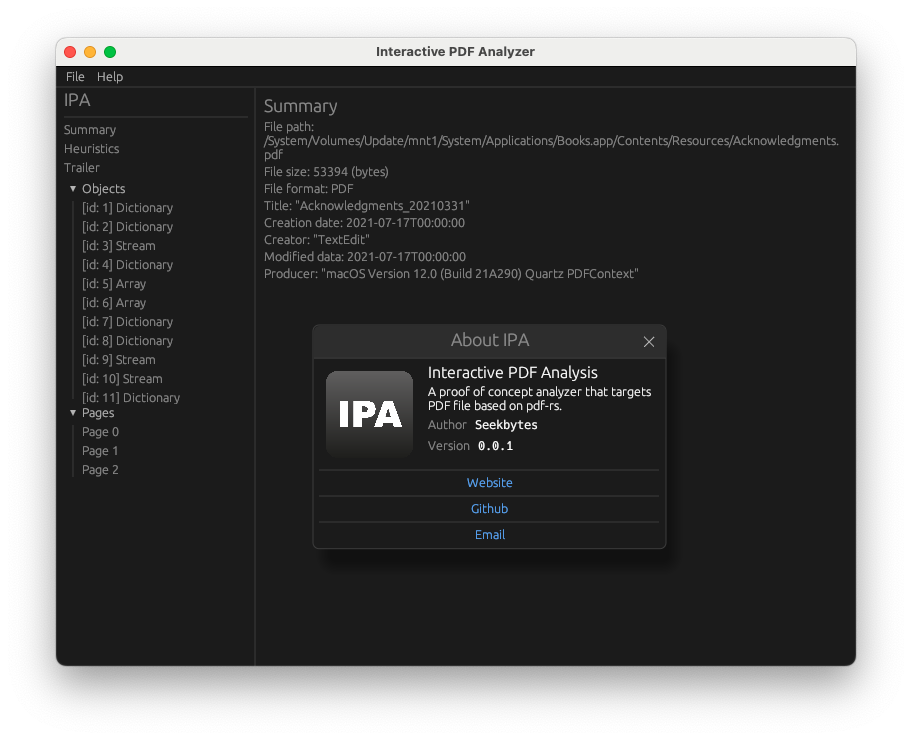 seekbytes/ipa
Analisador com GUI para aprofundar a análise de arquivos PDF. Detecte payloads maliciosos, entenda as relações entre objetos e extraia informações…
 wrongbaud/spidump
Ferramenta para reconstruir imagens de flash SPI por meio de capturas de analisador lógico
 qsecure-labs/deadmatter
Ferramenta de Extração de Credenciais Independente de Offset
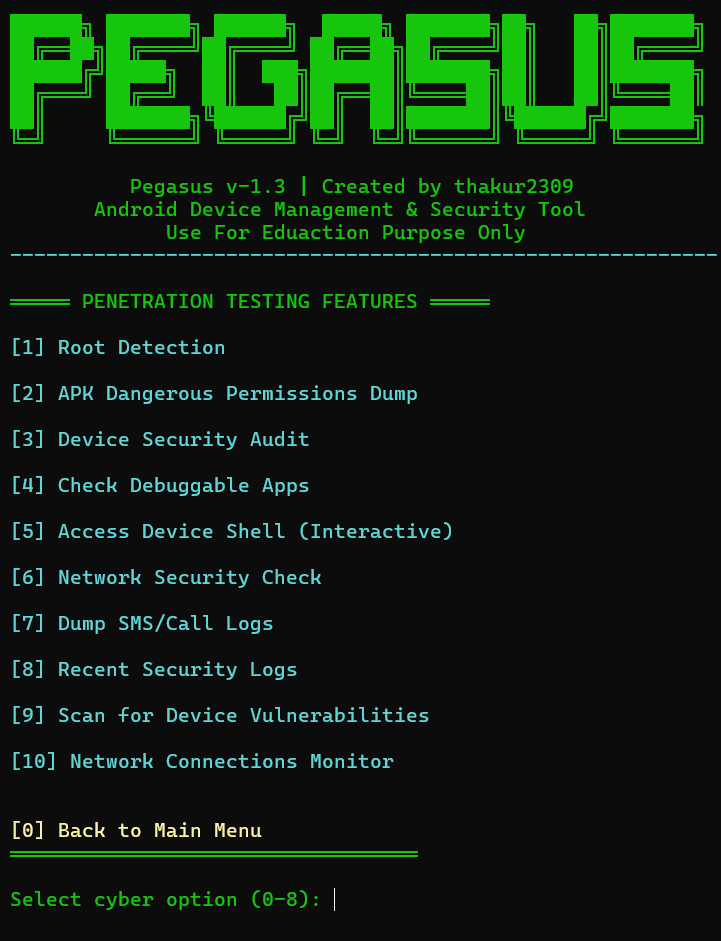 thakur2309/pagasus-pro
Kit de ferramentas Python para gerenciamento de dispositivos Android e auditoria de segurança baseado em ADB, com um menu interativo para detecção de…