

semantic_firewall
 blackvectorops/semantic_firewall
Generate deterministic semantic fingerprints for Go functions. Detect xz-style backdoors and verify semantic equivalence using Static Single…
defensive-toolsstatic-analysisstatic-code-analysis+6
36
blackvectorops/semantic_firewallGenerate deterministic semantic fingerprints for Go functions. Detect xz-style backdoors and verify semantic equivalence using Static Single…
 m14r41/scan4secrets
Encontre credenciais e segredos com mais de 170 regras abrangendo código-fonte, URL da Web e CI/CD, verifica-os em relação às APIs dos fornecedores e…
 vigiloss/vigil
AI harness for long-running code audits, web pentests, and bug bounty hunting, built around how real investigations fail: anchored hypotheses, false…
 vulnz/sast
Free offline SAST engine for CI/CD: AST and cross-file taint analysis, secret detection with live validation, SCA/CVE, IaC misconfiguration, and…
 githubsecuritylab/seclab-taskflow-agent
Estrutura multiagente com suporte a MCP para fluxos de trabalho agênticos declarativos orientados por YAML, usada para auditoria de código assistida…
 nealbridges/vulnhunter
Scanner de segurança de IA agêntica que raciocina como um atacante sobre o código-fonte, confirma falhas exploráveis com PoCs executáveis e conduz…
 linuztx/alter-zero
RAM efficient terminal agent harness for coding, cybersecurity, and automation.
 joshuaprovoste/deserializer
Analisador de Código Estático baseado em AST com Mapeamento de Relacionamentos Potencializado por LLM Agêntico para descobrir caminhos de RCE em…
 niffyhunt/codeguard-copilot
Copiloto de segurança com IA que detecta vulnerabilidades enquanto você programa. Verificação de segurança em tempo real, explicações educativas e…
 dmdhrumilmistry/security-harness
Harness de revisão estática de segurança de aplicações multiagente para agentes de codificação com IA: mapeia bases de código, caça classes de…
 nationwide-group-oss/cryptoptic
Scanner baseado em CodeQL que inventaria chamadas de funções criptográficas em repositórios e organizações do GitHub, produzindo um Cryptographic…
 whgojp/javaseclab
Laboratório abrangente de vulnerabilidades Java com código vulnerável e corrigido, cenários de ataque, notas de auditoria de source/sink e orientação…
 auditinfra-io/o1js-scan
Analisador estático sem dependências para bugs de solidez em circuitos zk em zkApps o1js/Mina e circuitos Noir
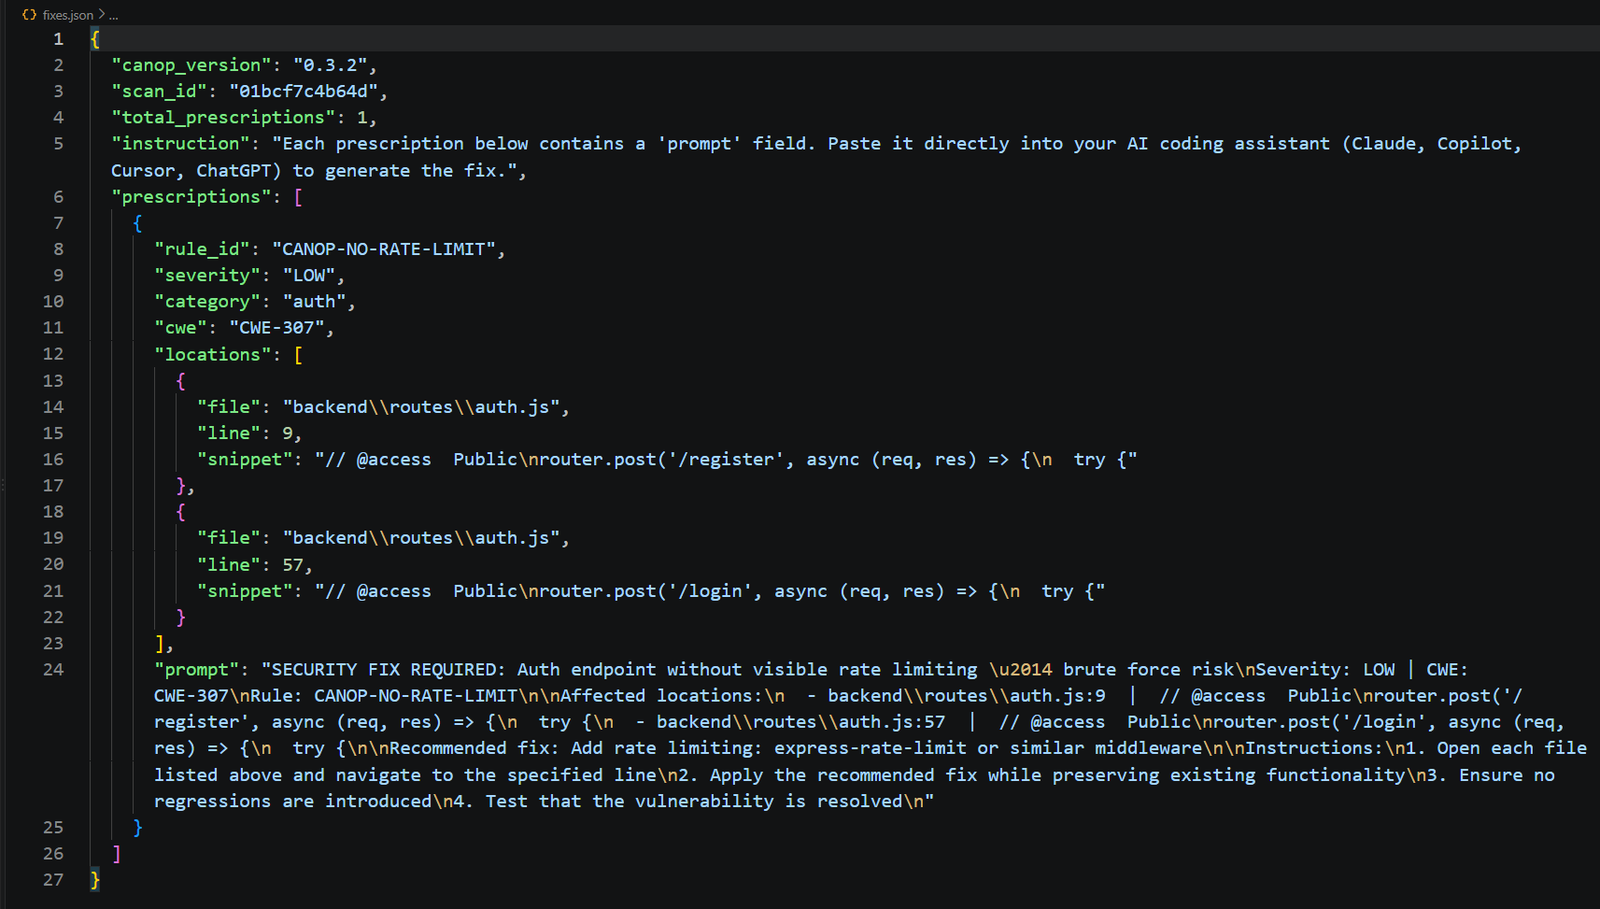 openbreach/canop
CLI de análise estática que escaneia código gerado por IA em busca de vulnerabilidades como injeção de SQL, reflexão insegura e segredos embutidos no…
 owasp/trisuella-aidlca-framework
Policy-governed LLMSecOps framework providing AST-based SAST, secret scanning, supply-chain and multi-cloud CSPM checks, AI-BoM generation, and CI/CD…
 offensive360/sast-scan-action
GitHub Action for Offensive360 SAST scans and SARIF results. See the open-source program for eligibility and setup.
 offensive360/mcp-server
Servidor MCP que executa varreduras SAST em bases de código locais e retorna descobertas com severidade e correções, permitindo que assistentes de IA…
 arian-gogani/enforcement-coverage
Encontra rotas de API com autorização mais fraca do que suas irmãs. Recuperou o CVE-2026-45316 a partir do código-fonte. Inclui os resultados…