

SecretSifter
 owasp/secretsifter
Projeto OWASP Incubator: detecta credenciais expostas em conteúdo entregue pelo navegador (JavaScript, respostas de configuração, tráfego ao vivo).
defensive-toolsvulnerability-scannersweb-application-exploitation+7
owasp/secretsifterProjeto OWASP Incubator: detecta credenciais expostas em conteúdo entregue pelo navegador (JavaScript, respostas de configuração, tráfego ao vivo).
 ambitsecurity/jshound
Encontre todas as requisições de API que um aplicativo web faz, a partir do JavaScript que ele envia: método, URL, corpo, cabeçalhos e operações…
 zentinelproxy/zentinel
Um proxy reverso com foco em segurança, criado para proteger a web livre.
 gmh5225/llm-guard-service
Um serviço para fornecer proteção contra injeção de prompt, ataques de jailbreak e conteúdo prejudicial ao interagir com serviços de IA.
 vulncheck-oss/cli
VulnCheck's official command line tool
 rbidou/pyrasp
Proteção de Runtime de Aplicações (RASP) para servidores web Python, funções serverless e servidores MCP, detetando ataques, injeção de prompt e…
 usebruno/bruno
IDE de código aberto para explorar e testar APIs (alternativa leve ao Postman/Insomnia)
 piratesshield/apiharvester
A ferramenta de ataque de API one shot - encontra a URL da API a partir da raiz fornecida e simula os ataques automatizados
 tuskira/ai-agent-gateway
Gateway de código aberto que protege, governa e observa as chamadas de ferramentas MCP e o tráfego LLM de agentes de IA, com autenticação por chave…
 vighnesh91/securiscan
Motor de triagem de segurança em Python com biblioteca padrão que escaneia aplicações web, APIs, LLMs e pacotes móveis por meio de inspeção passiva…
 ejfkdev/oss
CLI de armazenamento de objetos compatível com S3 multicloud para listar, exportar e baixar buckets em AWS, Aliyun, Tencent, Huawei e muito mais, com…
 les-k/wp-secure-mcp
Um plugin WordPress que expõe um servidor MCP sobre a REST API, com o modelo de segurança como ponto central -- fecha o formato de bypass de OAuth da…
 lumoslab-innovation/openhunterai
Red team de IA local-first para segurança de aplicações web, API e LLM. Raciocínio no estilo de atacante, descobertas respaldadas por evidências e…
 owasp-noir/alibi
Cross-check the views of your attack surface and find the endpoints that cannot corroborate each other.
 pigeonlabshq/pigeon
Aplique delegação de privilégio mínimo para agentes de IA com credenciais assinadas e com escopo. Conceda aos subagentes capacidades e recursos…
 michaels1011/ephemora-cell
Capability-based WASM runtime for executing untrusted AI-generated code with enforced CPU, memory, time, I/O, and filesystem limits. Provides…
 p0pr0ck5/lua-ffi-libinjection
LuaJIT FFI bindings para libinjection, fornecendo detecção de injeção de SQL e XSS com APIs específicas de contexto para segurança de aplicações web.
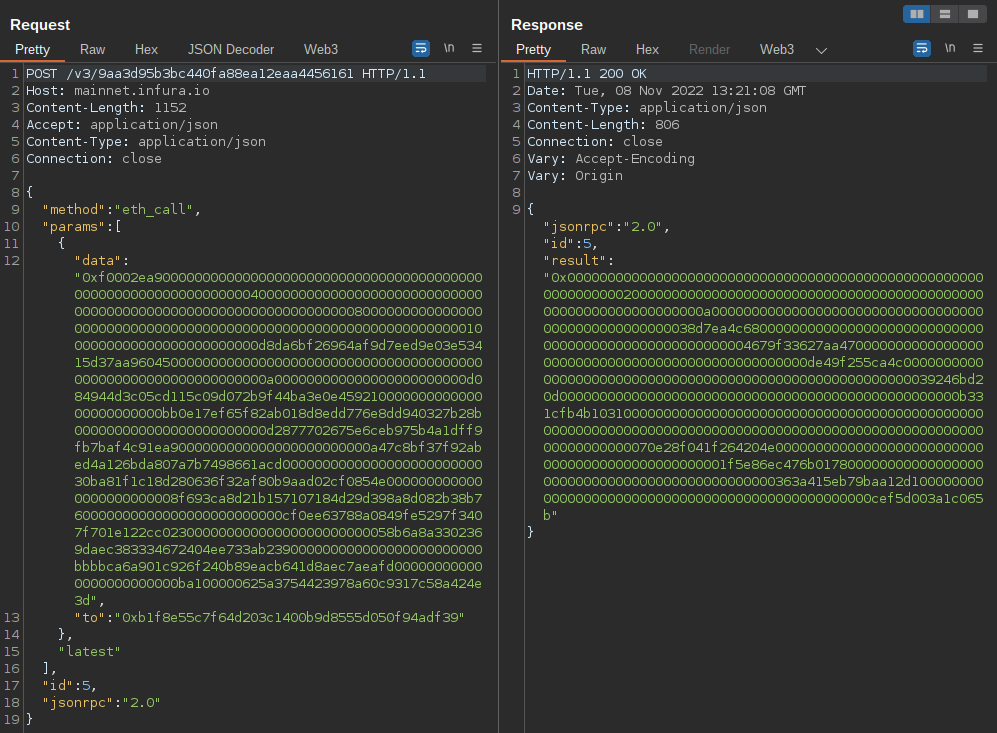 uwctcjnwlk/web3-decoder
Extensión de Burp Suite para decodificar llamadas JSON-RPC de Ethereum e interacciones con contratos inteligentes, con soporte para múltiples cadenas…