

confirmesc
 capture0x/confirmesc
Enumerador de privesc para Linux que confirma a explorabilidade e fornece o comando exato de shell root - sem precisar procurar no GTFOBins. Servidor…
privilege-escalationvulnerability-scannersexploitation+7
1
capture0x/confirmescEnumerador de privesc para Linux que confirma a explorabilidade e fornece o comando exato de shell root - sem precisar procurar no GTFOBins. Servidor…
 yv1ing/secbox
Conduzindo testes de segurança cibernética usando o agente pi em um ambiente sandbox pré-construído.

 rdelasierra-uy/rag-seguridad
CyberRAG — RAG 100% local (Ollama) sobre apuntes y libros de ciberseguridad: recuperación híbrida, respuestas con citas, asistente de pentest por…
 rdelasierra-uy/portfolio
Vitrine profissional: writeups de Hack The Box, relatórios, estudos de caso de GRC (ISO 27001/27002/27005/27035, ISO 31000 + MAGERIT), scripts de…
 abraxas/gatex
FortinetHunter (@YogSoth0) aplicação de cracking de binários. Parte do CTF para FortinetHunter. ELF door: um Nuitka onefile stripped, um verificador…
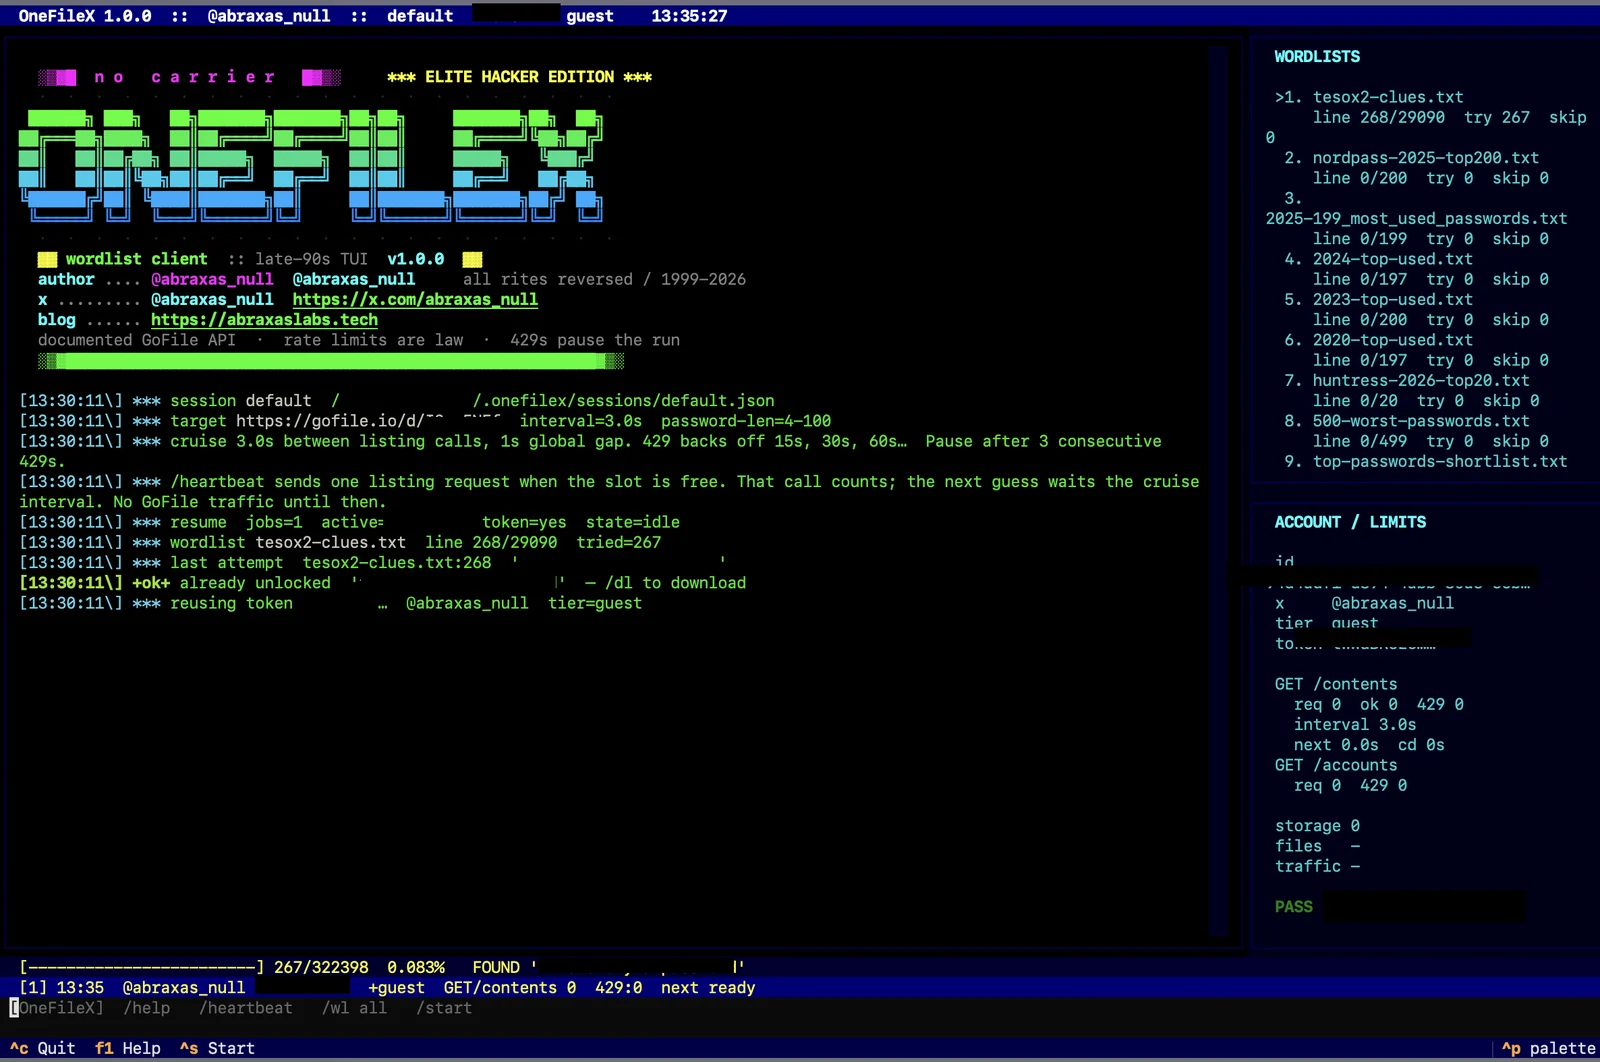 abraxas/gofilex
Força-bruta de Wordlist para Senhas de Download do GoFile (gofile.io)
 gmh5225/kernel-ctf
Coleção de desafios CTF de exploração do kernel Linux abordando vulnerabilidades de buffer overflow, use-after-free e race condition para aprendizado…
 b4sith-sec/gu3ssweak
Aplicativo Android deliberadamente vulnerável para pesquisa de segurança móvel e prática de bug bounty - OWASP Mobile Top 10
 mister-iks/pcybox-attackgraph
Laboratório de navegador de código aberto para construir uma infraestrutura simulada, observar um ataque se mover através dela e verificar se sua…
 mitsu-bis/security-portfolio
Portfólio de segurança com descobertas originais de divulgação responsável, write-ups de CTF e laboratório, notas de metodologia e ferramentas de…
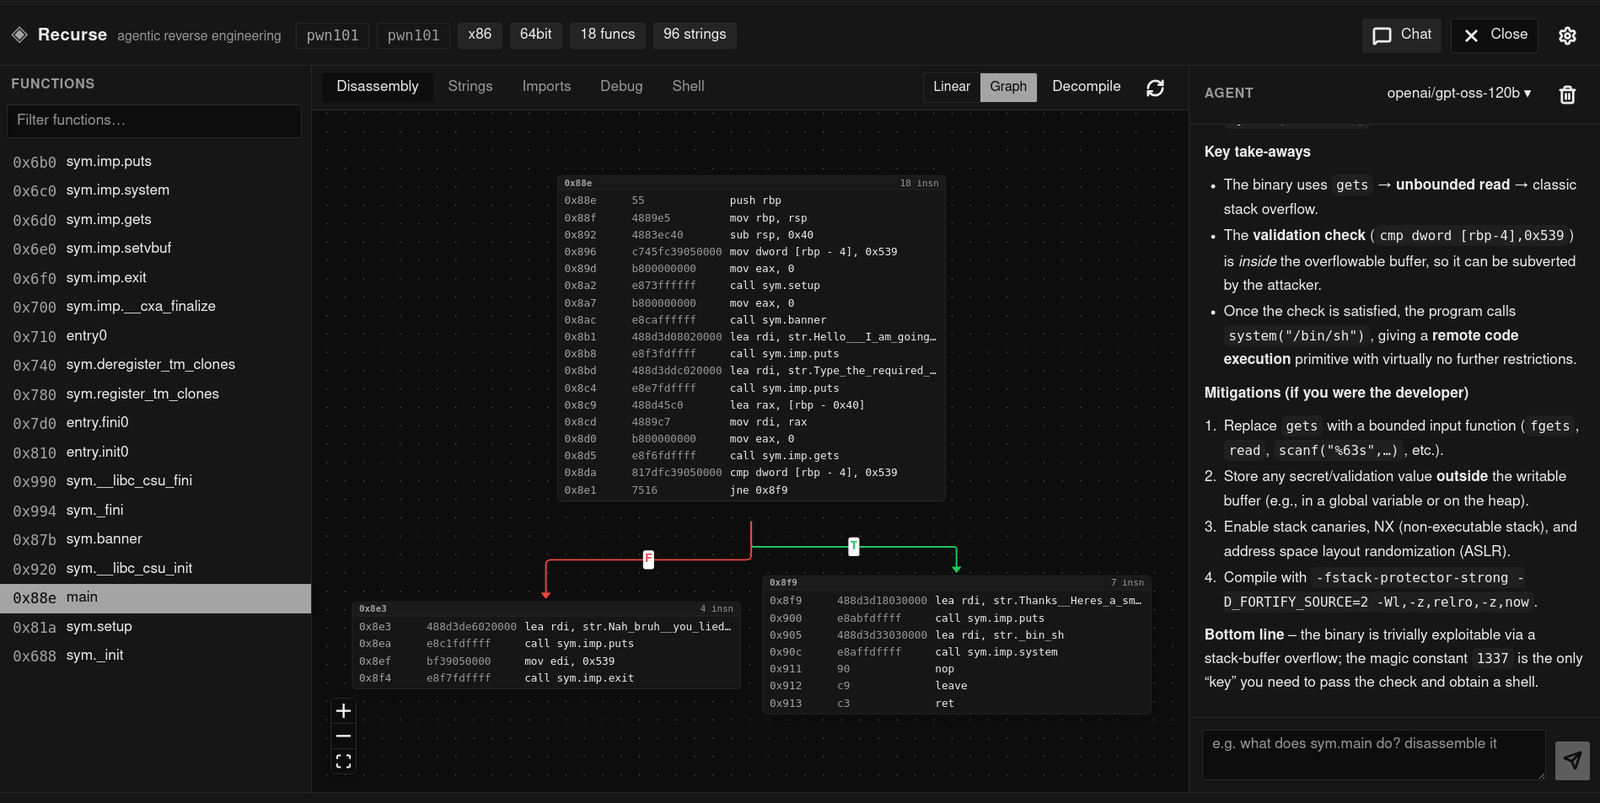 recurse-labs/recurse
Agentic reverse engineering IDE with a pure-Rust multi-architecture disassembler, native decompiler, debugger, and LLM agent for binary analysis and…
 w4r10ck423/envvisualizer
Faça o parse e visualize /proc/self/environ em máquinas Linux comprometidas — categoriza variáveis de ambiente por stack tecnológica (AWS, Django,…
 s1n6h/pentest-harness
Harness de agente de IA auto-hospedado para pentests autorizados, bug bounty, laboratórios de segurança e CTFs. Baseado em plugins, suporte a…
 mubix/ai-ctf
Plataforma local de Capture-the-Flag com IA, com lições guiadas sobre injeção de prompt, abuso de chamadas de ferramentas e OSINT contra seis…
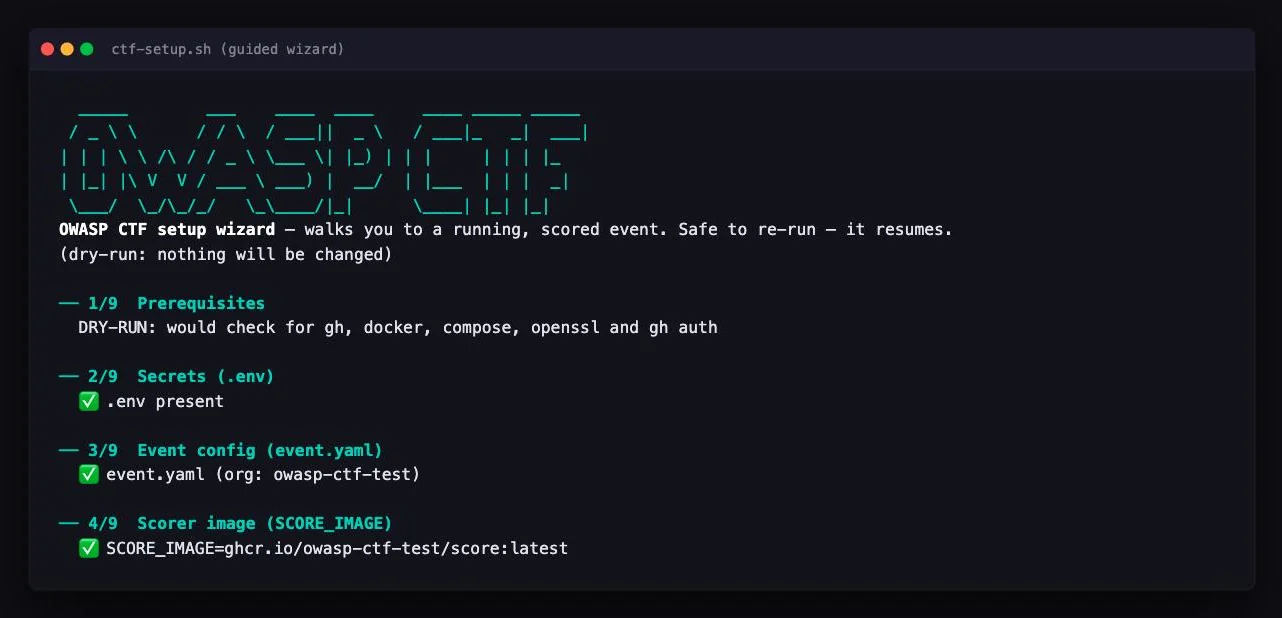 owasp/owasp-ctf-in-a-box
Self-hosted OWASP CTF kit: one box, one free GitHub org, no cloud dependencies
 whgojp/javaseclab
Laboratório abrangente de vulnerabilidades Java com código vulnerável e corrigido, cenários de ataque, notas de auditoria de source/sink e orientação…
 veridiff/veridiff
Dynamic branch-divergence finder for native code -- traces two Frida executions and finds the exact instruction where they diverge.
 whereisxuezugi/cplhf
Kit modular em Bash que fortalece sistemas Debian/Ubuntu para competições CyberPatriot, automatizando o endurecimento de contas, firewall, SSH, PAM e…