

Auditor de higiene somente leitura do Active Directory e Microsoft Entra ID em PowerShell puro. Coleta uma vez, analisa offline: descobertas determinísticas, caminhos de ataque, mapeamento NIS2/ISO 27001/DORA/GDPR, relatórios HTML/CSV/JSONL, análise de IA opcional
                     .
                    / V\
                  / `  /
                 <<   |                IDWolf
                 /    |                Active Directory / Entra hygiene
               /      |
             /        |
           /    \  \ /
          (      ) | |
  ________|   _/_  | |
<__________\______)\__)

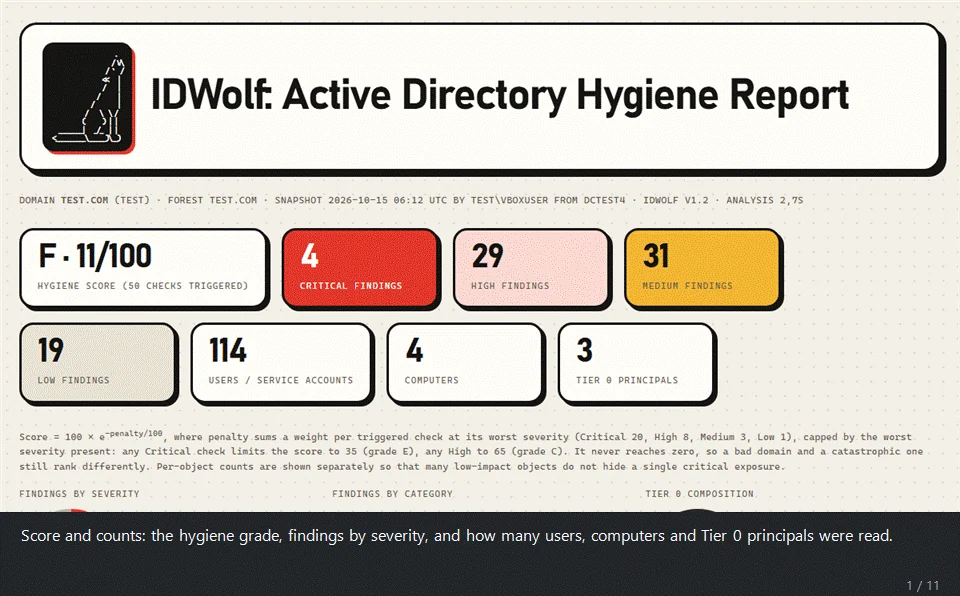
Um relatório real de um domínio de laboratório descartável: a pontuação, os gráficos, o resumo por IA com o seu veredicto sobre o encadeamento dos achados até ao comprometimento do domínio, os vetores de ataque observados em ataques recentes, o mapa de caminhos de ataque, os membros Tier 0 e os achados.
O IDWolf é testado num laboratório Active Directory real, não apenas em dados sintéticos: um
domínio povoado com Vulnerable-AD
e com os scripts do próprio projeto em tests/lab/, que plantam cadeias de ACL,
delegação e outras más configurações.
O IDWolf é uma auditoria de higiene para Active Directory e Microsoft Entra ID, escrita em PowerShell puro. Tira um snapshot só de leitura do seu diretório usando apenas o módulo nativo ActiveDirectory, depois analisa esse snapshot offline e dá-lhe um relatório HTML, um CSV de achados e, se quiser, JSON Lines para o seu SIEM.
Do lado do AD corre 169 verificações: Kerberos, acesso privilegiado, higiene de contas, configuração do domínio, permissões, DNS, AD CS (ESC1-5, 9, 10, 13, 15), saúde operacional (replicação, DHCP, backups), endurecimento de hosts lido a partir das GPOs (assinatura SMB e LDAP, NTLM, hash LM, direitos de utilizador) e qualidade de passwords, tudo sem nunca manusear um hash de password. Um coletor separado cobre o Microsoft Entra ID com 90 verificações, mapeadas para o benchmark CIS Microsoft 365.
Se quiser, um passo Gemini pode escrever um resumo executivo e um plano de remediação. Os achados em si são sempre calculados na sua máquina, e cada nome de diretório é substituído por um token antes de qualquer coisa ser enviada.
O relatório é um único ficheiro HTML autónomo, construído para ser lido pelas pessoas que têm de agir sobre ele, não apenas por quem correu a auditoria. Um separador de dashboard tem uma pontuação e uma classificação, um mapa de caminhos de ataque e um mapa de confiança desenhados em SVG, os membros Tier 0, cartões NIS2 / ISO 27001 / DORA / RGPD, categorias, principais riscos e gráficos; um separador de detalhes tem cada achado com a sua correção. Sem bibliotecas externas, sem CDN, nada carregado da internet: abre offline e pode ser enviado por email tal como está.
O GitHub mostra ficheiros HTML como texto simples, por isso descarregue as amostras e abra-as num navegador:
examples/lab_report.html é o relatório do GIF. Vem do domínio
de laboratório (povoado com Vulnerable-AD e os scripts tests/lab/) e
inclui o resumo opcional do Gemini.examples/demo_report.html é construído sobre um domínio fictício, com
uma recolha profunda e qualidade de passwords. O seu CSV de achados e JSON Lines estão
ao lado dele.examples/entra_report.html é o tenant Entra fictício.| Script | Corre em | Precisa de | Produz |
|---|---|---|---|
Start-IDWolf.ps1 (ou Start-IDWolf.cmd) | qualquer lugar | nada | um menu para tudo o que se segue |
Collect-ADSnapshot.ps1 | uma máquina associada ao domínio | módulo ActiveDirectory (RSAT), uma conta de domínio | snapshot AD JSON |
Collect-EntraSnapshot.ps1 | qualquer máquina | Microsoft Graph SDK, Global Reader | snapshot Entra JSON |
Export-PasswordQuality.ps1 | qualquer máquina que consiga alcançar o PDC (host de administração confiável ou DC), ou um NTDS.dit offline | DSInternals, direitos DCSync | JSON de qualidade de passwords (sem hashes) |
IDWolf.ps1 | qualquer lugar | nada | relatório HTML + CSV + JSONL |
Export-BloodHound.ps1 | qualquer lugar | nada | zip BloodHound CE (beta) |
Invoke-IDWolfScheduled.ps1 | uma tarefa agendada | como o coletor | recolher + analisar sem prompts, um feed para o SIEM |
Não precisa de dizer ao IDWolf.ps1 se um snapshot é AD ou Entra. Ele
descobre isso sozinho.

