

key-transparency-auditor
 signalapp/key-transparency-auditor
Busca continuamente e verifica criptograficamente as atualizações do log de transparência de chaves, mantém um prefixo condensado e uma visão da…
defensive-toolscryptographylog-analysis
8
signalapp/key-transparency-auditorBusca continuamente e verifica criptograficamente as atualizações do log de transparência de chaves, mantém um prefixo condensado e uma visão da…
 yubico/libfido2
Fornece funcionalidade de biblioteca para FIDO2, incluindo comunicação com um dispositivo via USB ou NFC.
 signalapp/libsignal
Lar do Signal Protocol, bem como de outros primitivos criptográficos que tornam o Signal possível.
 b3rito/oopso
Um construtor de consultas OSINT no lado do cliente, fácil de usar, para descobrir gerenciadores de arquivos expostos em mecanismos de busca.
 neelkotnis/azure-security-auditor
Ferramenta de CLI para auditar a postura de segurança do Azure, RBAC, NSGs, armazenamento, identidade e criptografia.
 jatinkapilaq1/intel-me-research
Fale diretamente com o seu Intel Management Engine — ferramenta Python sem dependências. Encontra fugas de memória, manifesto de partições, sondagem…
 eliavila10/project_bias
Mecanismo criptográfico de alto desempenho e sem viés em Ada/SPARK, que aproveita pools de entropia nativos do sistema operacional.
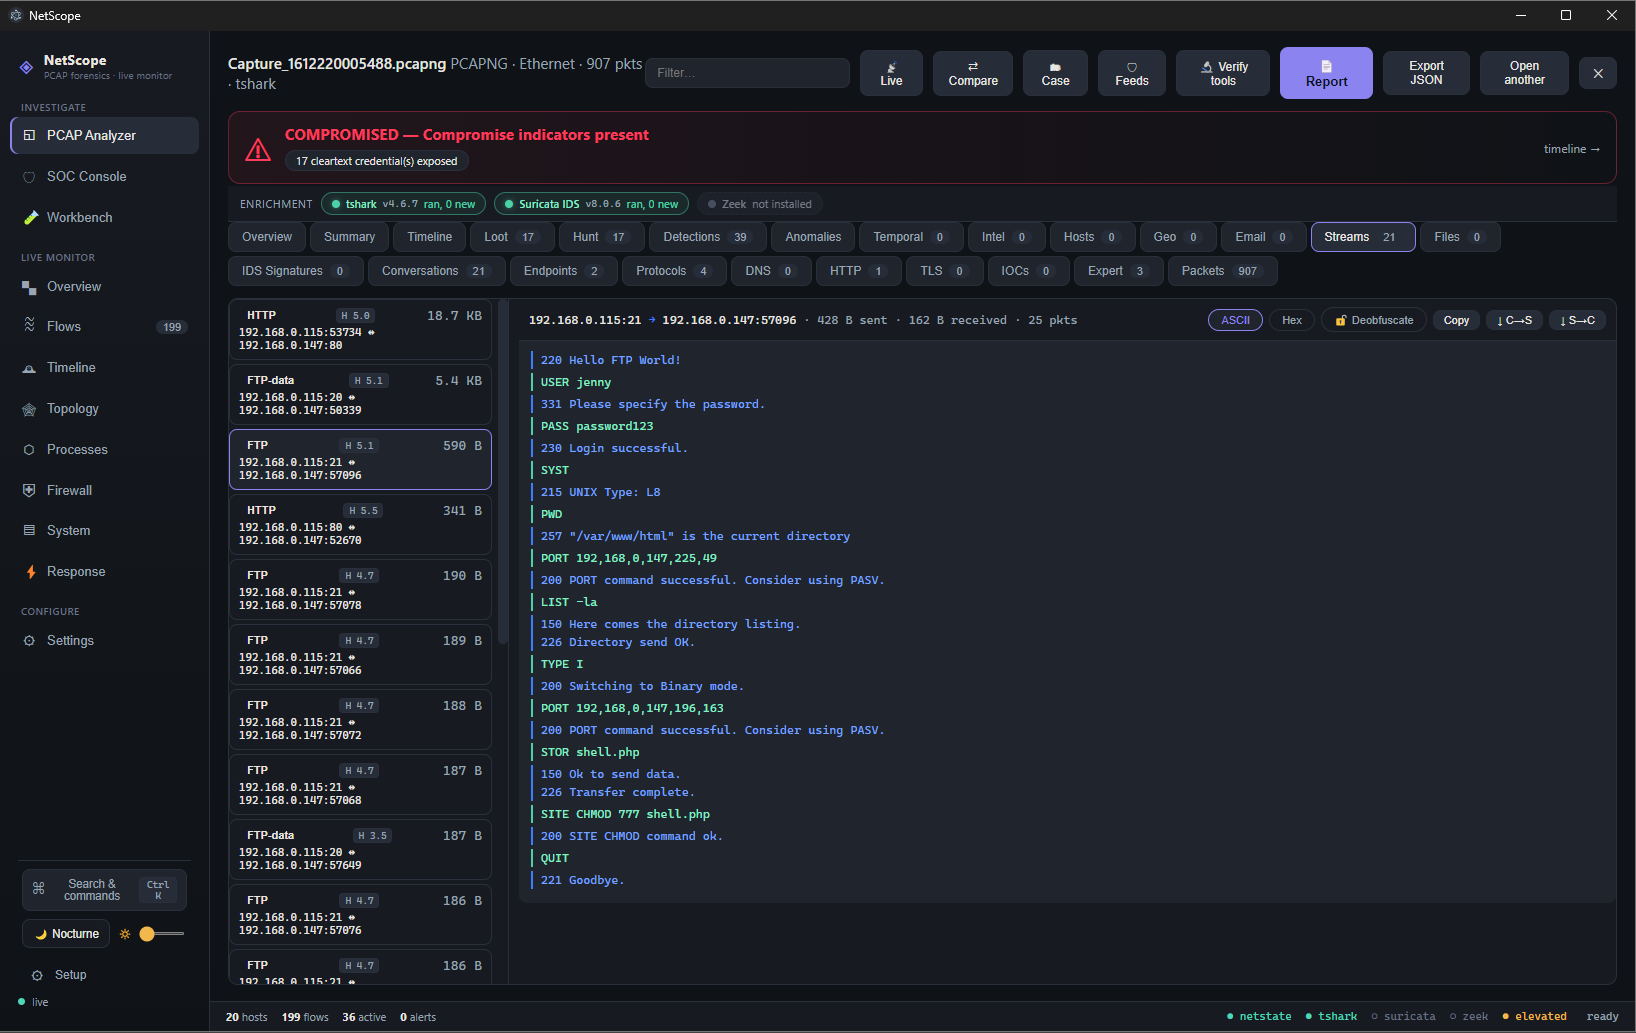 spectralzero/netscope
Plataforma de investigação e resposta de rede offline-first para Windows. Transforma um pcap ou captura ao vivo em um veredito forense completo —…
 priyanshu-rawa/cybersecurity-handbook
Base de conhecimento de cibersegurança de código aberto com mais de 400 notas, laboratórios e cheat sheets cobrindo ofensiva, defesa, criptografia,…
 doctoreww/evilfonttool
Uma ferramenta de engano baseada em fontes para red teaming, pesquisa de segurança e qualquer outra coisa.
 sneakynachos/cve-2026-2766-but-with-wasm
CVE-2026-2766, mas com wasm
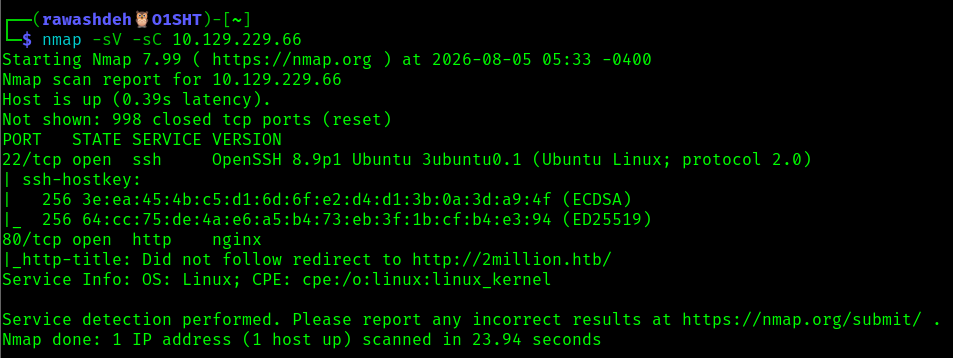 abedallarawashdeh/htb-twomillion-machine
Hack The Box writeup da máquina TwoMillion — bypass de JWT/código de convite, IDOR, injeção de comandos e escalonamento de privilégios via…
 huzjie/aegisagent
Gateway de segurança em tempo de execução para agentes de IA: atesta criptograficamente chamadas de ferramentas, aplica políticas, isola a execução…
 lazybear8372/cve-2023-31014_lab
Laboratório educacional Android para sequestro de implicit intents do CVE-2023-31014.
 xiaoqimikko/bc-check
Scanner offline que informa quais dos CVEs de 2026 do Bouncy Castle realmente se aplicam a você - entre BC, BC-LTS e BC-FJA (FIPS), que não…
 alexojocyber/cve-2011-2523-vsftpd-validation-lab
Laboratório autorizado usando Kali–Metasploitable2 com Python e Nmap NSE para validar o CVE-2011-2523 no vsFTPd 2.3.4.
 sneakynachos/cve-2024-29943-but-with-wasm
CVE-2024-29943, mas com wasm
 digicred-oss/caos-os
Customer Assurance Operating System. Responda uma única vez aos questionários de segurança que seus clientes enviam.