

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories

Ferramentas

TodasSegurança AndroidAutenticação e AutorizaçãoSegurança de Infraestrutura em NuvemFerramentas DefensivasForensia de DiscoSegurança de Sistemas EmbarcadosUtilitários de Propósito GeralGerenciamento de Indicadores de Comprometimento (IOC)OSINT (Inteligência de Fontes Abertas)Sniffing e Análise de PacotesQuebra de SenhasFrameworks de Testes de PenetraçãoFerramentas de PhishingEscalada de PrivilégiosReconhecimentoAnálise EstáticaScanners de VulnerabilidadesScanners de Vulnerabilidades WebAuditoria de Wi-FiSegurança BluetoothSegurança de ContêineresAnálise Dinâmica (Sandboxing)Ferramentas de Criptografia/DescriptografiaFrameworks de ExploraçãoGerenciamento de IdentidadesSegurança iOSSegurança IoTForensia de MemóriaMapeamento de RedeOSINT para Engenharia SocialAtaques de SenhaGeração de PayloadsMecanismos de PersistênciaEscaneamento de PortasAnálise Estática de Código (SAST)Feeds e Agregadores de AmeaçasAnálise de VulnerabilidadesProxies Web e InterceptaçãoAnálise de CódigoEnumeração de DNS e SubdomíniosAnálise Dinâmica de Código (DAST)ExploraçãoAnálise de HashEvasão de IDS/IPSFerramentas de ImpersonaçãoMovimento LateralPentesting de Apps MóveisForensia de RedeEngenharia ReversaFerramentas RFID/NFCSegurança SCADA/ICSScripting e AutomaçãoSegurança ServerlessShellcodeExploração de Aplicações WebTestes de Segurança de APIsAuditoria de ConfiguraçãoExfiltração de DadosDepuradoresAnálise ForenseColeta de InformaçõesForensia MóvelControle de Acesso à RedePós-ExploraçãoVirtualização para SegurançaPhishingBypass de WAFSegurança WebFuzzingSegurança de RedeEsteganografiaSegurança Sem FioRecuperação de DadosAnálise de MalwareForensia DigitalHacking de HardwareCriptografiaCTFTestes de PenetraçãoSegurança na NuvemDevSecOpsSegurança MóvelPrivacidadeComando e ControleEngenharia SocialSegurança de HardwareUtilitários e FrameworksSegurança de Hardware e IoTDetecção de SegredosAnálise de BináriosInteligência de AmeaçasGerenciamento de Identidade e Acesso (IAM)Segurança da Cadeia de SuprimentosAutenticaçãoAprendizado de MáquinaDetecção de IntrusãoPapers e PesquisaConfiguração IncorretaEnumeração de SubdomíniosColeta de EmailsAprendizado e EducaçãoEngenharia Reversa Assistida por IAFuzzing de DNSRed TeamingResposta a IncidentesRastreadorRecursos CuradosFerramenta de Acesso RemotoGeração de ShellcodeDesenvolvimento de PayloadsCavalo de Troia de Acesso RemotoSegurança de APIAnti-BotFalsificação de Impressão DigitalBypass de CAPTCHASegurança de EmailAnálise de DNSEngenharia do CaosTrilhas e CursosEscape de ContêinerSegurança de IASegurança de Banco de DadosAnálise de FirmwareDetecção de AnomaliasAnálise de LogsAtaque AdversárioExploração de BináriosLabs e Prática
Mais recentesRelevânciaMais popularesAtualizadas recentemente
136 resultados
lockjaw preview

lockjaw

GitHubg13net/lockjaw

Framework C2 modular para Windows com teamserver em Rust, implant em Zig, syscalls indiretas, bypass de AMSI, injeção reflexiva/PoolParty, execução…
penetration-testing-frameworksexploit-frameworkspersistence-mechanisms+9
33
há 18 dias
voidsec-proxy preview

voidsec-proxy

GitHubvoidsecsoftwares/voidsec-proxy

Kit de ferramentas de segurança ofensiva multi-módulo para encadeamento de proxy SOCKS5, varredura de portas, enumeração de DNS, quebra de hash,…
password-crackingreconnaissanceencryption-decryption-tools+8
4há 1 mês
ThreadlessInject preview

ThreadlessInject

GitHubccob/threadlessinject

Injeção de Processo Threadless usando hooking de função remota.
payload-generationshellcodepost-exploitation+4
824há 2 anos
RunPE preview

RunPE

GitHubnettitude/runpe

Carregador reflexivo em C# para binários não gerenciados.
payload-generationimpersonation-toolsshellcode+6
445há 3 anos
ShellcodeFluctuation preview

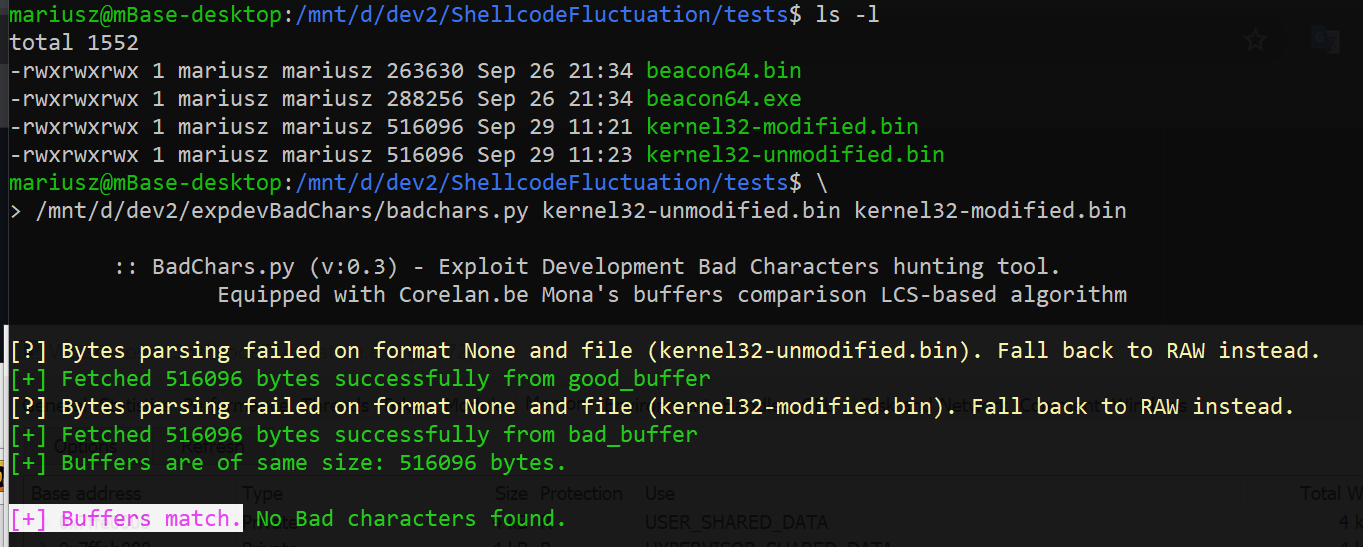
ShellcodeFluctuation

GitHubmgeeky/shellcodefluctuation

Uma técnica avançada de evasão em memória que alterna a proteção de memória do shellcode entre RW/NoAccess e RX e, em seguida,…

payload-generationshellcodepost-exploitation+4
1.1khá 4 anos
rizin preview

rizin

GitHubrizinorg/rizin

Framework de engenharia reversa e conjunto de ferramentas de linha de comando no estilo UNIX.
embedded-systems-securitystatic-analysisexploitation+7
4.0khá 3h 51m
keystone preview

keystone

GitHubkeystone-engine/keystone

Framework de montagem multiarquitetura que converte código-fonte de assembly em código de máquina para Arm, x86, MIPS, PowerPC, RISC-V e outros, com…

general-purpose-utilitiespayload-generationreverse-engineering+4
2.6khá 3 meses
Empire preview

Empire

GitHubbc-security/empire

Empire é um framework de pós-exploração e emulação de adversários usado para auxiliar Red Teams e Penetration Testers.
penetration-testing-frameworksexploit-frameworkspayload-generation+16
5.2khá 1 mês
Pokemon-Shellcode-Loader preview

Pokemon-Shellcode-Loader

GitHubtechryptic/pokemon-shellcode-loader

Cansado de olhar para hex o dia todo e ver '\x41's? Prefere olhar para Lugia/Charmander? Tenho a solução para você.
payload-generationshellcodered-teaming+3
128há 4 anos
TangledWinExec preview

TangledWinExec

GitHubdaem0nc0re/tangledwinexec

PoCs e ferramentas para investigação de técnicas de execução de processos do Windows
ids-ips-evasionreverse-engineeringshellcode+6
958há 8 meses
siofra preview

siofra

GitHubcybereason/siofra

Simula o carregador de PE do Windows para identificar vulnerabilidades de sequestro de DLL, gera DLLs armamentadas com payloads de shellcode e…
privilege-escalationvulnerability-scannerspayload-generation+4
511há 9 anos
KeeFarceReborn preview

KeeFarceReborn

GitHubd3lb3/keefarcereborn

Uma DLL autônoma que exporta bancos de dados em texto claro uma vez injetada no processo do KeePass.
password-attackspayload-generationdata-exfiltration+3
299há 3 anos
Dirty-Vanity preview

Dirty-Vanity

GitHubdeepinstinct/dirty-vanity

Um POC para a nova técnica de injeção, abusando da API fork do Windows para evadir EDRs. https://www.blackhat.com/eu-22/briefings/schedule/index.html#…

exploitationshellcodepost-exploitation+4
677há 3 anos
scare preview

scare

GitHubnetspooky/scare

Um REPL e emulador de assembly multi-arquitetura para a sua linha de comando.
dynamic-analysis-sandboxingreverse-engineeringshellcode+4
311há 1 ano
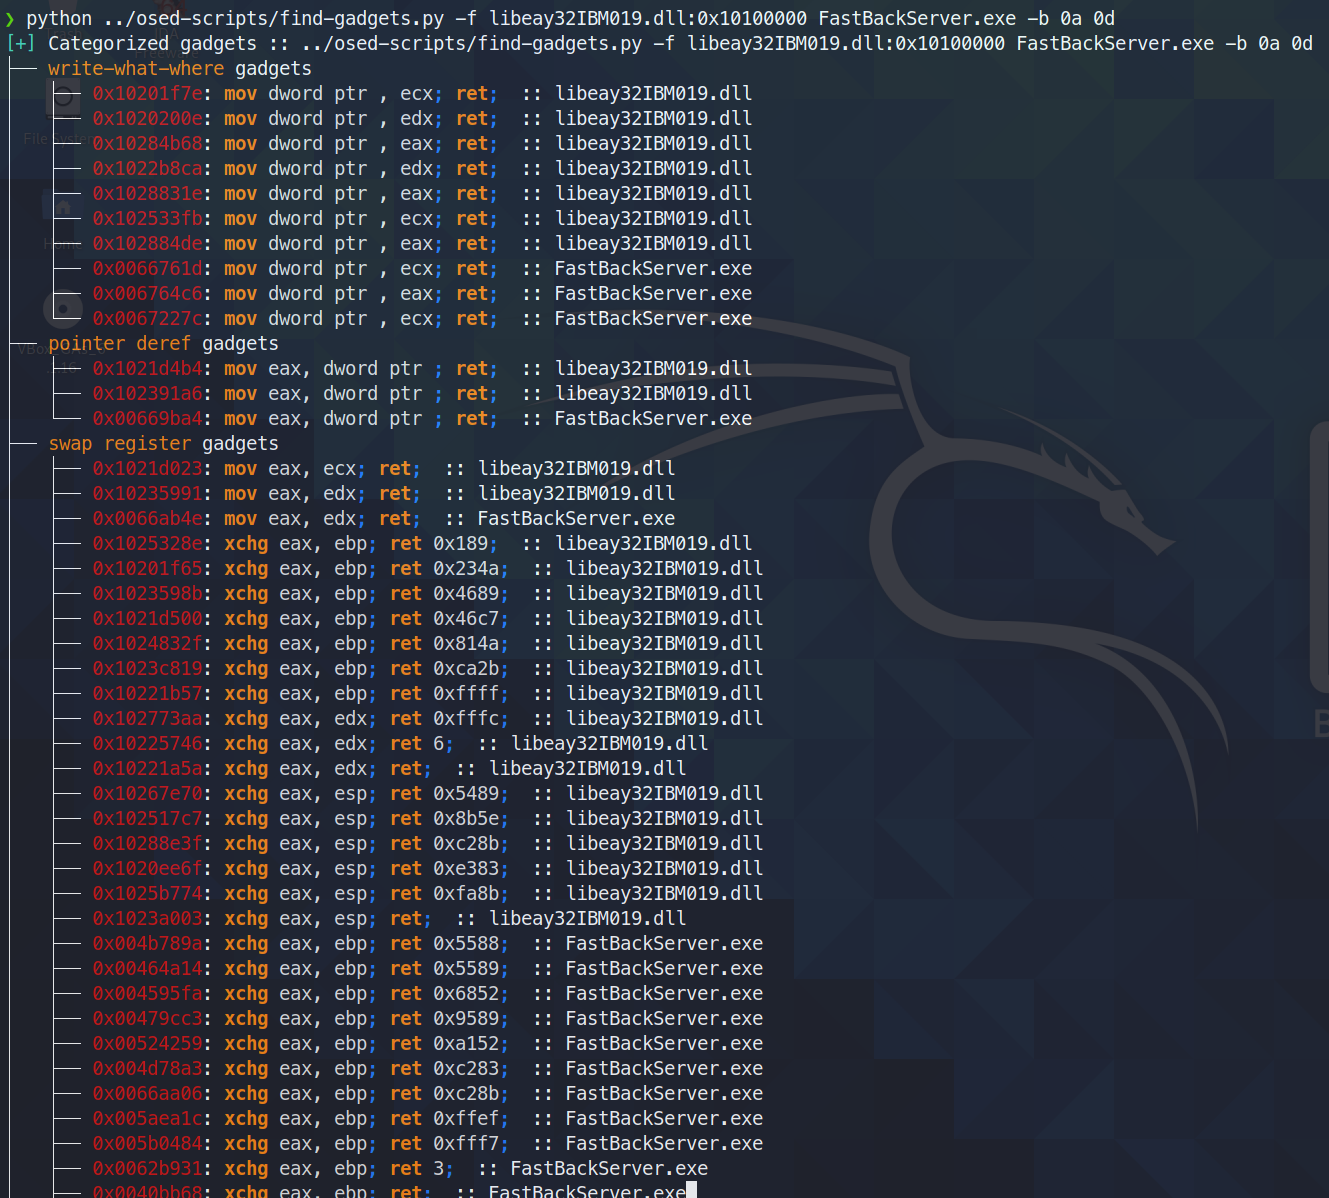
osed-scripts preview

osed-scripts

GitHubepi052/osed-scripts

Ferramentas sob medida para o curso de desenvolvimento de exploits em modo usuário do Windows da Offensive Security (OSED)
exploitationreverse-engineeringdebuggers+5
622há 2 anos
PMD preview

PMD

GitHubrad9800/pmd

Curso prático de desenvolvimento de malware para Windows: API hashing, DLL sideloading, execução de shellcode, manipulação de PE, hospedagem de…
reverse-engineeringshellcodemalware-analysis+6
159há 1 ano
LibTP_Gadget preview

LibTP_Gadget

GitHubsaerxcit/libtp_gadget

Biblioteca Crystal Palace para fazer proxy de chamadas da API Nt via Threadpool. Atualizada para call gadgets.
ids-ips-evasionpost-exploitationred-teaming+3
23há 11 meses
SILVERPICK preview

SILVERPICK

GitHubwinterknife/silverpick

Framework de Desenvolvimento de Shellcode em Modo de Usuário do Windows (WUMSDF)

exploitationshellcodered-teaming+2
158há 3 meses
Anterior12…8Próximo
Geração de Shellcode — Ferramentas | Kitploit