
Kit de ferramentas de segurança celular GTK4 e CLI com 57 módulos para interface aérea 2G GSM, 3G UMTS, 4G LTE e 5G NR, rede central, identidade SIM, rastreamento RF e análise de ataques.
Um toolkit GTK4 de segurança celular para Linux, com uma CLI completa por trás. Módulos shell que cobrem 2G/GSM, 3G/UMTS, 4G/LTE e 5G/NR, além de análise passiva sobre capturas e kits de CVE por geração.
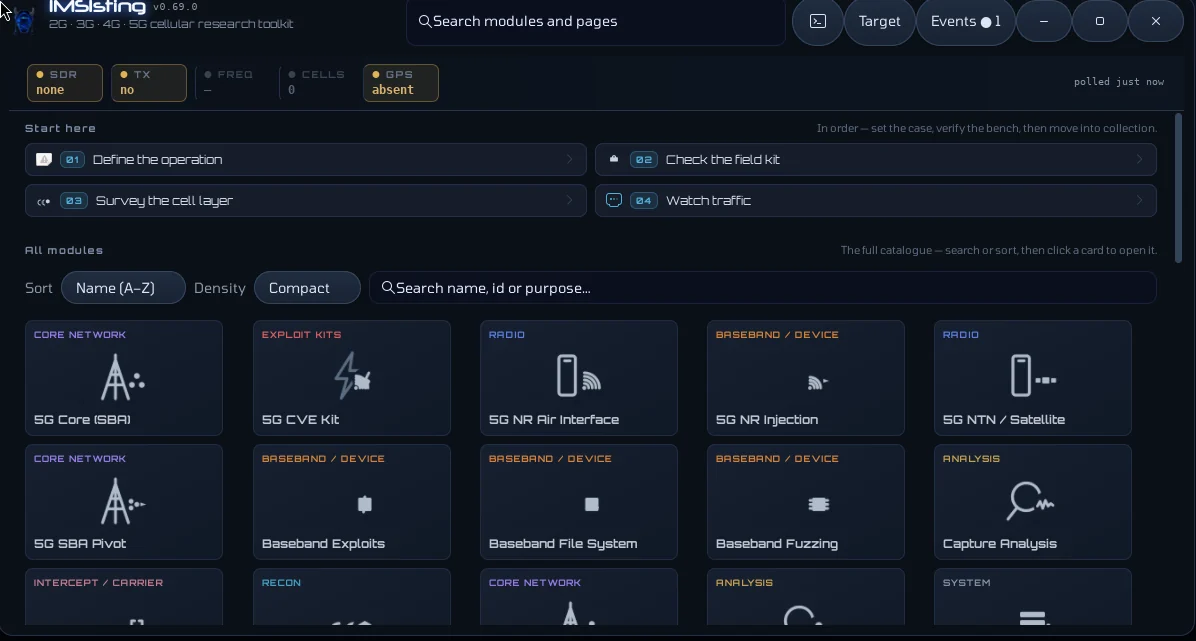
Cada módulo é um script autônomo. A GUI é uma visão sobre eles, não um contêiner — nada está bloqueado atrás da interface.
Desenvolvimento inicial, e honesto sobre isso. Nenhum módulo nesta árvore foi executado contra um rádio real. Não há SDR na máquina em que foi construído, então todo caminho via rádio está escrito e revisado, mas não testado. A seção O que realmente funciona diz exatamente o que é o quê, e vale a pena ler antes de abrir um bug.
O ferramental celular é dividido por camada e por geração. O gr-gsm é 2G. O srsRAN
é 4G/5G. O Osmocom é a pilha por baixo. O Wireshark disseca o que você
capturou, mas não vai capturá-lo, e nenhum deles compartilha uma visão de alvo.
Esta árvore é ampla de propósito: uma mesa, um launcher, um lugar onde um levantamento de célula, uma decodificação NAS, uma mensagem Diameter e uma auditoria de cifra chegam todos ao mesmo TSV.
A outra coisa que ela faz diferente: a maioria das ferramentas diz que funcionou. Esta
é construída para dizer quando não funcionou. Todo módulo tem um --selftest, os
que dependem de hardware nomeiam o rádio que falta em vez de retornar um
resultado vazio, e um módulo que não consegue fazer seu trabalho sai com código diferente de zero em vez de
relatar sucesso.
Nenhum módulo tem um portão de aprovação. Nada se recusa porque uma flag ou uma
variável de ambiente não foi definida antes. As aposentadas --i-have-a-lab-and-authorisation,
--ack-isolated-lab, LTE_ARMED, NR_ARMED, MAP_ARMED, FEMT_S1_ARMED,
SBA_ARMED, BEXP_TX_ARMED, NRJ_TX_ARMED e JAMD_LAB_AUTHORISED são
aceitas e ignoradas, para que linhas de comando antigas continuem funcionando. bash modules/00_deps.sh --preflight imprime o estado da máquina em uma página.
Compile a GUI:
cd native
meson setup builddir
meson compile -C builddir
Em seguida, a partir da raiz do projeto:
sudo ./imsisting.sh          # CLI menu
./imsisting.sh --list        # module list
./imsisting.sh --index       # the module index as TSV
./imsisting.sh --gui         # launch the GUI
./imsisting.sh --tui         # launch the TUI (modules listed by their menu keys)
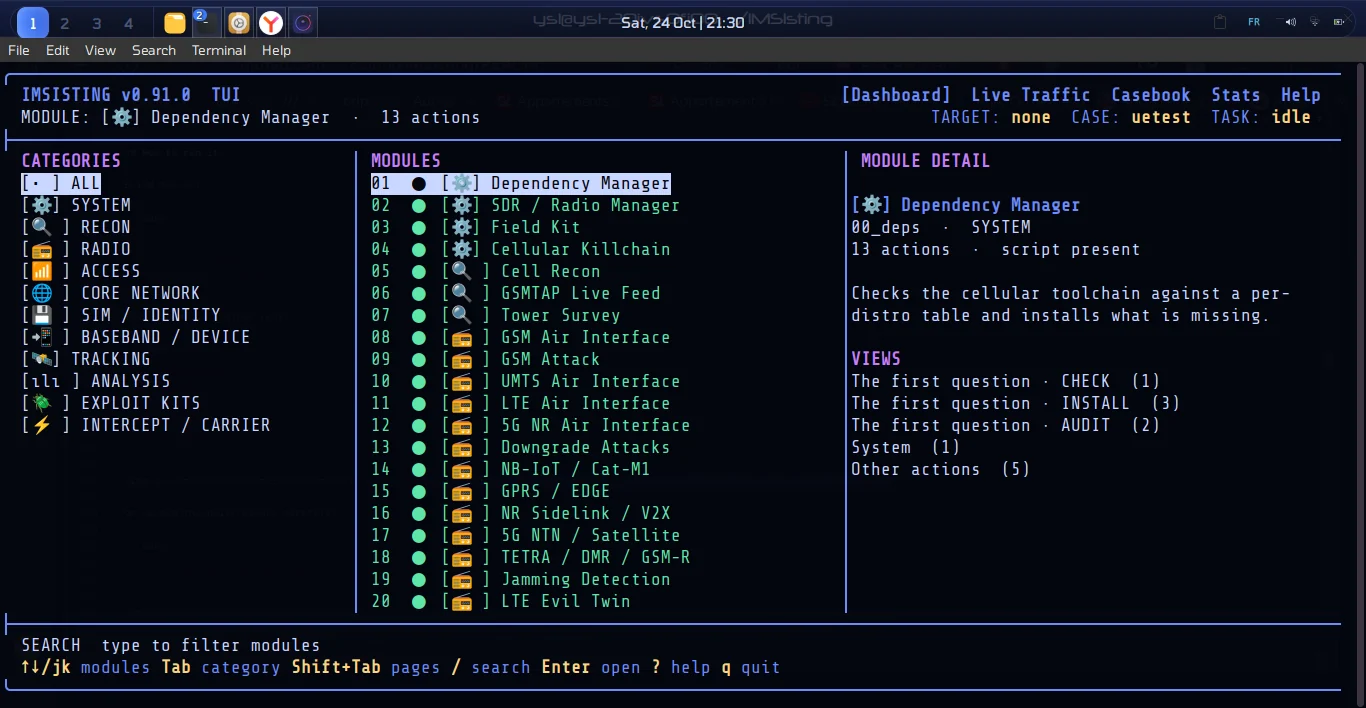
Ou inicie o binário compilado diretamente:
./native/builddir/imsisting-gui
Atalhos. O repositório inclui wrappers em bin/ para que você possa digitar imsisting,
imsisting-gui, imsisting-tui sem o caminho completo. Adicione-os ao seu PATH:
export PATH="$PWD/bin:$PATH"   # add to ~/.bashrc or ~/.profile
imsisting --list                # works from any directory
imsisting-gui                   # launch the GUI
imsisting-tui                   # launch the TUI
A GUI solicita sua senha por ação via pkexec, não uma vez na inicialização.
Obrigatórias: GTK4 (4.14+), meson, ninja, um compilador C, python3.
# Debian / Ubuntu
sudo apt install build-essential meson ninja-build libgtk-4-dev \
                 python3 python3-numpy python3-scipy

# Arch
sudo pacman -S base-devel meson ninja gtk4 python python-numpy python-scipy
Opcional, mas usado por módulos específicos: gnuradio + gr-gsm, srsRAN,
Open5GS/free5GC, tshark, pcsc-tools, gpsd, python3-cryptography.
O 00_deps informa o que está presente e o que está faltando, e distingue uma ferramenta
instalada de uma stack que está de fato completa.
Um decode fornece uma identidade; as tabelas de referência fornecem um proprietário. Elas são públicas, mas não são distribuídas, porque têm centenas de milhares de linhas e ficam desatualizadas — execute o fetcher uma vez por checkout:
tools/fetch-reference-data.sh            # ~2 500 PLMNs, ~6 300 ISPCs, ~67 000 PENs
tools/fetch-reference-data.sh --check    # what is present, without downloading
As consultas distinguem três estados e o toolkit nunca os colapsa: ok (o
operador), absent (o registo foi lido e não contém essa linha — isso é o
achado), e silent (a tabela não está nesta máquina — a resposta é
não observada, não negativa). 02_cell_recon --status-tsv reporta o registo
em plmn_register; 26_ss7_map --ispc imprime owner_state em cada consulta.
data/opops/ é a metade privada: tabelas fornecidas pelo operador para prefixos
de título global, blocos de identidade de célula, intervalos de endereços de core
e identidades SMSC. A árvore inclui o loader e o esquema, nunca os conteúdos, e
reporta um ficheiro em falta como silent em vez de como uma resposta vazia.
A GUI abre num Dashboard — cada módulo como um cartão, agrupado por categoria. Clique num cartão e o módulo abre como o seu próprio separador. Seis separadores são permanentes:
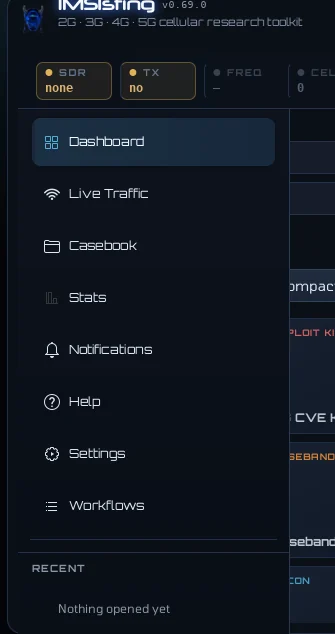
| Separador | O que é |
|---|---|
| Dashboard | Cada módulo como um cartão, agrupado por categoria. O menu principal. |
| Live Traffic | Uma vista GSMTAP em direto (abaixo). Começa a escutar quando o abre. |
| Casebook | Casos, células selecionadas, evidências/capturas, linha temporal, alertas IDS, nós de sensor passivos e relatórios HTML/JSON/TSV. A página Evidence mantém o navegador de loot por módulo e a pré-visualização. |
| Map | Um mapa permanente para tudo o que o toolkit localizou: células, anéis TA, frames geolocalizados e áreas de loot/map/layers/*.tsv, desenhados sobre um basemap Natural Earth incluído. Faça pan, zoom e alterne camadas. |
| Fleet | Nós remotos e o que cada um mediu: classe, transporte, função, capacidades, última vez visto e quão atrasado está o seu fluxo de eventos. Faça um survey a um nó, recolha uma janela de fluxo, copie-a para o caso, ou despache um módulo para correr lá. |
| Stats | Contagens de módulos e de recolhas, uma linha de saúde, e onde o toolkit é mais denso. |
| Notifications | O que a árvore decidiu dizer-lhe, do mais antigo para o mais recente. |
| Help | Como a árvore se encaixa e como a conduzir. |
| Settings | Factos do ambiente, mais ações de sondagem de dependências e SDR. |
| Workflows | Cadeias guardadas, executadas a partir do painel. |
Os separadores de módulos aparecem ao lado destes e podem ser fechados; os separadores permanentes não podem.
Settings → Interface → Theme alterna toda a secretária entre duas paletas: Night, a paleta azul-preta com que a aplicação foi desenhada, e Ember, a mesma secretária um tom acima — superfícies quase pretas com uma inclinação quente e um único acento de brasa.
Depois de alterar o gerador:
tools/gen-theme.py            # write native/resources/theme-ember.css
tools/check-theme.sh          # packaged? generated? in step with the base sheet?
cd native && ninja -C builddir








