

exoproc
 woldann/exoproc
Instrumentação entre processos para Windows x64 em TypeScript — funções de hook, redirecionamento de threads e leitura/escrita de memória em outro…
dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+8
woldann/exoprocInstrumentação entre processos para Windows x64 em TypeScript — funções de hook, redirecionamento de threads e leitura/escrita de memória em outro…
 sk4r4b/ntdll-reconstruction
Uma técnica que mistura NTDLL unhooking e variantes de gate do hellsgate
 aethervm/aethervm
Plataforma de análise e emulação de binários nativa em LLVM que converte código de máquina AArch64 e x86_64 para LLVM IR para instrumentação,…
 linnemanlabs/glimmer
Emulação de adversários e framework C2 para pesquisa de segurança
 rapid7/metasploit-payloads
Repositório unificado para diferentes payloads do Metasploit Framework
 hfiref0x/kdu
Utilitário de driver de kernel do Windows que abusa de drivers assinados vulneráveis (BYOVD) para contornar o DSE, carregar drivers não assinados,…
 trustedsec/lazzzy_dump
Extrai e descriptografa estaticamente shellcode ofuscado com AES-CBC/XOR de binários PE empacotados com laZzzy por meio de correspondência de…
 x3r0day/fud-c2-framework
Um shell reverso sem arquivo e framework C2 que utiliza syscalls diretas, tunelamento por proxy e criptografia ChaCha20 para evasão de AV.
 racoten/reflectivepluginloader
Mapeador PE reflexivo e mecanismo de module stomping reforçado contra evasão para Windows x64
 jephthai/evilvm
Compilador baseado em Forth implantado como shellcode x86_64 independente de posição, fornecendo um agente de execução remota de código com REPL…
 rurixis/msrkit
Um conceito de usar uma cadeia ROP combinada com uma primitiva WRMSR para chamar funções do kernel e mapear drivers não assinados através de BYOVD…
 withsecurelabs/radare2-scripts
Coleção de scripts radare2 para análise de malware: extrair binários de dumps de memória, corrigir cabeçalhos PE e decodificar imports de funções com…
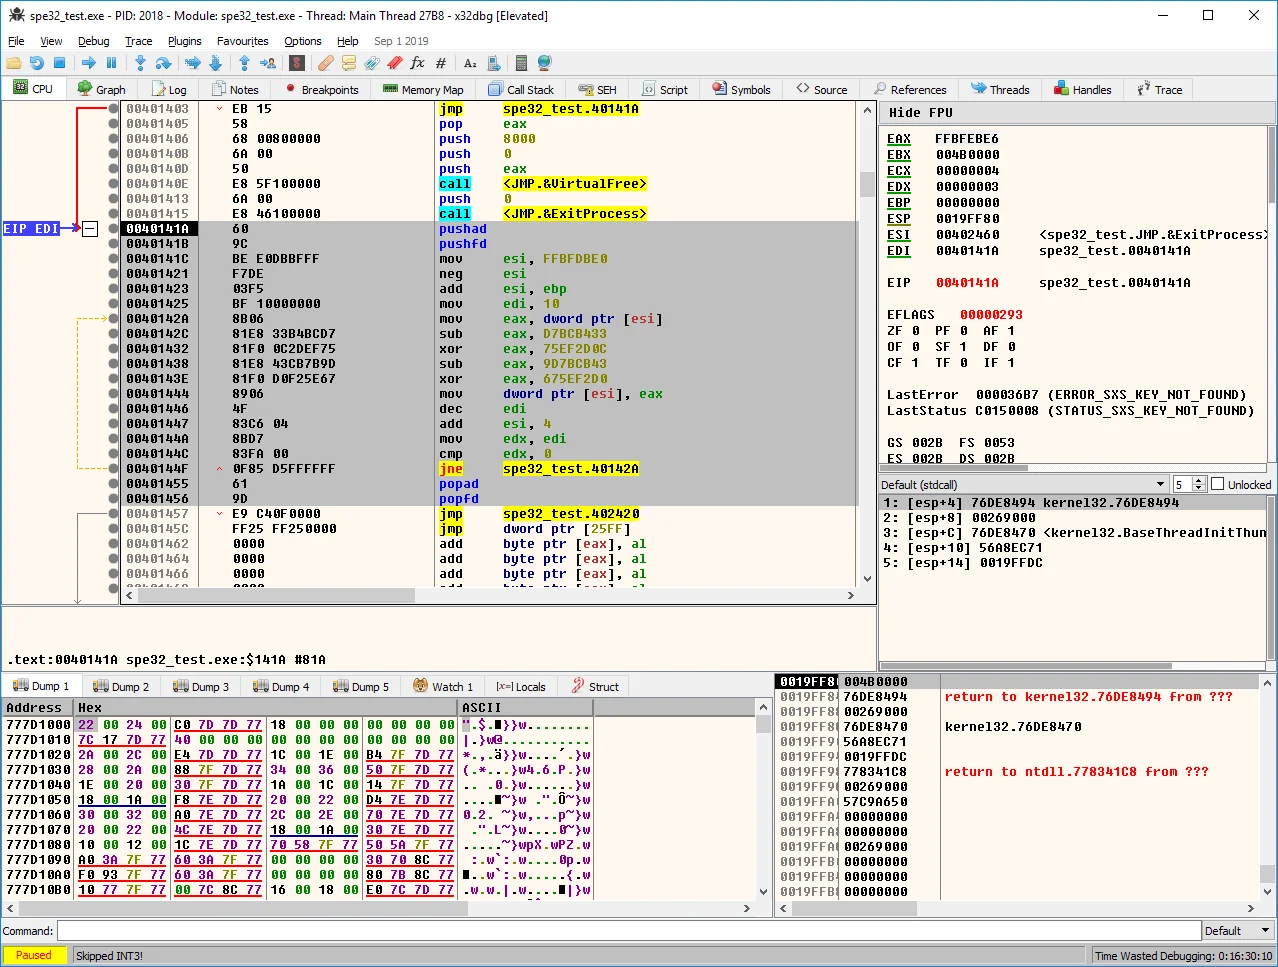 pelock/simple-polymorphic-engine-spe32
Gera código de descriptografia polimórfico exclusivo para criptografar dados, usando instruções e chaves selecionadas aleatoriamente, com geração de…
 ccob/threadlessinject
Injeção de Processo Threadless usando hooking de função remota.
 nettitude/runpe
Carregador reflexivo em C# para binários não gerenciados.
 mgeeky/shellcodefluctuation
Uma técnica avançada de evasão em memória que alterna a proteção de memória do shellcode entre RW/NoAccess e RX e, em seguida,…
 hasherezade/libpeconv
Biblioteca personalizada de carregamento e manipulação de PE para mapeamento manual, hooking de IAT, dump de memória e reconstrução de imports para…
 gmh5225/anti_suspend
Proteja o processo por shellcode