
 lascc/dfirhub
Pesquise artefatos forenses do Windows, veja onde cada um reside no disco e copie o comando KAPE para coletá-lo. Também cria scripts de coleta e converte regras Sigma no navegador.

DFIRHub é uma referência para artefatos forenses do Windows. Ele lista os alvos do KAPE do repositório KapeFiles de Eric Zimmerman, mostra o que cada um coleta e fornece o comando para executar. Também converte regras Sigma em consultas para o seu SIEM.
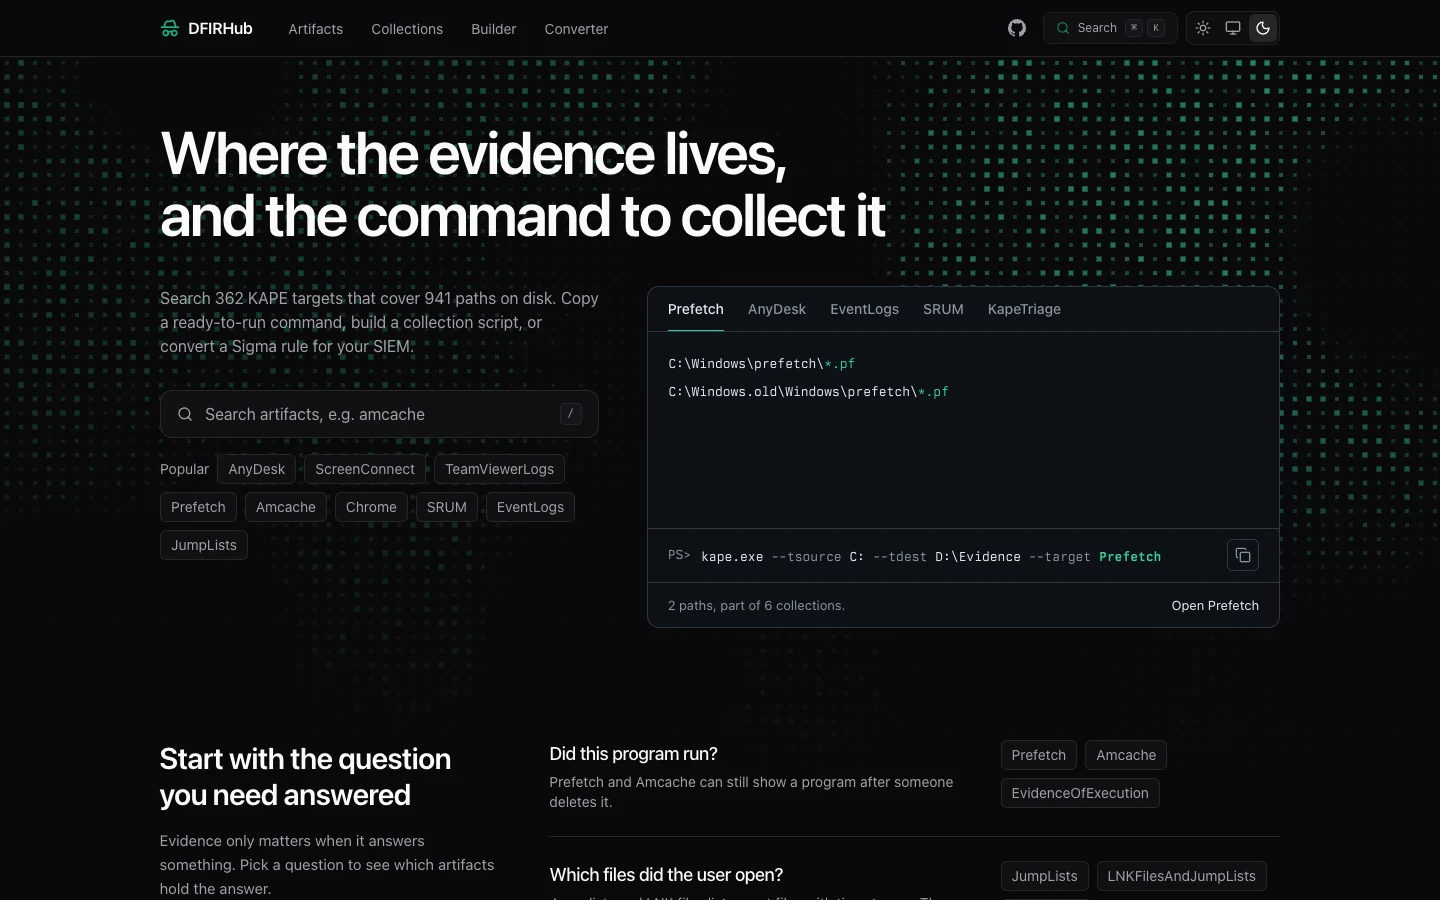
Você pode pesquisar artefatos por nome ou começar a partir de uma pergunta na página inicial, como "Este programa foi executado?". Cada página de artefato lista os caminhos que o KAPE coleta, adiciona notas e links para receitas do CyberChef para os dados contidos. Um painel lateral monta o comando de coleta para KAPE, PowerShell, Batch ou WSL.
As coleções agrupam artefatos relacionados. O construtor de comandos do KAPE parte de um cenário de incidente, combina alvos e módulos e exporta um comando KAPE, um arquivo em lote _kape.cli ou um script alternativo; sua URL mantém todas as escolhas, exceto segredos. Links curtos abrem um artefato diretamente: /prefetch funciona para os populares, e /a/<slug> funciona para todos os artefatos.
A seção de registro lista artefatos do registro do Windows a partir do arquivo em lote DFIRBatch.reb no repositório RECmd de Eric Zimmerman. Cada página mostra o hive, o caminho da chave e os valores, os links de referência do arquivo em lote e o comando RECmd ou KAPE que os analisa.
A seção de logs de eventos lista IDs de eventos do Windows a partir dos mapas do EvtxECmd no repositório evtx de Eric Zimmerman. Cada página, em /eventlogs/<channel>/<id>, mostra os campos que o EvtxECmd extrai, as pesquisas de valores, um evento de exemplo, os links de referência do mapa e o comando EvtxECmd ou KAPE que analisa o log. Quando vários logs usam o mesmo ID, /eventlogs/<id> os lista; caso contrário, redireciona para o único existente.
O conversor transforma uma regra Sigma em um dos 17 backends, incluindo Splunk, Elastic, KQL, Loki e CrowdStrike. Ele executa o pySigma no navegador por meio do Pyodide. Você também pode pesquisar no repositório SigmaHQ e importar uma regra a partir dos resultados.
O site é escuro por padrão. O seletor no cabeçalho também oferece um tema claro e uma configuração automática que segue o seu navegador. Cada página de artefato tem sua própria imagem de pré-visualização social, renderizada no momento da compilação.
Você precisa do Node 24 e do Bun 1.4. Os dados do KapeFiles, RECmd e evtx são submódulos git, então inicialize-os após clonar.
git clone https://github.com/LasCC/DFIRHub.git
cd DFIRHub
git submodule update --init --recursive
bun install
bun run dev
Abra http://localhost:4321.
| Comando | Descrição |
|---|---|
bun run dev | Inicia o servidor de desenvolvimento |
bun run build | Compila o site. Também gera uma imagem social por artefato, cerca de 90 segundos no total |
bun run preview | Serve a compilação de produção localmente |
bun run test | Executa os testes |
bun astro check | Verifica os tipos do projeto |
bun run check | Executa lint e verifica a formatação com Ultracite |
bun run fix | Corrige problemas de lint e formatação |
bun run sigma:index | Reconstrói o índice de regras Sigma a partir do SigmaHQ |
O site é implantado no Netlify. Dois fluxos de trabalho do GitHub Actions mantêm os dados atualizados. Ambos precisam de um segredo NETLIFY_BUILD_HOOK, que você cria em Build hooks no Netlify e adiciona aos segredos do repositório no GitHub.
| Fluxo de trabalho | Agendamento | O que faz |
|---|---|---|
update-kapefiles.yml | Semanal (seg 00:00 UTC) | Atualiza os submódulos KapeFiles, RECmd e evtx e aciona uma recompilação no Netlify |
update-sigma-rules.yml | Mensal (dia 1, 02:00 UTC) | Reconstrói o índice de regras Sigma a partir da API do SigmaHQ, faz commit e aciona uma recompilação |
Você também pode iniciar qualquer um dos fluxos de trabalho manualmente com workflow_dispatch.
| Atalho | Ação |
|---|---|
/ ou Cmd+K | Abrir pesquisa |
Cmd+Shift+K | Abrir pesquisa Sigma (página do conversor) |
g h | Ir para o início |
g a | Ir para artefatos |
g c | Ir para coleções |
g r | Ir para artefatos de registro |
g e | Ir para logs de eventos |
g b | Ir para o construtor |
g s | Ir para o conversor |
j / k | Mover para baixo / para cima em uma lista |
? | Mostrar todos os atalhos |
Astro e React, Tailwind CSS, Pagefind, Pyodide, Satori para as imagens sociais, e Netlify.
DFIRBatch.reb, a fonte da seção de registro: seus caminhos de chave, nomes de valor, comentários e links de referência (MIT). Cada página de registro remete ao arquivo de lote e às referências que cita.





