

MemTools
 gmh5225/memtools
Ferramenta de leitura e escrita de memória Windows Linux DMA, Dump, Direct, inject
dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+5
5
gmh5225/memtoolsFerramenta de leitura e escrita de memória Windows Linux DMA, Dump, Direct, inject
 gmh5225/mapped-dumper
Um programa escrito em C++ para despejar remotamente módulos mapeados manualmente.
 woldann/exoproc
Instrumentação entre processos para Windows x64 em TypeScript — funções de hook, redirecionamento de threads e leitura/escrita de memória em outro…
 gmh5225/lithium-kernel
Driver em modo kernel do Windows com cliente em modo usuário que expõe leitura/escrita de memória física e virtual baseada em IOCTL, percurso de…
 vmoranv/jshookmcp
Um workspace de engenharia reversa com busca em primeiro lugar e ciente de perfis para agentes de IA — 735 ferramentas em 36 domínios num único…
 gmh5225/linux-kernel-debugger
Módulo de depurador de hardware do kernel para despejar operações de rootkit e inspecionar atividades em nível de kernel para análise de malware e…
 gmh5225/kernelmode-driver
Driver de Kernel para sistema Windows x64 que permite ler/escrever Memória Virtual/Física com hooking de Win32k
 frida/frida-gum
Biblioteca de instrumentação e introspecção multiplataforma escrita em C
 xf1les/fsop-finder
Plugin do Binary Ninja que escaneia o libio da glibc em busca de caminhos de código FSOP capazes de sequestrar o fluxo de controle e o ponteiro de…
 structio-labs/n0xis
AI-first reverse-engineering toolkit: static analysis, SSA decompiler, live memory, provenance. Source-available (PolyForm Noncommercial).
 habanada/nativepe
Biblioteca Object Pascal (Delphi) para análise, mapeamento, carregamento e despejo de arquivos PE do Windows, com relocações, importações, TLS e…
 pdb333/cortex
Um kit de ferramentas de análise de runtime do Windows que combina varredura de memória, depuração, automação e APIs compatíveis com IA.
 akatorich/kernelflirt
Depurador em nível de kernel do Windows com interface estilo OllyDbg/IDA, breakpoints de software e hardware, símbolos PDB, descompilador e 17…
 qsecure-labs/deadmatter
Ferramenta de Extração de Credenciais Independente de Offset
 hasamba/dfir-companion
DFIR forensics companion server + capture extension
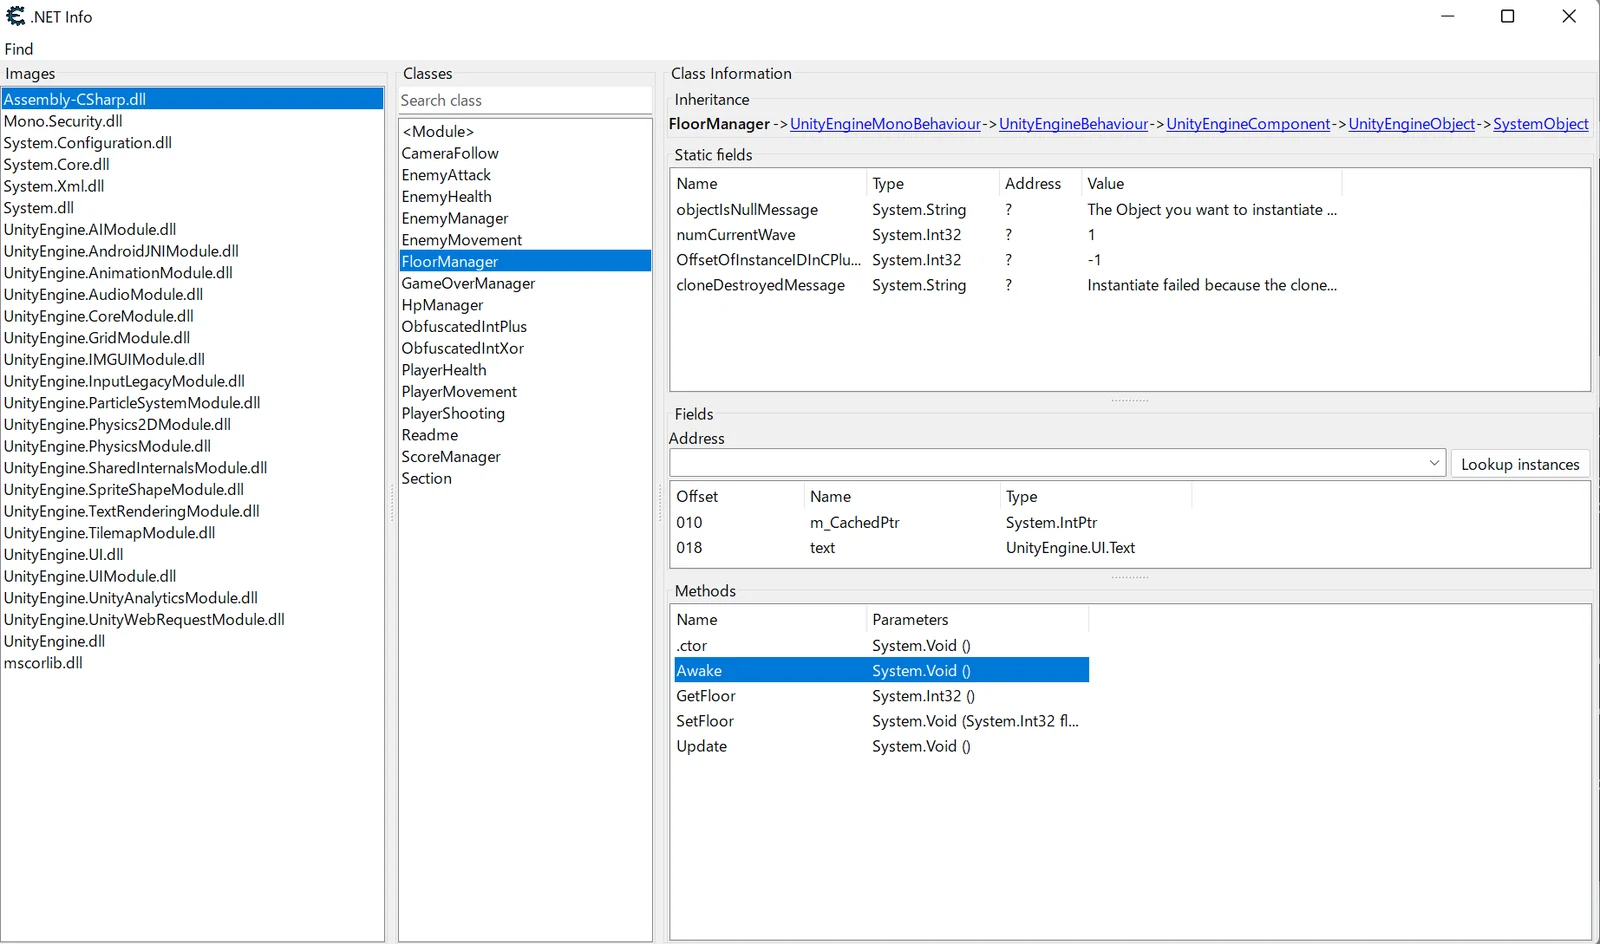 gmh5225/frida-il2cpp-datacollector
Ferramenta baseada em Frida que porta o MonoDataCollector do Cheat Engine para Android e iOS, permitindo a coleta de dados Mono/IL2CPP em tempo de…
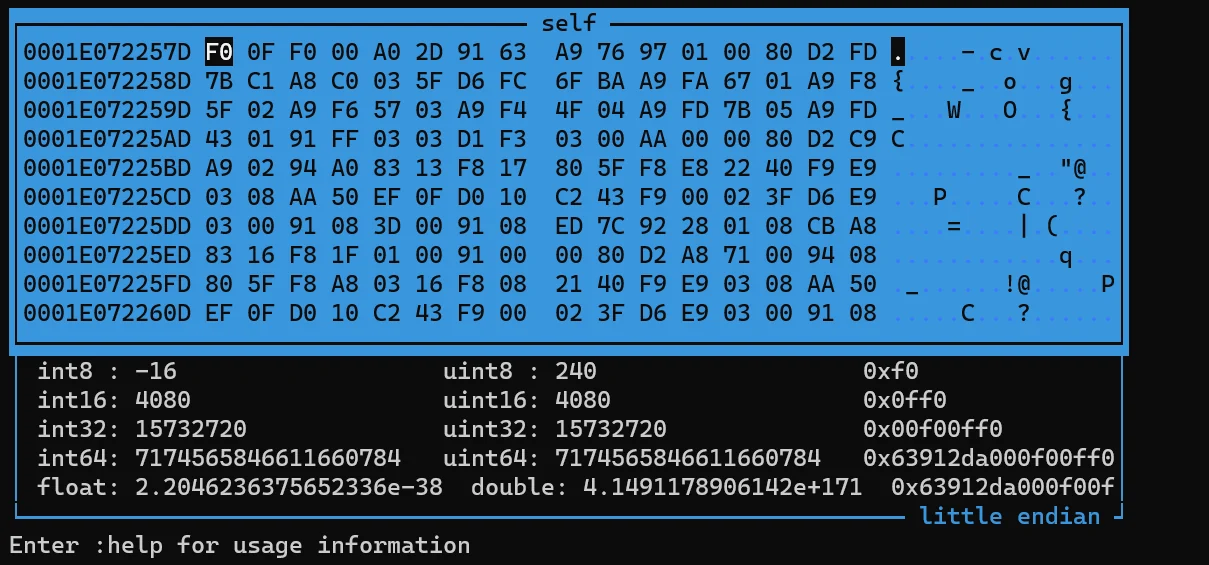 gmh5225/frida-medit
Scanner de memória de processos CUI multiplataforma construído sobre o Frida para localizar, filtrar, aplicar patches e despejar memória de processos…
 rin449/bhpai
Plataforma de análise de malware multi-formato que combina um sandbox Windows Ring-3 furtivo, analisadores estáticos de PE/PDF, recuperação de chaves…