

TornadoC2
 kamalx06/tornadoc2
Pull-based C2 framework with ten native transports, concurrent multi-profile handlers, ECDSA-signed tasking, and a multi-operator team server with…
penetration-testing-frameworkspersistence-mechanismsids-ips-evasion+9
kamalx06/tornadoc2Pull-based C2 framework with ten native transports, concurrent multi-profile handlers, ECDSA-signed tasking, and a multi-operator team server with…
 capture0x/confirmesc
Enumerador de privesc para Linux que confirma a explorabilidade e fornece o comando exato de shell root - sem precisar procurar no GTFOBins. Servidor…
 capture0x/adstrike
Estrutura modular de red-team para Active Directory com IA, destinada a testes de penetração autorizados, enumeração de AD, análise de caminhos de…
 cumakurt/mudos
Ferramenta de linha de comando para teste de DDoS multi-vetor com 129 vetores de ataque volumétricos, de protocolo, de aplicação e de amplificação…
 p3ng0s/archlive
ISO live de red team de acesso físico construída sobre Arch Linux
 gmh5225/mcp-god-mode
Você já quis que ele fizesse tudo? 148 ferramentas PODEROSAS de Infosec/Admin em um único servidor MCP.
 brutelogic/unkover
Testador de bypass de acesso 403/401 em Bash que sonda uma URL com spoofing de cabeçalhos, adulteração de métodos, normalização de caminhos e…
 affolter-engineering/xssearch
Scanner XSS baseado em Rust com seleção de payload sensível ao contexto, detecção e bypass de WAF, crawling, callbacks de XSS cego e análise estática…
 joda32/adit
Reconhecimento do Active Directory e auditoria de segurança somente leitura via ADWS (net.tcp/9389), em Go
 kr0no/bloodhound-shell
Um shell de linha de comando interativo para a API do BloodHound.
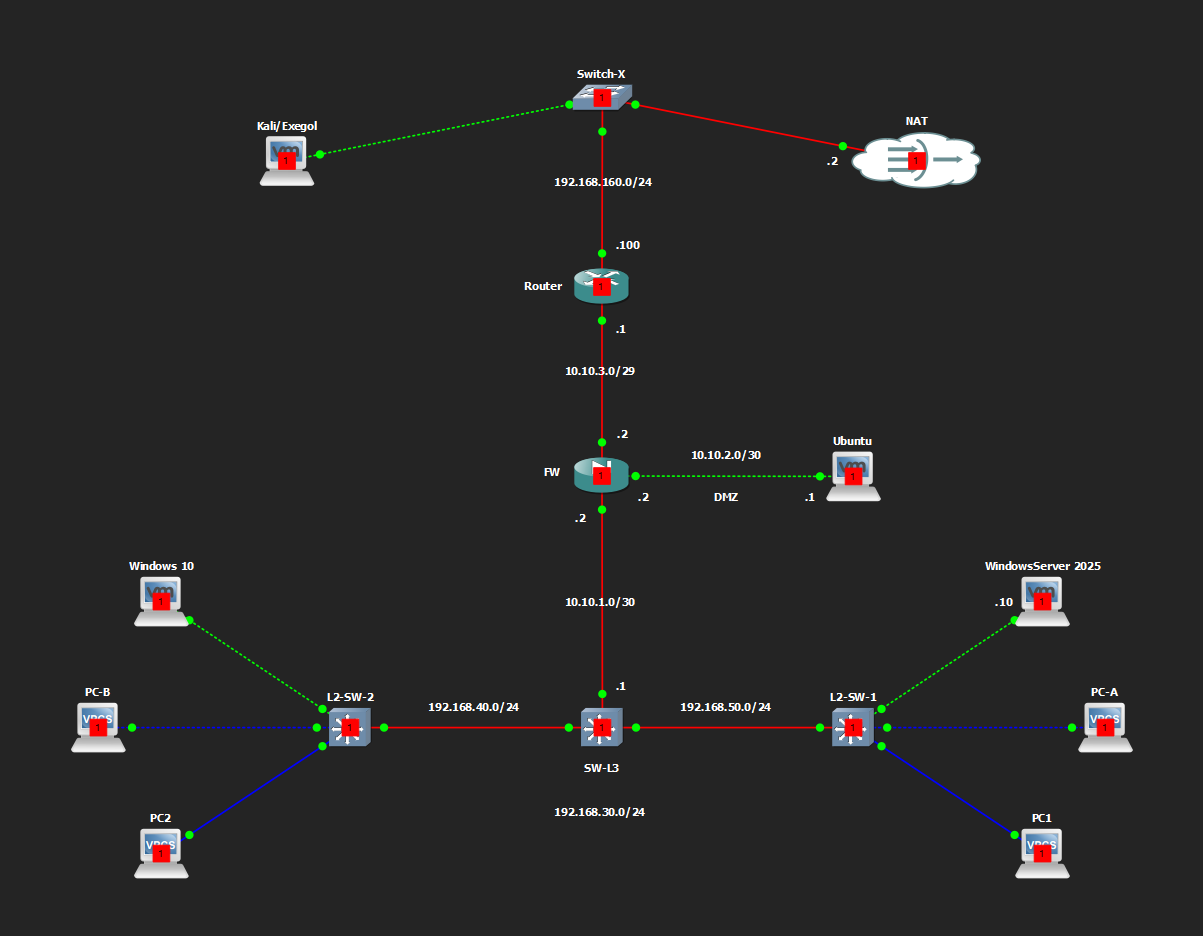 ko0ler/homelab
Laboratório caseiro GNS3 documentando uma rede segmentada com firewall Cisco ASAv, núcleo L3, DMZ e um domínio Active Directory para praticar redes,…
 ripits-sec/couchpotato
Ferramenta de escalonamento de privilégios no Windows que aplica patches em ETW e AMSI e utiliza syscalls indiretas para abusar de…
 joda32/yowie
Encontra os serviços SaaS aos quais uma organização está subscrita, utilizando apenas dados observáveis externamente. Concebido para a descoberta de…
 yukibtc/redknife
Um canivete suíço para segurança ofensiva.
 bittersecurity/decepticon
Agente autônomo de red team com LLM que planeja e executa cadeias completas de ataque — reconhecimento, exploração, escalação de privilégios,…
 gach0ng/agentstalker
Estrutura de auditoria de segurança ponta a ponta para agentes LLM: modelagem estática de AST e taint, síntese de ataques, replay em sandbox Docker e…
 yslxotwod/wifisting
Kit de ferramentas de segurança sem fio GTK4 com 57 módulos shell autônomos para ataques de Wi-Fi, Bluetooth, RF, Zigbee, NFC e do lado do roteador,…
 sk4r4b/ntdll-reconstruction
Uma técnica que mistura NTDLL unhooking e variantes de gate do hellsgate