

cve-intel
 fazmin/cve-intel
Inteligência de segurança local para triagem de CVE — 31 ferramentas, 25 fontes, pontuações de risco e um servidor MCP para agentes de IA, tudo em…
ioc-managementosintvulnerability-scanners+8
5
fazmin/cve-intelInteligência de segurança local para triagem de CVE — 31 ferramentas, 25 fontes, pontuações de risco e um servidor MCP para agentes de IA, tudo em…
 pennacle-security/summit
Plataforma open-source de testes de segurança web: proxy, scanner e fuzzer em uma única CLI. Por Pennacle Security.
 capture0x/confirmesc
Enumerador de privesc para Linux que confirma a explorabilidade e fornece o comando exato de shell root - sem precisar procurar no GTFOBins. Servidor…
 owasp/secretsifter
Projeto OWASP Incubator: detecta credenciais expostas em conteúdo entregue pelo navegador (JavaScript, respostas de configuração, tráfego ao vivo).
 1n3/sn1per-mcp
Servidor MCP que permite que assistentes de IA controlem uma instalação auto-hospedada do Sn1per, executando varreduras com escopo definido e…
 affolter-engineering/xssearch
Scanner XSS baseado em Rust com seleção de payload sensível ao contexto, detecção e bypass de WAF, crawling, callbacks de XSS cego e análise estática…
 gach0ng/agentstalker
Estrutura de auditoria de segurança ponta a ponta para agentes LLM: modelagem estática de AST e taint, síntese de ataques, replay em sandbox Docker e…
 m14r41/scan4secrets
Encontre credenciais e segredos com mais de 170 regras abrangendo código-fonte, URL da Web e CI/CD, verifica-os em relação às APIs dos fornecedores e…
 tegal1337/pocketpentester
Kit de ferramentas de segurança ofensiva para Android com abordagem offline-first, com 21 módulos para reconhecimento, varredura de portas,…
 yslxotwod/wifisting
Kit de ferramentas de segurança sem fio GTK4 com 57 módulos shell autônomos para ataques de Wi-Fi, Bluetooth, RF, Zigbee, NFC e do lado do roteador,…
 gmh5225/llm-guard-service
Um serviço para fornecer proteção contra injeção de prompt, ataques de jailbreak e conteúdo prejudicial ao interagir com serviços de IA.
 mongodb/kingfisher
Detect secrets + live validation. Map blast radius. Revoke fast. Use the CLI or embed in Rust and Python.
 vulnz/sast
Free offline SAST engine for CI/CD: AST and cross-file taint analysis, secret detection with live validation, SCA/CVE, IaC misconfiguration, and…
 vighnesh91/-logicsentry-ai
Motor de triagem SAST/DAST offline que analisa código-fonte e reproduz tráfego HAR para detectar falhas de lógica de negócio, BOLA, condições de…
 grayddq/eburst
Este script fornece principalmente funcionalidade de brute force de contas para servidores de e-mail Exchange, integrando os métodos de brute force…
 anthropics/oss-scanner
Serviço que compila repositórios open-source inscritos em VMs isoladas offline e os analisa em busca de vulnerabilidades de segurança, enviando por…
 cisagov/kev-data
Espelha o catálogo Known Exploited Vulnerabilities (KEV) da CISA em CSV e JSON com um esquema JSON, permitindo acesso programático e rastreamento do…
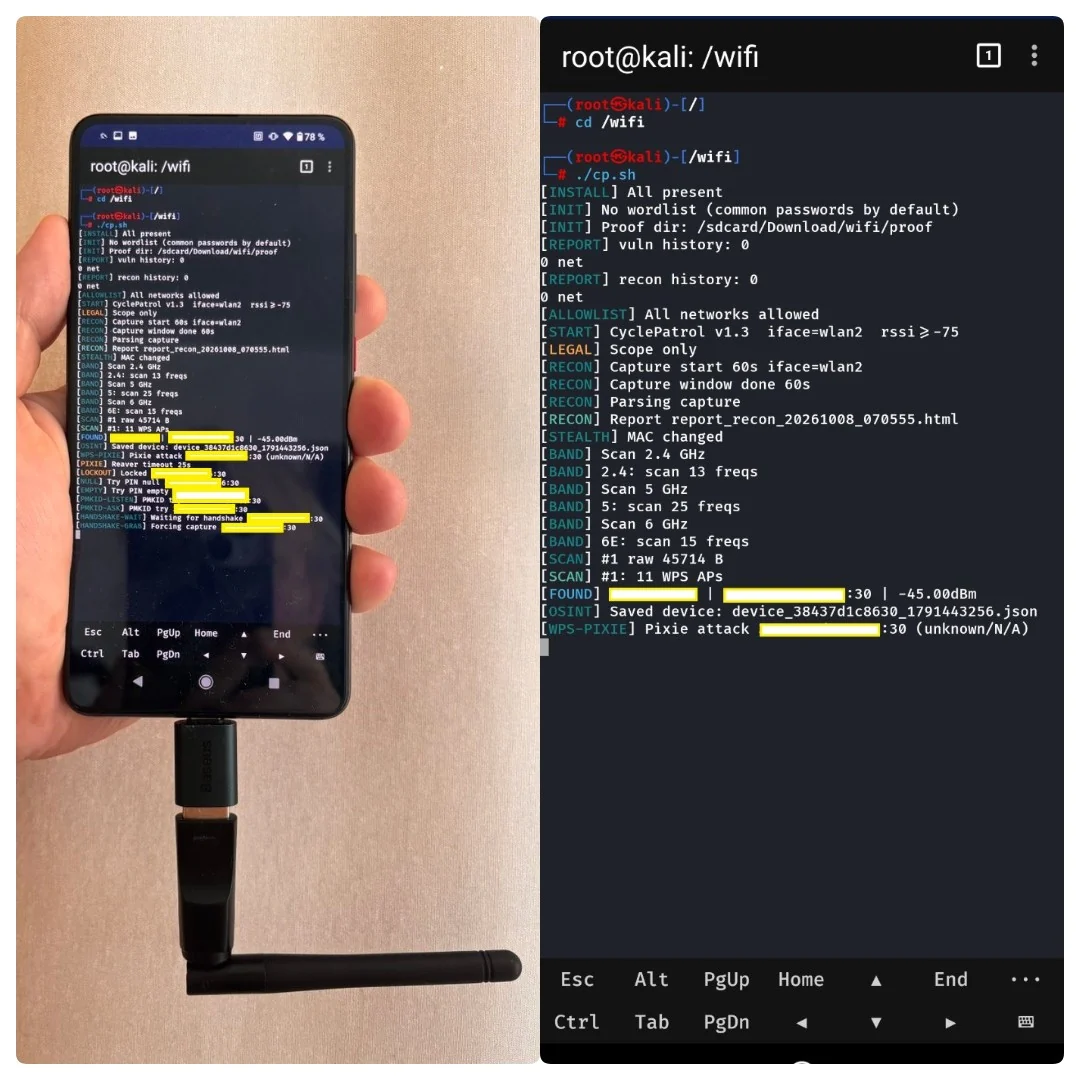 buybitart/cyclepatrol
Ferramenta Bash para verificações de segurança Wi-Fi em movimento em loop, com relatórios de evidências.