CrackMeZ3S-CTF-CrackMe-Tutorial

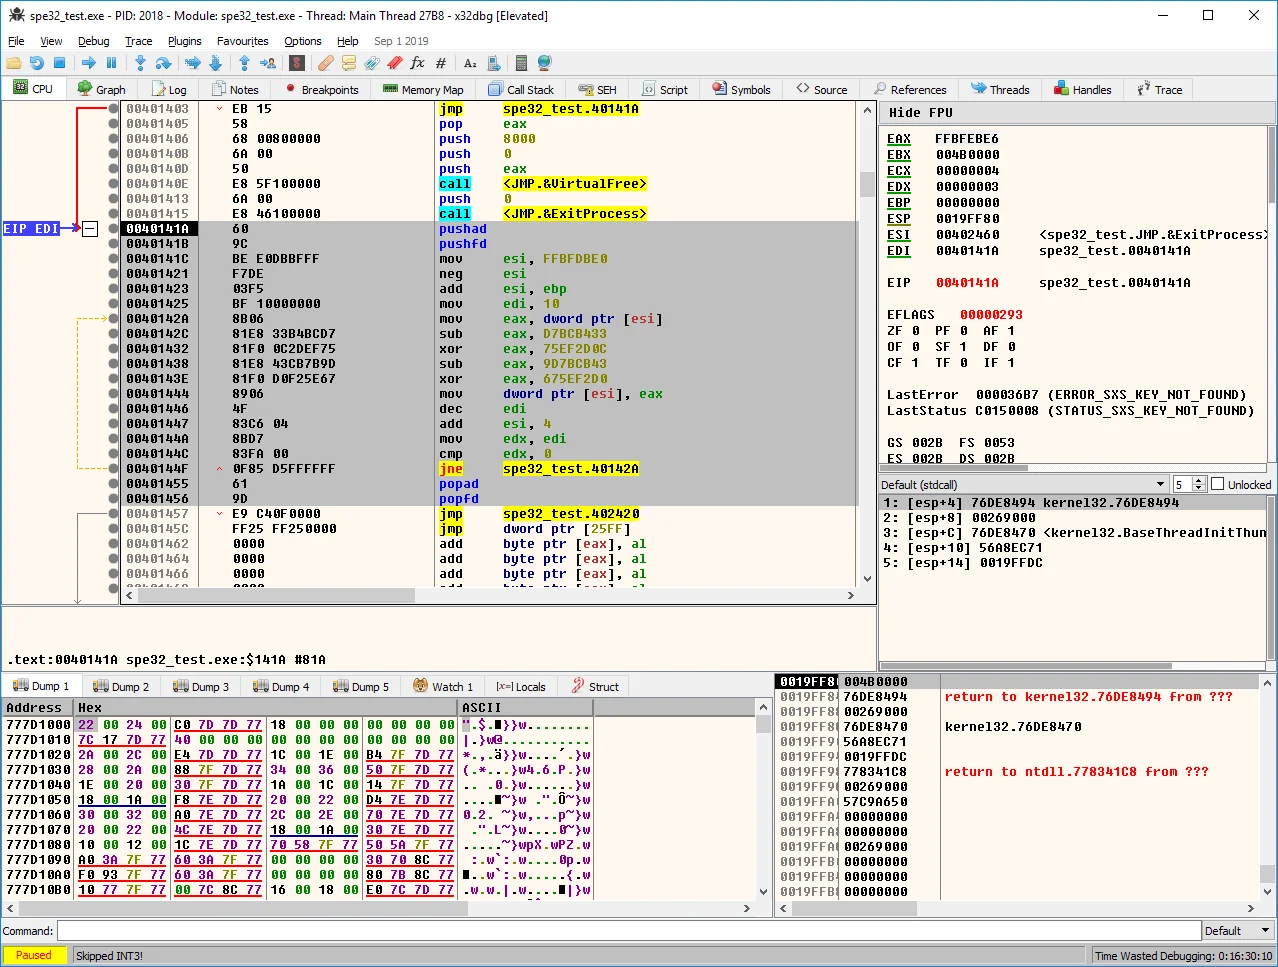
Come scrivere un CrackMe per una competizione CTF. Codice sorgente, spiegazione tecnica, trucchi anti-debugging e anti reverse-engineering.

Come scrivere un CrackMe per una competizione CTF. Codice sorgente, spiegazione tecnica, trucchi anti-debugging e anti reverse-engineering.

Genera codice di decrittazione polimorfico unico per cifrare i dati, utilizzando istruzioni e chiavi selezionate casualmente, con generazione di…

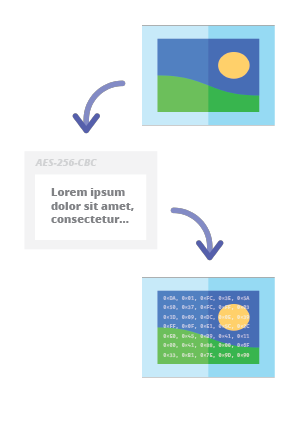
Codec steganografico online che ti consente di nascondere un messaggio crittografato con password all'interno di immagini e foto utilizzando…

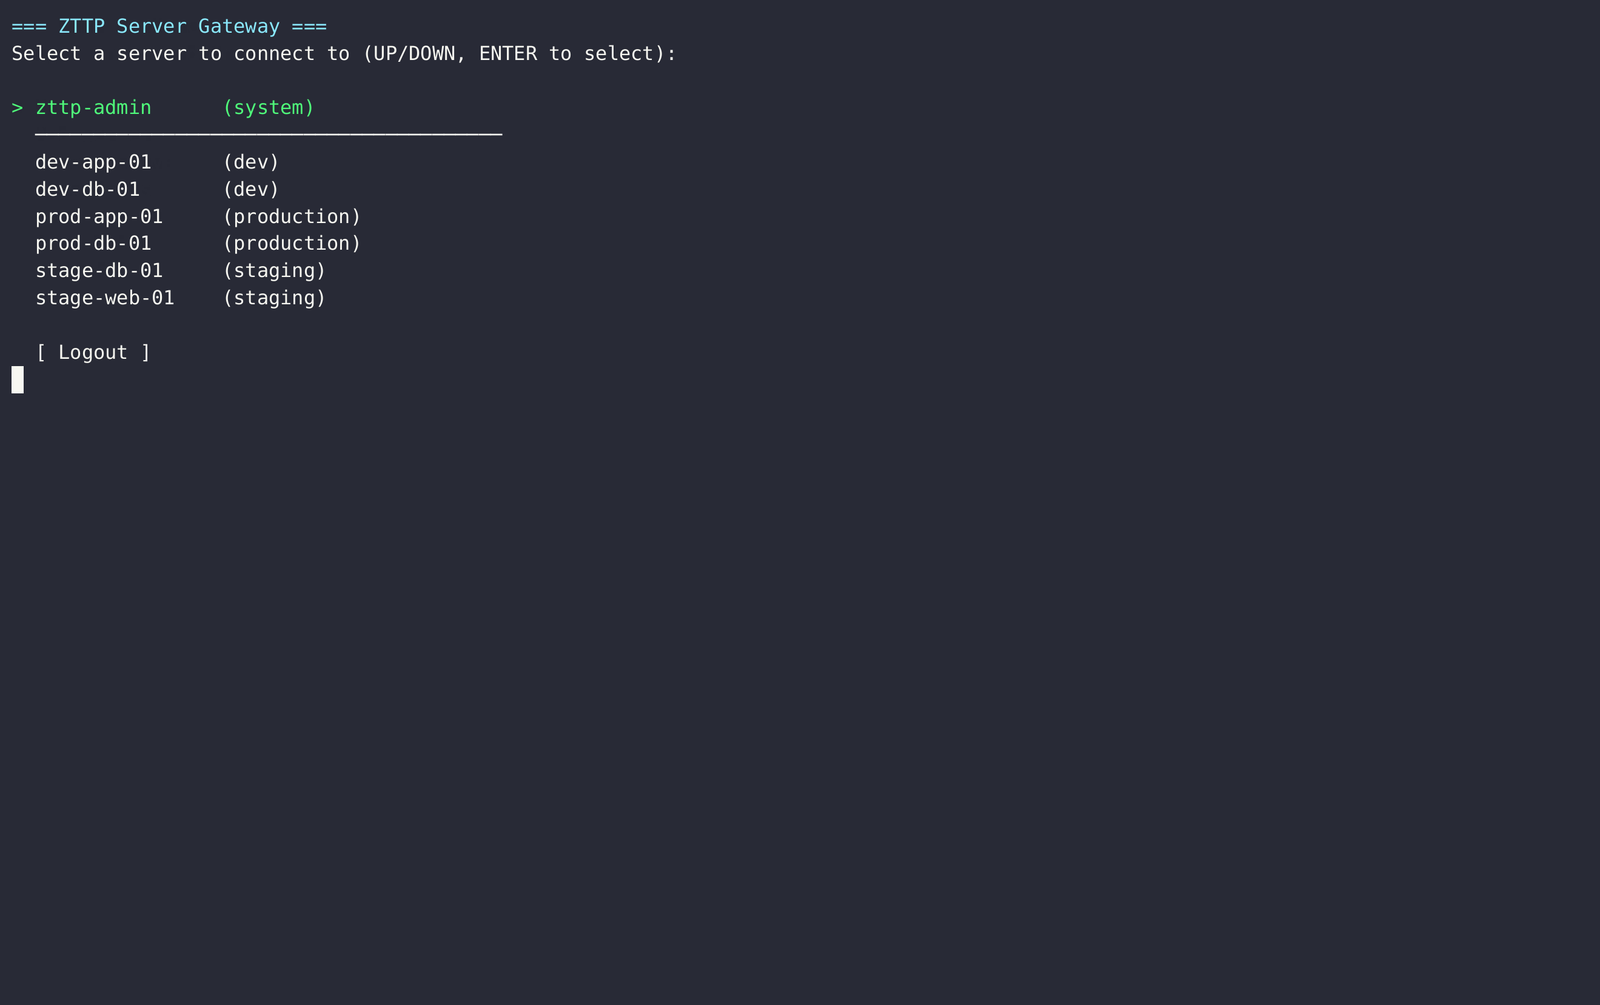
Proxy bastione SSH a fiducia zero con gestione delle chiavi basata su Vault, applicazione delle policy RBAC, registrazione completa delle sessioni e…

Contenuti per le operazioni SOC per Microsoft Sentinel, incluse query di hunting, playbook di risposta agli incidenti e analisi degli eventi di…

Raccolta OSINT curata su Log4Shell (CVE-2021-44228) che copre metodi di rilevamento, superficie di attacco, passaggi di mitigazione e indicatori di…

Honeypot a basse risorse che emula i servizi di rete comuni per rilevare l'attività degli aggressori post-violazione, con moduli di protocollo…

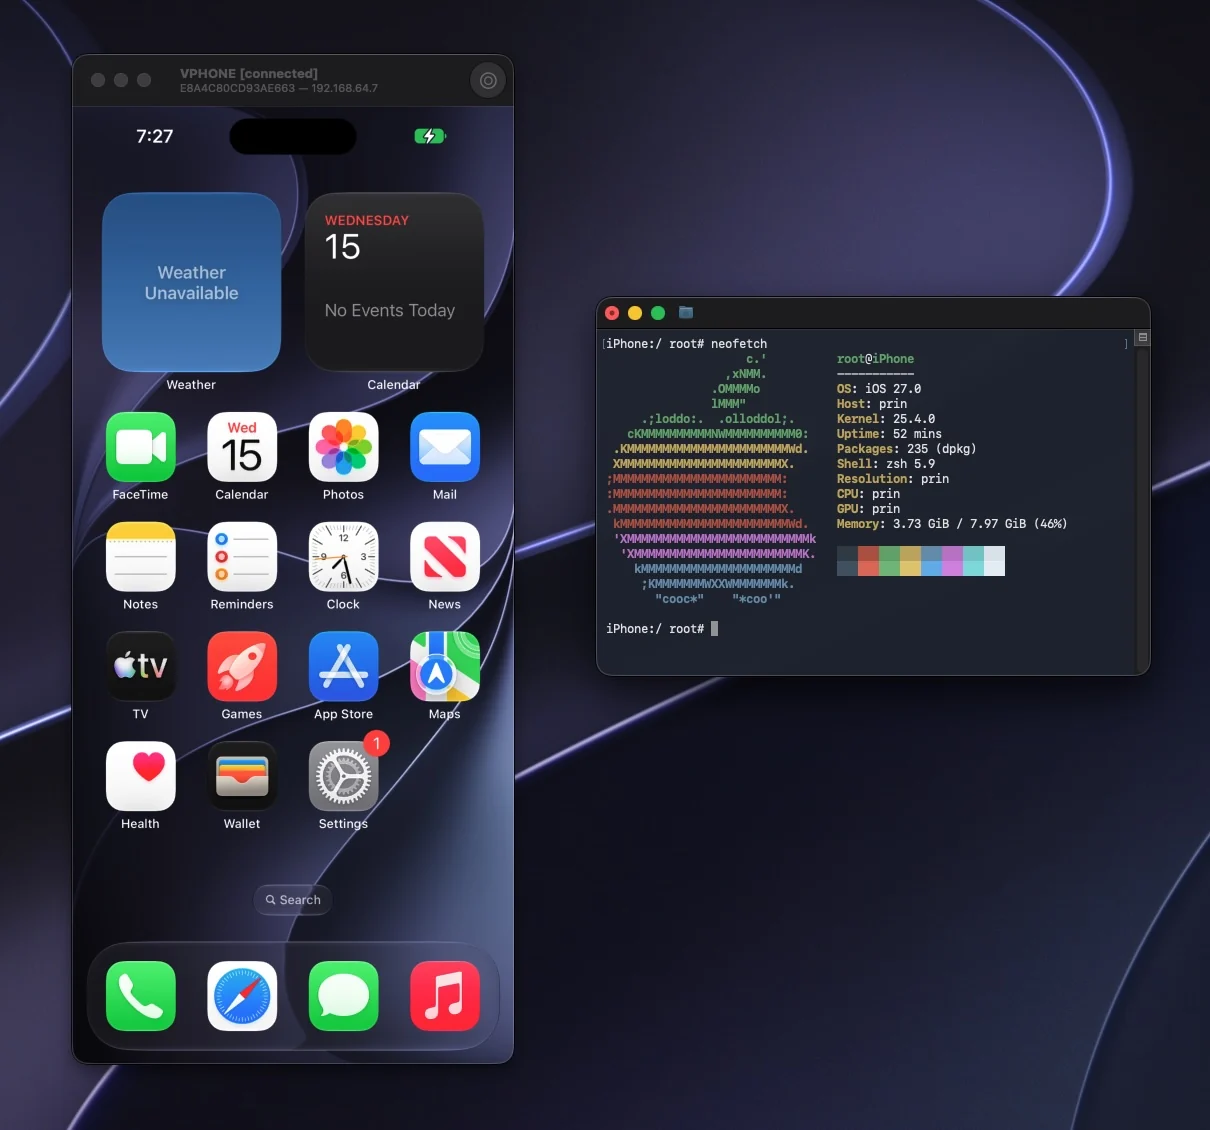
Boot and manage virtual iPhones on Apple Silicon with firmware patching, jailbreak variants, and security research features for iOS testing and…

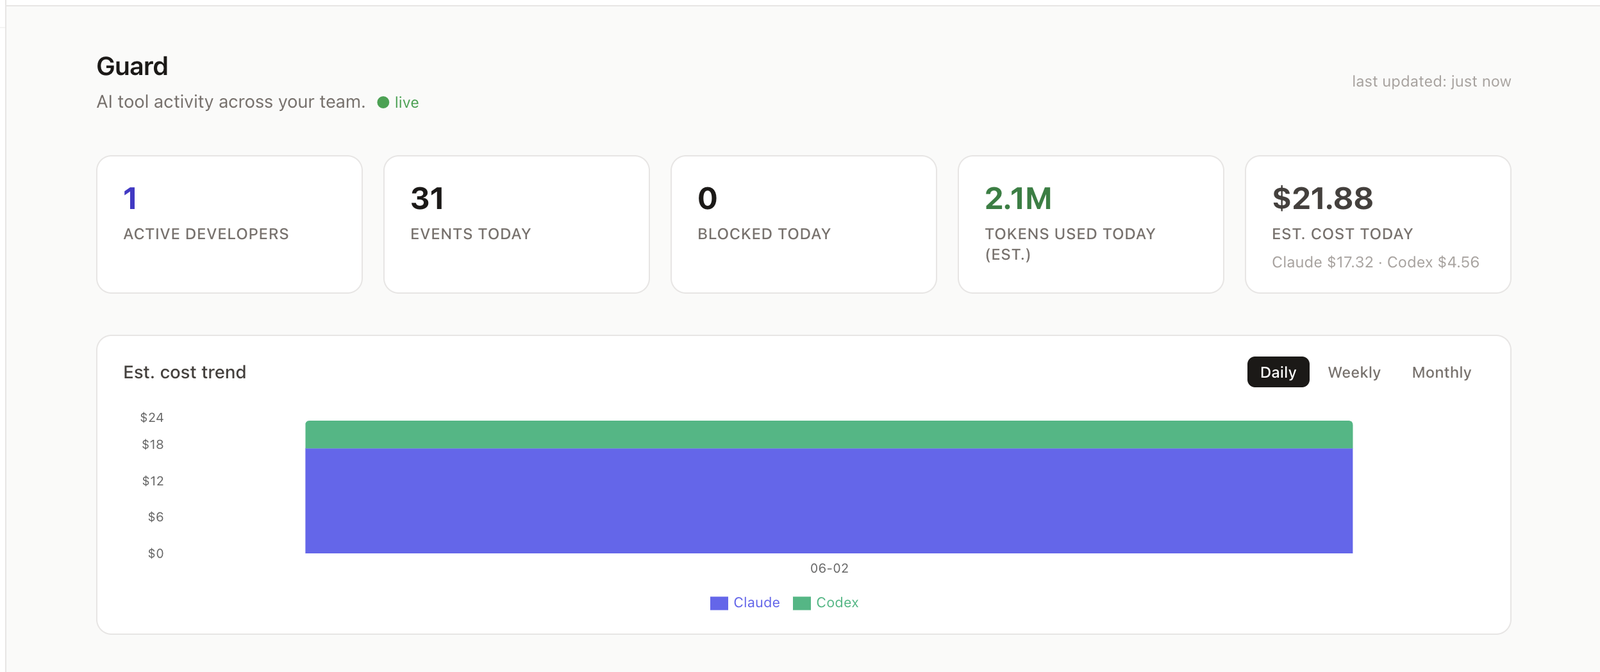
Governance runtime per agenti AI. Consenti, avvisa o blocca ogni chiamata a modello e strumento prima che venga eseguita. Audit con catena di hash…

Strumento di esecuzione di rete multipiattaforma (SMB/Kerberos/WMI/LDAP/DCSync) basato su Titanis di TrustedSec - flusso di lavoro in stile NetExec…

Regole di rilevamento Wazuh per CVE-2026-73570, un'iniezione di comandi del sistema operativo in Zimbra Collaboration Suite, che monitora i log di…

Scanner Python veloce che rileva siti Laravel Livewire v3 vulnerabili (CVE-2025-54068, CVSS 9.2). Separa i siti a rischio in vuln.txt e quelli sicuri…

AI IR Overlay™ — framework pratico di incident response per agenti AI in produzione. Basato su NIST SP 800-61 r3, allineato a NIST AI RMF, NIST CSF…

Hardware-bound & Cloud-gated binary execution, cryptographic provenance, and anti-tamper envelope sealing for Crystal.

Uno scanner per CVE-2026-55040 e CVE-2026-63520, progettato per determinare se il server è affetto da queste due CVE.

Database di advisory di sicurezza mantenuta dalla community per gemme e runtime Ruby, che fornisce dati strutturati CVE/GHSA con versioni corrette…

Wiki per raccogliere risorse sull'hardening delle infrastrutture Red Team

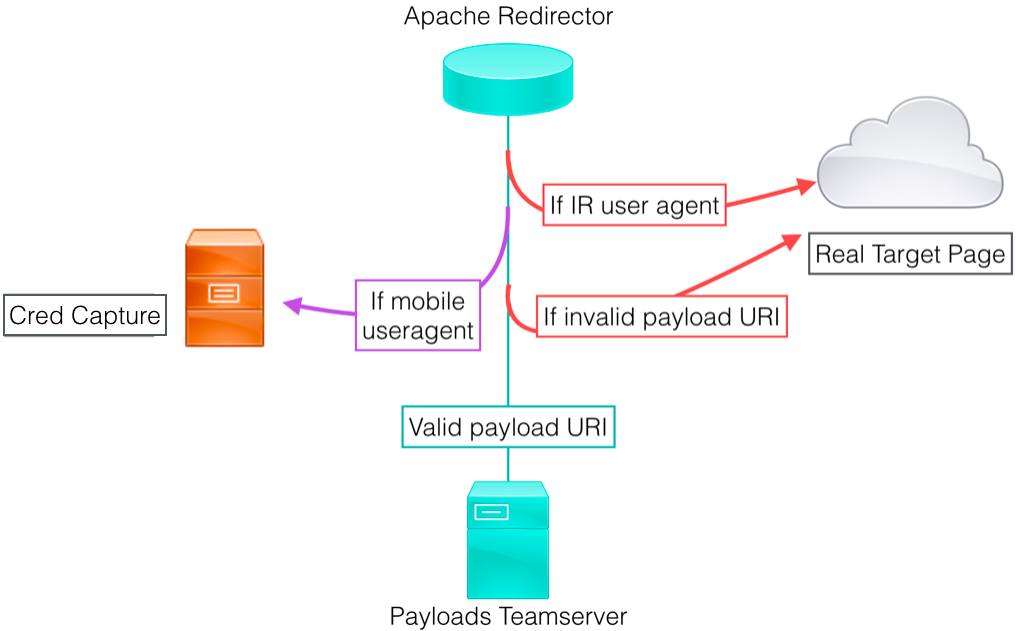
Distribuisci un'infrastruttura di phishing al volo.