

Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Strumenti/GitHubGitHub/virtualsamuraii/flyphish
Sicurezza dell'Infrastruttura CloudStrumenti di PhishingPhishingPenetration TestingRed TeamingSicurezza Email
GitHubvirtualsamuraii/flyphish

flyphish

Distribuisci un'infrastruttura di phishing al volo.

Vedi Repository
8071085 giorni faRevisionato da Kitploit
Condividi

Flyphish

Flyphish è un playbook Ansible che consente ai consulenti di sicurezza informatica di distribuire un server di phishing nel cloud per le valutazioni di sicurezza.

Il playbook installa e configura Gophish, Postfix e OpenDKIM su una macchina virtuale nel cloud. Inoltre, per scopi OPSEC, il playbook rimuove gli IOC predefiniti (intestazioni SMTP) dalle configurazioni dei server Gophish e Postfix.
Installazione

Requisiti

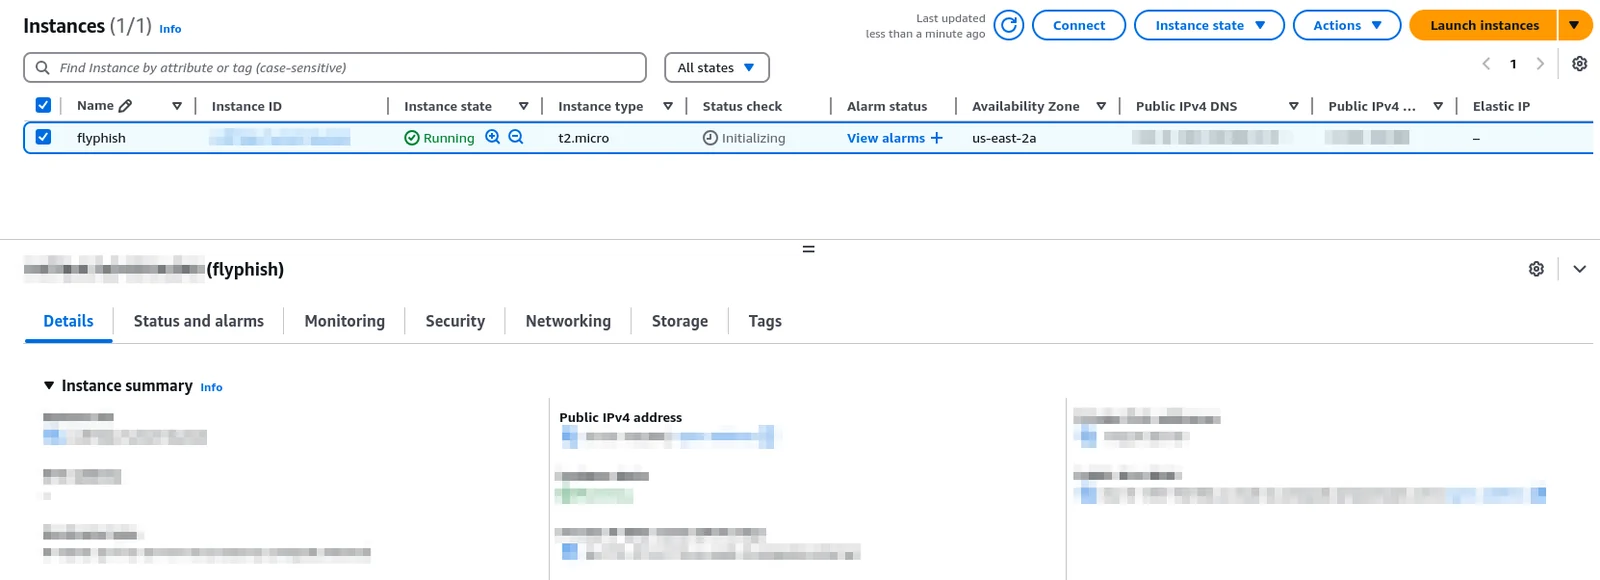
  • Assicurati di disporre di un'istanza Linux (Debian, Ubuntu o Kali) nel cloud (Amazon EC2, Azure VM, Google GCE...) con un indirizzo IPv4 pubblico, Git e OpenSSH installati. Abilita l'accesso root esclusivamente tramite autenticazione con chiave SSH.

alt text

  • Assicurati di disporre di un nome di dominio e di configurare i relativi record DNS di conseguenza (i record A, MX e SPF devono puntare all'indirizzo IP pubblico della tua istanza cloud).

  • Installa Ansible sulla tua macchina :

sudo apt install ansible

Passaggi di installazione

  • Clona il repository
git clone --recursively https://github.com/VirtualSamuraii/flyphish.git
  • Inserisci l'indirizzo IP pubblico della tua istanza cloud nel file hosts.

  • Inserisci il tuo "dominio di phishing" e il tuo "dominio mittente" nel file group_vars/all.yml.

La variabile "phishing_domain" è il dominio associato al tuo sito web di phishing e la variabile "sender_domain" è il tuo dominio mittente delle email. Il vantaggio è che puoi scegliere questi domini in modo indipendente: l'indirizzo del mittente e l'URL visitato non devono necessariamente avere lo stesso dominio. Possono anche avere esattamente lo stesso valore, come nella tua configurazione predefinita.

Sei pronto per iniziare !

Utilizzo

  • Esegui il playbook e attendi che il tuo server di phishing venga distribuito :
ansible-playbook -i hosts playbook.yml
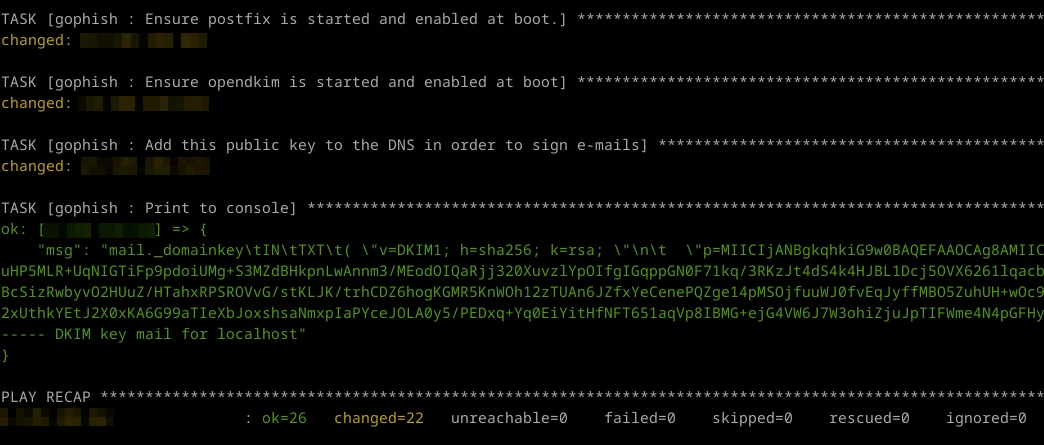
  • Una volta terminato, il playbook mostra la tua chiave pubblica DKIM. Aggiungi questa chiave al tuo record DKIM nella zona DNS del tuo dominio.

alt text

Il resto dipende da te.

D'ora in poi, puoi accedere alla tua istanza cloud tramite SSH, avviare il tuo server Gophish e configurarlo per inviare email firmate dal tuo server SMTP Postfix.

Suggerimenti

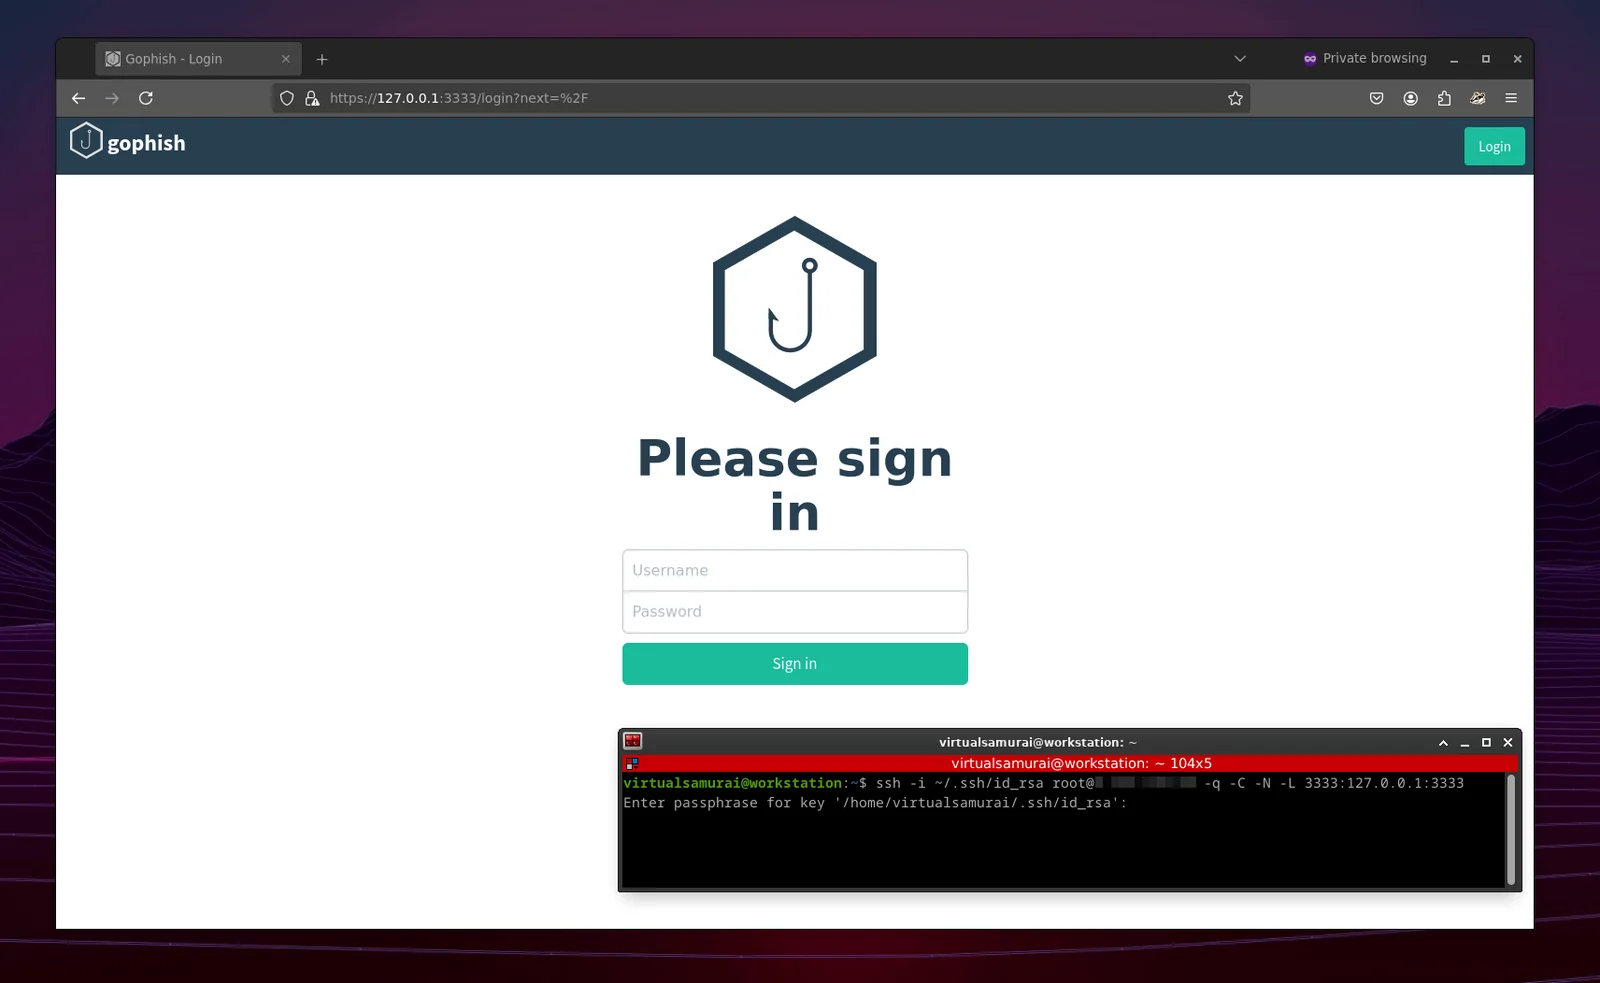
  • Evita di esporre il tuo server Gophish su internet. Puoi accedere all'interfaccia di Gophish sulla tua macchina locale (https://127.0.0.1:3333) tramite SSH :
ssh -i ~/.ssh/id_rsa youruser@yourcloudinstance -q -C -N -L 3333:127.0.0.1:3333
alt text

  • La maggior parte dei provider di servizi cloud non consente il traffico in uscita verso la porta SMTP 25 per motivi di spam. Scegli il tuo provider con attenzione.

TODO

  • Aggiungere un ruolo di redirector SMTP
Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    343
  • 5

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    258

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →






