

Arkari
 komimoe/arkari
Ancora un altro offuscatore basato su llvm e su goron.
defensive-toolsstatic-analysiscode-analysis+4
komimoe/arkariAncora un altro offuscatore basato su llvm e su goron.
 karmanya03/overthrone
Framework di sfruttamento di Active Directory interamente in Rust: enumerazione LDAP/SMB/Kerberos, pathfinding su grafo di attacco, Kerberoasting,…
 darkcodelabs/darkroute
PWA anti-sorveglianza ALPR. L'archivio della fotocamera risiede sul dispositivo.
 emenstanougat/esp32-bluejammer
Jammer a 2,4GHz basato su ESP32 e nRF24 che disturba Bluetooth, BLE, WiFi e canali RC tramite rumore e flooding di pacchetti per test di sicurezza…
 irsdl/webhacklist
Archive of the Top 10 Web Hacking Techniques - every nominee since 2006, preserved
 kypvas/ad_attack_architecture
Mappa dell'architettura di attacco ad Active Directory Riferimento completo per il pentest — Dalla ricognizione al dominio del dominio
 kypvas/red-team-map
Mappa dell'architettura delle operazioni Red Team Riferimento completo per l'operatore — Dall'infrastruttura all'impatto
 evkir/phantom-grid
Alternativa gratuita a Burp Collaborator - cattura di interazioni OOB (HTTP/HTTPS/DNS) con SQLite e riassemblaggio dell'exfil
 dragonjar/burpia
Estensione di Burp Suite che integra il rilevamento passivo delle vulnerabilità tramite intelligenza artificiale.
 mafifrizi/tanuki
Tactical Identity Operator for Linux & Hybrid Active Directory
 grayddq/eburst
Questo script fornisce principalmente funzionalità di brute force degli account sui server di posta Exchange, integrando i metodi di brute force…
 anthropics/oss-scanner
Servizio che compila repository open-source registrati in VM offline isolate e li analizza alla ricerca di vulnerabilità di sicurezza, inviando via…
 oldcircle/geo-sleuth
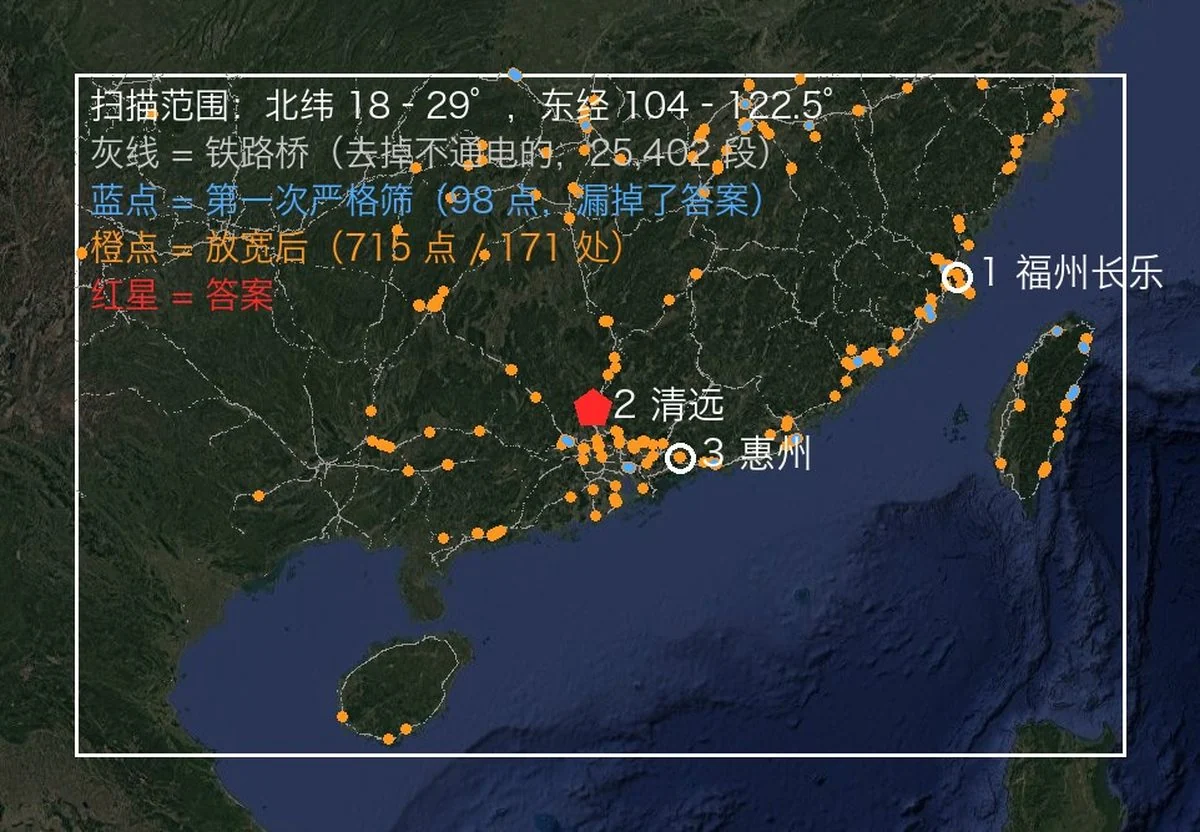
Una skill per agenti che individua dove è stata scattata una foto — geometria OpenStreetMap, profili altimetrici, immagini satellitari e street view…
 jihoonjang98/hqc-x86-simd
Implementazioni ottimizzate di HQC post-quantum KEM per AVX2 e AVX-512 con GFNI, più una suite unificata di benchmarking e NIST KAT per gateway IoT…
 cyrusimap/cyrus-sasl
Implementazione dell'API Cyrus SASL che fornisce servizi di autenticazione e autorizzazione lato client e lato server tramite meccanismi SASL…
 ye-ze-yu/epireal-bench
Benchmark di red-teaming e framework di attacco black-box per valutare i rischi di disinformazione visiva nei generatori di immagini commerciali, con…
 cisagov/kev-data
Rispecchia il catalogo Known Exploited Vulnerabilities (KEV) della CISA in formato CSV e JSON con uno schema JSON, consentendo l'accesso…
 burrowers/garble
Offusca le build Go avvolgendo la toolchain Go, sostituendo identificatori, percorsi dei pacchetti e dati di posizione con hash e rimuovendo le…