

GoBfuscator
 luftwaffe66/gobfuscator
Offusca il codice sorgente Go tramite crittografia di stringhe AES-256 con decrittazione a runtime, ridenominazione degli identificatori e rimozione…
defensive-toolsstatic-analysisencryption-decryption-tools+5
12
luftwaffe66/gobfuscatorOffusca il codice sorgente Go tramite crittografia di stringhe AES-256 con decrittazione a runtime, ridenominazione degli identificatori e rimozione…
 google/kernel-research
Toolkit per lo sfruttamento del kernel Linux che fornisce una libreria per la creazione di exploit, generatori di catene ROP e stack pivot, esecutori…
 mrphrazer/msynth
Framework di deoffuscamento del codice per semplificare le espressioni Mixed Boolean-Arithmetic (MBA)
 googleprojectzero/p0tools
Raccolta di documenti di ricerca sulle vulnerabilità di Google Project Zero e piccoli strumenti di sicurezza standalone, incluse utilità di…
 wolfssl/wolfssh
Piccola libreria client e server SSHv2 incorporabile e portatile in C con SCP, SFTP, port forwarding e scambio di chiavi post-quantistico per sistemi…
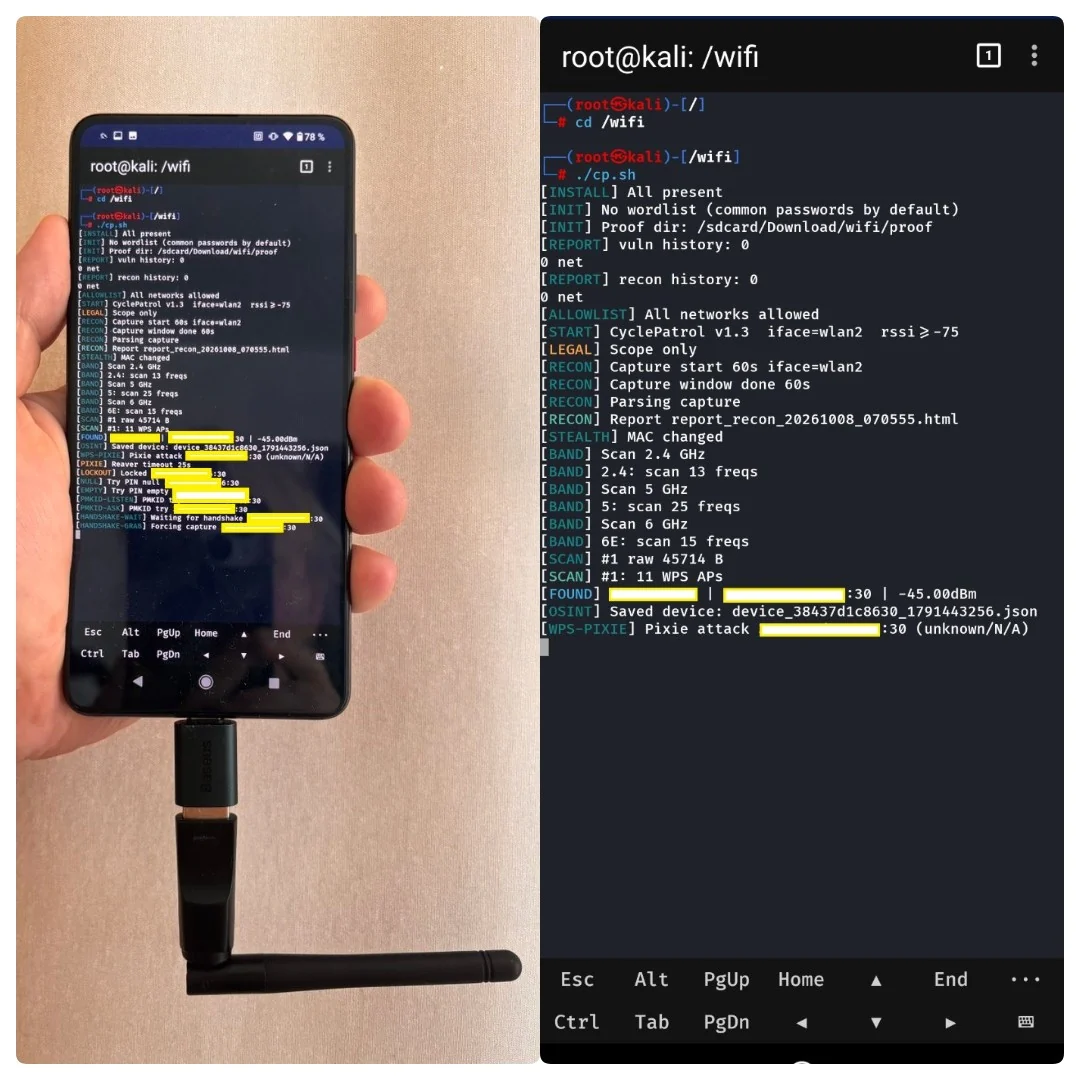 buybitart/cyclepatrol
Strumento Bash per controlli di sicurezza Wi-Fi a piedi in loop, con report di evidenza.
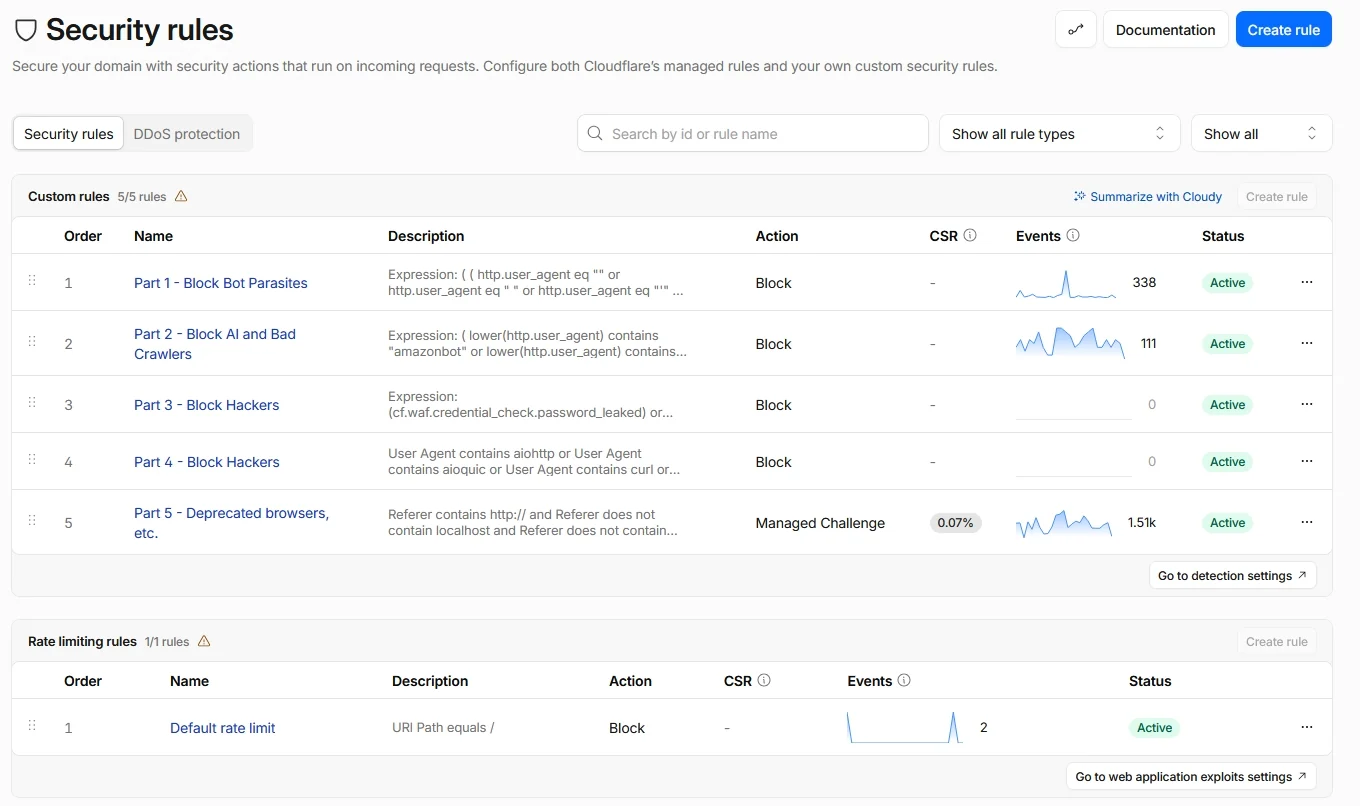 buybitart/cloudflare-security-art
Regole di sicurezza del piano gratuito di Cloudflare (approccio Zero Trust) per piccoli siti web
 animeshshaw/pqc-cost-of-delay
Cost-of-delay prioritisation for post-quantum migration: classical and harvest-now-decrypt-later risk in one unit (USD per year). Code, proofs, case…
 moontea0416/webmirage
Attacchi con immagini adversariali contro agenti web vision-linguaggio, dal visual grounding all'esecuzione nel browser
 stardust457/sldr
Framework di difesa che mitiga il fine-tuning malevolo dei LLM utilizzando il ripristino selettivo dei layer e il routing dinamico, con script per il…
 neurosaki987/qvm-tool
Toolkit di analisi statica e recupero della struttura per immagini PE protette da ACE .qvm0
 danigil/neuperm
Sanificazione senza riaddestramento che riordina le unità di rete neurale equivalenti per permutazione per distruggere il malware incorporato tramite…
 graph-com/cka-agent
Implementazione di ricerca di un agente di jailbreak LLM che aggira i guardrail dei modelli commerciali utilizzando il prompt weaving innocuo e la…
 treeai-lab/awesome-rag-security
Raccolta curata di articoli di ricerca sulla sicurezza della generazione aumentata dal recupero, organizzata secondo la tassonomia SLOT che copre…
 icicle-emu/icicle-python
Binding Python per l'emulatore Icicle, che abilitano il fuzzing grey-box del firmware, l'emulazione binaria e i flussi di lavoro di reverse…
 lifting-bits/sleigh
Build CMake della libreria delle specifiche del processore SLEIGH di Ghidra, che fornisce motori standalone di disassemblaggio e p-code lifting per…
 llvmparty/striga
Lifter sperimentale x86-64 verso LLVM IR in Python che traduce il codice macchina in IR analizzabile per reverse engineering, ottimizzazione e…
 revng/revng
Open source binary analysis framework and decompiler built on LLVM and QEMU, lifting binaries to a readable intermediate representation for reverse…