
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories

Strumenti

TutteSicurezza AndroidAutenticazione e AutorizzazioneSicurezza dell'Infrastruttura CloudStrumenti DifensiviDisk ForensicsSicurezza Sistemi EmbeddedUtilità GenericheGestione degli Indicatori di Compromissione (IOC)OSINT (Open Source Intelligence)Sniffing e Analisi dei PacchettiPassword CrackingFrameworks per Penetration TestingStrumenti di PhishingEscalation di PrivilegiRicognizioneAnalisi StaticaScanner di VulnerabilitàScanner di Vulnerabilità WebAuditing Wi-FiSicurezza BluetoothSicurezza dei ContenitoriAnalisi Dinamica (Sandboxing)Strumenti di Crittografia/DecrittografiaFramework di ExploitGestione IdentitàSicurezza iOSSicurezza IoTMemory ForensicsMappatura della ReteOSINT per Ingegneria SocialeAttacchi alle PasswordGenerazione di PayloadMeccanismi di PersistenzaScansione PorteAnalisi Statica del Codice (SAST)Feed e Aggregatori di MinacceAnalisi delle VulnerabilitàProxy Web e IntercettazioneAnalisi del CodiceEnumerazione DNS e SottodominiAnalisi Dinamica del Codice (DAST)ExploitAnalisi HashEvasione IDS/IPSStrumenti di ImpersonificazioneMovimento LateralePentesting di App MobiliNetwork ForensicsReverse EngineeringStrumenti RFID/NFCSicurezza SCADA/ICSScripting e AutomazioneSicurezza ServerlessShellcodeSfruttamento di Applicazioni WebTest di Sicurezza delle APIAudit di ConfigurazioneEsfiltrazione DatiDebuggerInformatica ForenseRaccolta InformazioniMobile ForensicsControllo Accesso RetePost-ExploitVirtualizzazione per la SicurezzaPhishingBypass WAFSicurezza WebFuzzingSicurezza di ReteSteganografiaSicurezza WirelessRecupero DatiAnalisi MalwareDigital ForensicsHacking HardwareCrittografiaCTFPenetration TestingSicurezza CloudDevSecOpsSicurezza MobilePrivacyCommand and ControlIngegneria SocialeSicurezza HardwareUtilità e FrameworkSicurezza Hardware e IoTRilevamento SegretiAnalisi di BinariThreat IntelligenceGestione Identità e Accessi (IAM)Sicurezza della Supply ChainAutenticazioneMachine LearningRilevamento IntrusioniPaper e RicercaConfigurazione ErrataEnumerazione SottodominiRaccolta EmailApprendimento e FormazioneReverse Engineering Assistito dall'IAFuzzing DNSRed TeamingRisposta agli IncidentiCrawlerRisorse CurateStrumento di Accesso RemotoGenerazione di ShellcodeSviluppo PayloadTrojan di Accesso RemotoSicurezza delle APIAnti-BotSpoofing dell'Impronta DigitaleBypass CAPTCHASicurezza EmailAnalisi DNSIngegneria del CaosPercorsi e CorsiEscape dal ContainerSicurezza dell'IASicurezza dei DatabaseAnalisi del FirmwareRilevamento di AnomalieAnalisi dei LogAttacco AvversarioBinary ExploitationLab e Pratica
Più recentiRilevanzaPiù popolariAggiornati di recente
13891 risultati
SwordStamp preview

SwordStamp

GitHubd-diaa/swordstamp

Marcatura d'acqua semantica con rilevamento robusto all'ordine su unità sub-frasali

cryptographypapers-researcheducation+2
2 mesi fa
ESFang preview

ESFang

GitHubwithsecurelabs/esfang

ESF strumento modulare di ingestione per sviluppo e ricerca.
forensicsdigital-forensicsincident-response+1
384 anni fa
FLAIR preview

FLAIR

GitHubwithsecurelabs/flair

Script batch leggero per l'acquisizione semi-automatizzata dei principali artefatti forensi da host Windows, utilizzando esclusivamente strumenti…
forensicsdigital-forensicsthreat-intelligence+2
165 anni fa
detectree preview

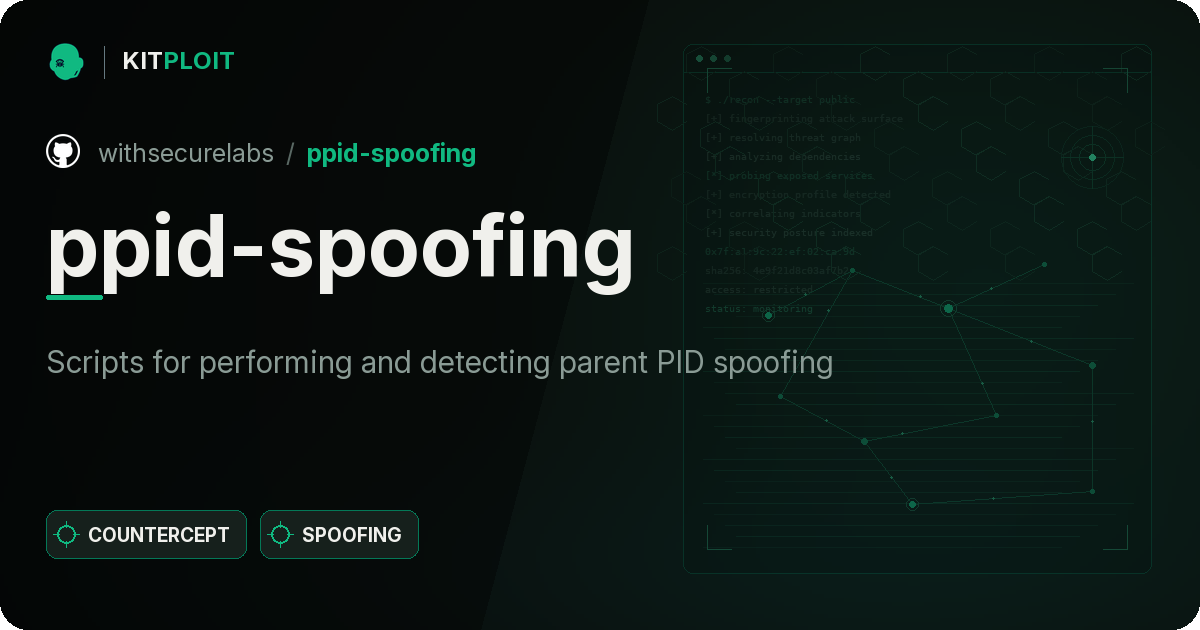
detectree

GitHubwithsecurelabs/detectree

Strumento interattivo di visualizzazione dati per i blue team per analizzare i dati di rilevamento, comprendere le relazioni, ridurre l'affaticamento…
defensive-toolsthreat-intelligenceincident-response+1
1263 anni fa
ppid-spoofing preview

ppid-spoofing

GitHubwithsecurelabs/ppid-spoofing

Script per eseguire e rilevare lo spoofing del PID padre
defensive-toolsprivilege-escalationpost-exploitation+3
1486 anni fa
lazarus-sigma-rules preview

lazarus-sigma-rules

GitHubwithsecurelabs/lazarus-sigma-rules

Regole Sigma per rilevare le TTP del gruppo Lazarus, che coprono l'esecuzione di documenti dannosi, l'abuso di PowerShell, le attività pianificate e…
defensive-toolsthreat-intelligenceintrusion-detection+2
206 anni fa
macOSTriageCollectionScript preview

macOSTriageCollectionScript

GitHubwithsecurelabs/macostriagecollectionscript

Raccoglie dati di triage completi da macOS per la risposta agli incidenti, inclusi log di sistema, elenchi di file, dati del browser, cronologia…
forensicsdigital-forensicsthreat-intelligence+2
315 anni fa
volatility-plugins preview

volatility-plugins

GitHubwithsecurelabs/volatility-plugins

Plugin Volatility per la memoria forense, inclusa l'individuazione delle tecniche di evasione della scansione della memoria Gargoyle.
memory-forensicsforensicsmalware-analysis+2
118 anni fa
usb-ninja-detection-poc preview

usb-ninja-detection-poc

GitHubwithsecurelabs/usb-ninja-detection-poc

Rileva gli attacchi di iniezione di tasti USB Ninja registrando le sequenze di tasti e gli eventi delle applicazioni, fornendo una prova di concetto…
defensive-toolsiot-securityhardware-security+1
76 anni fa
AMSIDetection preview

AMSIDetection

GitHubwithsecurelabs/amsidetection

Strumento proof-of-concept per rilevare bypass di AMSI (Antimalware Scan Interface) e attività dannosa di script in memoria sugli endpoint Windows.
defensive-toolsdynamic-analysis-sandboxingsecurity-virtualization+1
326 anni fa
shadowhammer preview

shadowhammer

GitHubwithsecurelabs/shadowhammer

Checker in modalità batch per gli indicatori del malware Shadowhammer, che scansiona gli indirizzi MAC locali o forniti confrontandoli con hash…
defensive-toolsscripting-automationnetwork-security+2
87 anni fa
pywintrace preview

pywintrace

GitHubfireeye/pywintrace

Wrapper Python ctypes per Event Tracing for Windows (ETW) che abilita il controllo delle sessioni, la cattura degli eventi e callback personalizzati…
defensive-toolsdigital-forensicsthreat-intelligence+2
3053 anni fa
dotnet-gargoyle preview

dotnet-gargoyle

GitHubwithsecurelabs/dotnet-gargoyle

Un equivalente spirituale in .NET della tecnica di evasione della scansione della memoria Gargoyle.

memory-forensicsmalware-analysisred-teaming
527 anni fa
doublepulsar-usermode-injector preview

doublepulsar-usermode-injector

GitHubwithsecurelabs/doublepulsar-usermode-injector

Uno strumento per utilizzare lo shellcode in modalità utente del payload DOUBLEPULSAR per caricare in modo riflessivo una DLL arbitraria in un altro…

exploitationpost-exploitationmalware-analysis+2
1249 anni fa
radare2-scripts preview

radare2-scripts

GitHubwithsecurelabs/radare2-scripts

Collezione di script radare2 per l'analisi di malware: estrazione di binari da dump di memoria, patch degli header PE e decodifica degli import di…
memory-forensicsreverse-engineeringshellcode+3
328 anni fa
memory-carving-scripts preview

memory-carving-scripts

GitHubwithsecurelabs/memory-carving-scripts

Script per estrarre informazioni utili da dump di memoria infetti

memory-forensicsforensicsmalware-analysis+2
108 anni fa
iBSSloader preview

iBSSloader

GitHubteutekeune/ibssloader

Strumenti di ricerca per avviare Linux su iPad mini 1 tramite checkm8, iBSS/iBEC patchati e payload bare-metal personalizzati, inclusi porting del…
embedded-systems-securityexploitationreverse-engineering+3
72 mesi fa
admin-panel-finder preview

admin-panel-finder

GitHubbdblackhat/admin-panel-finder

Script Python per scoprire gli URL dei pannelli di amministrazione dei siti web, utile per la ricognizione di sicurezza e il penetration testing.

reconnaissanceweb-application-exploitationinformation-gathering+2
19513 anni fa
Precedente1…585960…100Successivo