 kyllr-qwen/fufu-sec
Framework per l'Uso Non Autorizzato delle Frequenze

fufu-sec (Framework for Uninvited Frequency Usage) è un framework di sicurezza WiFi di nuova generazione per audit wireless personali e aziendali. Copre l'intera superficie d'attacco delle reti 802.11 da un unico dashboard browser: discovery di rete, cattura handshake, estrazione PMKID, sfruttamento WPS, rogue access point, denial of service, cracking WEP e recupero password accelerato via GPU, tutto in un unico posto.
Solo per uso autorizzato. Testa reti di tua proprietà o per cui hai ricevuto permesso scritto di audit.
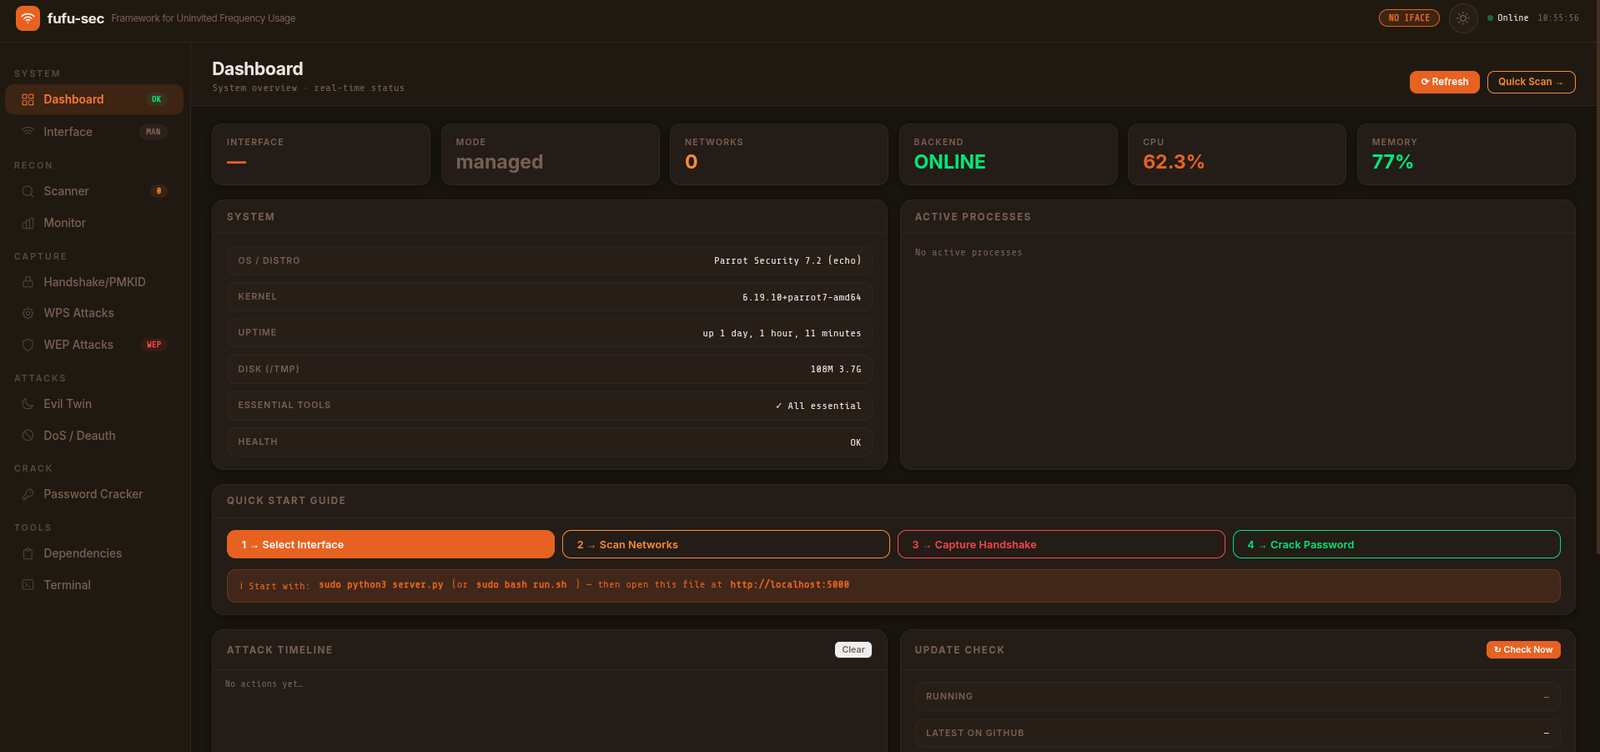
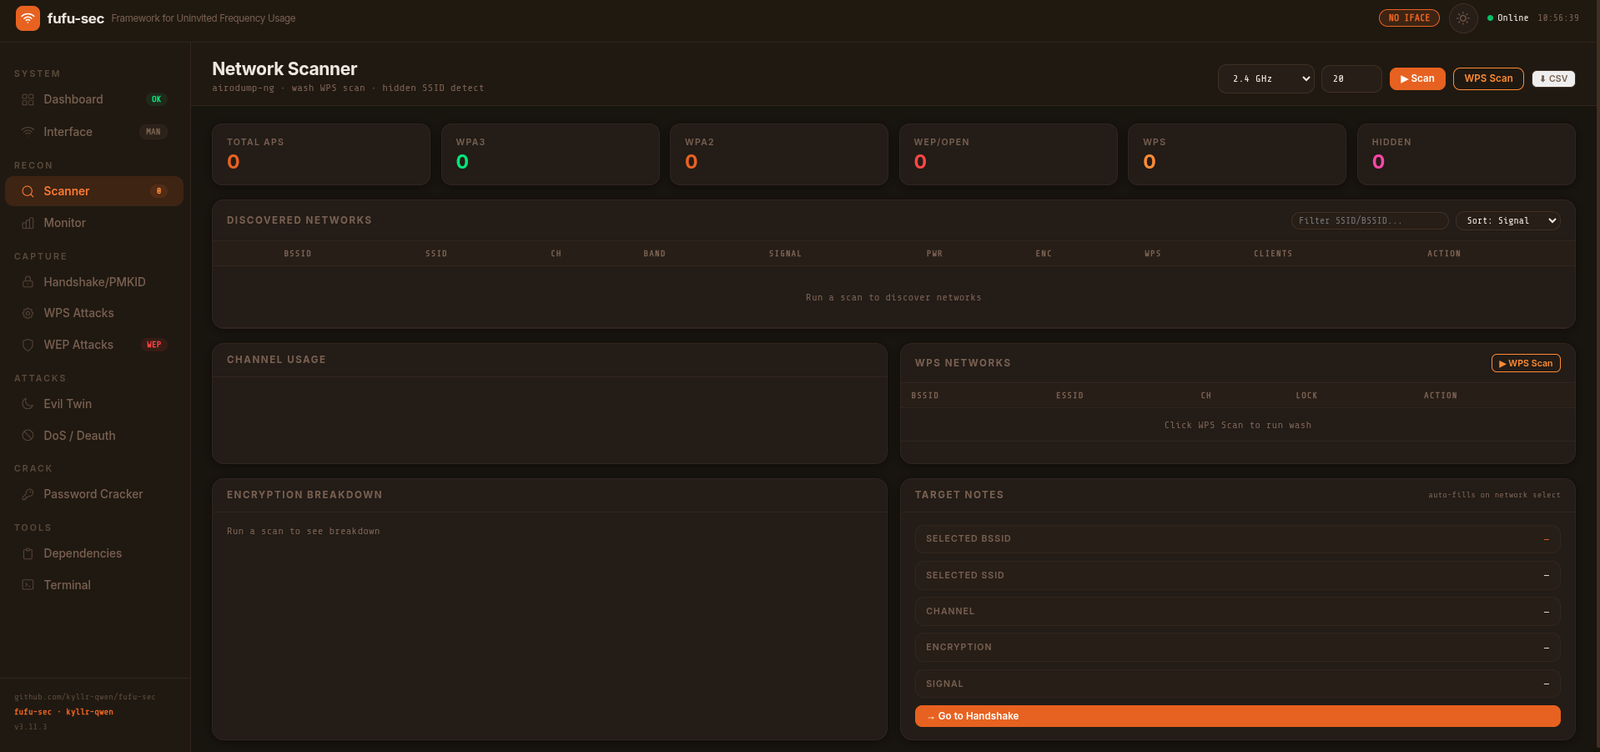
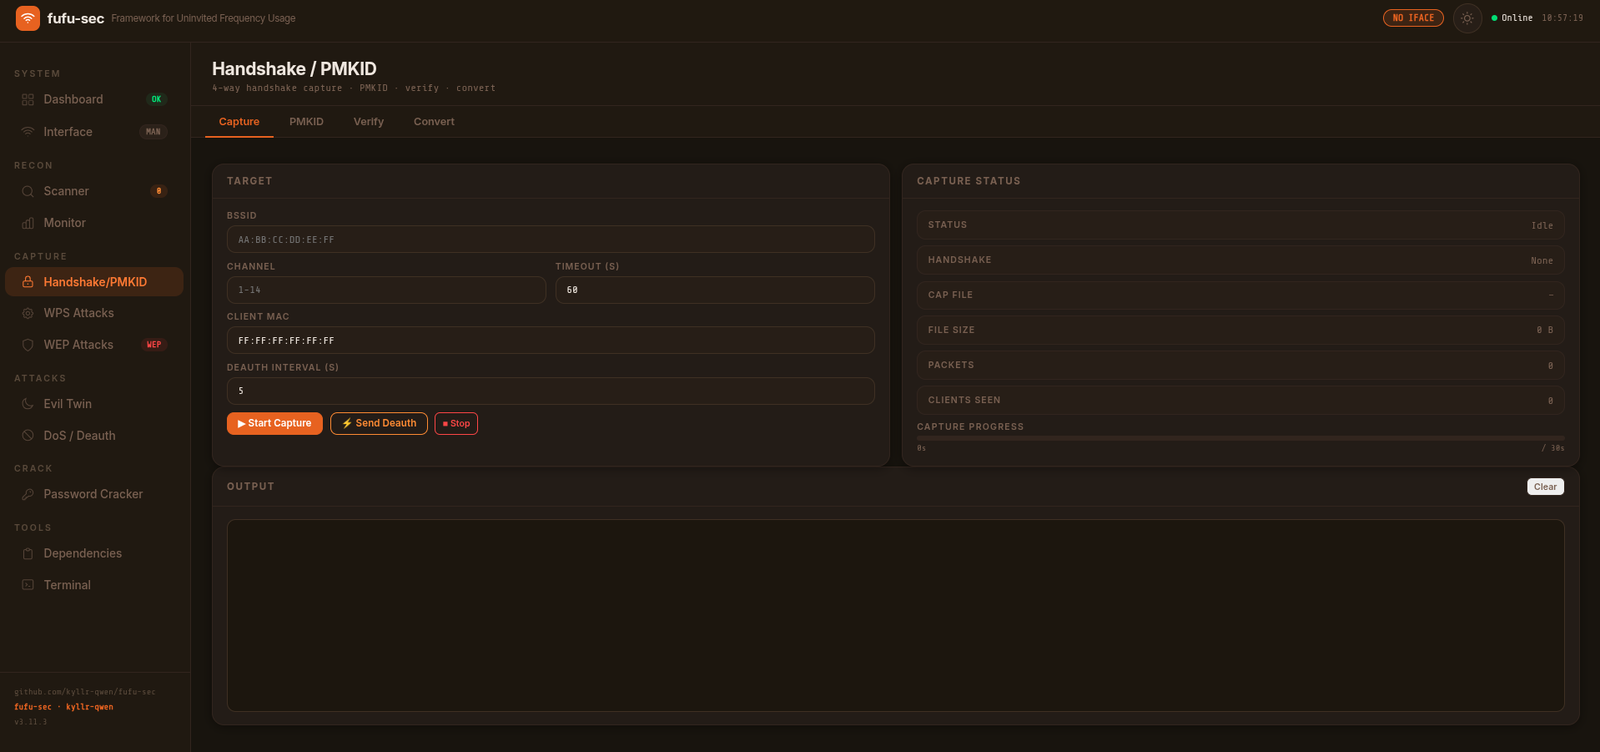
| Modulo | Cosa fa |
|---|---|
| Interfaccia | Modalità monitor, spoofing MAC, controllo potenza TX, test di iniezione, gestione canali |
| Scanner | Discovery di rete in tempo reale con conteggio client, potenza del segnale, dettagli di cifratura, scansione WPS |
| Cattura Handshake | Cattura handshake WPA2 a 4 vie con deauth a più livelli (burst 12s, stabilizzazione 3s, ripetizione) |
| Cattura PMKID | Estrazione PMKID con hcxdumptool e filtro BPF, file di cattura nominati per rete |
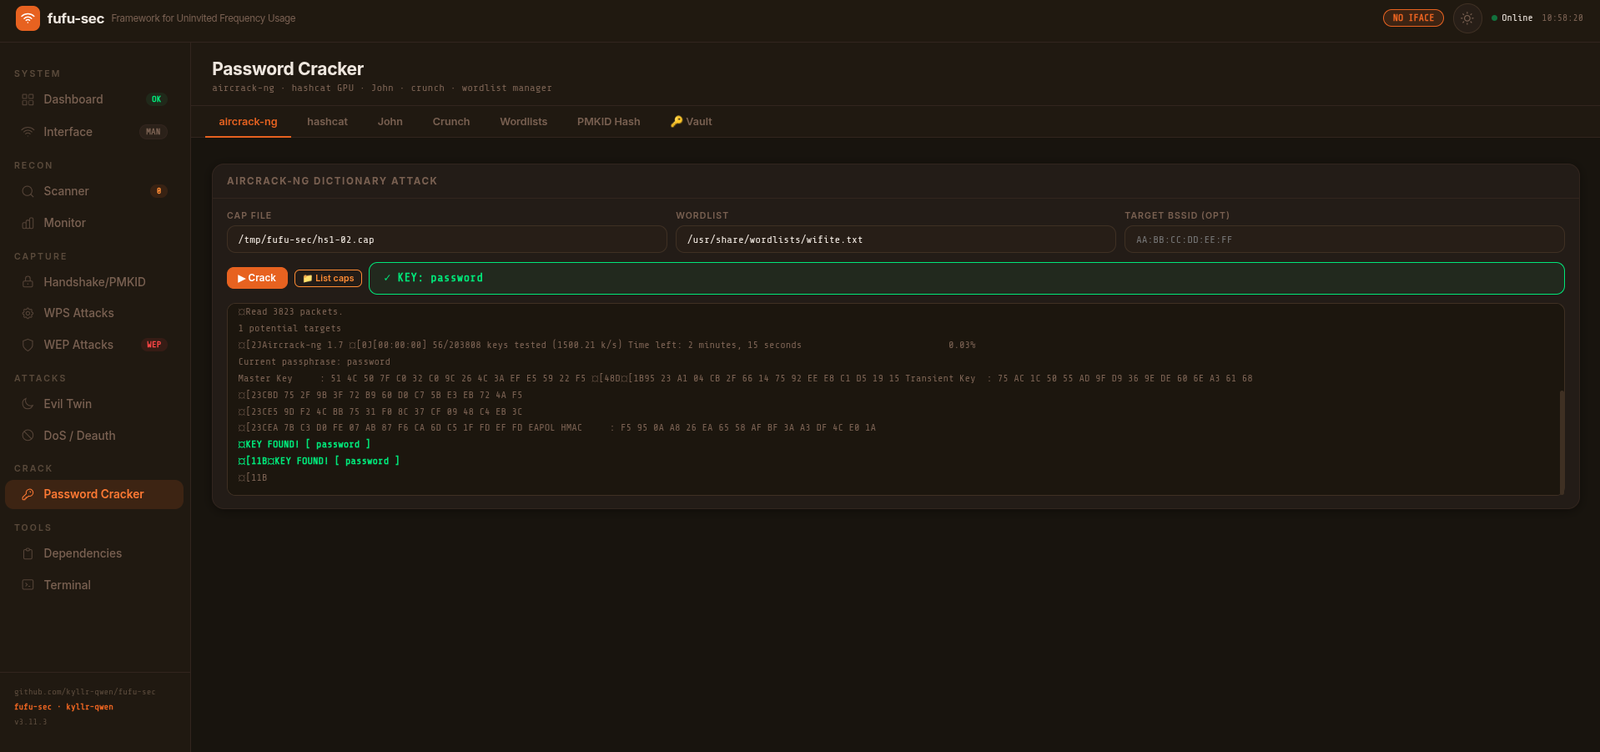
| Cracker Password | Attacco dizionario aircrack-ng, modalità GPU hashcat 22000, John the Ripper, generatore wordlist crunch |
| Attacchi WPS | Reaver, Bully, Pixie Dust, database PIN noti, PIN NULL |
| Evil Twin | AP rogue con hostapd, DHCP/DNS via dnsmasq, captive portal, raccolta credenziali in tempo reale |
| DoS / Deauth | Deauth mirato aireplay-ng, beacon flood mdk4, deauth amok, DoS auth, confusione WIDS, Michael TKIP |
| Attacchi WEP | Replay ARP, fake auth, frammentazione, chop-chop, Caffe Latte, Hirte, auto-crack besside-ng |
| Monitor WiFi | Cattura pacchetti in tempo reale, tracciamento client, rilevamento automatico handshake, file cap multi-sessione |
| Terminale | Terminale comandi nel browser con registro audit completo |
| Dipendenze | Verifica strumenti in tempo reale con stato di installazione per tutti i pacchetti richiesti e opzionali |
sudo)Adattatori testati: Alfa AWUS036ACH, AWUS036ACS, AWUS1900, TP-Link TL-WN722N v1.
git clone https://github.com/kyllr-qwen/fufu-sec.git
cd fufu-sec
sudo bash install.sh
L'installer gestisce tutte le dipendenze all'interno della cartella del progetto. Per rimuovere fufu-sec, elimina la cartella.
cd fufu-sec
sudo .venv/bin/python3 server.py
Apri dashboard.html nel tuo browser.
# Porta o host personalizzati
sudo .venv/bin/python3 server.py --port 8080
sudo .venv/bin/python3 server.py --host 0.0.0.0
1. Interfaccia  ->  Attiva Modalità Monitor
2. Interfaccia  ->  Test Iniezione
3. Scanner      ->  Avvia Scansione  ->  clicca Usa sul tuo target
4. Handshake    ->  Avvia Cattura
                ->  Attendi HANDSHAKE CAPTURED
5. Cracker      ->  scheda aircrack-ng  ->  Avvia
            o  ->  scheda hashcat  ->  Converti  ->  Cracking (GPU)
1. Interfaccia  ->  Attiva Modalità Monitor
2. Handshake    ->  scheda PMKID  ->  BSSID + Canale  ->  Cattura PMKID
3. Handshake    ->  scheda PMKID  ->  Verifica Cattura
4. Cracker      ->  scheda Hash PMKID  ->  Cracking con hashcat
1. Scanner      ->  Scansione WPS  ->  trova target con WPS attivo
2. WPS          ->  seleziona attacco (Reaver / Bully / Pixie Dust)
3. WPS          ->  Avvia Attacco  ->  attendi PIN o PSK
1. Scanner      ->  scansiona e seleziona AP target
2. Evil Twin    ->  configura SSID, canale, captive portal
3. Evil Twin    ->  Avvia Attacco  ->  monitora registro credenziali
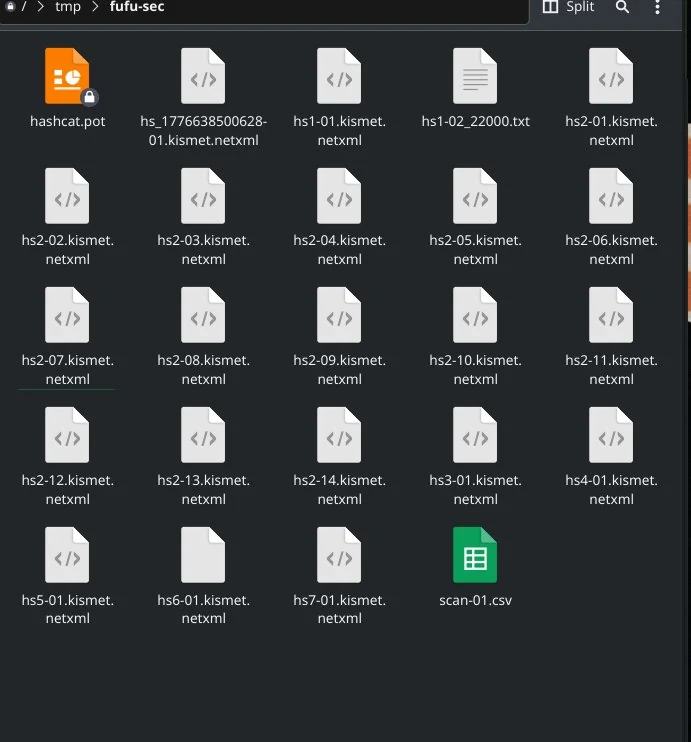
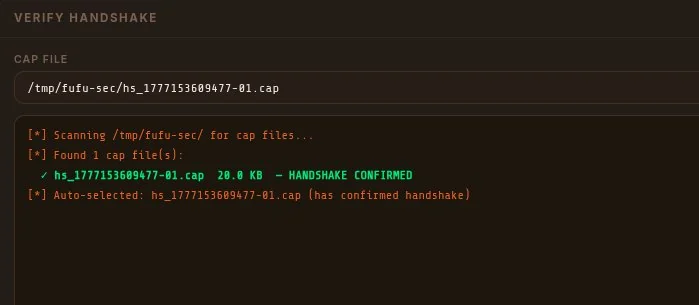
Tutti i file di cattura finiscono in /tmp/fufu-sec/. Ogni sessione riceve un nome univoco basato su timestamp, così nulla viene sovrascritto tra le esecuzioni. Le schede Monitor WiFi e Handshake elencano entrambe tutti i file catturati con stato handshake, dimensione e azioni rapide.
| Sintomo | Soluzione |
|---|---|
airodump-ng exited immediately | airmon-ng stop wlan0mon && airmon-ng start wlan0 |
Nessun handshake catturato | L'AP potrebbe avere PMF attivo. Prova invece la scheda PMKID |
hcxdumptool PACKET_STATISTICS failed | airmon-ng check kill poi riprova |
Conversione fallita: radiotap mancante | sudo apt install wireshark-common (fornisce editcap) |
hashcat: tutti gli hash nel potfile | Password già crackata, controlla il banner chiave |
Password non nella wordlist | hashcat -m 22000 -r /usr/share/hashcat/rules/best64.rule hash.txt rockyou.txt |
hashcat: nessun dispositivo OpenCL | sudo apt install ocl-icd-opencl-dev pocl-opencl-icd |
rockyou.txt non trovato | sudo gunzip /usr/share/wordlists/rockyou.txt.gz |
di kyllr-qwen · fufu-sec v3.11.3
