

kunglao-agent
 amd2g2zz/kunglao-agent
L'agente esperto di reverse-engineering: pianifica il proprio percorso di analisi, deriva ogni fatto da prove grezze e converge sotto cancelli di…
android-securitystatic-analysisdynamic-analysis-sandboxing+8
78
amd2g2zz/kunglao-agentL'agente esperto di reverse-engineering: pianifica il proprio percorso di analisi, deriva ogni fatto da prove grezze e converge sotto cancelli di…
 dirkjanm/askwam
Chiedi all'Account Manager Web (WAM) i token di Entra ID
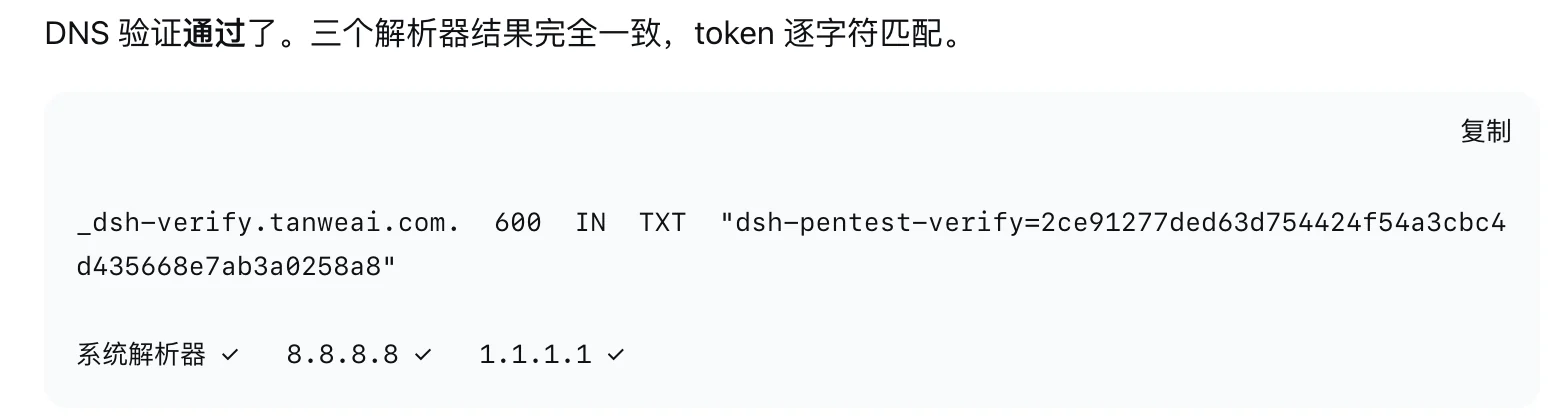 xsser/dig
Wrapper dig per macOS che aggiunge record TXT locali falsificati all'output delle query DNS, progettato per ingannare gli agenti LLM inducendoli a…
 mbeweoo/flash-exploit-defense-system
Sistema completo di difesa multilivello contro gli exploit CVE di Adobe Flash (CVE-2012-0754, CVE-2015-xxxx, CVE-2016-xxxx, CVE-2018-xxxx) con…
 mafifrizi/ares
Autonomous red-team engagement platform with MITRE ATT&CK module orchestration, DAG attack-path solving, OPSEC controls, encrypted credential vault,…
 sakispat/simple-pentesting
Un toolkit Python educativo per il penetration testing autorizzato: port scanner threaded, enumerazione di sottodomini e directory, banner grabber e…
 withsecureopensource/chainsaw
Ricerca e analisi rapida degli artefatti forensi di Windows
 talha1112/fyp
Strumento desktop per la valutazione delle vulnerabilità pensato per i team di sicurezza — scansiona applicazioni web e reti, rileva CVE, mappa gli…
 doretox/atomicvulns
Laboratori web di vulnerabilità atomici. Una falla OWASP per app — Flask + Docker minimali, volutamente vulnerabili per lo studio pratico con Burp…
 bugbasesecurity/pentest-copilot
Agente di penetration testing basato sull'IA che si connette a una macchina Kali, esegue autonomamente strumenti di sicurezza, analizza i risultati e…
 owasp/owasp-aibom
Progetto OWASP che definisce uno standard AI Bill of Materials (AIBOM) per documentare componenti AI/ML, dipendenze e rischi della supply chain per…
 gmh5225/dropper
Strumento per incorporare payload in immagini in formato JPG/PNG, consentendo di eseguire determinate azioni all'apertura delle stesse.
 thoropass-public/area51
Il server di exploit per i risultati out-of-band. Punta un target verso un dominio che possiedi. Ogni richiesta HTTP e ogni email che invia indietro…
 vid4l-07/roxy
Proxy HTTP di intercettazione basato su terminale con TUI per catturare, ispezionare e modificare le richieste in tempo reale, oltre a un Repeater…
 adrecon/adrecon
Strumento PowerShell che estrae artefatti di Active Directory tramite LDAP o ADWS e genera report Excel per auditing, DFIR e penetration testing.
 t-beckett/h-osint
Workbench OSINT local-first, guidato da tastiera, per il terminale con 28 moduli che coprono ricerche di username, dominio, IP, email, violazioni e…
 owasp-noir/alibi
Verifica in modo incrociato le viste della tua superficie di attacco e individua gli endpoint che non possono corroborarsi a vicenda.
 xiaoqimikko/jetty-line-check
CVE-2026-2332 e altre 4 CVE di Jetty del 2026: quali colpisce la tua build di Jetty (o Spring Boot), e la versione corretta indicata da Jetty esiste…