Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
ARES — Piattaforma autonoma per engagement di red-team con orchestrazione di moduli MITRE ATT&CK, risoluzione di percorsi di attacco tramite DAG, controlli OPSEC, vault di credenziali cifrato e reportistica multi-formato. | Kitploit
Strumenti/GitHubGitHub/mafifrizi/ares
Strumenti DifensiviFrameworks per Penetration TestingFramework di ExploitAnalisi delle VulnerabilitàPost-ExploitSicurezza CloudCommand and ControlRed Teaming
GitHubmafifrizi/ares

ARES

Piattaforma autonoma per engagement di red-team con orchestrazione di moduli MITRE ATT&CK, risoluzione di percorsi di attacco tramite DAG, controlli OPSEC, vault di credenziali cifrato e reportistica multi-formato.

1.1k2422246 giorni faRevisionato da Kitploit
Condividi
Vedi Repository
Logo ARES

Orchestrazione red team guidata dall'operatore e validazione continua della sicurezza

Dimostra la sfruttabilità. Calcola i percorsi più brevi verso i Crown Jewels. Produci evidenze pronte per l'audit. Progettato per red team aziendali, MSSP e centri operativi di sicurezza che necessitano di validare la postura difensiva in modo continuo, non una volta all'anno.
Release Python FastAPI React MITRE ATT&CK License Tests

Avvio rapido · Schermate · Funzionalità · Documentazione · Sicurezza · Sponsor


Cos'è ARES

Una piattaforma self-hosted che esegue moduli di validazione offensiva reali all'interno di un enclave di scope fail-closed, mappa i percorsi di attacco su un DAG interattivo e produce report personalizzati, così il tuo SOC vede esattamente ciò che un attaccante potrebbe raggiungere oggi, non ciò che uno scanner ritiene possa essere un problema.

Non solo uno scanner. ARES riporta solo ciò che ha effettivamente dimostrato su un target live, inclusa la catena multi-stadio utilizzata per dimostrarlo.

Perché non un pentest tradizionale o uno scanner di vulnerabilità? Vedi la matrice di confronto del mercato.

Schermate

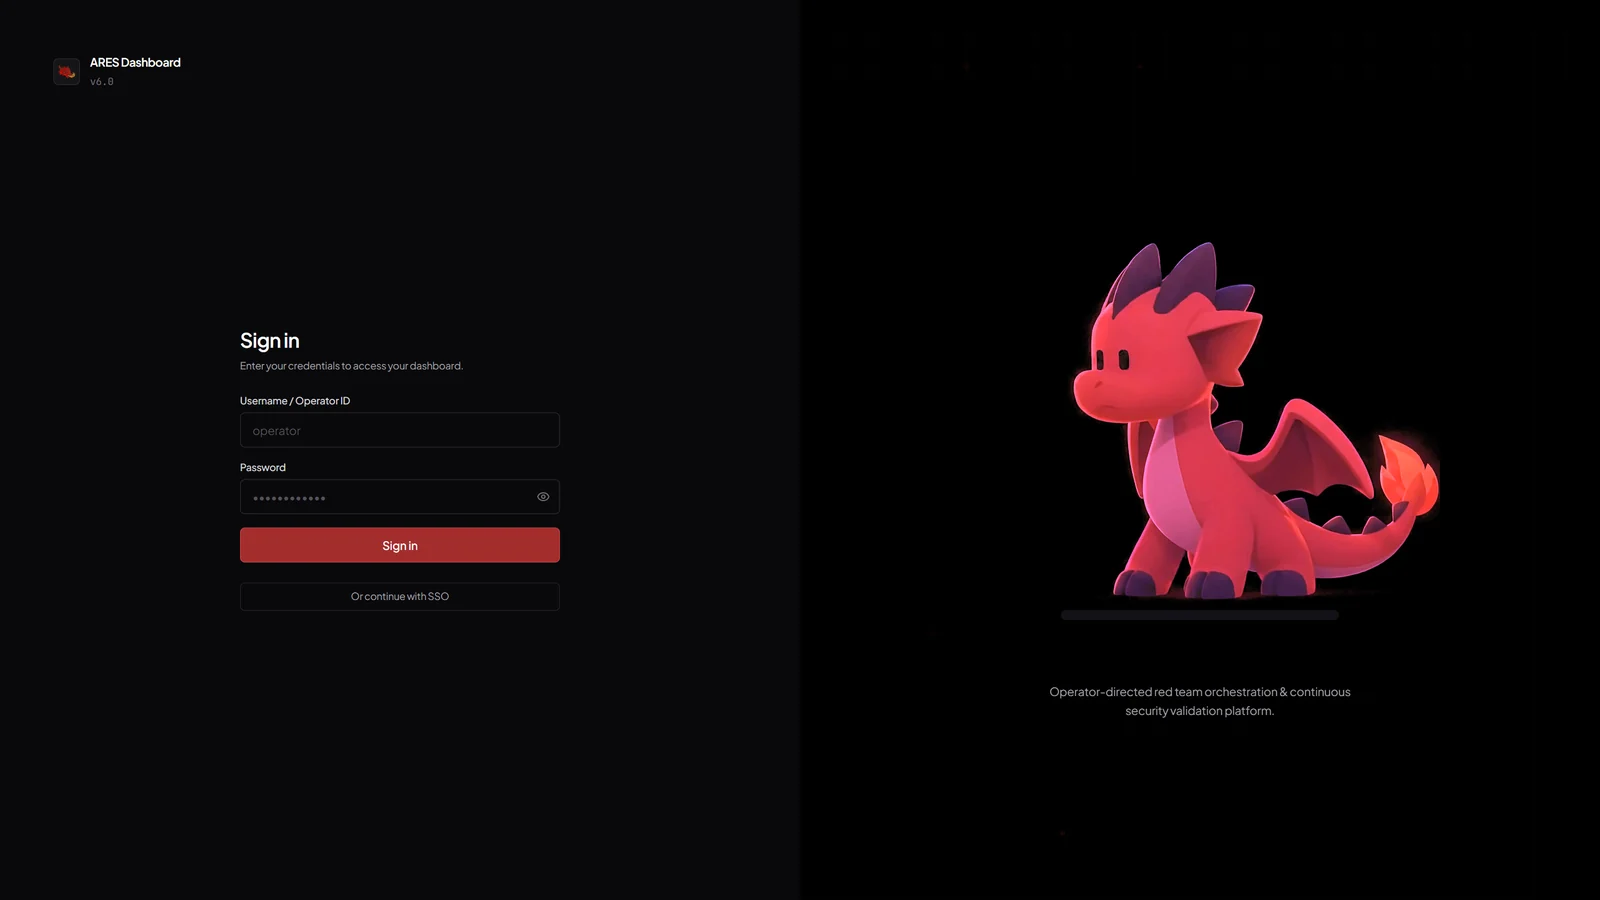
Login di ARES con la mascotte drago
Accesso con la mascotte ARES e il fallback SSO. Token di accesso JWT solo in memoria, refresh rotante HttpOnly.
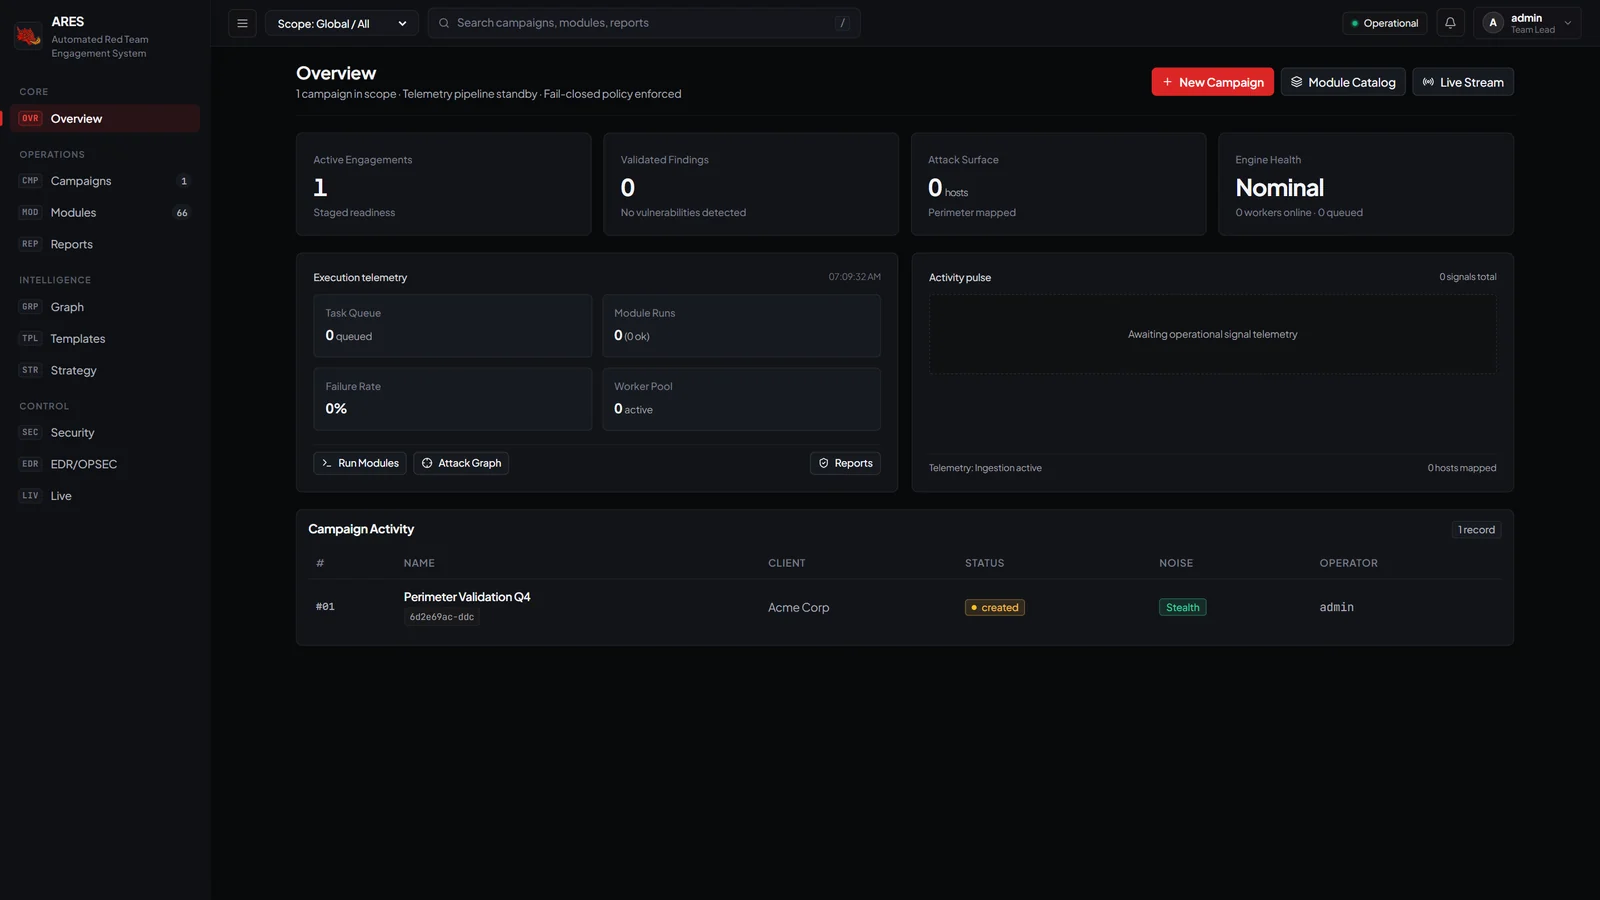

Panoramica operatore
Panoramica operatore: engagement attivi, finding validati, superficie di attacco, stato del motore, impulso di telemetria.
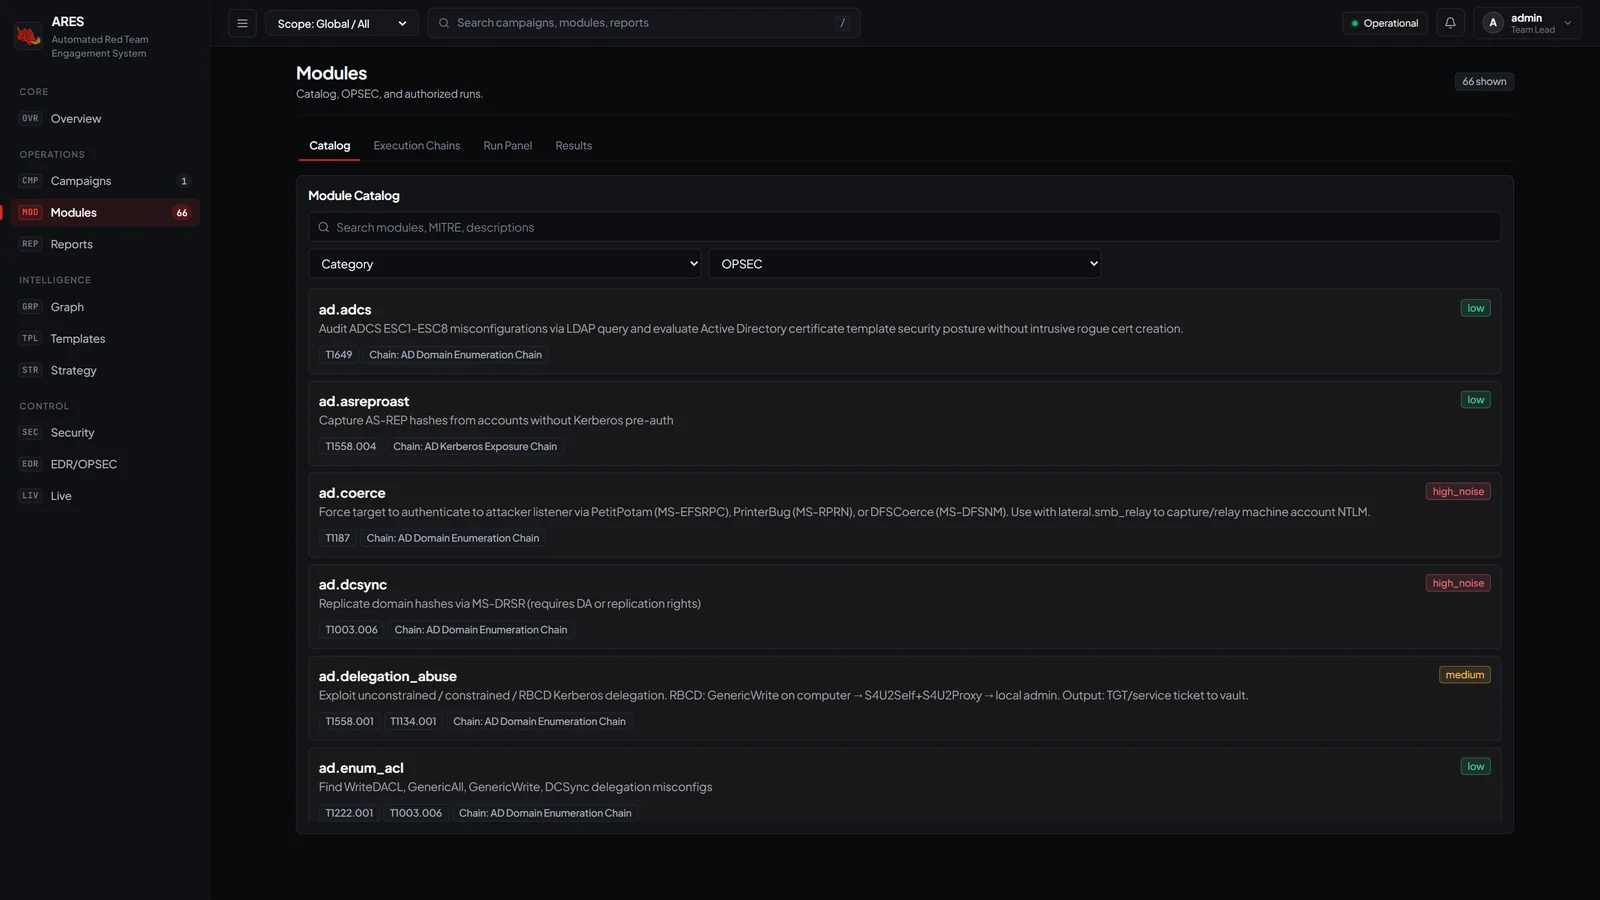

Catalogo dei moduli
Catalogo: 66 moduli attivi in 13 categorie, ciascuno annotato con le tecniche MITRE ATT&CK e il livello di rumore OPSEC.
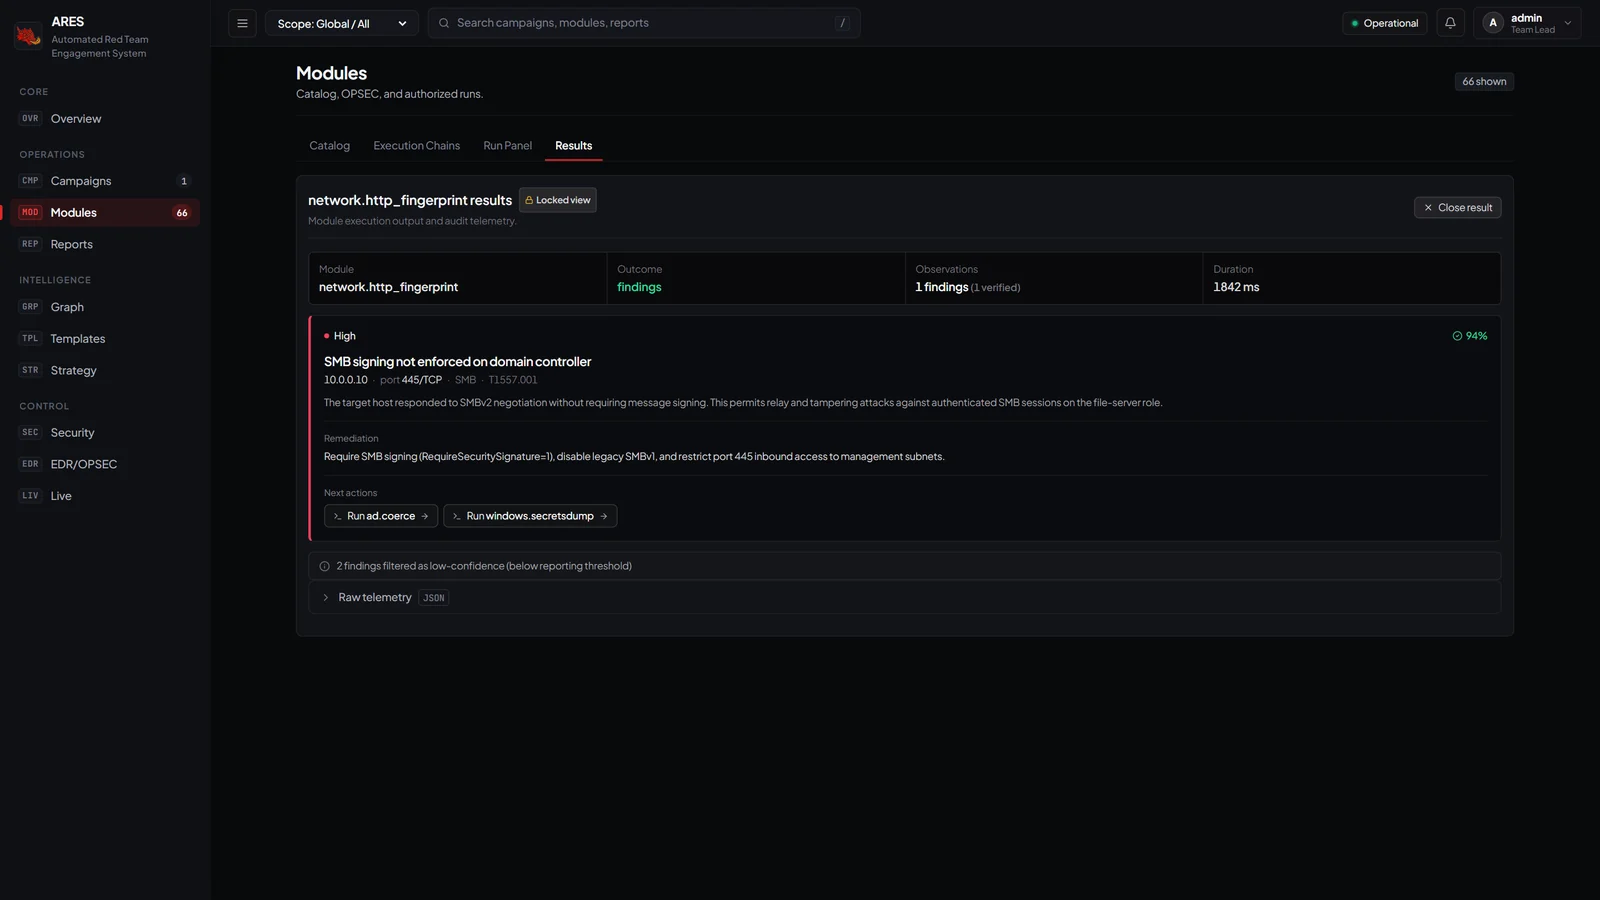

Scheda del finding dopo l'esecuzione di un modulo
Risultati: scheda del finding con severità, confidenza, remediation e pivot con un clic al modulo successivo.
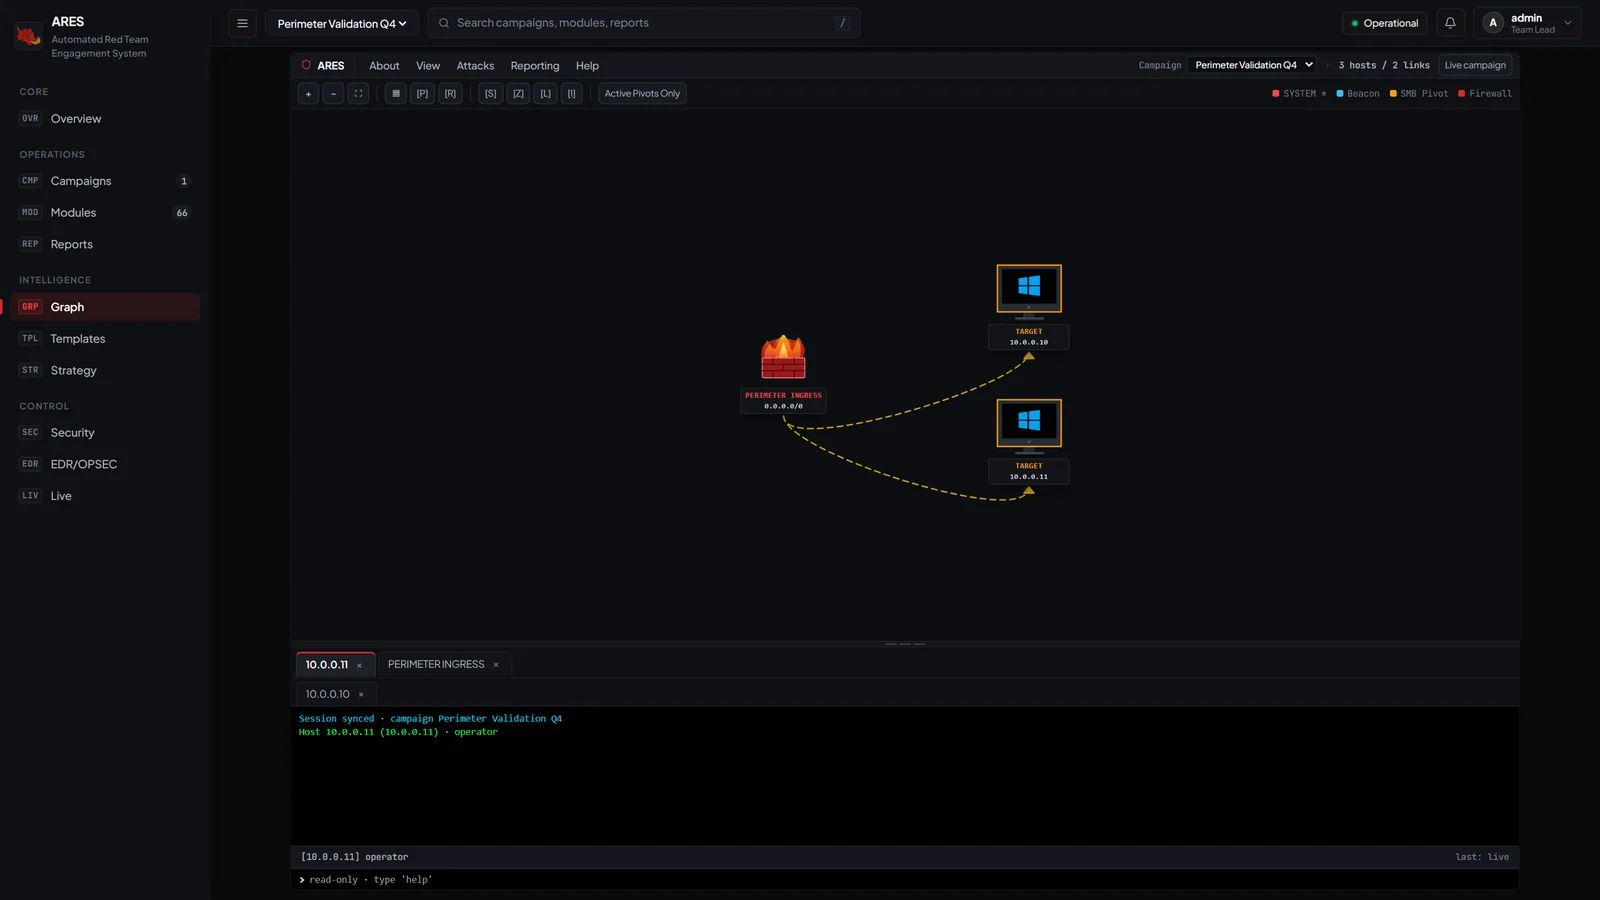

Grafo di attacco
Grafo di attacco: firewall perimetrale (animazione del fuoco), target, archi di pivot. Telemetria beacon in sola lettura per nodo.
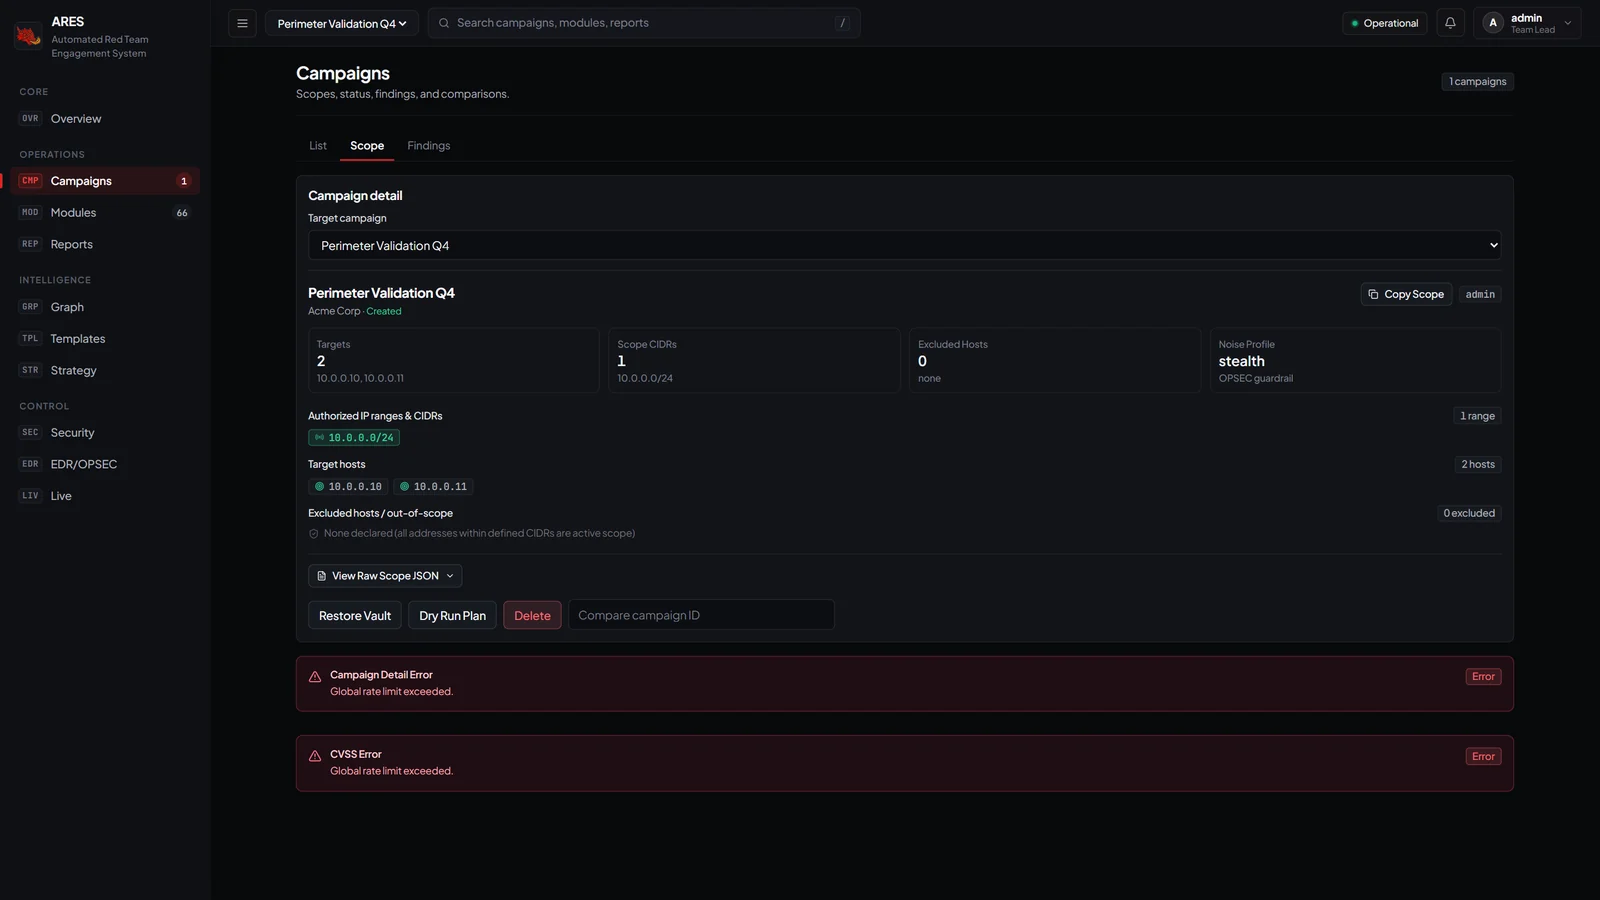

Scope della campagna
Scope della campagna: selettore della campagna target, controlli Restore Vault / Dry-Run Plan / Delete.


Funzionalità

  • Scope enclave fail-closed: ScopeGuard a doppio livello (pre-controllo applicativo + firewall OS/trasporto) garantisce che zero pacchetti offensivi raggiungano host fuori scope. → modello di sicurezza
  • Pianificazione degli attacchi orientata agli obiettivi: imposta domain_admin o cloud_audit e il motore decisionale sintetizza percorsi di esecuzione multi-stadio (euristiche su grafo, agenti LLM opzionali previa autorizzazione esplicita). → progettazione del motore
  • Grafo di attacco multi-vettore (DAG): importa BloodHound o mappa le sessioni in tempo reale. Percorso più breve, chokepoint, fattibilità del pivot laterale. → grafo di attacco
  • Modello di autenticazione zero-trust: JWT di breve durata solo in memoria, refresh rotante HttpOnly, CSRF HMAC, vault AEAD AES-256-GCM (PBKDF2-HMAC-SHA256 600k). → modello di sicurezza
  • 66 moduli di produzione attivi su oltre 60 tecniche MITRE ATT&CK (AD, cloud, accesso alle credenziali, exfil, laterale, recon, Windows, Linux, EDR). → catalogo dei moduli
  • Deliverable automatizzati: report PDF/HTML/Markdown/JSON brandizzati con un clic tramite browser headless (nessuna dipendenza GTK su Windows/Linux). → guida alla dashboard
  • MCP Gateway: Cursor/Claude Desktop/Windsurf/Cline possono pilotare ARES in sicurezza sotto Pre-Flight ScopeGuard, con isolamento della contaminazione anti-prompt-injection e token di conferma HMAC monouso. → specifica MCP
  • SDK Python type-safe: scrivi moduli personalizzati con BaseModule[P, R] + @ares_module, simula in ModuleTestHarness, automatizza con AresClient. → documentazione SDK · → guida allo sviluppo dei moduli

Avvio rapido

Prerequisiti

  • Python 3.11 o 3.12 (3.12 consigliato su Windows)
  • Node.js v18+ (testato su v20 LTS)
  • OS Windows 11/10, Linux (Ubuntu/Debian/Kali) o macOS

60 secondi (PowerShell su Windows)

git clone https://github.com/Mafifrizi/ARES.git
Set-Location .\ARES

py -3.12 -m venv .venv
.\.venv\Scripts\python.exe -m pip install -U pip
.\.venv\Scripts\python.exe -m pip install -e ".[dev,pdf]"

Set-Location frontend ; & "C:\Program Files\nodejs\npm.cmd" ci ; Set-Location ..

$env:ARES_PDF_BROWSER = "C:\Program Files (x86)\Microsoft\Edge\Application\msedge.exe"
.\.venv\Scripts\ares.exe doctor --pdf-smoke

.\.venv\Scripts\ares.exe dashboard dev --no-reload
Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Nessun dato di popolarità ancora.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →