thoropass-public/area51
Il server di exploit per i risultati out-of-band. Punta un target verso un dominio che possiedi. Ogni richiesta HTTP e ogni email che invia indietro finisce in una dashboard che controlli, e riceve qualunque risposta tu scelga in cambio.


Il server di exploit per i risultati out-of-band. Punta un target verso un dominio che possiedi. Ogni richiesta HTTP e ogni email che invia indietro finisce in una dashboard che controlli, e riceve in risposta qualunque cosa tu scelga.

Per iniziare · Playbook · CLI · Architettura · Documentazione
⚠️ Solo per test di sicurezza e ricerca autorizzati. Un black hole è un catch-all live e raggiungibile da internet: tutto ciò che un target gli invia viene memorizzato, e restituisce qualunque cosa tu configuri. Punta verso di esso solo target per cui hai autorizzazione esplicita e scritta a testare, e tratta ogni deployment come archiviazione di dati dei clienti. Testa solo ciò che sei autorizzato a testare.
Metà di ciò che trovi durante un engagement si dimostra solo quando qualcosa chiama
casa. Una SSRF cieca. Una XXE che esfiltra via HTTP. Una XSS memorizzata che scatta nel
browser di un amministratore che non vedrai mai. Un flusso di reset password che devi leggere. Un
redirect_uri OAuth che nessuno ha validato. Ognuno di questi richiede un'infrastruttura
raggiungibile dal target, che cattura tutto e risponde esattamente come vuoi.
I servizi di interazione pubblici ti danno un hostname e un log. AREA 51 ti dà tutto quanto, su un'infrastruttura che possiedi:
302 verso un endpoint di metadata, un DTD, un beacon
.js, uno stub JSON, un binario da 25 MB. Per percorso esatto.Rilasciato presto, di proposito. AREA 51 è nato come strumento interno per un piccolo team fidato, quindi privilegia la semplicità rispetto all'hardening e alla scalabilità. Aspettati spigoli. Se ne incontri uno, apri una issue con i passi per riprodurlo. I contributi sono benvenuti; vedi CONTRIBUTING.md.
|
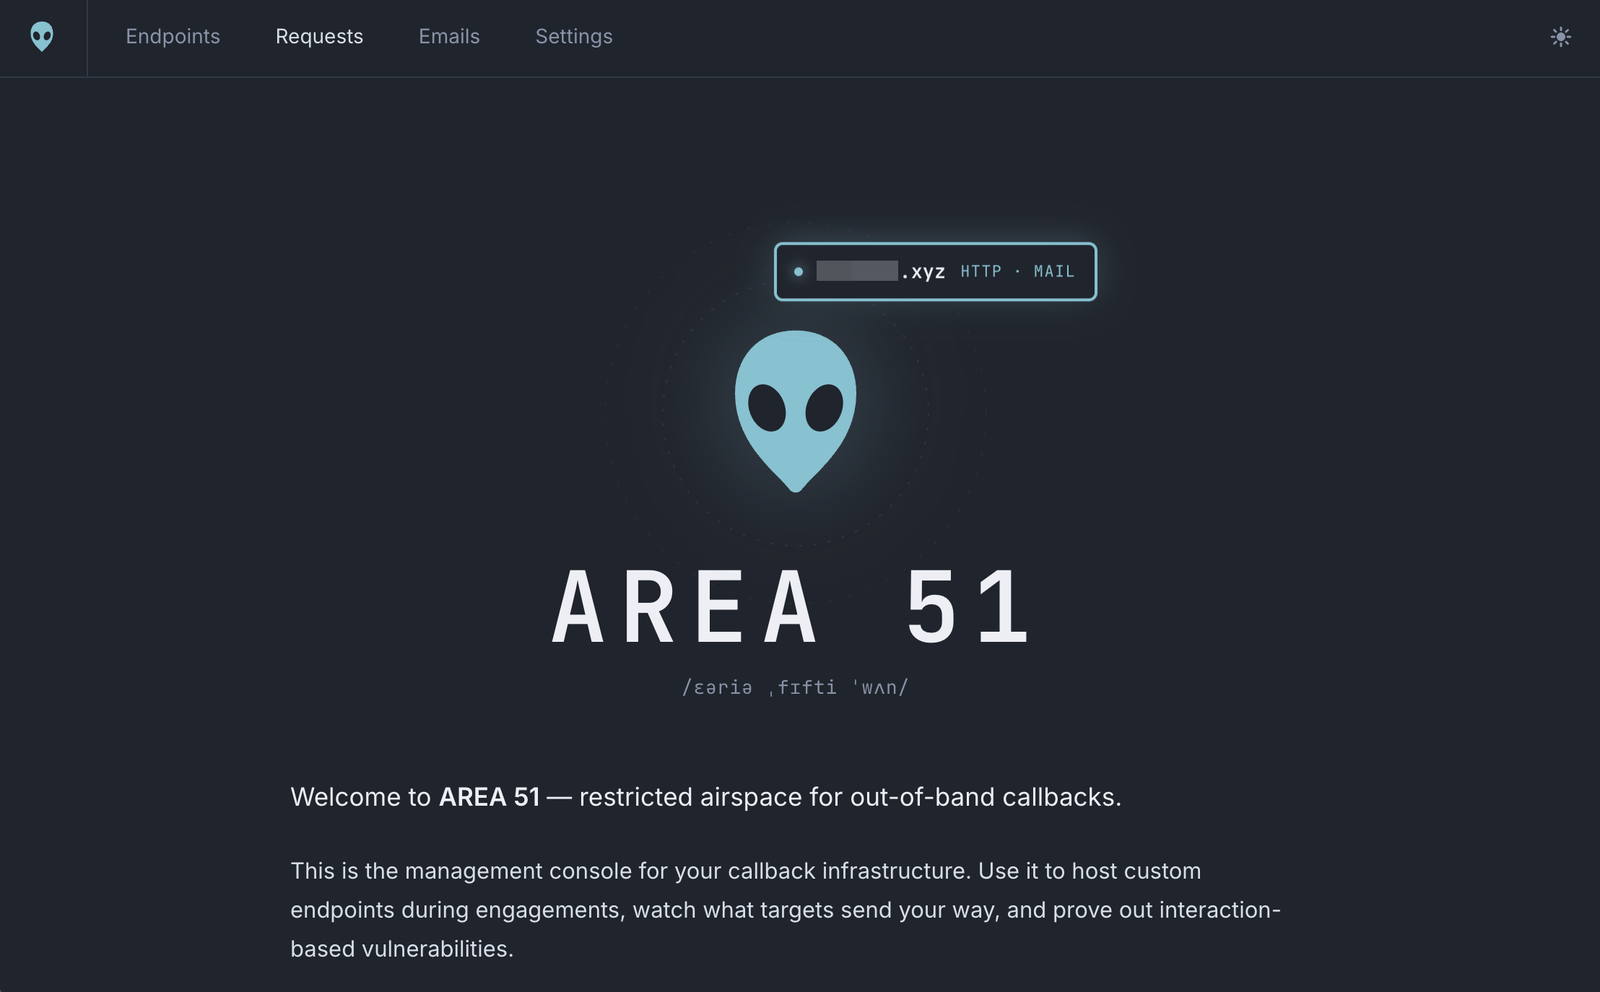
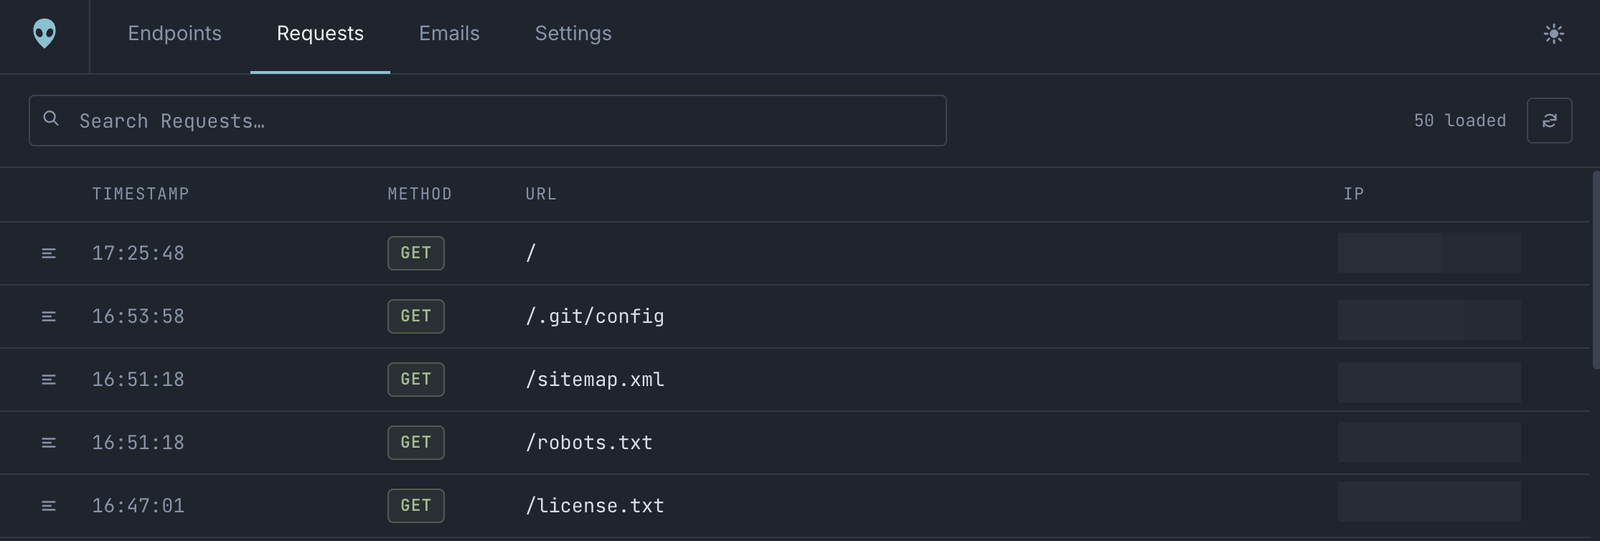
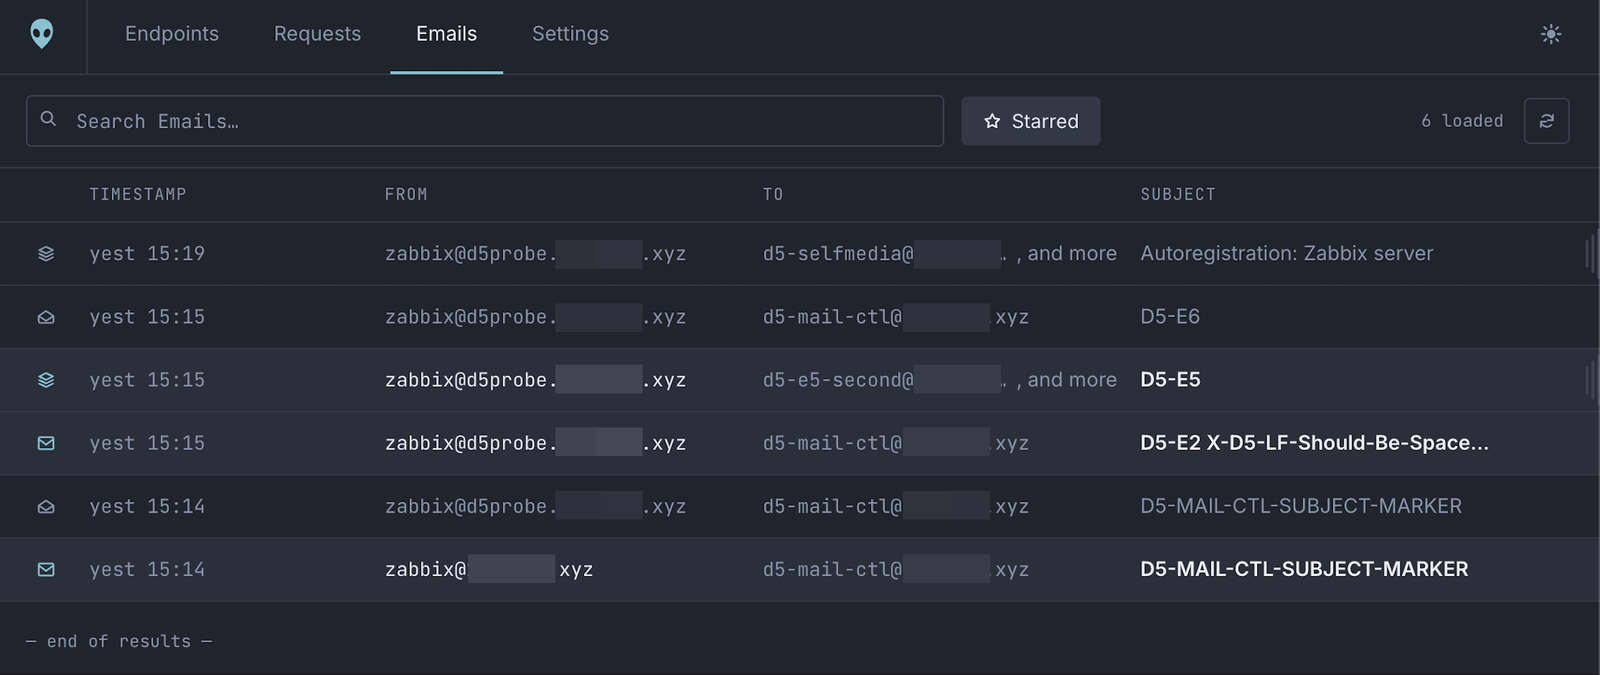
AREA 51 · la dashboard Configura gli endpoint, leggi le richieste e le email catturate, gestisci i filtri di rumore. Protetta da single sign-on con un PIN monouso inviato via email. |
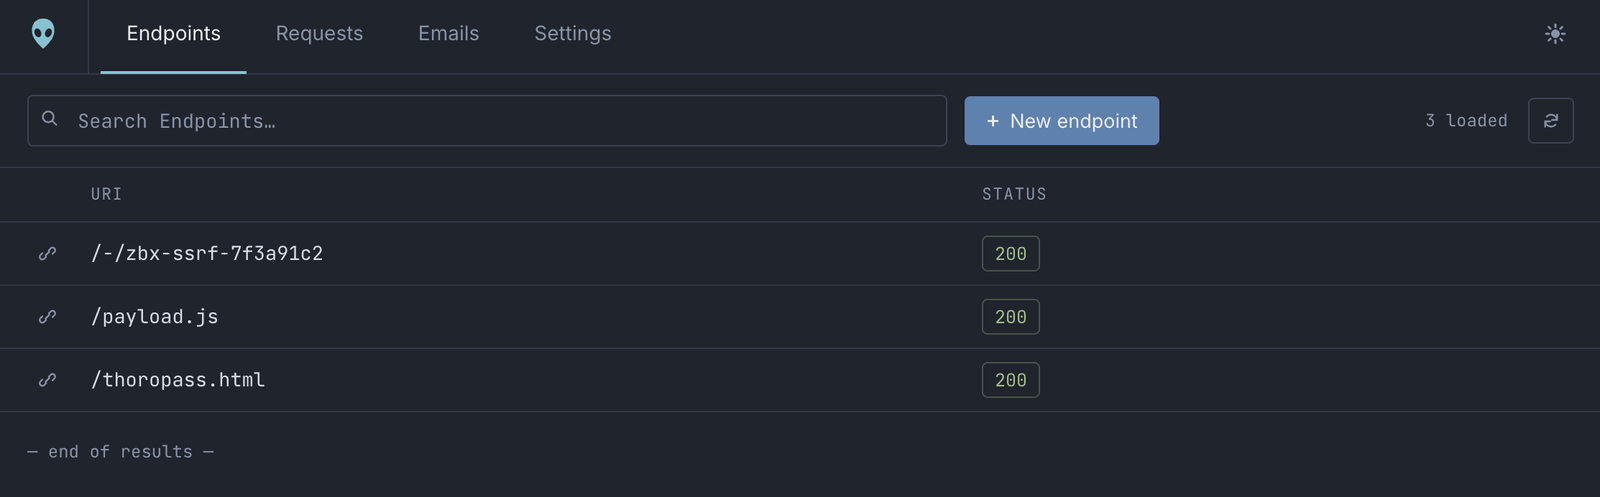
Black Holes · i tuoi domini Ogni percorso serve ciò che hai definito, e ogni richiesta e ogni indirizzo del dominio viene catturato. Pubblico per necessità, perché i target devono poterlo raggiungere. |
Autopilot · l'interfaccia per agenti Un server MCP + REST autenticato tramite chiave. Legge l'ultima ora di callback, prepara i propri stub di risposta e non può toccare nient'altro. |
Semplice e veloce: Autopilot espone un server MCP (con un mirror REST) così un
agente AI autorizzato può eseguire il loop da solo durante l'engagement, senza di te nel
mezzo. Legge l'ultima ora di callback, prepara il proprio stub di risposta
sotto il namespace recintato /-/* e conferma il colpo. Ogni operatore ha
la propria API key, ed è isolato in sandbox: non può mai leggere i tuoi file, né
alcun endpoint al di fuori di /-/. → Autopilot internals
 |
 |
 |
 |