

AgentStalker
 gach0ng/agentstalker
Framework di audit di sicurezza end-to-end per agenti LLM: modellazione statica AST e taint, sintesi degli attacchi, replay in sandbox Docker e…
static-analysisvulnerability-scannersdynamic-analysis-sandboxing+7
132
gach0ng/agentstalkerFramework di audit di sicurezza end-to-end per agenti LLM: modellazione statica AST e taint, sintesi degli attacchi, replay in sandbox Docker e…
 hilmiazizi/oorecon
Terminal UI per la scoperta della superficie di attacco: DNS recon, enumerazione di sottodomini, port scanning, reverse IP, URL di login trapelati e…
 zentinelproxy/zentinel
A security-first reverse proxy built to guard the free web.
 dogucyber/ankosint
Strumento OSINT basato su Python che raccoglie e analizza dati disponibili pubblicamente da fonti aperte per supportare threat intelligence,…
 cognis-digital/c2detect
Fingerprinter per server C2 — Cobalt Strike, Sliver, Mythic, Havoc, Brute Ratel
 legit-labs/gh-legitify
Estensione della GitHub CLI per eseguire "legitify"
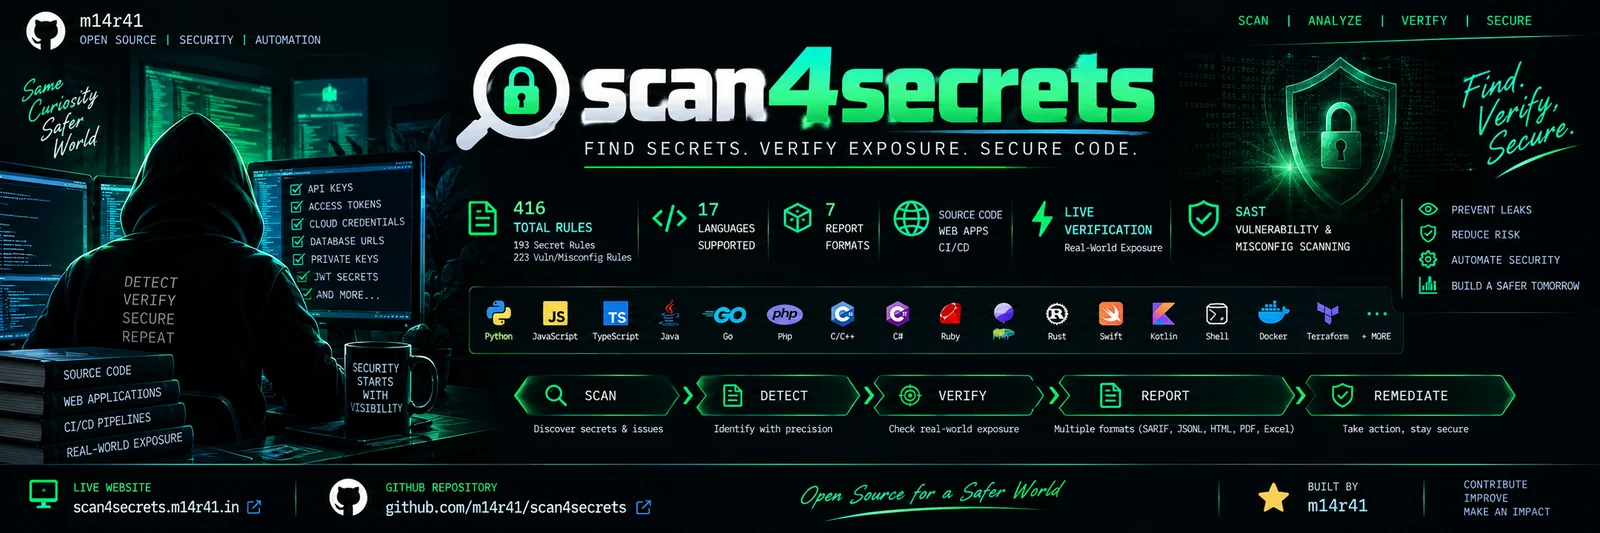 m14r41/scan4secrets
Trova credenziali e segreti con oltre 170 regole che coprono codice sorgente, URL Web e CI/CD, li verifica rispetto alle API dei fornitori e genera…
 swastiksagar/wazuhlabproject
Laboratorio domestico pratico su Wazuh SIEM/XDR che copre il deployment OVA, l'enrollment degli agenti, il file integrity monitoring, il rilevamento…
 jev-sec/jev-ids
Blazing-Fast Token-Efficient Intrusion Detection System (IDS) based on TypeSafe's Jev.
 tegal1337/pocketpentester
Toolkit di sicurezza offensiva Android offline-first con 21 moduli per ricognizione, scansione delle porte, enumerazione dei sottodomini,…
 affolter-engineering/ldapin
Strumento CLI per eseguire attività LDAP di base per valutazioni di sicurezza
 yslxotwod/wifisting
Toolkit GTK4 per la sicurezza wireless con 57 moduli shell standalone per Wi-Fi, Bluetooth, RF, Zigbee, NFC e attacchi lato router, oltre a MITM,…
 sk4r4b/ntdll-reconstruction
Una tecnica che combina l'unhooking di NTDLL e le varianti del gate di Hellsgate
 vigiloss/vigil
AI harness for long-running code audits, web pentests, and bug bounty hunting, built around how real investigations fail: anchored hypotheses, false…
 xv4l3x/hermit
Ispeziona, decompila e applica patch strutturali al bytecode Hermes (HBC) delle app React Native, con una REPL in stile GDB, CFG, decompilatore e…
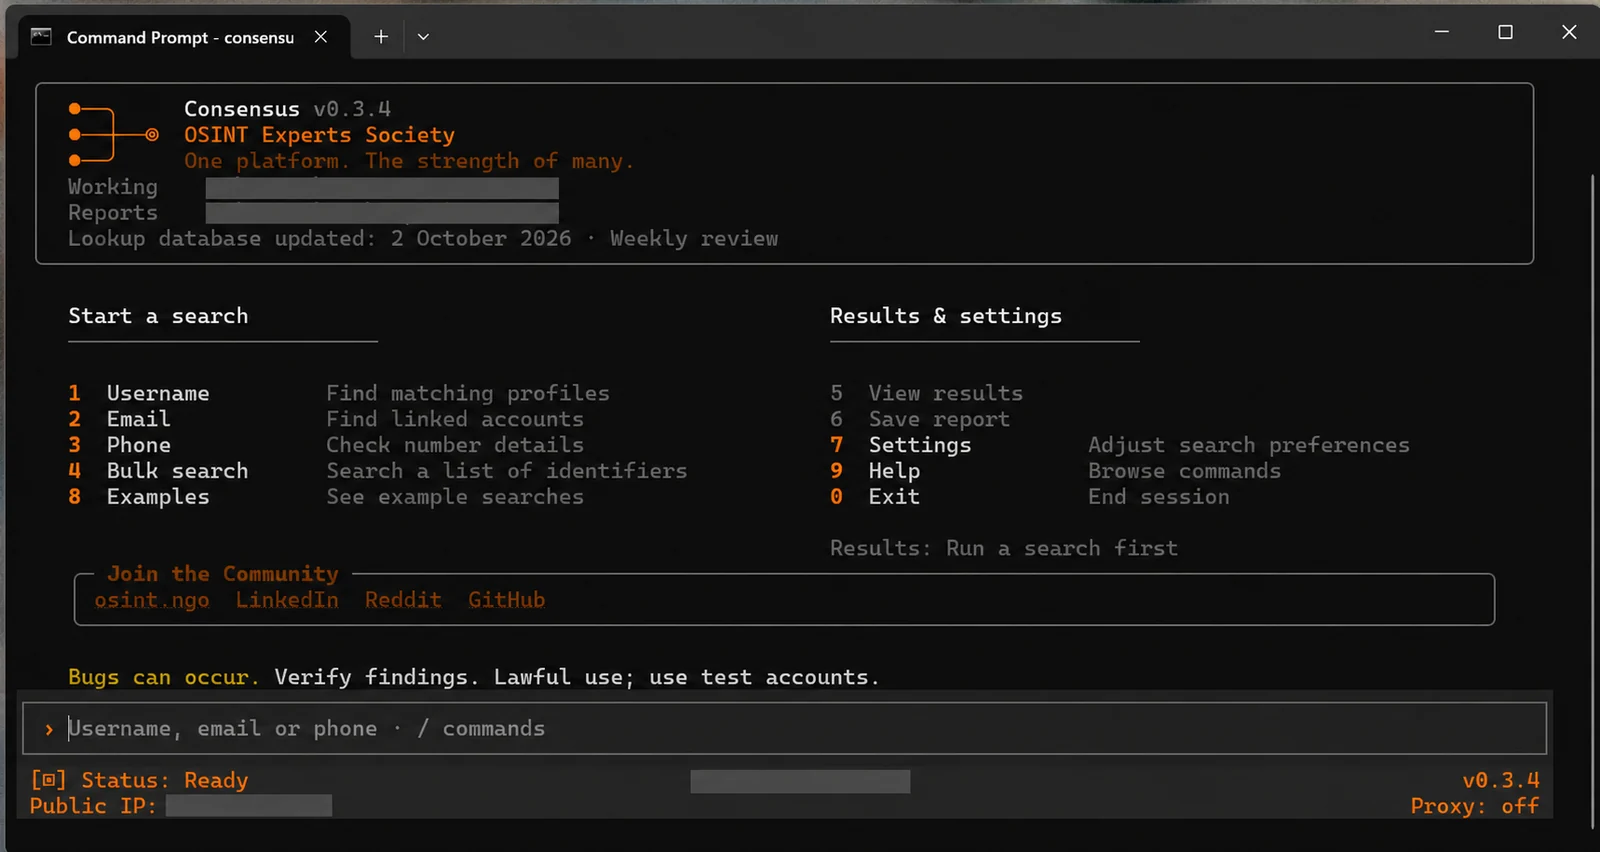 osint-experts-society/consensus-osint
🔎 OSINT su username, email e telefono — oltre 9.700 controlli di ricerca da 19 progetti, con arricchimento dei profili, ricerche in blocco, grafici…
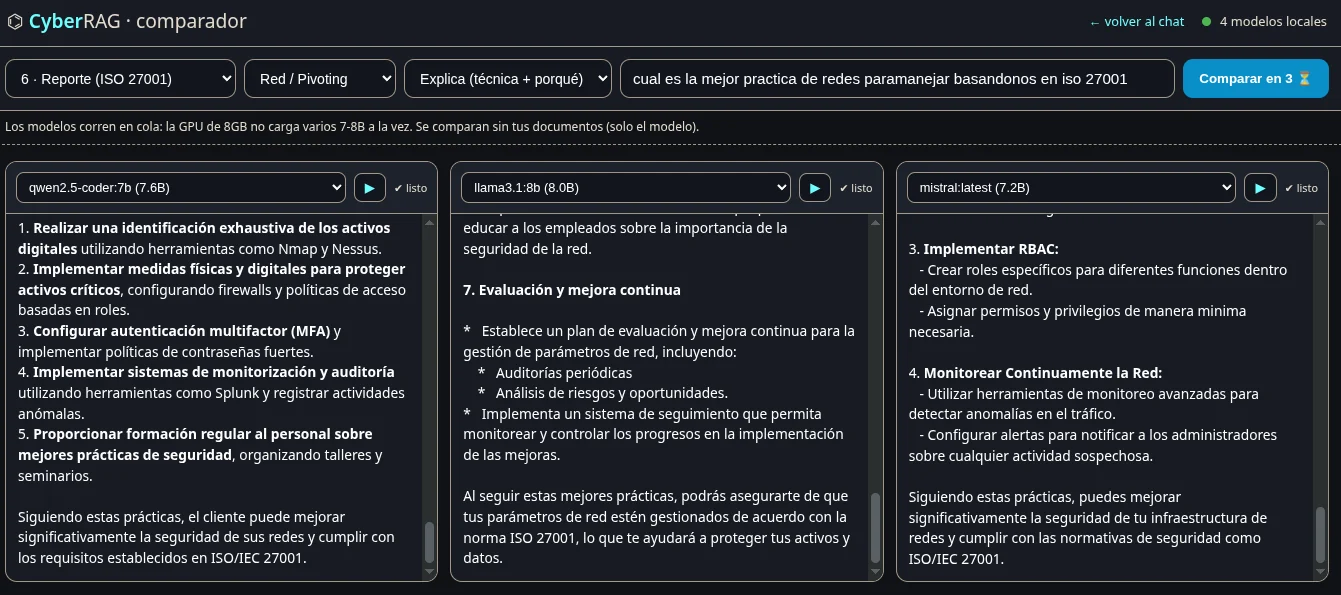
 rdelasierra-uy/rag-seguridad
CyberRAG — RAG 100% locale (Ollama) su appunti e libri di cybersecurity: recupero ibrido, risposte con citazioni, assistente di pentest per fasi e…
 dwexi/entropystrip
De-offuscatore PE algoritmico, radar di entropia di Shannon e motore di triage degli incidenti