


Terminal UI per la scoperta della superficie di attacco: DNS recon, enumerazione di sottodomini, port scanning, reverse IP, URL di login trapelati e mining di segreti JavaScript.
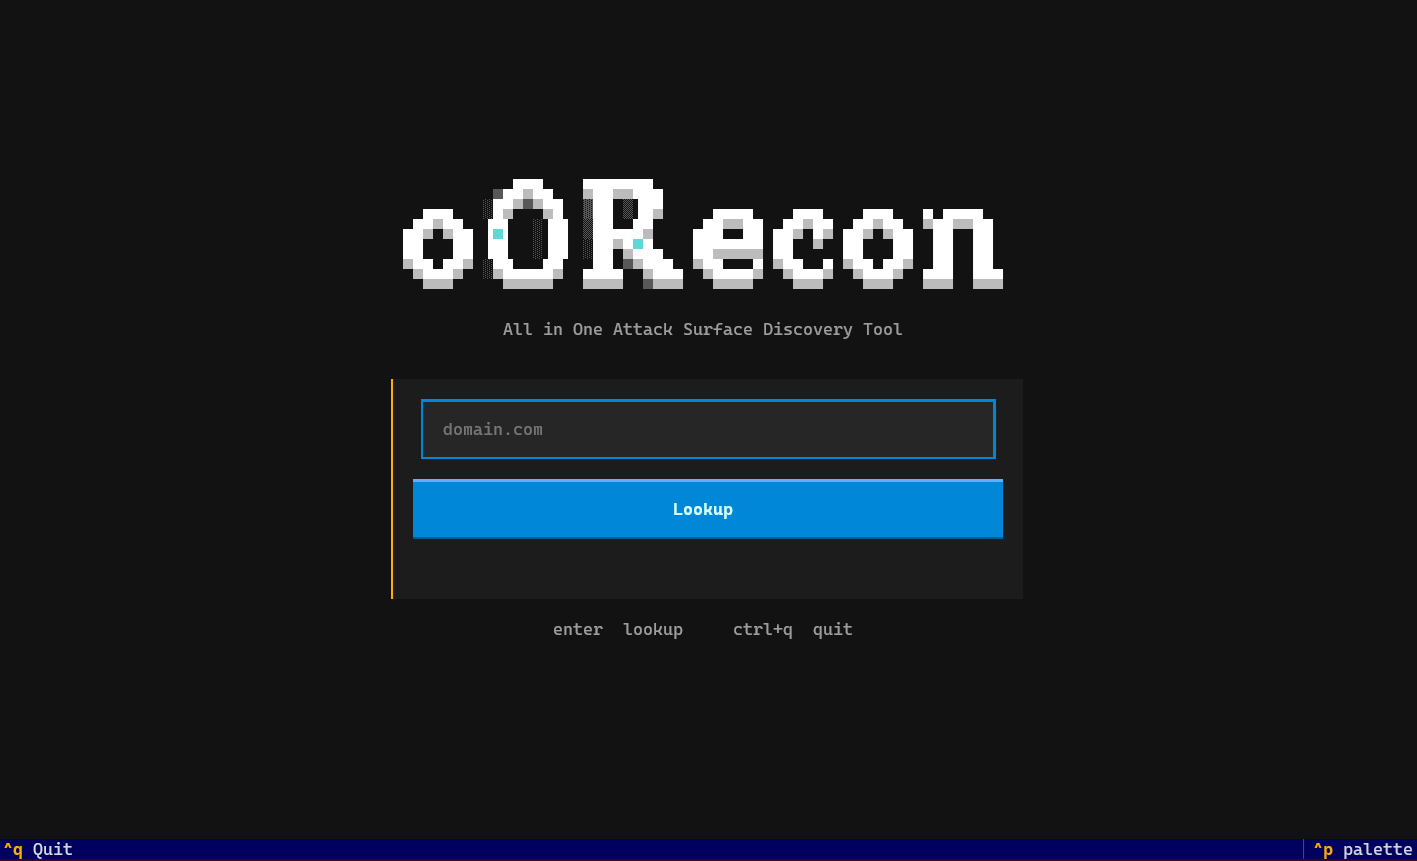
oORecon è una TUI Python per terminale open-source dedicata al web reconnaissance e alla scoperta della superficie d'attacco. Aiuta bug bounty hunter, penetration tester e ricercatori OSINT a mappare rapidamente un dominio: DNS recon, enumerazione di sottodomini, port scanning, reverse IP lookup, URL di login compromessi, oltre a sitemap per host, directory brute-force e mining di endpoint / segreti JavaScript.
Se cerchi una TUI di recon tutto-in-uno invece di concatenare molti CLI, oORecon esegue i controlli principali uno dopo l'altro dopo che hai inserito un dominio apex.
Questo è slop generato dall'AI. Ogni riga è stata generata da un'AI, e nessuna di esse è stata digitata a mano — non c'era tempo per farlo. Tratta il codice come output di una macchina e usalo comunque.
oORecon è una TUI basata su Textual che trasforma un singolo dominio in una dashboard di recon live. Al lookup:
Apri qualsiasi host attivo per proseguire con la content discovery (sitemap, directory) e l'analisi JavaScript (endpoint, URL e probabili segreti con contesto adiacente).
L'input del dominio viene normalizzato automaticamente: https://, path, porte e www. iniziale vengono rimossi, così lavori sempre dal dominio apex.
| Modulo | Cosa fa |
|---|---|
| DNS recon | Risolve A, AAAA, NS, MX, SOA e record DNS correlati |
| Subdomain finder | Nomi da certificate-transparency + verifica HTTPS attivo (impersonificazione TLS di Chrome) |
| Port scanner | Ampio set di porte sul dominio target |
| Reverse IP lookup | Scoperta di host condivisi dai DNS A / AAAA |
| Leaked Login URL | URL di login / credenziali in stile stealer-log (sola lettura) |
Mostra la superficie DNS del dominio cercato in un'unica board, così puoi vedere IP esposti e infrastruttura mail/name prima di scansionare ulteriormente.
Estrae i nomi dei certificati per l'apex, poi verifica ogni host via HTTPS. Filtra per classe di stato (2xx / 3xx / 4xx / 5xx / down) o per prefisso host (mixrank.com corrisponde solo agli host che iniziano con quella stringa).
Esegue una scansione ampia delle porte sul dominio inserito (non su ogni sottodominio) ed elenca le porte aperte con dettagli su servizio / banner.
Prende solo gli indirizzi DNS A e AAAA dell'apex e cerca hostname correlati nei certificati, poi verifica ciascuno via HTTPS per stato e Cloudflare. Non si estende a ogni IP dei sottodomini.
Elenca gli URL compromessi correlati al login legati al dominio. La tabella è in sola lettura (nessun click-through).
| Strumento | Cosa fa |
|---|---|
| Sitemap crawler | robots.txt + XML sitemaps (.xml / .xml.gz) |
| Directory brute-force | Content discovery con una wordlist in stile SecLists |
| JS Miner | Endpoint e URL da JavaScript; risultati simili a segreti con match + contesto adiacente |
Scopre endpoint sitemap da robots e path comuni, poi segue gli indici sitemap annidati. Vengono mostrati solo URL sitemap XML confermati.
Esegue brute-force su path comuni contro l'host. Utile per pannelli di amministrazione, backup ed endpoint dimenticati.
Recupera gli script della pagina, estrae URL/endpoint e analizza il corpo degli script alla ricerca di probabili chiavi API e segreti. Le righe script / endpoint / url sono solo elenco; le altre tipologie aprono una finestra di dettaglio con il match e i caratteri circostanti.
pip install -r requirements.txt
python main.py
Passa un dominio dalla CLI:
python main.py example.com
Richiede: Python 3.10+
Comandi: Ctrl+Q esci · Esc indietro · Enter apri host / dettaglio segreto · / filtra sottodomini
