

secbox
 yv1ing/secbox
Conduzione di test di cybersecurity utilizzando l'agente pi in un ambiente sandbox preconfigurato.
network-mappingvulnerability-analysismobile-app-pentesting+9
yv1ing/secboxConduzione di test di cybersecurity utilizzando l'agente pi in un ambiente sandbox preconfigurato.
 affolter-engineering/xssearch
Scanner XSS basato su Rust con selezione del payload context-aware, rilevamento e bypass del WAF, crawling, callback XSS cieco e analisi statica dei…
 affolter-engineering/snmpen
Strumento di enumerazione SNMP che interroga host SNMPv1/v2c per estrarre informazioni di sistema, connessioni TCP e accesso in scrittura per…
 affolter-engineering/mqattack
CLI Rust per il penetration testing MQTT: subscribe/publish, fingerprinting del broker, probing ACL, enumerazione dei topic, brute-force delle…
 joda32/adit
Ricognizione di Active Directory e audit di sicurezza in sola lettura su ADWS (net.tcp/9389), in Go
 kr0no/bloodhound-shell
Una shell interattiva a riga di comando per l'API di BloodHound.

 roccoammon/active-directory-health-check
Strumento GUI PowerShell che esegue 54 controlli di integrità e sicurezza secondo le best practice su Active Directory, segnalando Kerberoasting,…
 rorywag/hayabusa-bulk-runner
Bulk-run Hayabusa across a folder of triage collections, one run per host, with per-host reports and a cross-host triage dashboard
 ko0ler/homelab
GNS3 home lab documenting a segmented network with Cisco ASAv firewall, L3 core, DMZ, and an Active Directory domain for practicing networking,…
 ambitsecurity/jshound
Trova ogni richiesta API effettuata da un'app web, dal JavaScript che distribuisce: metodo, URL, body, header e operazioni GraphQL. Un solo comando.
 ripits-sec/couchpotato
Strumento di escalation dei privilegi per Windows che applica patch a ETW e AMSI e utilizza syscall indirette per abusare di SeImpersonatePrivilege,…
 joda32/yowie
Individua i servizi SaaS a cui un'organizzazione è abbonata, utilizzando esclusivamente dati osservabili dall'esterno. Progettato per la scoperta…
 nawaralseelawi/pvbrf-id
Codice di simulazione e risultati per un protocollo di rilevamento delle intrusioni federato, privato, verificabile e robusto ai bizantini, che…
 cosmosyi/autocontrol-arena
Framework automatizzato per la valutazione della sicurezza dell'IA di frontiera che sintetizza ambienti di test eseguibili e ad alta pressione per…
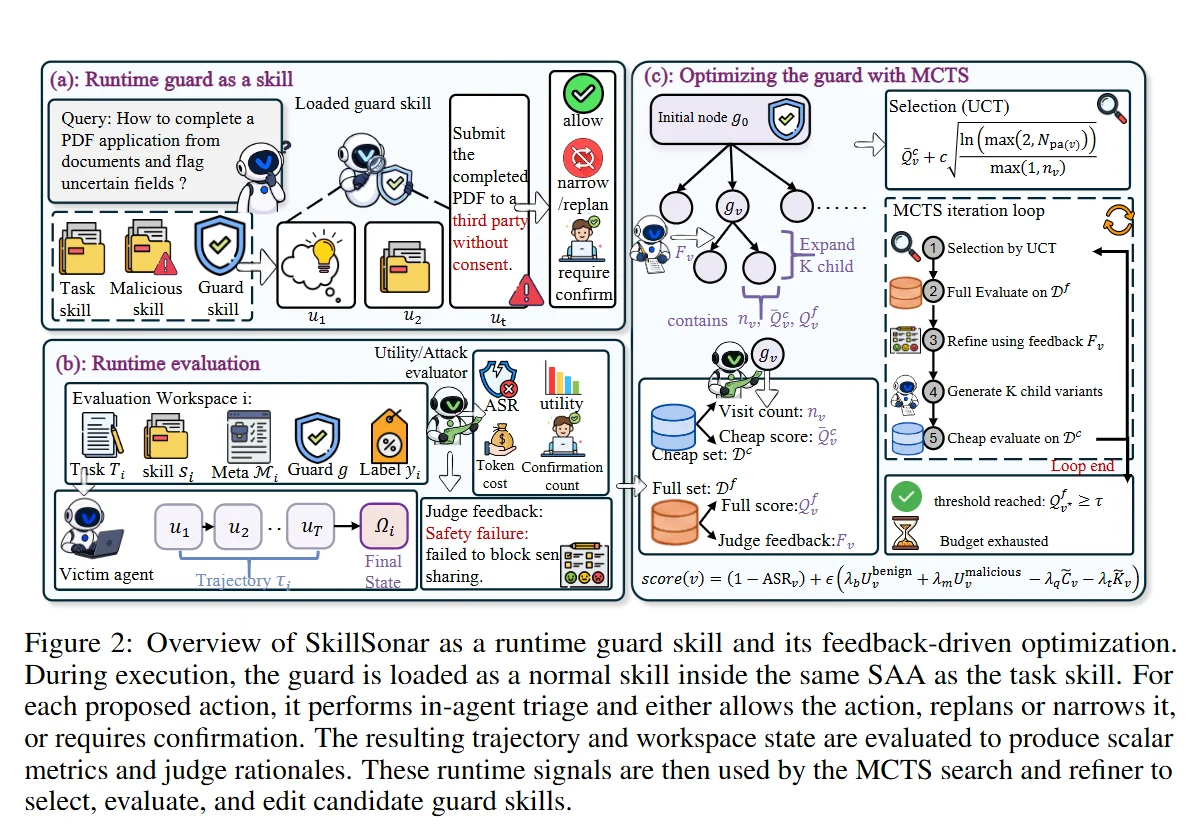 yxf203/defense-as-skill
Skill di protezione runtime che rileva e blocca gli attacchi indotti da skill malevole negli agenti aumentati con skill, con un ciclo MCTS che evolve…
 yukibtc/redknife
Un coltellino svizzero per la sicurezza offensiva.
 bittersecurity/decepticon
Agente red team LLM autonomo che pianifica ed esegue catene di attacco complete—ricognizione, sfruttamento, escalation dei privilegi, movimento…
 perplexityai/numbat
Visibilità sull'attività degli agenti AI sugli endpoint, con rilevamento on-device, blocco opzionale pre-azione e ricostruzione forense.