

 joda32/adit
Ricognizione di Active Directory e audit di sicurezza in sola lettura su ADWS (net.tcp/9389), in Go
adit è uno strumento single-binary per la ricognizione di Active Directory e per l'audit di sicurezza in sola lettura che comunica con un Domain Controller tramite ADWS (Active Directory Web Services, TCP/9389) invece che tramite LDAP.
Un adit è l'ingresso orizzontale di una miniera — la via d'accesso silenziosa. Interrogare AD tramite ADWS anziché LDAP/389 significa che il traffico è incapsulato in WCF net.tcp, SOAP in binary-XML su una porta poco comune, quindi è molto meno probabile che venga ispezionato, filtrato o identificato tramite firma rispetto al classico LDAP — restituendo comunque gli stessi dati della directory. adit implementa l'intero stack del protocollo ADWS in Go, senza dipendenze runtime esterne.
┌────────────┐   net.tcp/9389   ┌──────────────┐
│   adit     │ ───────────────▶ │  ADWS on DC  │ ──▶ local LDAP
│  (Linux)   │   NMF · NNS ·    │  (port 9389) │
│            │   NBFSE · SOAP   └──────────────┘
└────────────┘
adit è uno strumento difensivo/di audit e di valutazione autorizzata. Eseguilo solo contro directory che sei autorizzato a valutare.
| Capacità | Dettagli |
|---|---|
| Trasporto | ADWS su WCF net.tcp (TCP/9389) — framing MC-NMF, handshake MS-NNS, XML binario MC-NBFS/NBFSE, SOAP WS-Enumeration/WS-Transfer |
| Autenticazione | NTLMv2 (sign + seal) e Kerberos (ccache / keytab / password; GSS sigillato RFC 4121) |
| Collector di ricognizione | 31 moduli (vedi sotto) → CSV per modulo |
| Reporting | Cartella di lavoro XLSX multi-foglio formattata + dashboard HTML autonoma (ricerca/ordinamento, badge di gravità, scroll-spy) |
| Audit di sicurezza | 30 regole in sola lettura (incl. ADCS ESC1–4/9) → JSON ordinato per gravità, mostrato anche nella dashboard |
| Proxy / jump host | HTTP CONNECT, SOCKS5/5h, SOCKS4/4a (con autenticazione proxy + DNS remoto) |
| Paginazione | Paginazione Pull lato server tramite WS-Enumeration, dimensione pagina configurabile |
| Reporting offline | Ricostruisce XLSX/HTML dai CSV raccolti in precedenza, senza bisogno di un DC |
| Dipendenze | Go puro; nessuna libreria LDAP, nessun .NET, nessun servizio esterno |
forest, domain, trusts, sites, subnets, schemahistory, dcs,
users, userspns, groups, computers, computerspns, ous, gpos,
gplinks, passwordpolicy, fgpp, dnszones, dnsrecords, kerberoastable,
asreproastable, krbtgt, adcs, cas, laps, protectedgroups,
groupmembers, gmsa, dmsa, printers, bitlocker
ADCS (adcs) segnala ESC1–ESC4/ESC9; laps riporta chi può leggere ciascuna password;
protectedgroups esegue l'audit dei Protected Users. Esegui adit -list-modules per
l'elenco aggiornato.
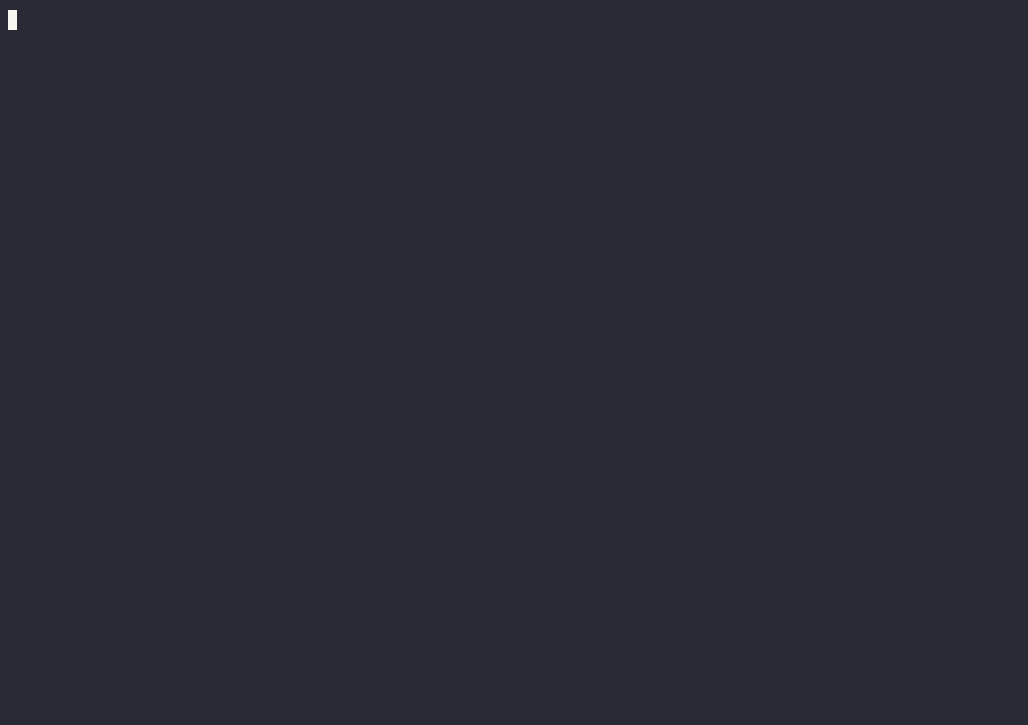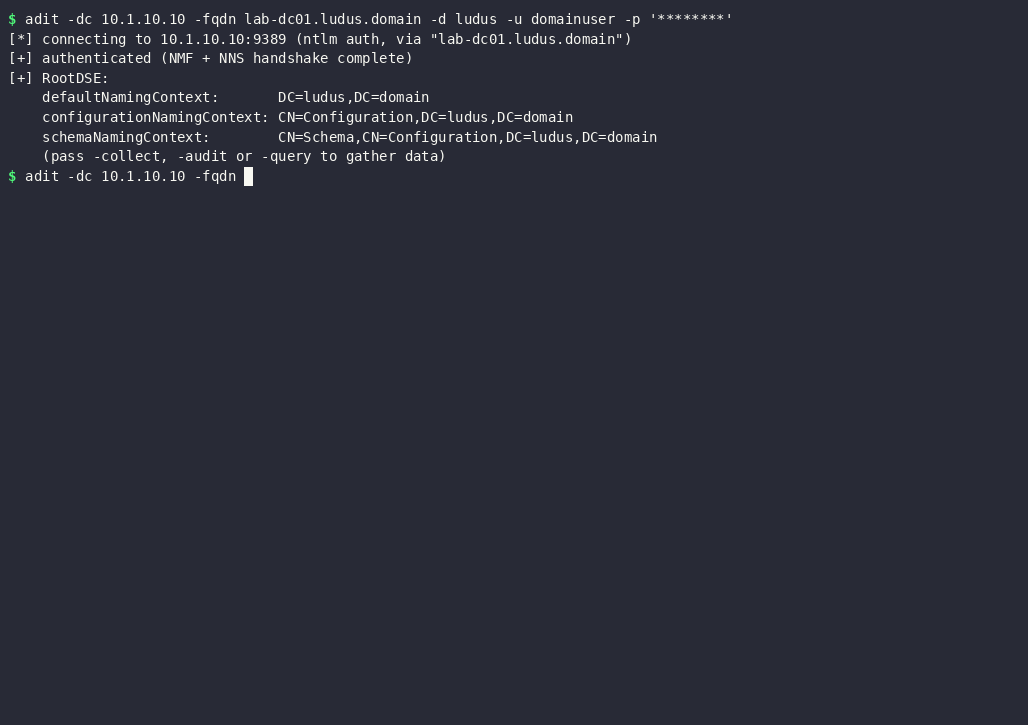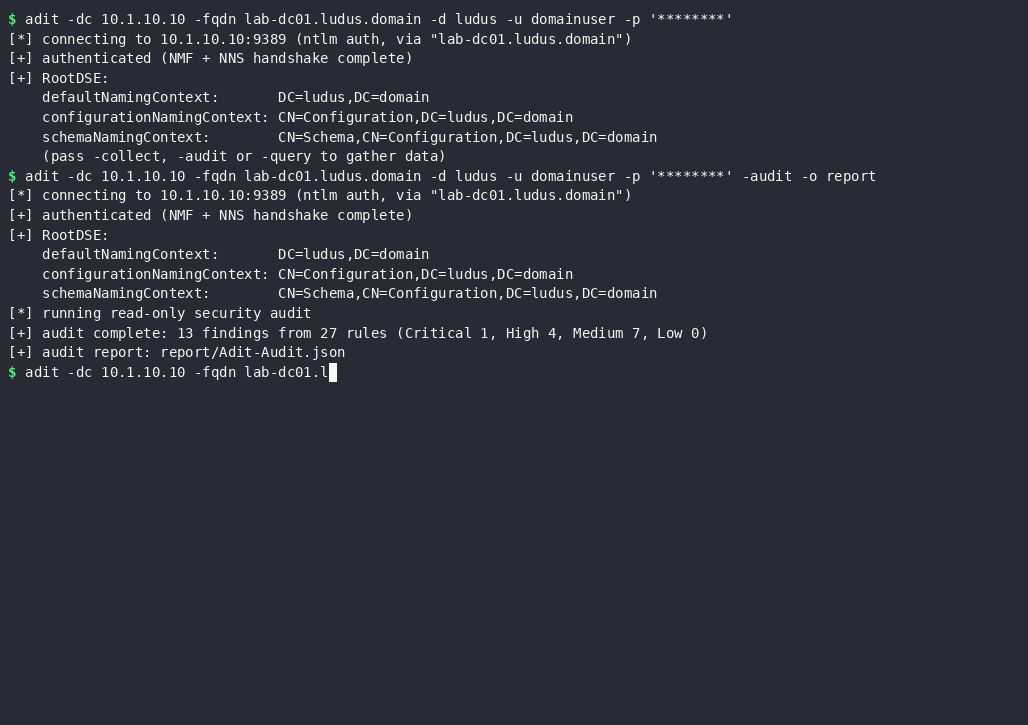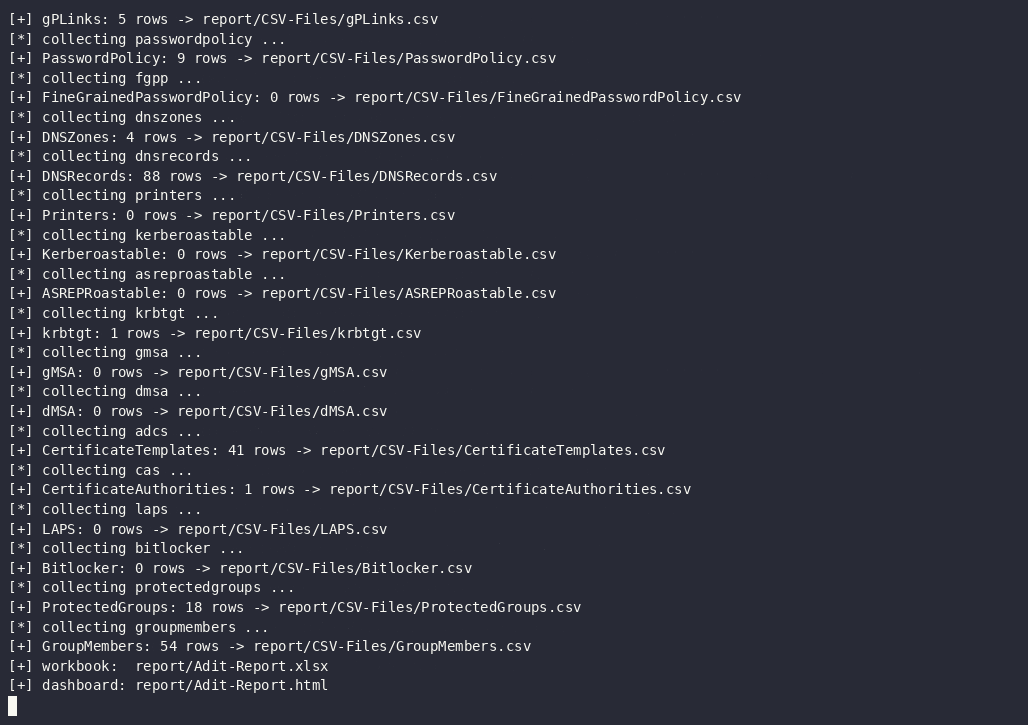
-audit esegue 30 regole in sola lettura. I findings riportano un id di regola, la gravità, gli
oggetti interessati, le evidenze e la remediation, e vengono scritti in Adit-Audit.json (e,
se combinato con -collect, in una sezione "Audit Findings" che guida la
dashboard). Il motore non legge mai i valori degli attributi segreti (LAPS / gMSA /
BitLocker), anche se i collector di ricognizione possono farlo.
| Regola | Gravità | Cosa segnala |
|---|---|---|
| AD-DOM-010 | Critica | Diritti DCSync (replica) detenuti da un principal non-Tier-0 |
| AD-ACL-001/005/006/007/011–016 | Critica | Controllo pericoloso (GenericAll/Write, WriteDACL/Owner, ForceChangePassword, Write SPN / KeyCredentialLink / member / AllowedToAct) su un oggetto privilegiato |
| AD-SDH-001/002 | Critica | Controllo / proprietario inatteso di AdminSDHolder |
| AD-CS-001 | Critica–Media | ESC1 — il template di certificato consente il subject fornito dall'iscritto |
| AD-CS-002 | Critica–Media | ESC2 — template di certificato Any-Purpose / senza EKU |
| AD-CS-003 | Alta–Media | ESC3 — template Certificate Request Agent |
| AD-CS-004 | Alta | ESC4 — controllo degli accessi debole su un template di certificato |
| AD-CS-009 | Alta | ESC9 — il template di certificato è privo dell'estensione di sicurezza |
| AD-CS-005 | Critica/Alta | ESC5 — controllo pericoloso di un oggetto PKI (NTAuthCertificates, archivio CA, oggetto CA) |
| AD-CS-006 | Info | AD CS presente — ESC6/ESC7/ESC8 richiedono verifica a livello di host (non osservabile tramite ADWS) |
| AD-DOM-008 | Alta | Crittografia reversibile delle password abilitata a livello di dominio |
| AD-USR-001 | Alta | Pre-autenticazione Kerberos disabilitata (AS-REP roastable) |
| AD-USR-009 | Alta | L'account utilizza solo crittografia DES |
| AD-CMP-006 | Alta | Delegazione non vincolata su un host non-DC |
| AD-KCL-001 | Alta | Key Credential (shadow credential) su un account privilegiato |
| AD-KRB-001 | Alta | La password di krbtgt è obsoleta |
| AD-DOM-005 | Media | Machine Account Quota > 0 (qualsiasi utente può aggiungere computer) |
| AD-USR-002 | Media | Account di servizio Kerberoastable (Alta se privilegiato) |
| AD-USR-005 | Media | PASSWD_NOTREQD impostato |
| AD-USR-006 | Media | La password dell'account privilegiato non scade mai |
| AD-USR-011 | Media | La password dell'account privilegiato è obsoleta |
| AD-CMP-008 | Media | Delegazione vincolata basata sulle risorse configurata |
| AD-CMP-012 | Media | Sistema operativo legacy / non supportato |
| AD-GRP-009 | Media | Principal di sicurezza esterno in un gruppo privilegiato |
| AD-GRP-020 | Media | Appartenenza privilegiata nascosta tramite primaryGroupID |
| AD-TRU-001/003 | Alta/Media | Trust senza filtro SID / con cronologia SID |
| AD-DNS-003/004 | Media/Bassa | Record WPAD / ISATAP presente |
| AD-CMP-011 | Bassa | Account computer obsoleto |
| AD-INT-005 | Alta | sIDHistory contiene un SID privilegiato |
| AD-USR-020 | Alta | Password recuperabile memorizzata in userPassword / unixUserPassword |
| AD-USR-021 | Alta | Possibile password lasciata in description / info / comment (euristica) |
| AD-DOM-012 | Alta/Media | Everyone / Anonymous / Authenticated Users in Pre-Windows 2000 Compatible Access |
Le soglie sono regolabili: -krbtgt-max-age, -priv-pwd-max-age, -stale-days.
Nota ADCS: ESC1–ESC5 ed ESC9 vengono valutati dagli oggetti AD tramite ADWS. ESC6 (
EDITF_ATTRIBUTESUBJECTALTNAME2), ESC7 (ACL dei ruoli CA) ed ESC8 (web enrollment / NTLM relay) risiedono nel registro/negli endpoint HTTP dell'host CA e non sono osservabili tramite ADWS —AD-CS-006segnala che esiste una CA in modo che possano essere verificati sull'host (ad es. con Certipy).
Richiede Go 1.26+. Nessun'altra dipendenza di build.
# Build the binary
go build -o adit ./cmd/adit
./adit -version

# …or run without installing
go run ./cmd/adit -h

# Cross-compile release archives for linux/windows/darwin (amd64+arm64) into dist/
bash scripts/build-release.sh
-fqdn deve essere il FQDN reale del DC (non il suo IP): l'header SOAP To di ADWS viene
confrontato con l'endpoint dall'AddressFilter di WCF. Trovalo con, ad esempio,
nslookup -type=SRV _ldap._tcp.dc._msdcs.<domain> <dc-ip>.
