Framework modulare red-team per Active Directory basato su AI, per penetration testing autorizzato, enumerazione AD, analisi dei percorsi di attacco, flussi di lavoro Kerberos/ADCS, reporting, automazione dell'operatore e integrazione con server MCP.
v5.0 «AdStrike»Framework professionale di attacco ad Active Directory potenziato dall'IA



Solo per uso autorizzato. Non eseguire questo strumento contro sistemi senza esplicita autorizzazione scritta.
Stato della release: build beta/di ricerca. I controlli di integrità del menu e delle importazioni passano; i singoli moduli dipendono comunque dallo stato del target, dalle credenziali, dalla raggiungibilità di rete e dagli strumenti di terze parti installati.
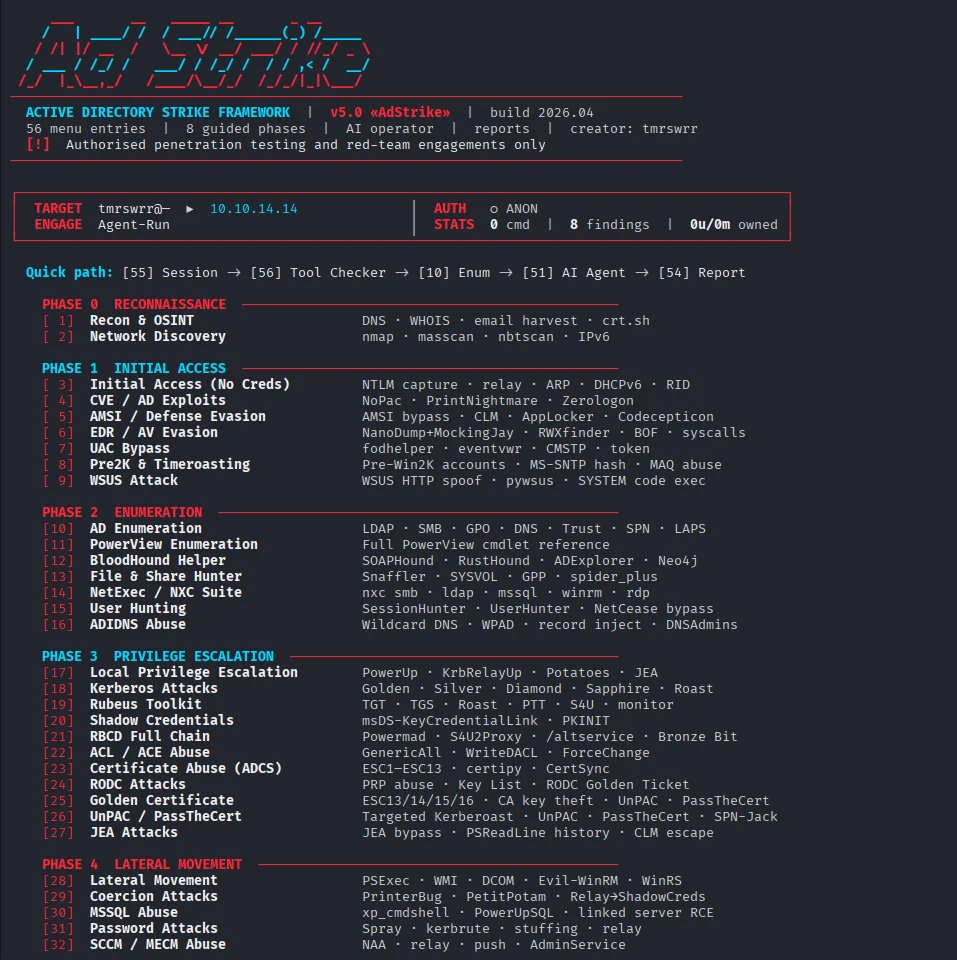
AdStrike è un framework modulare di attacco ad Active Directory basato su terminale. Aiuta gli operatori ad attraversare le fasi di discovery, enumerazione, exploitation, accesso alle credenziali, movimento laterale, persistenza e reporting, mantenendo lo stato della sessione in un unico posto.
Il framework memorizza dettagli del target, credenziali, stato Kerberos, risultati, comandi eseguiti e percorsi di output in una sessione condivisa. I moduli possono riutilizzare quel contesto invece di costringere l'operatore a reinserire ripetutamente gli stessi dati.
🔑 Nessuna API key richiesta. AdStrike ora include un server MCP che espone tutti i 53 tool (52 moduli di attacco +
set_engagement) tramite il Model Context Protocol. Collegalo a un host MCP che già usi — Claude Code, Cursor, Claude Desktop — e l'LLM di quell'host guida l'intero engagement con il proprio abbonamento. Niente Ollama, nienteANTHROPIC_API_KEY, nessun modello locale da scaricare. Vedi Server MCP (Nessuna API Key) di seguito e docs/mcp.md.
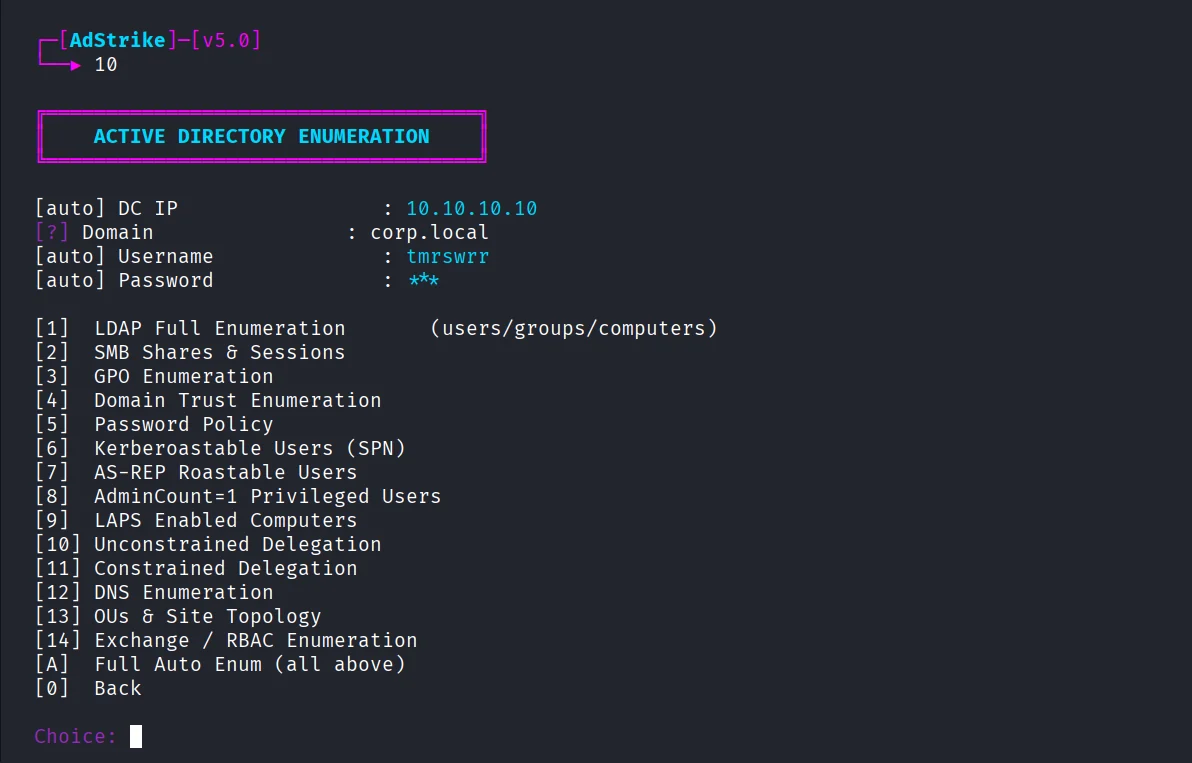
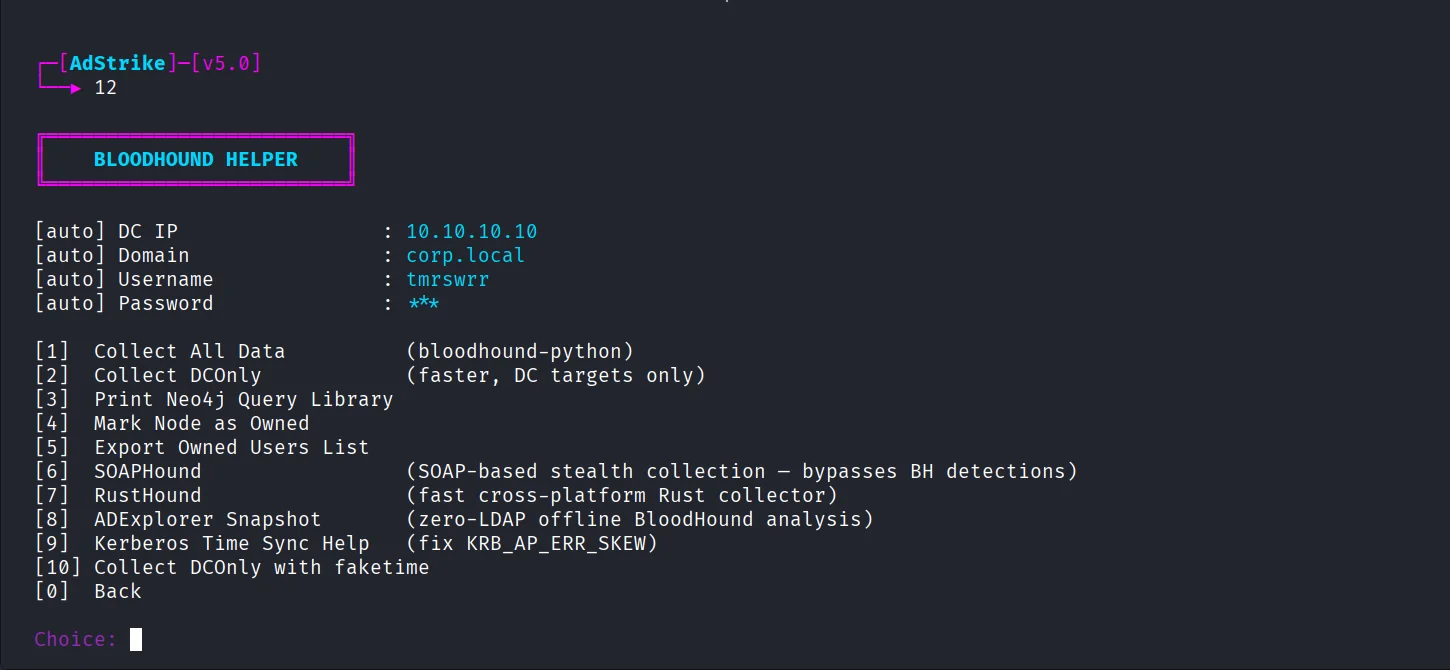
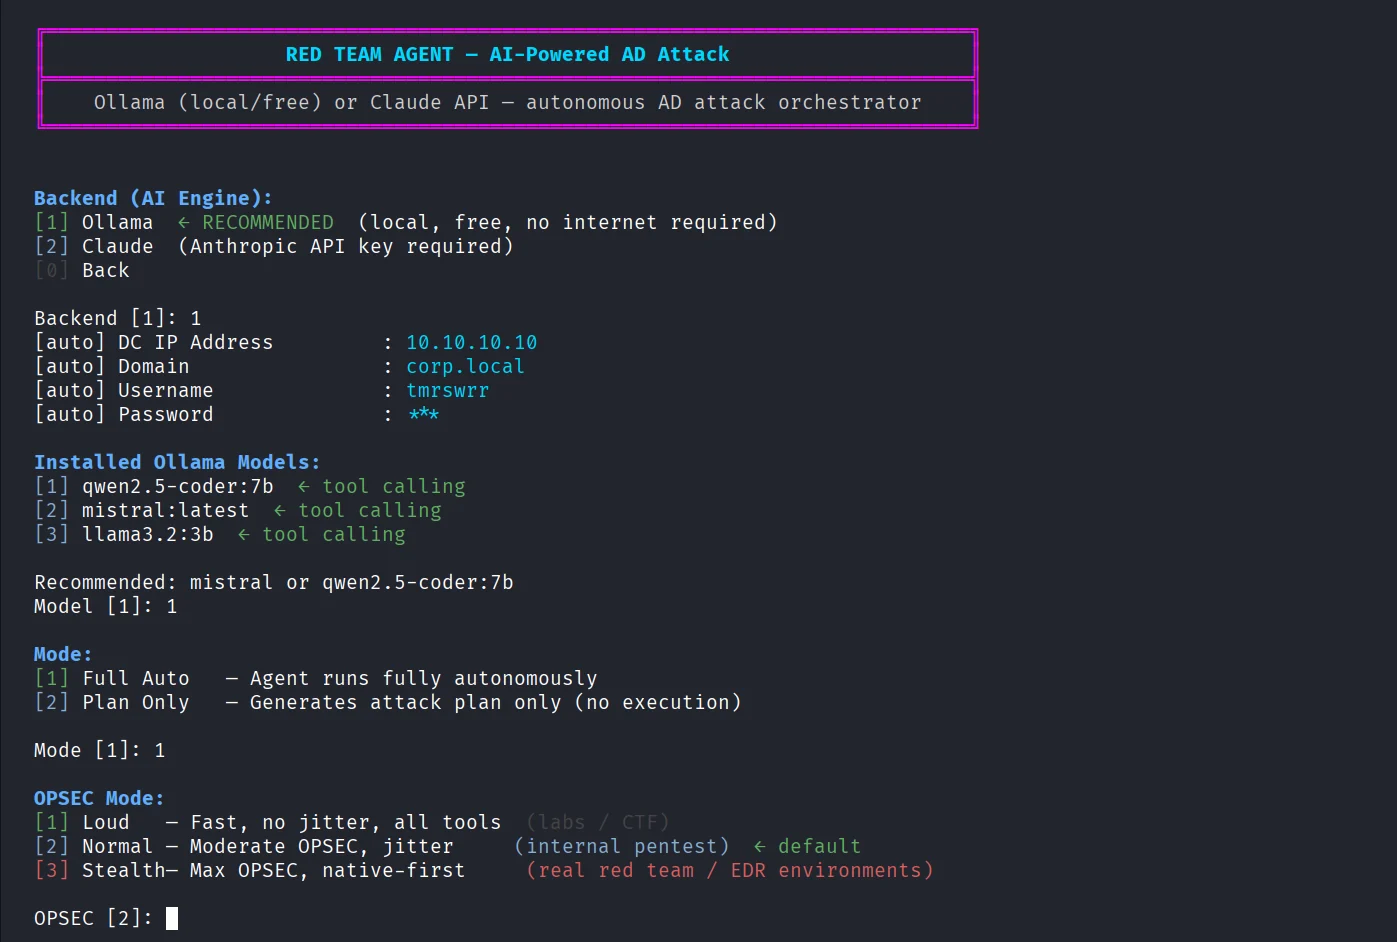
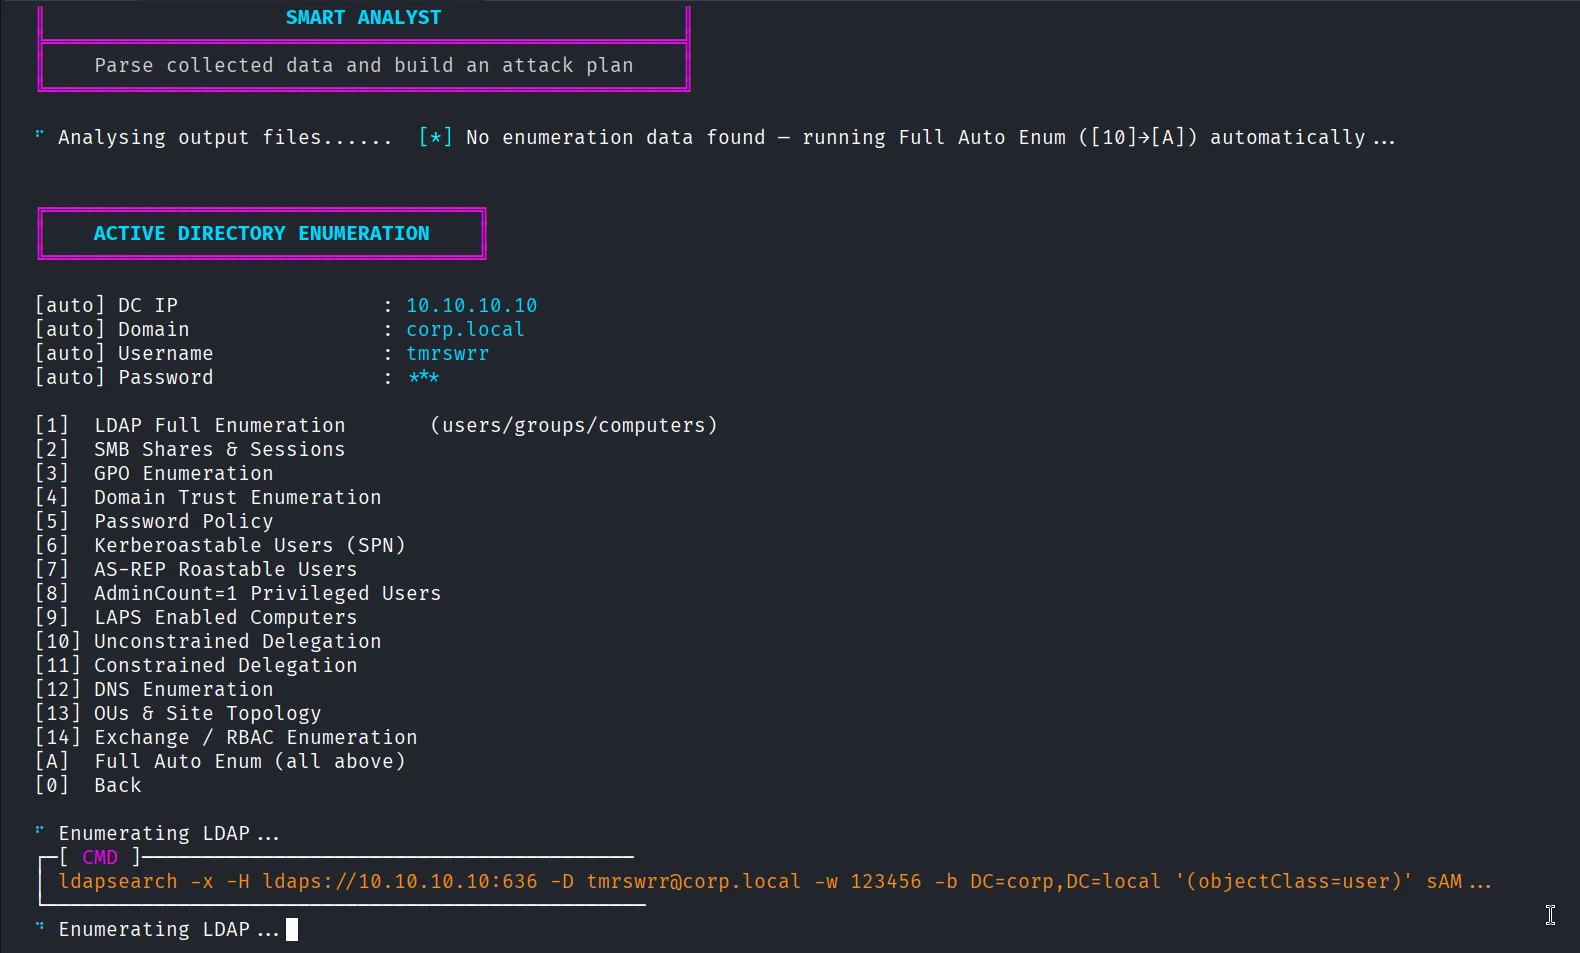
Capacità principali:
| Enumerazione AD | Helper BloodHound |
|---|---|
 |  |
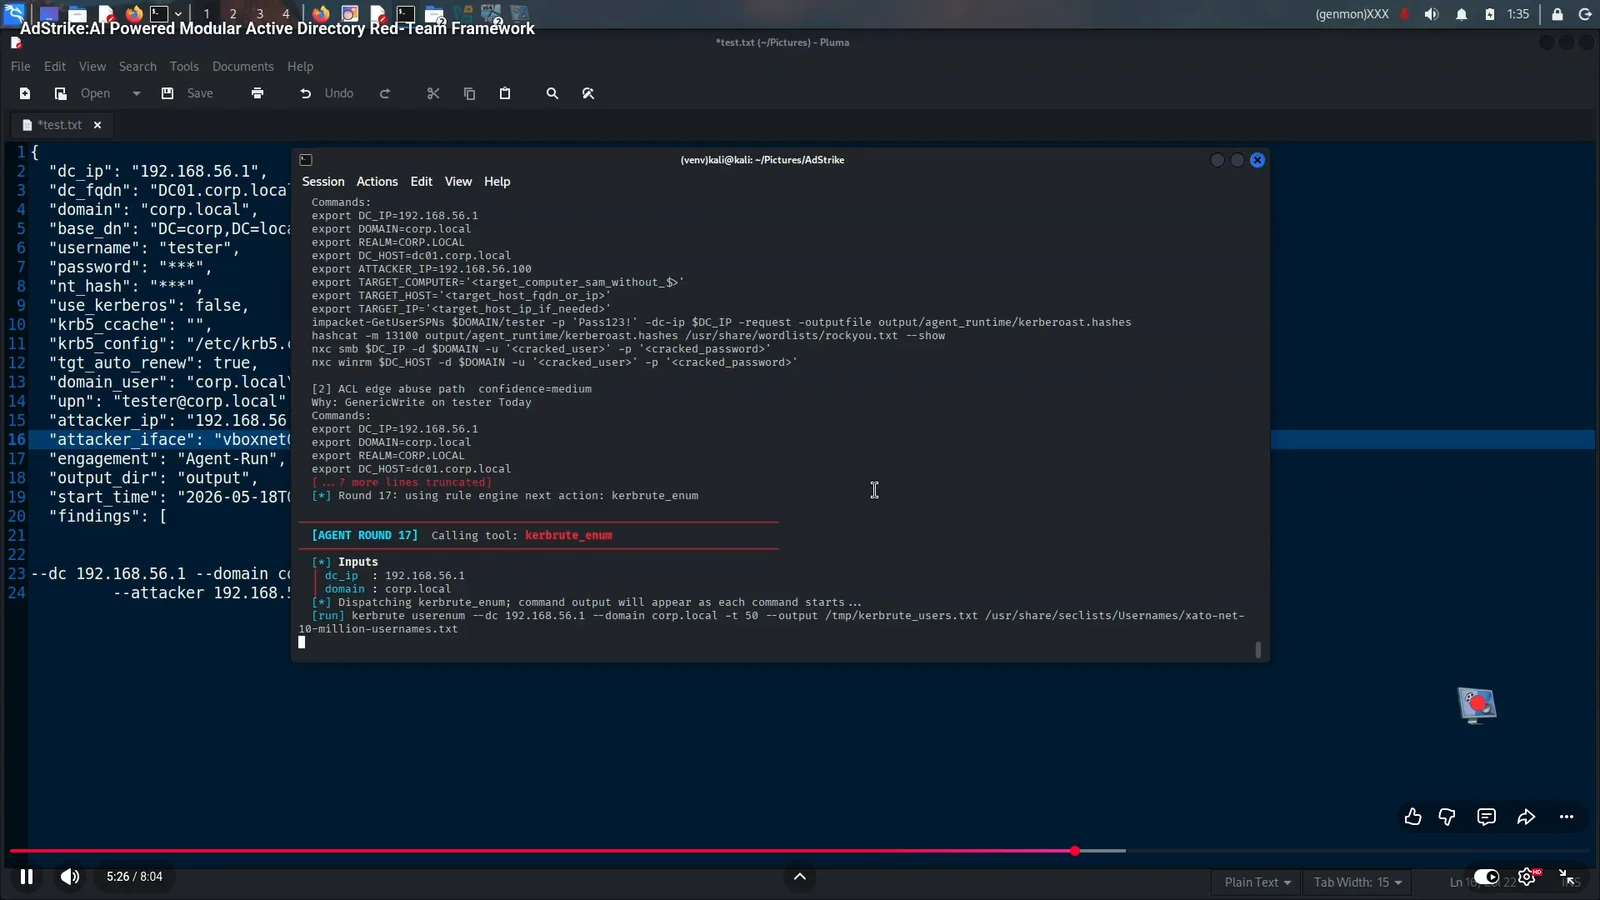
| AdStrike Agent | Smart Analyst |
|---|---|
 |  |
git clone https://github.com/capture0x/AdStrike.git
cd AdStrike
chmod +x install.sh run.sh
bash install.sh
source venv/bin/activate
bash run.sh
OR
git clone https://github.com/capture0x/AdStrike.git && cd AdStrike && chmod +x install.sh run.sh && bash install.sh && source venv/bin/activate && bash run.sh
Non eseguire install.sh o run.sh con sudo. L'installer crea file locali al repository come adrt_venv/, .env e output/; l'esecuzione come root può lasciare quei file di proprietà di root.
Se lo hai già eseguito con sudo, correggi la proprietà una volta:
sudo chown -R "$(id -un):$(id -gn)" .
| Voce | Requisito |
|---|---|
| OS | Kali Linux 2024+ o Parrot OS consigliati |
| Python | 3.10 o superiore |
| Privilegi | Utente normale per il framework; root solo per gli strumenti che richiedono cattura di pacchetti o azioni di rete privilegiate |
| Rete | Raggiungibilità verso i servizi AD in scope, comunemente 88, 389, 443, 445, 636, 5985 |
Strumenti esterni principali:
impacket-scripts    nxc / netexec       bloodhound-python    certipy-ad
evil-winrm          kerbrute            responder            ldap-utils
hashcat             john                nmap / masscan       krb5-user
dnstool.py          dig                 ldapsearch
La maggior parte delle dipendenze viene installata da install.sh. Alcuni strumenti opzionali vengono installati o riparati da scripts/repair_tools.sh quando possibile.
L'installer copia .env.example in .env. Modifica .env prima di un engagement:
DC_IP=10.10.10.10
DC_FQDN=dc1.corp.local
DOMAIN=corp.local
BASE_DN=DC=corp,DC=local
USERNAME=user
PASSWORD=
NT_HASH=
USE_KERBEROS=false
KRB5_CCACHE=
ATTACKER_IP=10.10.14.5
ATTACKER_IFACE=tun0
ENGAGEMENT_NAME=Corp-Internal-2026
ADSTRIKE_SHOW_SECRETS=false
Puoi anche inserire questi valori in modo interattivo dal Session Manager. La sessione li trasporta automaticamente tra i moduli.
Non eseguire mai il commit di dati reali di engagement. Mantieni .env, output/, i file dei ticket, gli hash, i dump, i report e il loot catturato privati e redatti.
Flag di ambiente utili:




