httptoolkit
HTTP Toolkit è uno strumento bellissimo e open-source per il debug, il test e la creazione di applicazioni con HTTP(S) su Windows, Linux e Mac :tada:…

HTTP Toolkit è uno strumento bellissimo e open-source per il debug, il test e la creazione di applicazioni con HTTP(S) su Windows, Linux e Mac :tada:…

Automatizza le attività di phishing e post-phishing con un reverse proxy quasi trasparente che replica dinamicamente le app web target e interagisce…

Una libreria proxy HTTP/HTTPS personalizzabile per Go che supporta l'inoltro standard, il tunneling CONNECT, l'intercettazione TLS MITM e la modifica…

Script Frida per riscrivere le applicazioni mobili in fase di esecuzione per intercettare direttamente (MitM) tutto il traffico HTTPS

Mantieni i dati privati, l'infrastruttura interna e i segreti fuori dagli agenti di coding cloud senza interrompere il tuo flusso di lavoro.

Componenti Rust per l'intercettazione e il reindirizzamento del traffico, che consentono il proxying di dispositivi WireGuard e il reindirizzamento…

Cattura e analizza il traffico di rete con ispezione approfondita dei pacchetti, decodifica dei protocolli tra centinaia di protocolli e supporto per…

:alarm_clock: :fire: A TCP proxy to simulate network and system conditions for chaos and resiliency testing

Framework basato su Go per l'exploitation di rete e attacchi MITM, progettato per penetration testing autorizzati, ricognizione di rete,…

Conserva la cronologia del proxy BurpSuite, le richieste di Repeater e i payload di Intruder tra le sessioni; esporta e importa file .log per il…

Un firewall di egress per carichi di lavoro non attendibili.

Un proxy MITM locale che consente di controllare le impronte TLS (JA3/JA4), le impronte HTTP/2, l'ordine delle intestazioni HTTP e lo User-Agent — il…

Toolkit per la robustezza dei watermark AI, solo a scopo di ricerca: un reverse proxy locale rimuove C2PA/EXIF/XMP, Unicode, steganografia di…

Una guida compatta al pivoting di rete per test di penetrazione / sfide CTF.

Utility python rapida che ho scritto per convertire le richieste HTTP di burp suite in profili Malleable C2 di Cobalt Strike.

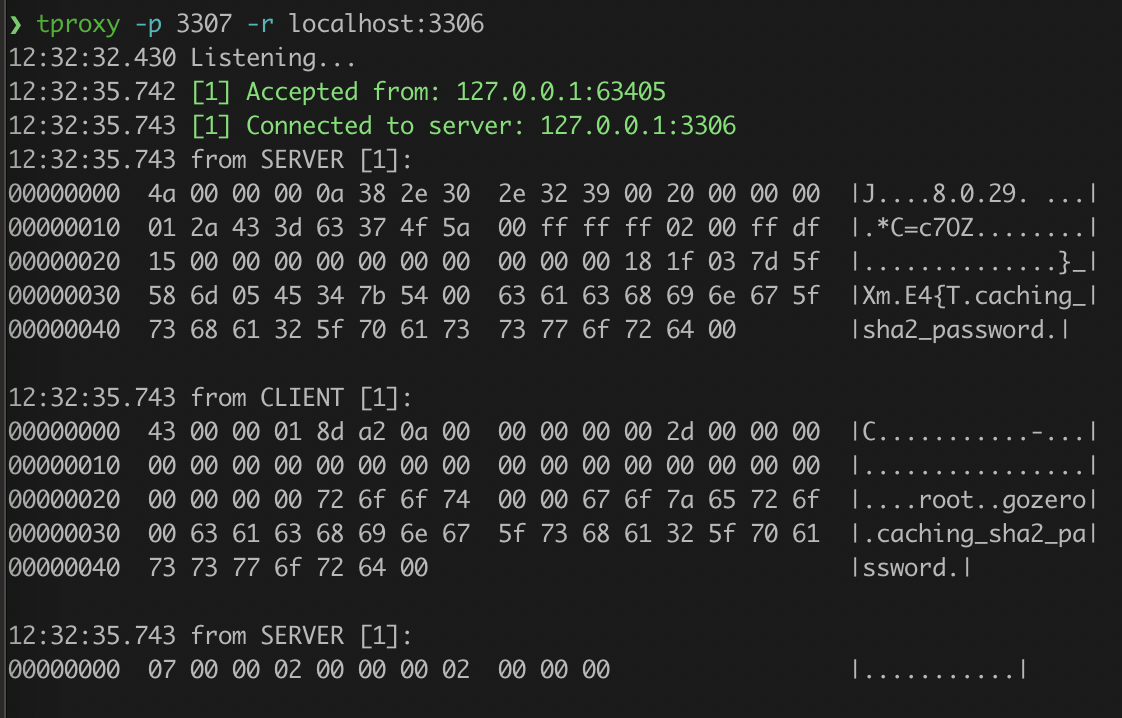
Uno strumento CLI per fare da proxy e analizzare connessioni TCP.

La cheat sheet Mobile App Pentest è stata creata per fornire una raccolta concisa di informazioni di alto valore su argomenti specifici del…

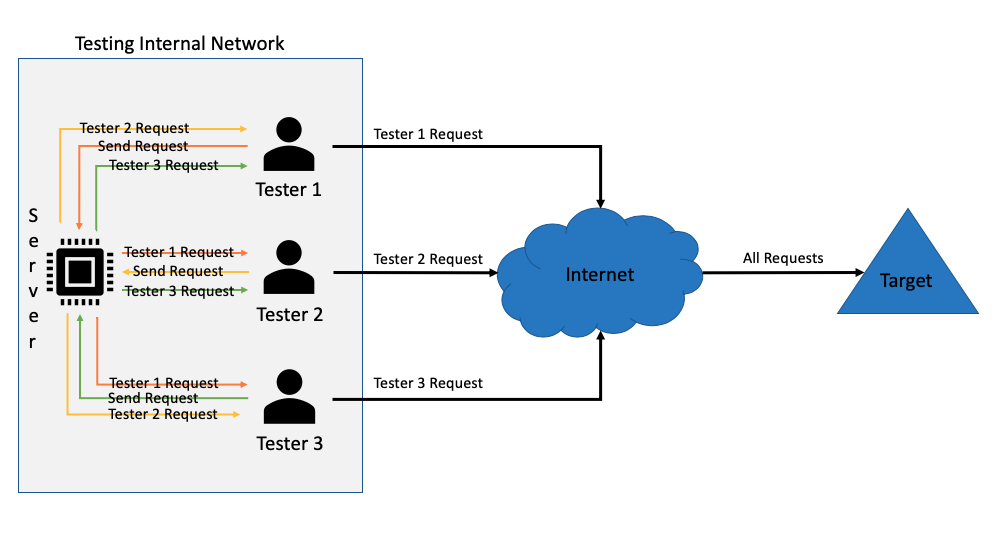
Questo plugin per Burpsuite consente a più tester di applicazioni web di condividere la propria cronologia proxy in tempo reale. Le richieste che…