
 davidcarliez/cover
Mantieni i dati privati, l'infrastruttura interna e i segreti fuori dagli agenti di coding cloud senza interrompere il tuo flusso di lavoro.

Mantieni i dati privati, l'infrastruttura interna e i segreti fuori dagli agenti di coding cloud senza interrompere il tuo flusso di lavoro.


Installazione · Avvio rapido · Policy · Monitoraggio · Pi / OMP · Sicurezza
Cover è un proxy di privacy bidirezionale per agenti di coding AI. Sostituisce localmente i valori sensibili corrispondenti con sostituti realistici e deterministici prima che una richiesta lasci la tua macchina, poi traduce i falsi corrispondenti nelle risposte normali e in streaming riportandoli agli originali. Il modello riceve un contesto coerente; il tuo agente e i tuoi strumenti continuano a funzionare con l'ambiente reale.
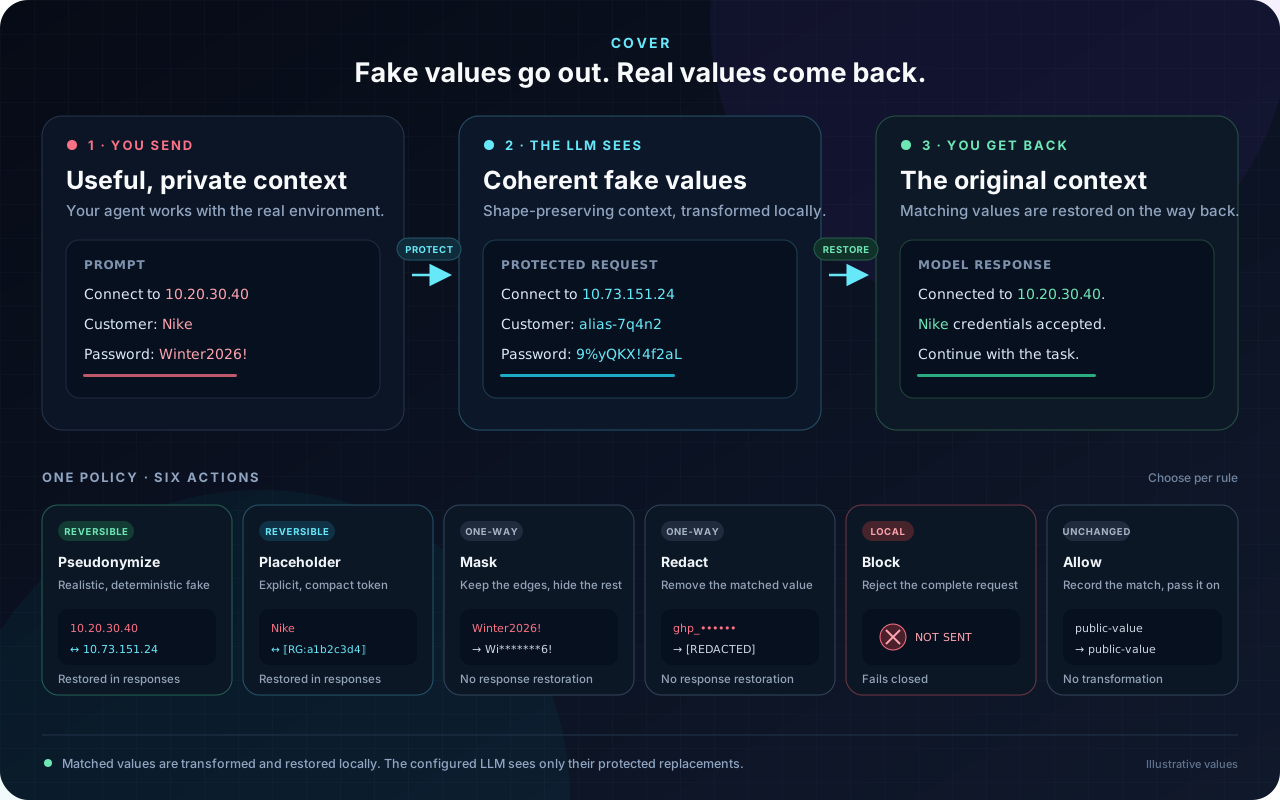
Usa regole reversibili pseudonymize o placeholder quando la conversazione
deve continuare a funzionare end to end. Usa regole unidirezionali mask o
redact quando il ripristino non è necessario, block per fermare una
richiesta localmente, e allow per un'eccezione esplicita.
I client supportati includono Codex, Claude Code, Cursor, Pi / Oh My Pi, e SDK e router compatibili con OpenAI o Anthropic.
L'installer scarica la release per il tuo OS e la tua CPU, la verifica rispetto
ai checksum SHA-256 pubblicati, la installa atomicamente in
~/.local/bin/cover, configura i client selezionati e avvia il proxy.
curl -fsSL https://raw.githubusercontent.com/DavidCarliez/cover/main/scripts/install.sh | bash
Non è richiesto alcun toolchain Go o checkout Git. Sono necessari solo curl, un estrattore di archivi (tar su Linux/macOS o unzip su Windows) e sha256sum, shasum o openssl per la verifica.
Gli archivi precompilati per Linux, macOS e Windows e i relativi checksum sono disponibili su GitHub Releases.
Per un'installazione non interattiva:
curl -fsSL https://raw.githubusercontent.com/DavidCarliez/cover/main/scripts/install.sh | \
  COVER_AGENTS=openai,claude bash
Fissa una release o installa solo il binario con le variabili d'ambiente applicate al
processo bash:
curl -fsSL https://raw.githubusercontent.com/DavidCarliez/cover/main/scripts/install.sh | \
  COVER_VERSION=v0.1.0 COVER_SKIP_SETUP=1 bash
git clone https://github.com/DavidCarliez/cover.git
cd cover
go build -o cover ./cmd/cover
install -m 0755 cover ~/.local/bin/cover
Il binario principale non ha dipendenze cgo. La cross-compilazione standard di Go funziona:
GOOS=linux GOARCH=arm64 go build -o cover-linux-arm64 ./cmd/cover
GOOS=windows GOARCH=amd64 go build -o cover.exe ./cmd/cover
| Area | Funzionalità coperte |
|---|---|
| Policy | Regole dichiarative con azioni allow, placeholder, pseudonymize, mask, redact e block |
| Sostituzioni realistiche | Generatori deterministici per indirizzi IP, host, domini, email, username, password, UUID, URL, alias, identificatori numerici, IBAN e numeri di telefono |
| Regole context-aware | Chiavi JSON all'interno di stringhe di tool-result, header HTTP, cookie, parametri di query e campi di form, oltre a regex e detector integrati |
| Identità stabili | Gli pseudonimi HMAC basati sulla chiave di installazione rimangono coerenti tra richieste, sessioni e riavvii |
| Sicurezza delle mappature | Mappature reversibili limitate, isolate per sessione e solo in memoria, con TTL e limiti di capacità |
| Ispezione | cover inspect mostra in anteprima il JSON protetto senza contattare un LLM |
| Diagnostica | cover doctor verifica policy, stato del daemon, comportamento locale fail-closed e routing di Codex |
| Monitoraggio | Viste di audit e monitoraggio solo con metadati, più ispezione esplicita live-only del contenuto intercettato e inoltrato |
| Hardening del proxy | Listener loopback-by-default, limiti su body e stream, errori generici sicuri e parsing fail-closed |
| Compatibilità con lo streaming | Ripristino di OpenAI Responses, Chat Completions e Anthropic SSE attraverso eventi delta, heartbeat e canali interleaved; argomenti dei tool JSON-safe |
| Compatibilità con Codex | Configurazione di Responses API e router, controlli di compressione e campi encrypted_content immutabili |
| Pass semantico opzionale | Un detector locale llama.cpp può ispezionare testo libero che le espressioni regolari non riescono a rilevare |
cover init             # write ~/.config/cover/config.yaml
cover start --detach   # run in the background
cover doctor           # verify the local setup
cover test             # local redaction round trip, no network call
cover monitor          # watch privacy-safe request metadata
cover init richiede OpenAI, Anthropic o un upstream personalizzato. La configurazione
completa è documentata in configs/config.example.yaml.
| Comando | Scopo |
|---|---|
cover install | Configura i client, le esportazioni della shell e il proxy in background |
cover init | Crea il file di configurazione |
cover start [--detach] | Avvia Cover in primo piano o in background |
cover stop | Arresta il processo in background |
cover restart | Lo riavvia in background |
cover status [--json] | Mostra lo stato del processo, del listener e dell'upstream con dati oscurati |
cover version [--json] | Mostra la versione di build, il commit e la data |
cover update [--version vX.Y.Z] | Installa una release GitHub verificata; riavvia e verifica lo stato di salute se in esecuzione (Linux/macOS) |
cover update --rollback | Ripristina il binario precedente, preservando la configurazione |
cover env | Stampa le esportazioni della shell per i client configurati |
cover test | Esegue un controllo sintetico locale di redazione e ripristino |
cover inspect request.json | Mostra in anteprima esattamente ciò che Cover inoltrerebbe |
cover doctor [--json] | Esegue controlli di configurazione, privacy, daemon e routing |
cover monitor | Mostra i metadati sicuri recenti e segue i nuovi eventi |
cover monitor --show-content | Mostra una coppia sensibile originale → sostituzione per riga; aggiungi --json per gli eventi completi |
cover models pull | Scarica il runtime e il modello opzionali del rilevatore locale |
cover models status | Segnala l'installazione e la configurazione del rilevatore locale |
cover completion | Genera gli script di completamento della shell |
