

Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
mitmproxy_rs — Componenti Rust per l'intercettazione e il reindirizzamento del traffico, che consentono il proxying di dispositivi WireGuard e il reindirizzamento delle app locali su macOS, Windows e Linux. | Kitploit
Strumenti/GitHubGitHub/mitmproxy/mitmproxy_rs
Proxy Web e IntercettazionePentesting di App MobiliTest di Sicurezza delle APISicurezza WebSicurezza di ReteTop in Proxy Web e Intercettazione n.14
GitHubmitmproxy/mitmproxy_rs

mitmproxy_rs

Componenti Rust per l'intercettazione e il reindirizzamento del traffico, che consentono il proxying di dispositivi WireGuard e il reindirizzamento delle app locali su macOS, Windows e Linux.

471771504 giorni faRevisionato da Kitploit
Condividi
Vedi Repository

mitmproxy_rs

autofix.ci: enabled Continuous Integration Status Latest Version Supported Python versions PyPI - Wheel

Questo repository contiene i componenti Rust di mitmproxy, in particolare:

  • Modalità WireGuard: la possibilità di fare da proxy a qualsiasi dispositivo configurabile come client WireGuard.
  • Modalità Redirect Locale: la possibilità di fare da proxy a qualsiasi applicazione macOS o Windows tramite nome o pid.

Contribuire

Dev Guide dev documentation

Struttura

  • src/: La crate mitmproxy che contiene la maggior parte della "sostanza".
  • mitmproxy-contentviews/: Pretty-printer per i corpi dei messaggi (HTTP).
  • mitmproxy-highlight/: Backend di evidenziazione della sintassi per mitmproxy e mitmdump.
  • mitmproxy-rs/: Il pacchetto Python mitmproxy-rs, che fornisce i binding Python per la crate Rust tramite PyO3.
    Le distribuzioni sorgente e binarie sono disponibili su PyPI.
  • mitmproxy-macos/: Il pacchetto Python mitmproxy-macos, che contiene un'estensione di rete macOS per intercettare in modo trasparente il traffico macOS.
    È disponibile solo una distribuzione binaria su PyPI a causa dei requisiti di firma del codice e notarizzazione.
  • mitmproxy-windows/: Il pacchetto Python mitmproxy-windows, che contiene il redirettore del traffico Windows basato su WinDivert.
    È disponibile solo una distribuzione binaria su PyPI a causa della complessità di build.
  • mitmproxy-linux/: Il pacchetto Python mitmproxy-linux, che contiene il redirettore del traffico Linux basato su Aya.
    Le distribuzioni sorgente e binarie sono disponibili su PyPI.
  • mitmproxy-linux-ebpf/: Il programma eBPF integrato in mitmproxy-linux.
  • mitmproxy-linux-ebpf-common/: Strutture dati condivise tra spazio utente ed eBPF.
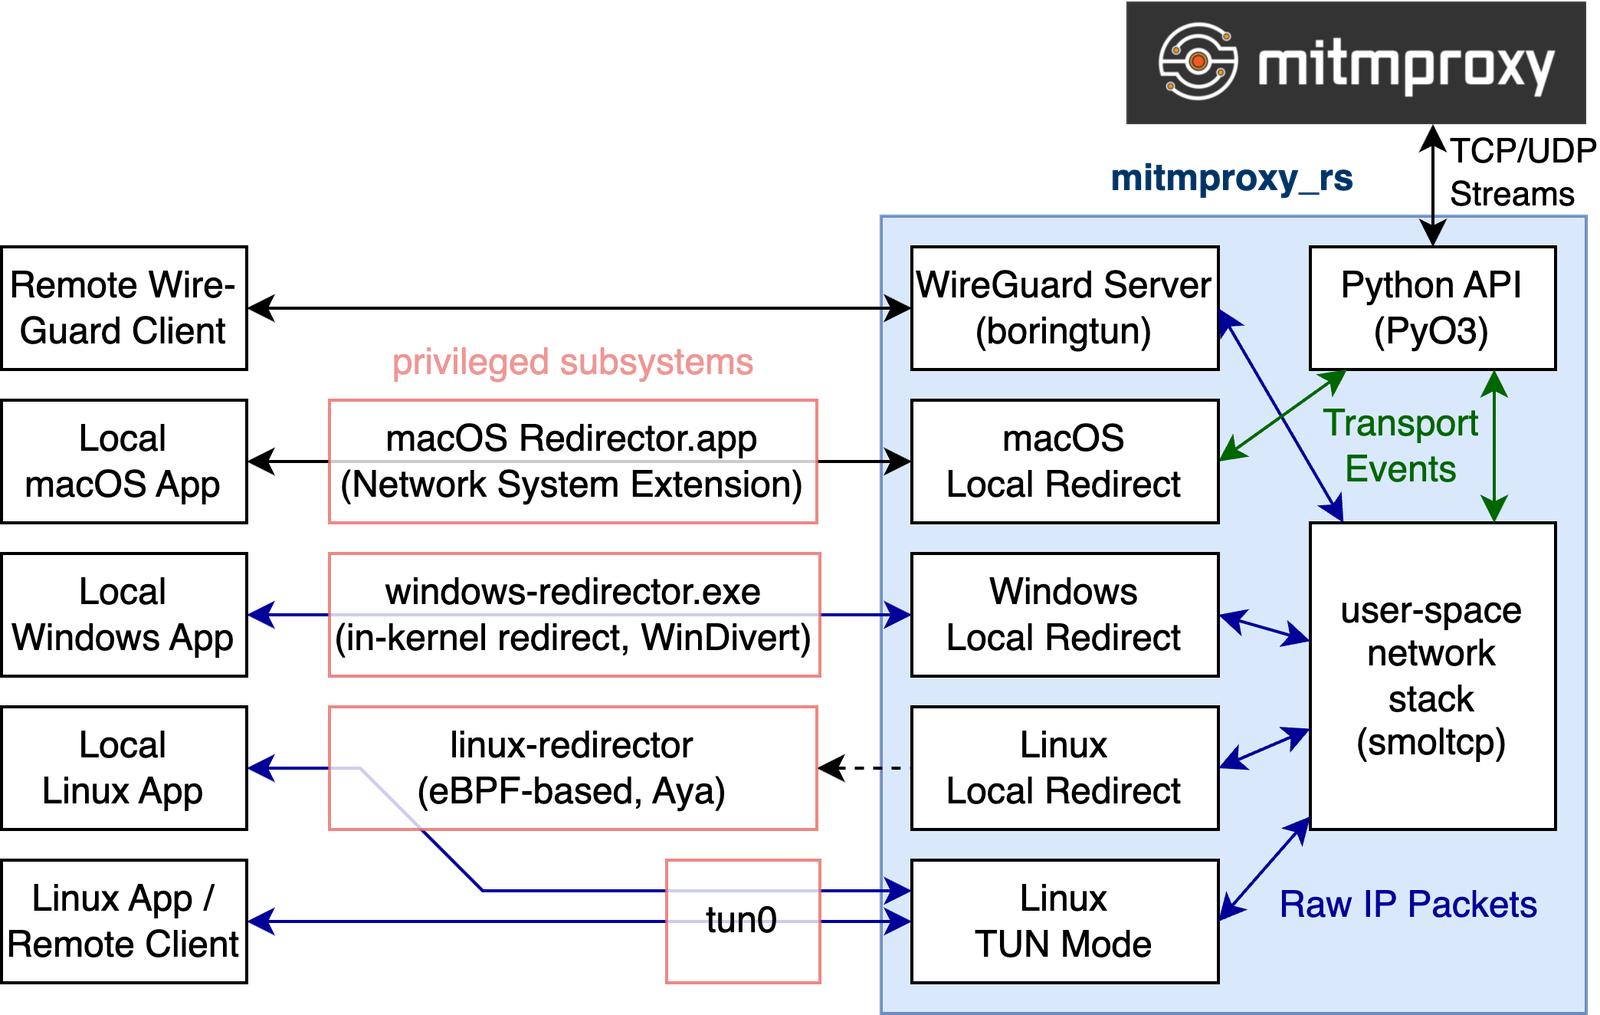

Architettura

architettura della libreria

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    439
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    264

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →





